
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 vin01/poc-cve-2024-38396
PoC para iTerm2 CVEs CVE-2024-38396 y CVE-2024-38395 que permiten ejecución de código
 acheong08/cve-2025-55182-poc
Detección y explotación real de CVE-2025-55182. Sin chorradas de LLMs.
 ckkok/spring4shell-poc
Prueba de concepto (PoC) del exploit para Spring4Shell (CVE-2022-22965) que despliega un webshell JSP mediante peticiones HTTP diseñadas a…
 0dayninja/cve-2021-3560
Exploit de omisión de autenticación en Polkit D-Bus
 0xcan1337/cve-2025-47812-poc
Exploit sencillo para Wing FTP Server RCE (CVE-2025-47812) para ejecutar comandos y obtener una shell inversa. Solo para uso educativo.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) Prueba de concepto
 ianxtianxt/discuz-ml-rce
Sistemas afectados y versiones:Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Descripción y explotación de CVE-2023-33831 que afecta al software FUXA de visualización de procesos basado en web (SCADA/HMI/Dashboard).
 zemarkhos/cve-2025-55315-poc-exploit
Exploit PoC de CVE-2025-55315
 abbarhissarh/follinaxploit
Una herramienta de Python basada en línea de comandos para explotar la vulnerabilidad Zero-Day en MSDT (Microsoft Support Diagnostic Tool), también…
 twseptian/cve-2022-22947
Inyección de código SpEL en Spring Cloud Gateway Actuator API (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 generador de exploits de winrar y obtención de shell inversa
 immunityinc/log4j-jndiserver
Este proyecto ayudará a probar la vulnerabilidad Log4j CVE-2021-44228.
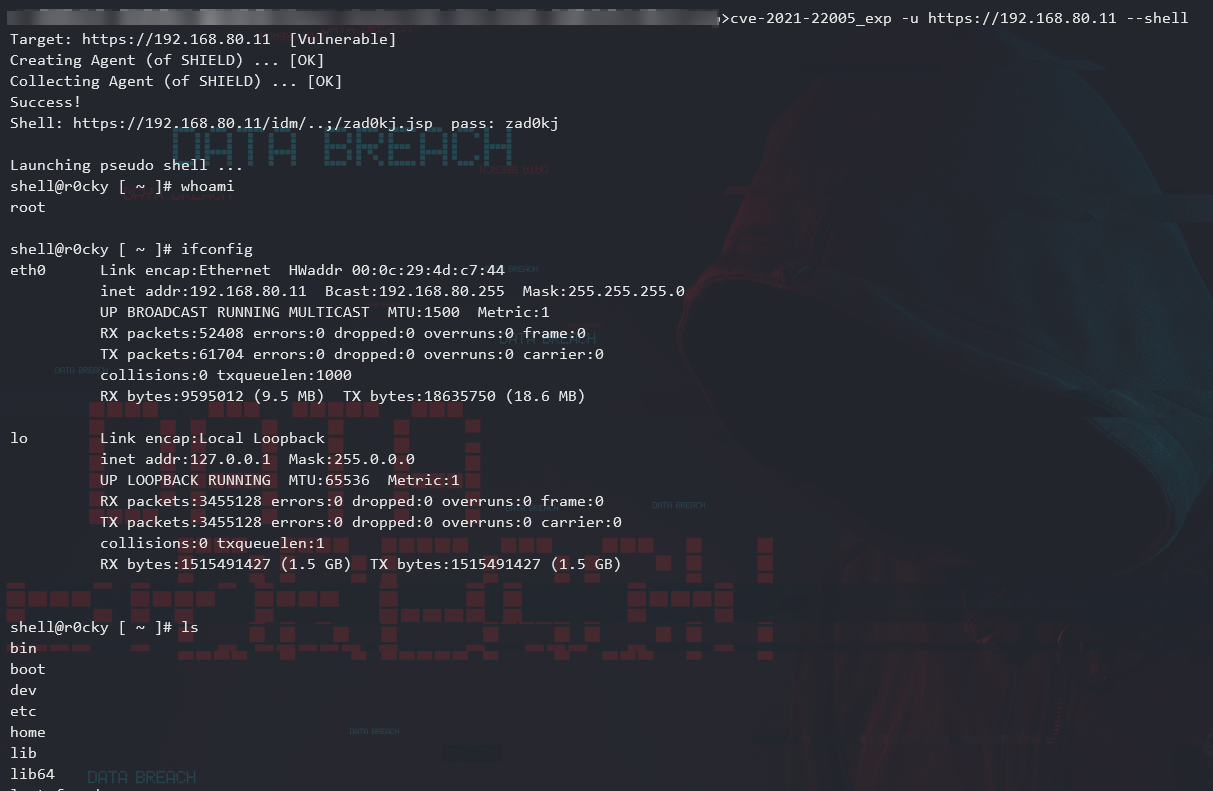 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server: subida de archivos a RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
Payload de exploit para CVE-2019-5475 en Nexus Repository Manager, que permite ejecución remota de código mediante configuración de capacidad Yum…
 aslitsecurity/zimbra-cve-2022-30333
Vulnerabilidad de unrar en Zimbra. Ahora ya hay POC disponibles, es seguro publicar nuestro POC.
 exploit-io/cve-2021-41349
Herramienta de explotación para CVE-2021-41349 que genera un formulario HTML para entregar payloads XSS a servidores Microsoft Exchange, permitiendo…








