
 #1

 zer0sumgam3/cve-2026-66066-poc
PoC para CVE-2026-66066 en Ruby on Rails
 boxhg/cve-2019-0604
Explicación detallada del código del exploit RCE de SharePoint cve-2019-0604-exp.py de k8gege y creación de tu propio payload.
 incredibleindishell/certi-bhai
AD CS: material relacionado con la explotación va aquí
 al1ex/cve-2021-2109
CVE-2021-2109 y Weblogic Server RCE a través de JNDI
 synacktiv/exim-cve-2019-15846
Materiales de PoC para explotar CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
Scripts de explotación de prueba de concepto para CVE-2016-3714 (ImageTragick) que utilizan archivos MVG/SVG para entregar shells inversas mediante…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Subida de shell WAR en la API de Apache Tomcat Manager
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro y Access Manager Plus: exploit de PoC para la vulnerabilidad de ejecución remota de código no autenticada
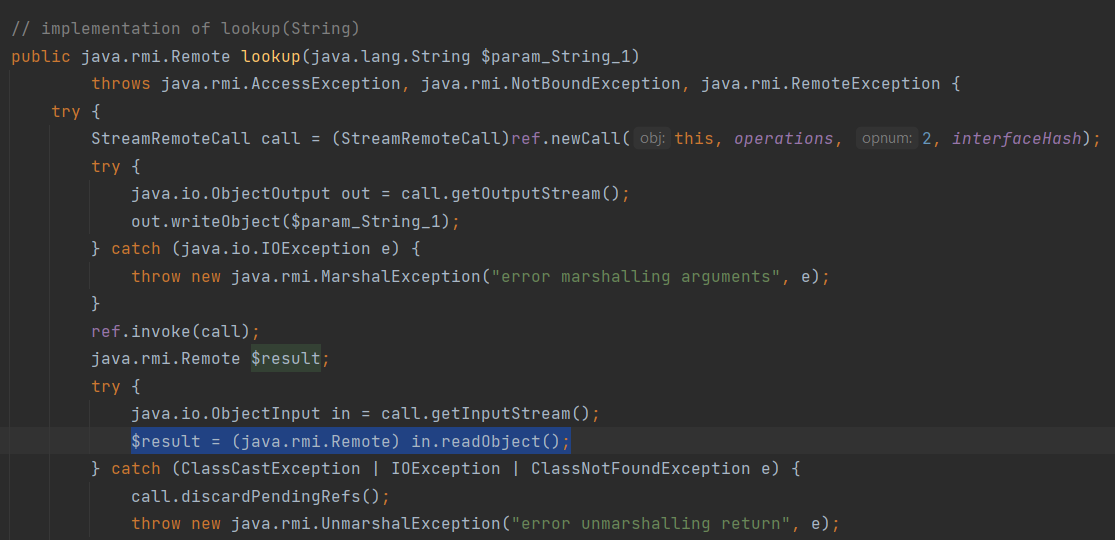 hakivvi/ermir
Registro RMI malicioso que explota la deserialización insegura de Java mediante los métodos list/lookup/bind. Genera y entrega gadgets de Ysoserial…
 01rabbit/pakuri-thon
PAKURI-THON es una herramienta que apoya a los pentesters con diversas herramientas de pentesting y un servidor C4 (servidor de comando y control y…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
Wrapper de línea de comandos para MSFvenom que agiliza la creación de payloads con gestión de perfiles, generación automatizada de listeners y salida…
 chrisjd20/cve-2017-9805.py
Mejor código de explotación para CVE 2017 9805 apache struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Una vulnerabilidad crítica de RCE en la pila TCP/IP de Windows (CVE-2025-26686) deja desbloqueada memoria sensible, permitiendo a atacantes remotos…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Herramienta DoS multihilo en Python que inunda servidores de Minecraft Java con paquetes de handshake falsificados, reutilización de conexiones,…









