
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 bcdannyboy/cve-2023-50164
Una utilidad de escaneo y PoC para CVE-2023-50164
 giovannipajeu1/cve-2023-50643
Exploit automatizado para CVE-2023-50644 dirigido a Evernote macOS mediante RunAsNode y enableNodeClilnspectArguments para lograr ejecución remota de…
 b-abderrahmane/cve-2021-29447-poc
Automatiza la explotación de CVE-2021-29447 en la carga de medios de WordPress para extraer archivos mediante XXE, generando payloads y ejecutando un…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 longwayhomie/cve-2017-1000486
Exploit de ejecución remota de código para PrimeFaces 5.x - Inyección EL (CVE-2017-1000486)
 rvzsec/cve-2023-30547
PoC Exploit para la vulnerabilidad de escape de sandbox VM2
 0utl4nder/another-metabase-rce-cve-2023-38646
Metabase postgres (org.h2.Driver) RCE sin INIT
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 esta vulnerabilidad afecta al comando go get de Golang y permite a un atacante obtener ejecución de código en un sistema mediante la…
 jeanchpt/cve-2023-36664
Python PoC para CVE-2023-36664 Ghostscript RCE. Inyecta payloads o reverse shells en archivos .eps para desencadenar la ejecución de código a través…
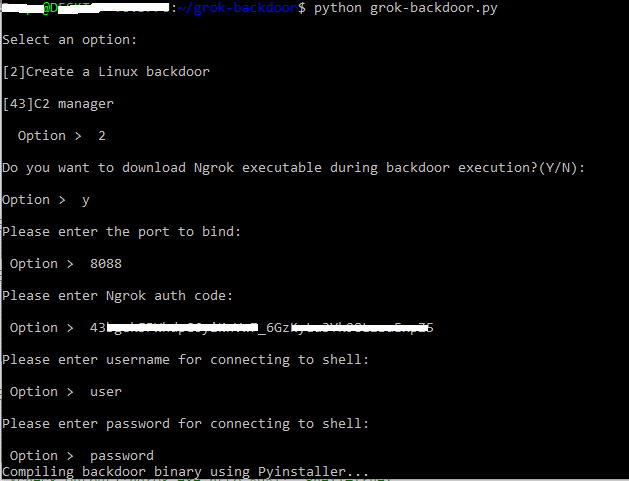 deepzec/grok-backdoor
Backdoor simple en Python con soporte de túnel Ngrok
 jet-pentest/commend_sqli
Exploit de prueba de concepto para inyección SQL ciega basada en tiempo en el dispositivo Commend VoIPRec G8-VOIPREC, dirigido al parámetro Code…
 w01fh4cker/cve-2023-47246-exp
exploit para cve-2023-47246 SysAid RCE (subida de shell)
 cygnusx-26/cve-2022-44268-fixed-poc
PoC en Python para CVE-2022-44268 que incrusta contenido arbitrario de archivos en imágenes PNG mediante ImageMagick, con soporte de extracción para…
 phankz/worpress-cve-2023-5360
Exploit automatizado de carga de shell para CVE-2023-5360 dirigido al plugin Royal Elementor de WordPress, que permite la ejecución remota de código…
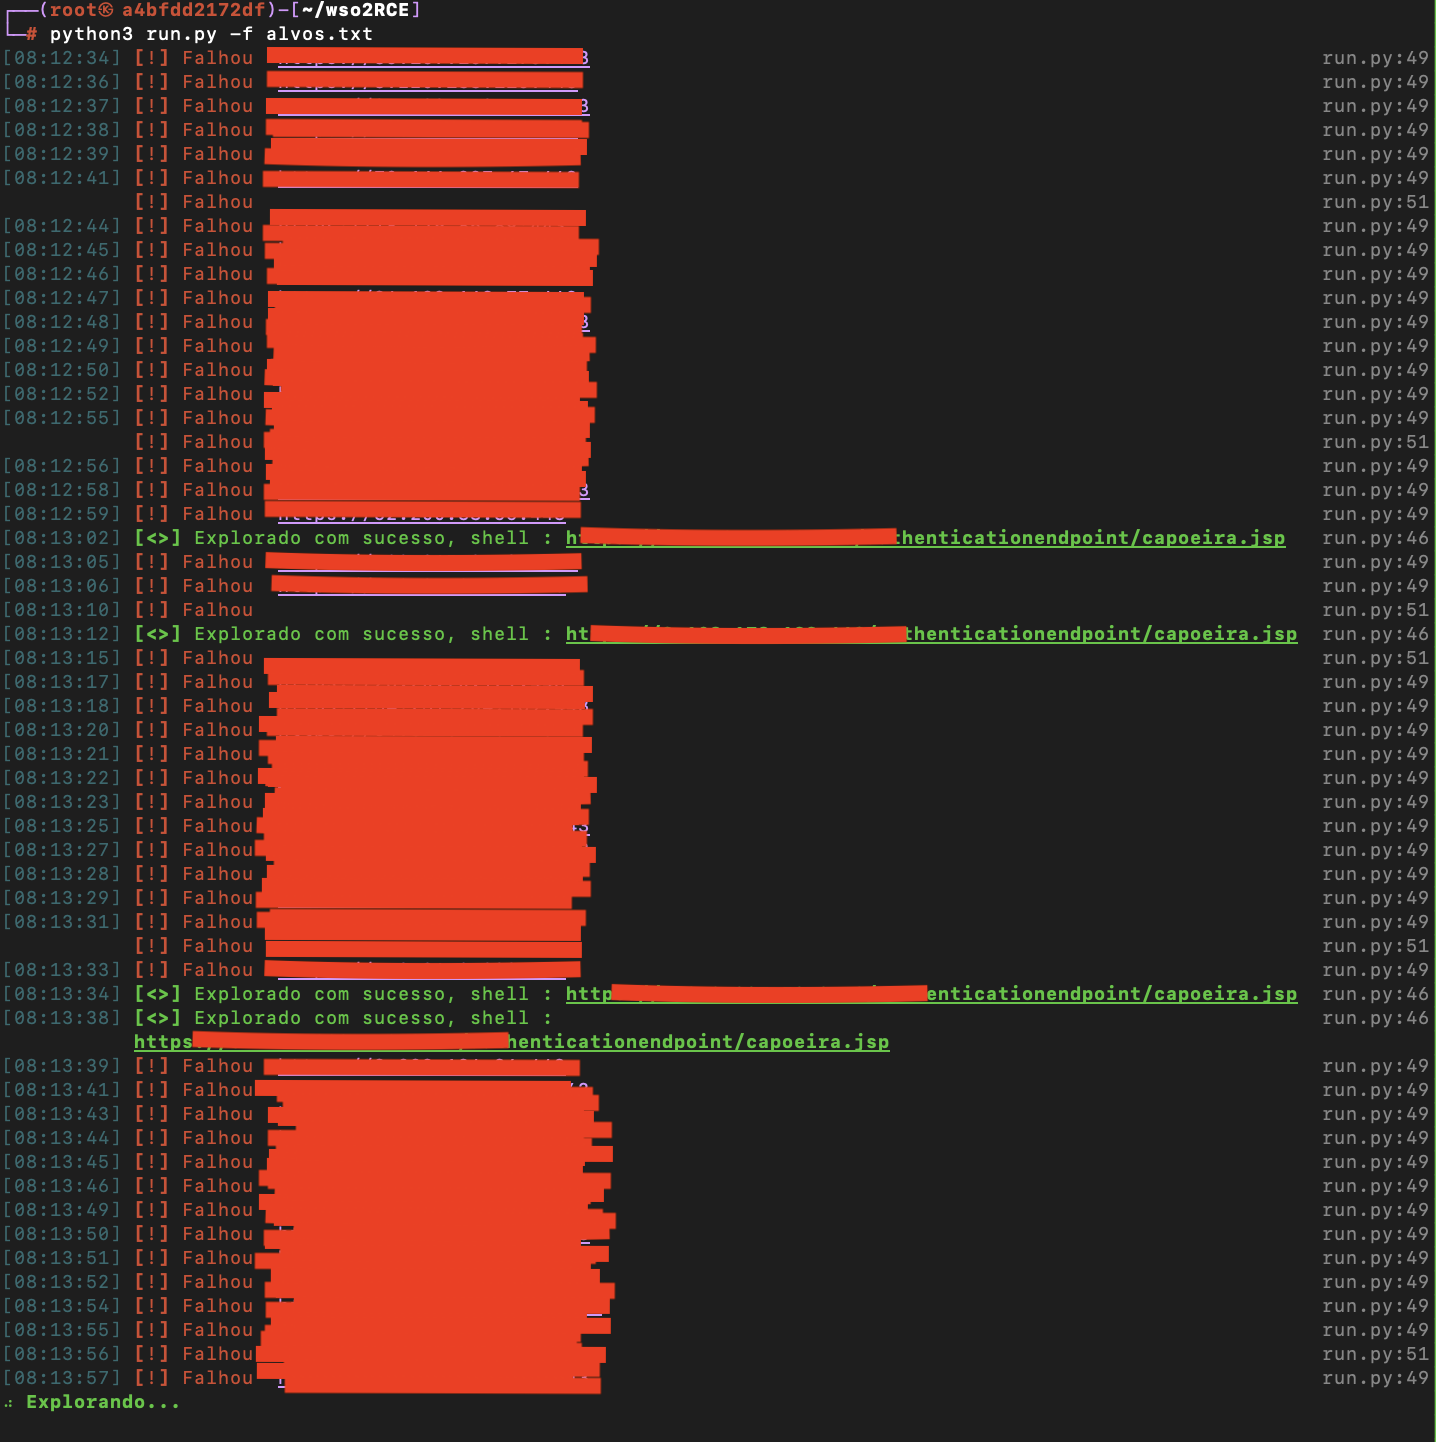 pasch0/wso2rce
Exploit de CVE-2022-29464
 ka7ana/cve-2023-36025
Prueba rápida de los comportamientos de CVE-2023-26025
 4m3rr0r/cve-2011-2523-poc
Exploit en Python para CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
 jump-wang-111/amzword
Una cadena de ataque automatizada basada en CVE-2022-30190, 163 backdoor de correo electrónico, y esteganografía de imágenes.








