
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 flangvik/cobaltbus
Integración de C2 externo de Cobalt Strike con Azure Servicebus, tráfico C2 a través de Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 es un RCE zero-day y zero-click en AudioConverterService de CoreAudio de iOS, activado por un archivo de audio malicioso a través de…
 ariary/fileless-xec
Dropper sigiloso que ejecuta binarios remotos sin descargarlos en disco. (Soporte HTTP3, soporte ICMP, rastros invisibles, multiplataforma, ...)
 igh0st/gh0st3.6_src
Código fuente de un Troyano de Acceso Remoto (RAT) para aprender comunicación C2, entrega de payloads y técnicas de post-explotación en entornos…
 vysecurity/cve-2017-8759
CVE-2017-8759 - Una vulnerabilidad en el parser SOAP WDSL.
 getrektboy724/betterxencrypt
Una versión mejorada de Xencrypt. Xencrypt en sí mismo es un cifrador en tiempo de ejecución de PowerShell diseñado para evadir los antivirus.
 maldev-academy/maldevacademyldr.2
Implementación de RunPE con múltiples técnicas de evasión (2)
 maldev-academy/christmas
PoC que demuestra una cadena de inyección multiproceso destinada a ejecutar shellcode de forma remota
 petitoto/chromium-exploit-dev
Toolkit para convertir vulnerabilidades de Chromium en exploits fiables, multiplataforma y de cadena completa.
 iilegacyyii/shellcrypt
Una herramienta QoL para ofuscar shellcode. En el futuro podrá encadenar métodos de codificación/cifrado/compresión.
 lloydlabs/wsb-detect
wsb-detect te permite detectar si te estás ejecutando en Windows Sandbox ("WSB")
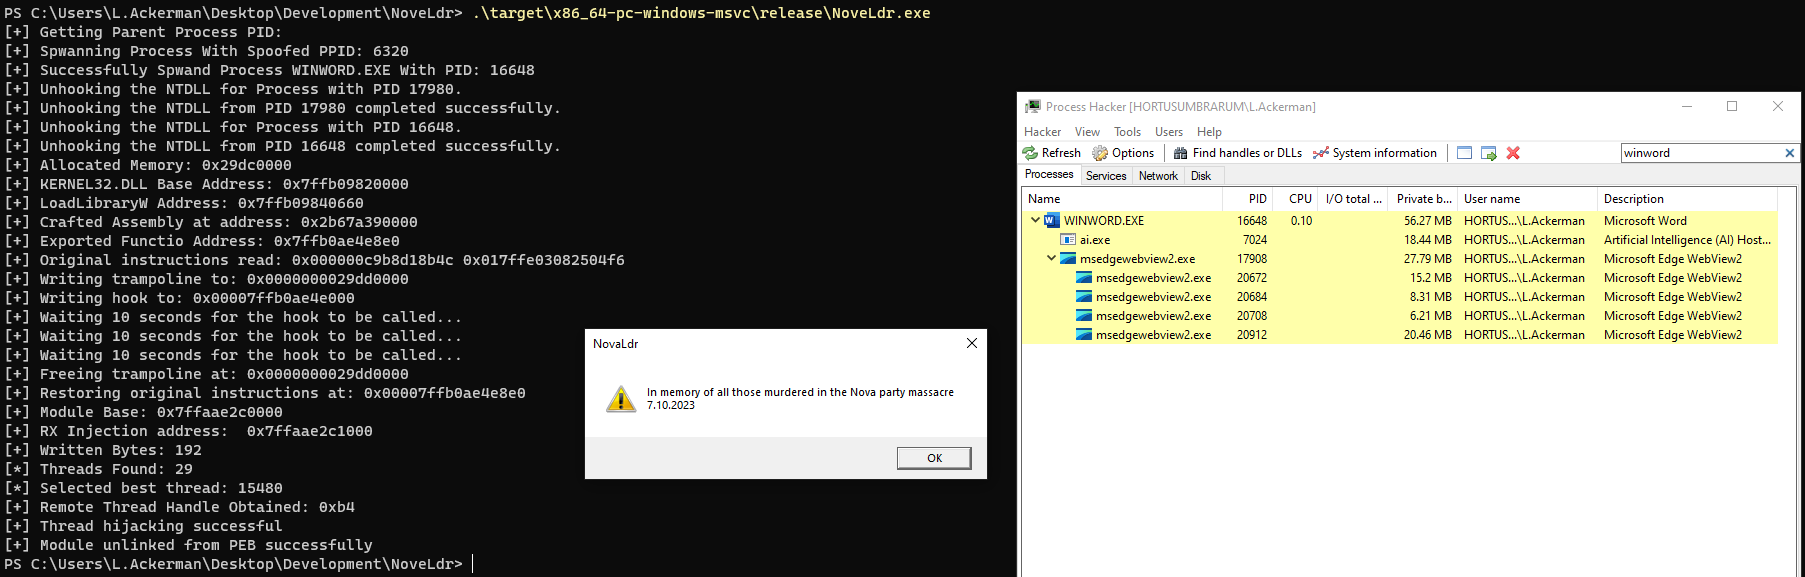 blacksnufkin/novaldr
Module Stomping sin hilos en Rust con algunas características (En memoria de los asesinados en la masacre de la fiesta Nova)
 risksense-ops/cve-2016-6366
Repositorio público para mejoras del exploit EXTRABACON
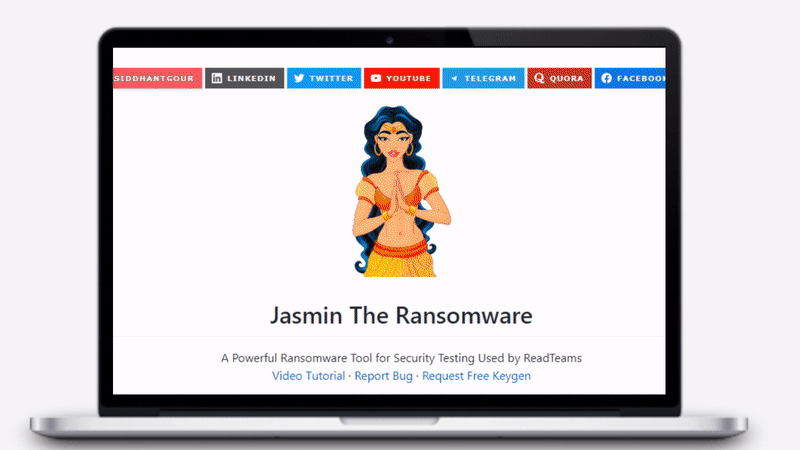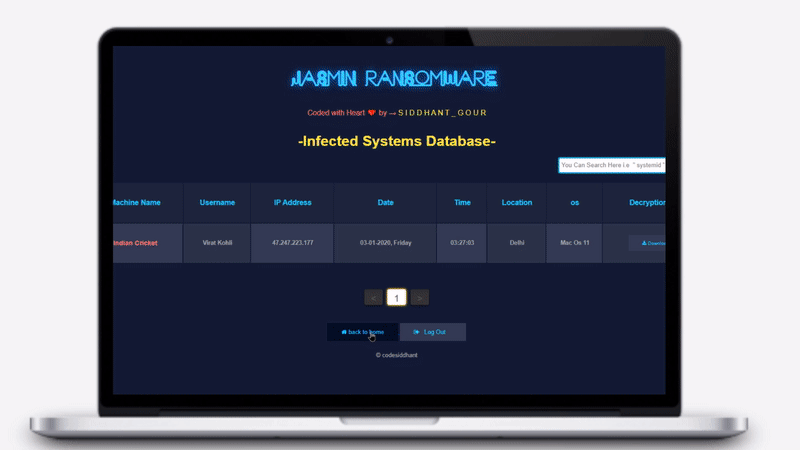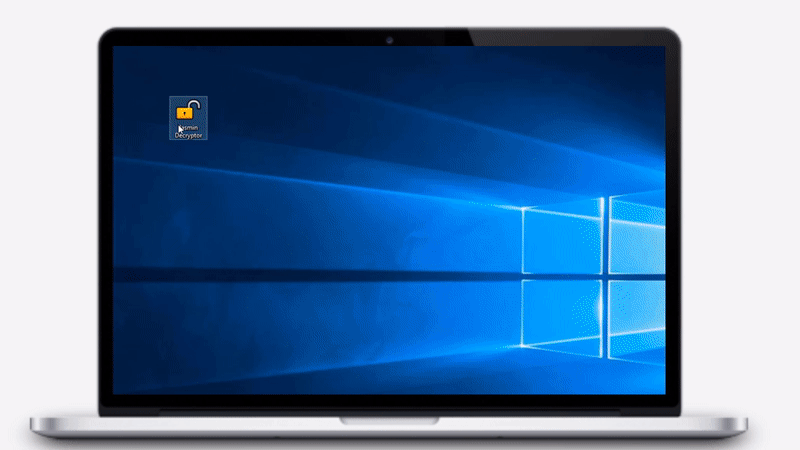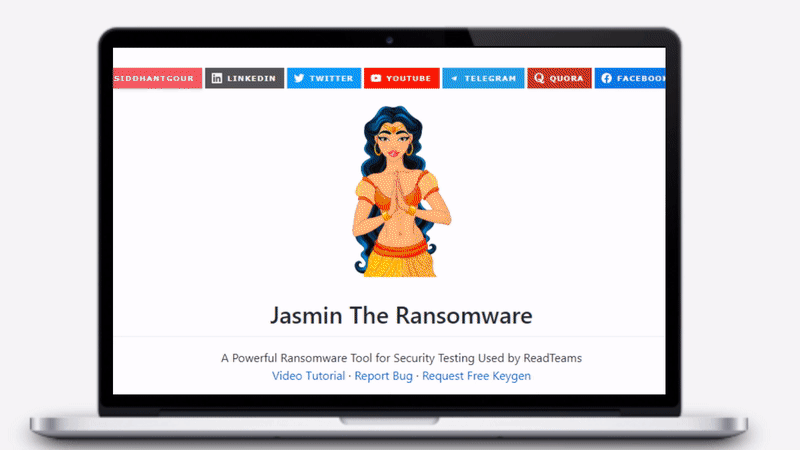 codesiddhant/jasmin-ransomware
Jasmin Ransomware es una herramienta avanzada de equipo rojo (clon de WannaCry) utilizada para simular ataques de ransomware reales. Jasmin ayuda a…
 kozmic/laravel-poc-cve-2018-15133
PoC para CVE-2018-15133 (vulnerabilidad de unserialize en Laravel)
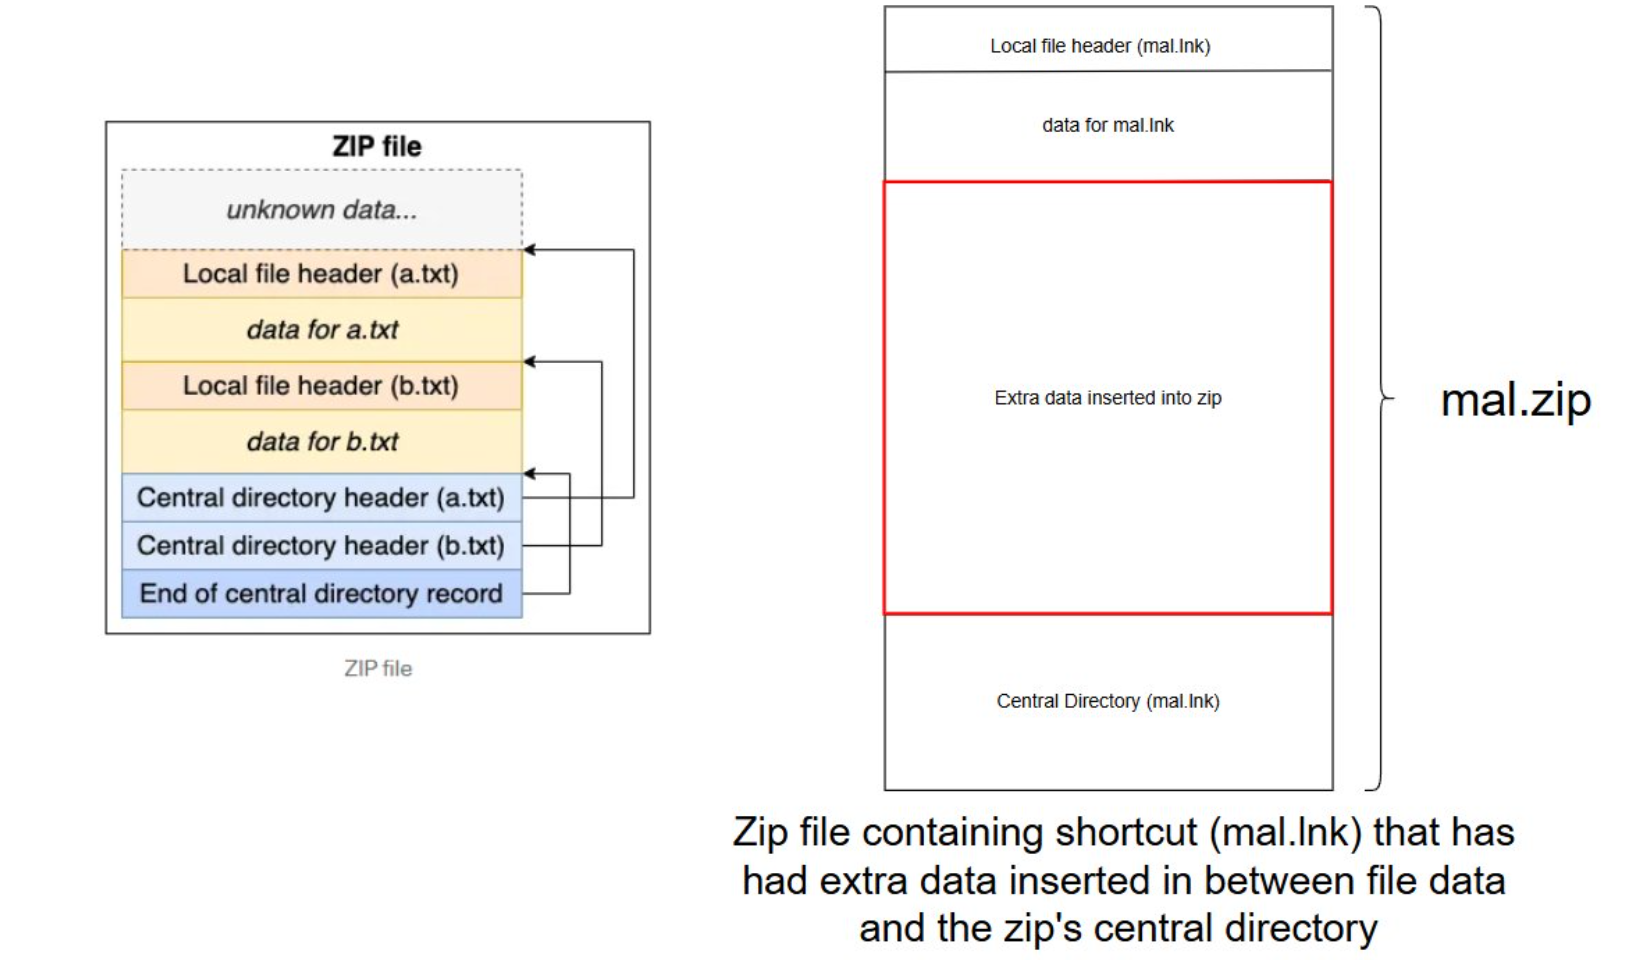 octoberfest7/zip_smuggling
Utilidad de Python3 para crear archivos zip que ocultan datos adicionales para su posterior extracción.
 kleiton0x00/shelltropy
Una técnica de ocultación de shellcode malicioso mediante codificación Shannon.
 connormcgarr/littlecorporal
LittleCorporal: Un generador automatizado de Maldoc en C#








