 mohamedation/pwnedcheck
Una herramienta de línea de comandos para verificar si las contraseñas han sido expuestas en filtraciones de datos utilizando la API de Have I Been Pwned (HIBP).

PwnedCheck es una herramienta de línea de comandos para comprobar si las contraseñas han aparecido en filtraciones de datos conocidas utilizando la API de Have I Been Pwned y admite exportaciones cifradas de bóvedas de Bitwarden.


-hashed-bw-hide-v-statsPuedes descargar un binario estático precompilado adaptado a tu sistema operativo directamente desde la página de versiones:
pwnedcheck_x.x.x_linux_amd64.tar.gz (o arm64)pwnedcheck_x.x.x_darwin_amd64.tar.gz (o arm64)pwnedcheck_x.x.x_windows_amd64.zipLinux / macOS: Abre tu terminal dentro del directorio extraído, haz el binario ejecutable y ejecútalo:
chmod +x pwnedcheck
./pwnedcheck -h
Windows: sin probar, pero se agradece cualquier comentario
Abre PowerShell o el Símbolo del sistema dentro de la carpeta que contiene el pwnedcheck.exe extraído y ejecuta:
.\pwnedcheck.exe -h
Instala la CLI en tu directorio bin de Go:
go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest
git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install
Esto instala el binario del host actual en tu directorio bin de Go.
Usa el Makefile para producir binarios de versión para Linux o macOS:
make build-linux
make build-macos
Los binarios se escriben en dist/ con tu arquitectura actual de Go en el nombre del archivo.
Si quieres que el binario se copie en tu directorio bin de Go con un nombre específico del sistema operativo, usa:
make install-linux
make install-macos
Esos comandos instalan como pwnedcheck.
Ejecutar desde el código fuente:
go run ./cmd/pwnedcheck -v god
O ejecutar el binario instalado:
pwnedcheck -i passwords.list -stats
Comprobar una sola contraseña:
pwnedcheck password123
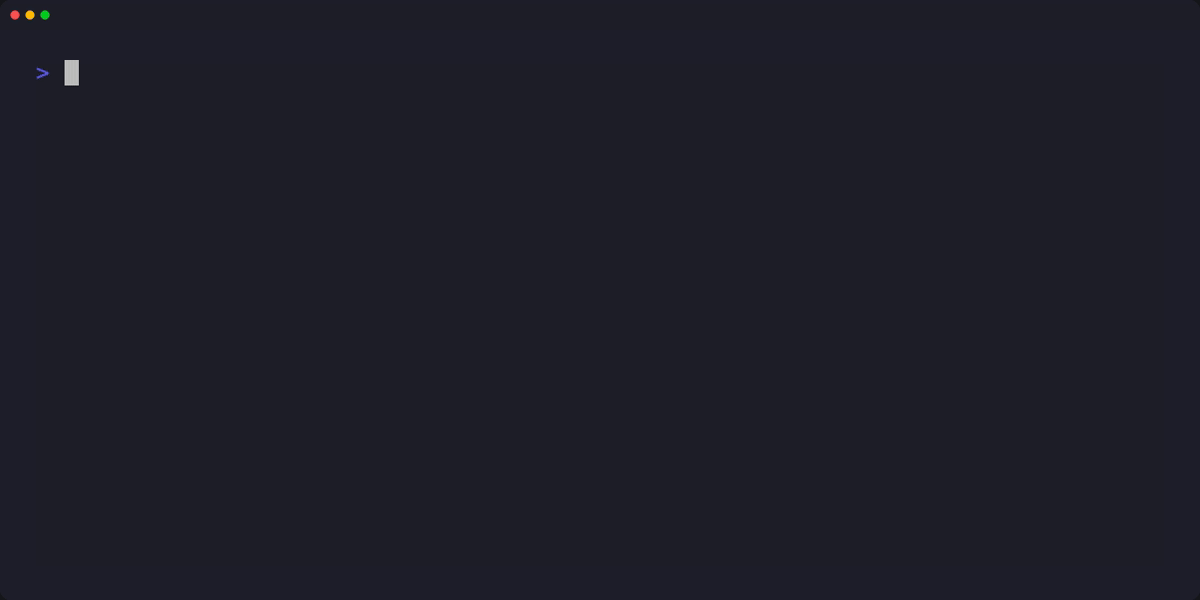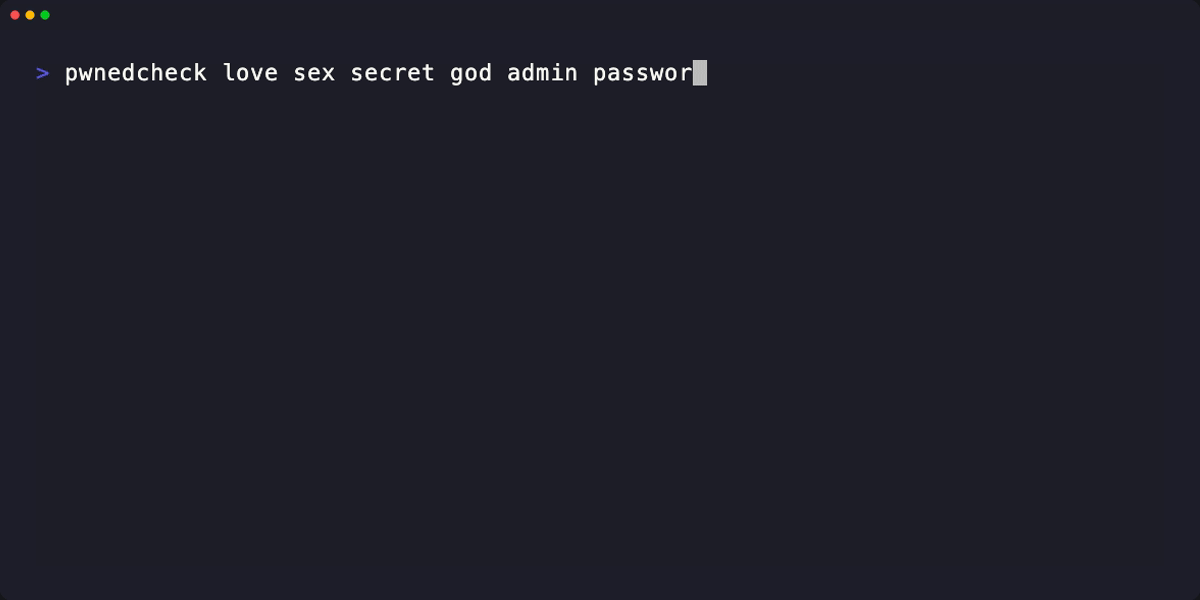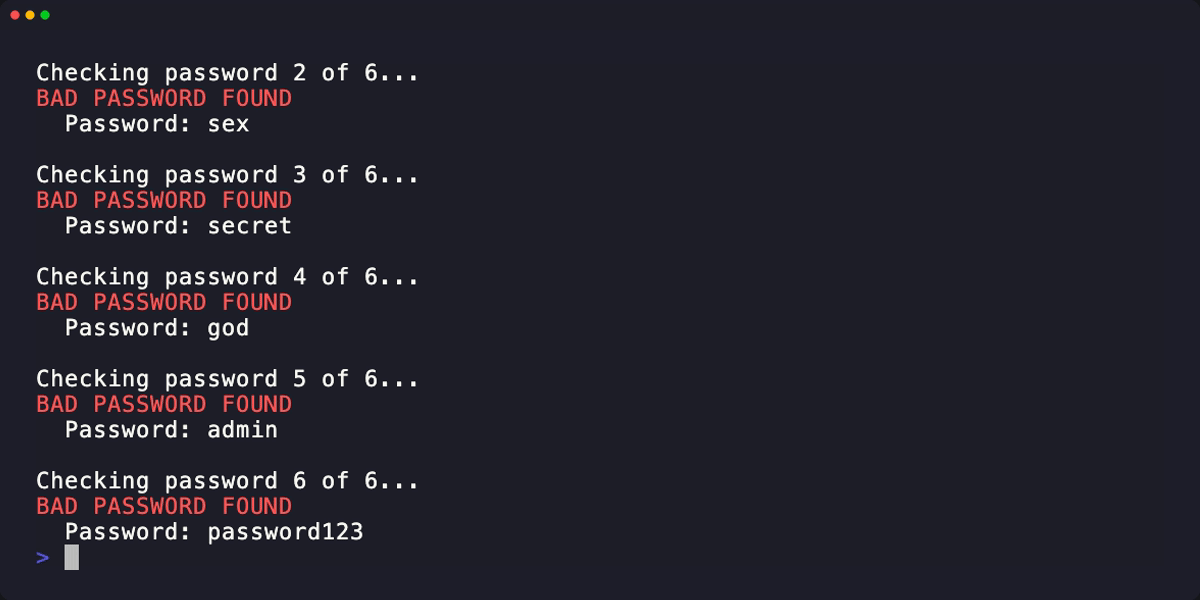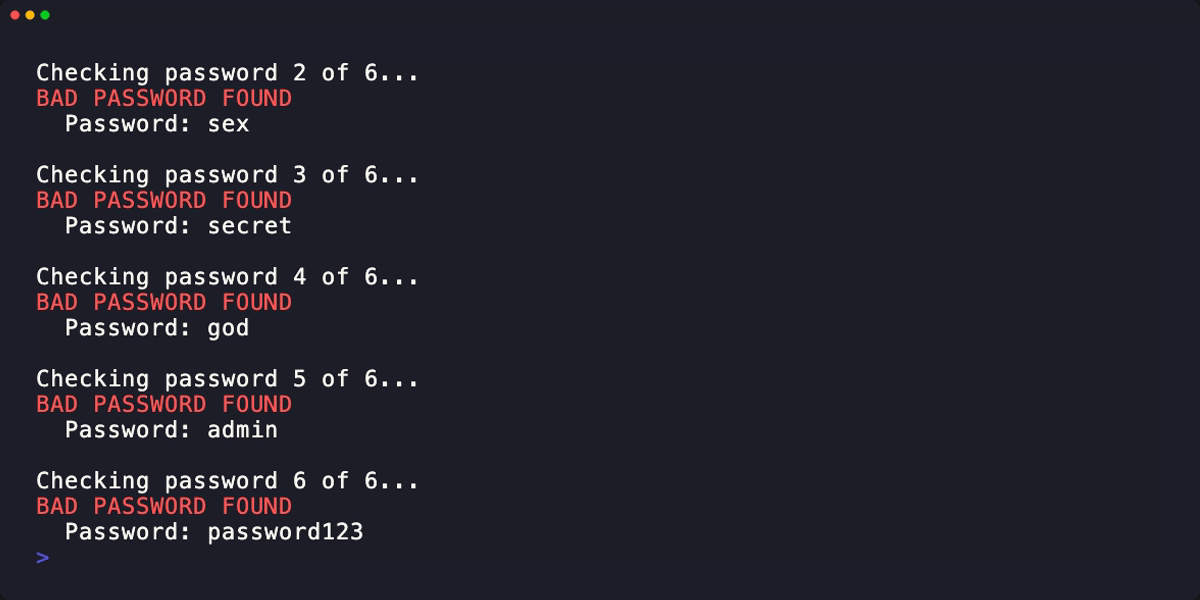
Comprobar varias contraseñas:
pwnedcheck love sex secret god
Comprobar contraseñas desde un archivo:
pwnedcheck -i passwords.list
Comprobar valores SHA-1 precalculados:
pwnedcheck -hashed -i passwords.list
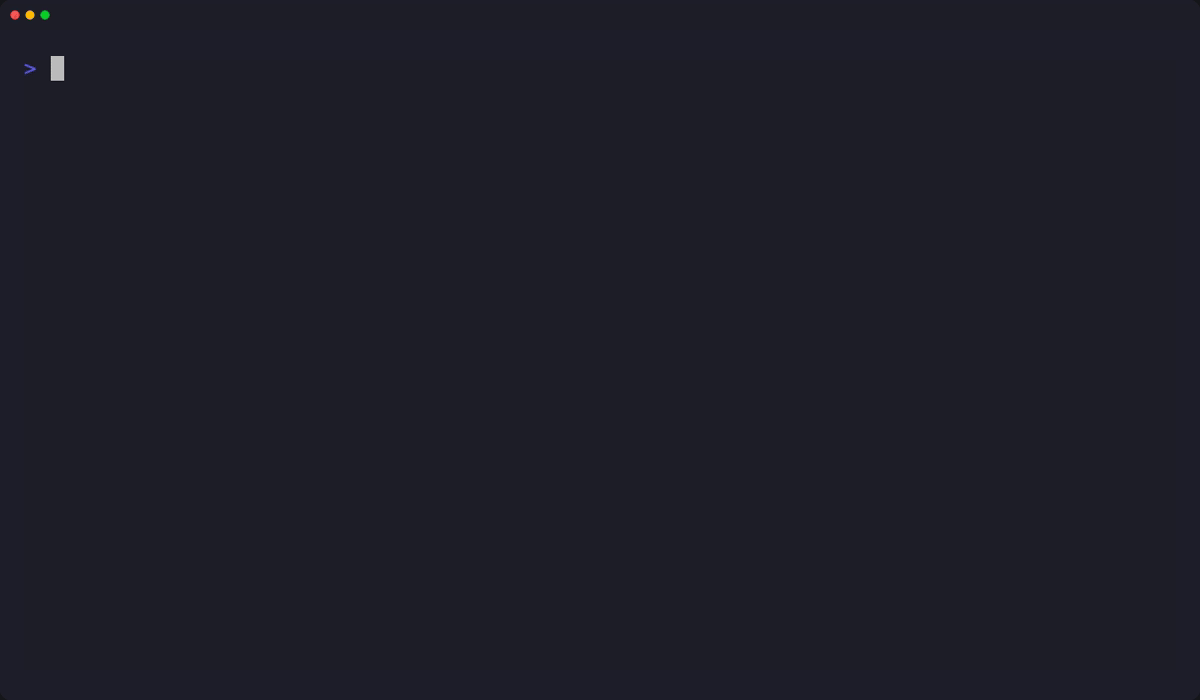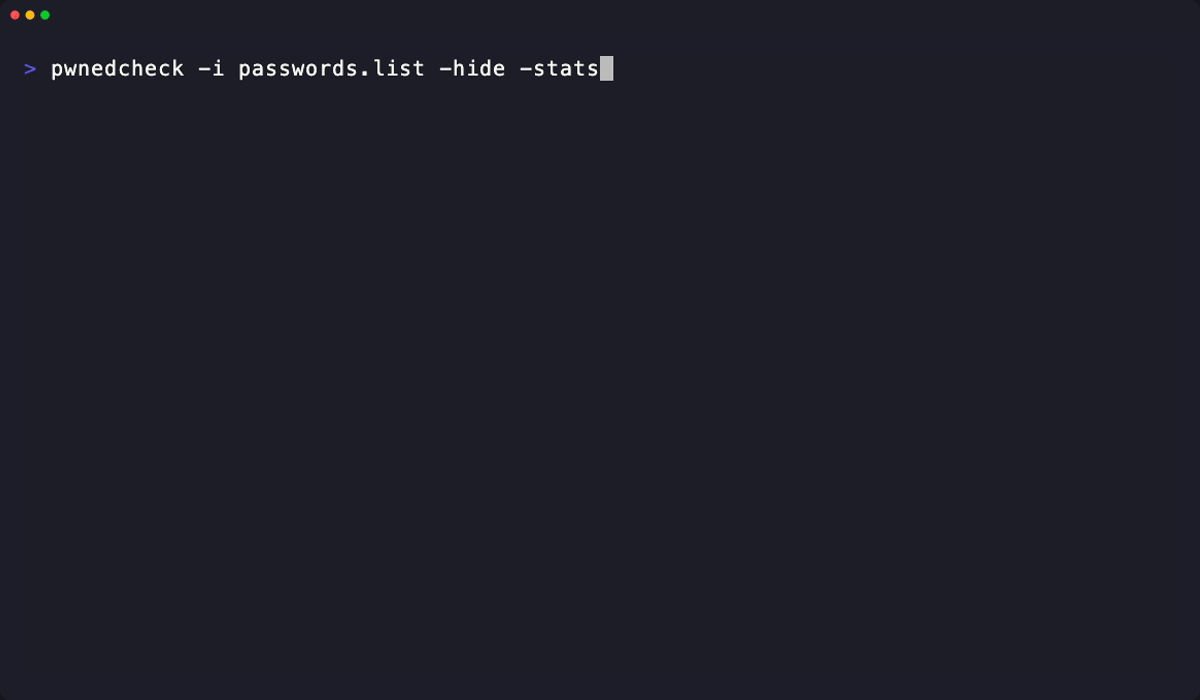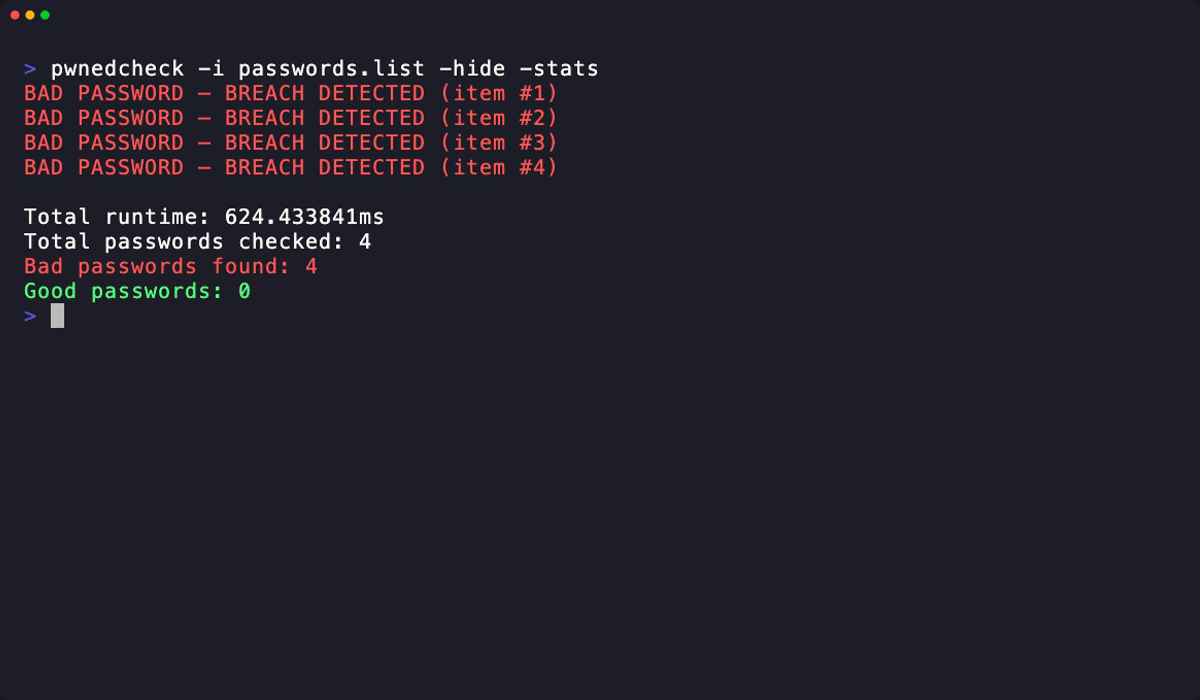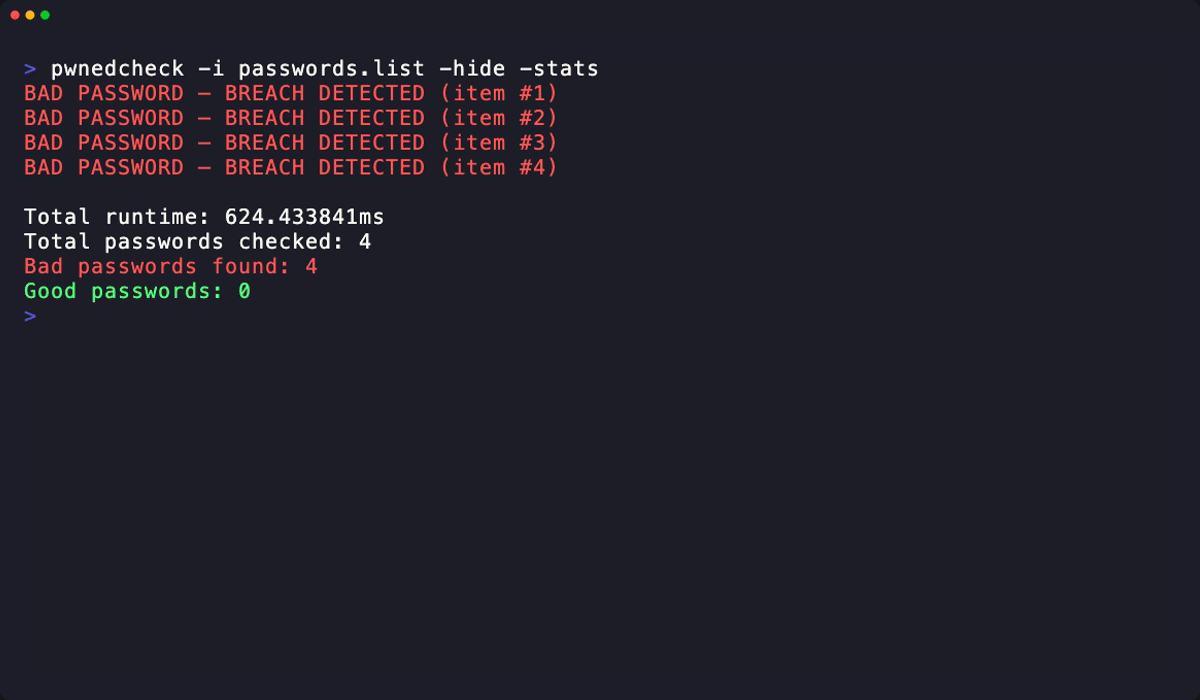
Comprobar una exportación cifrada de Bitwarden:
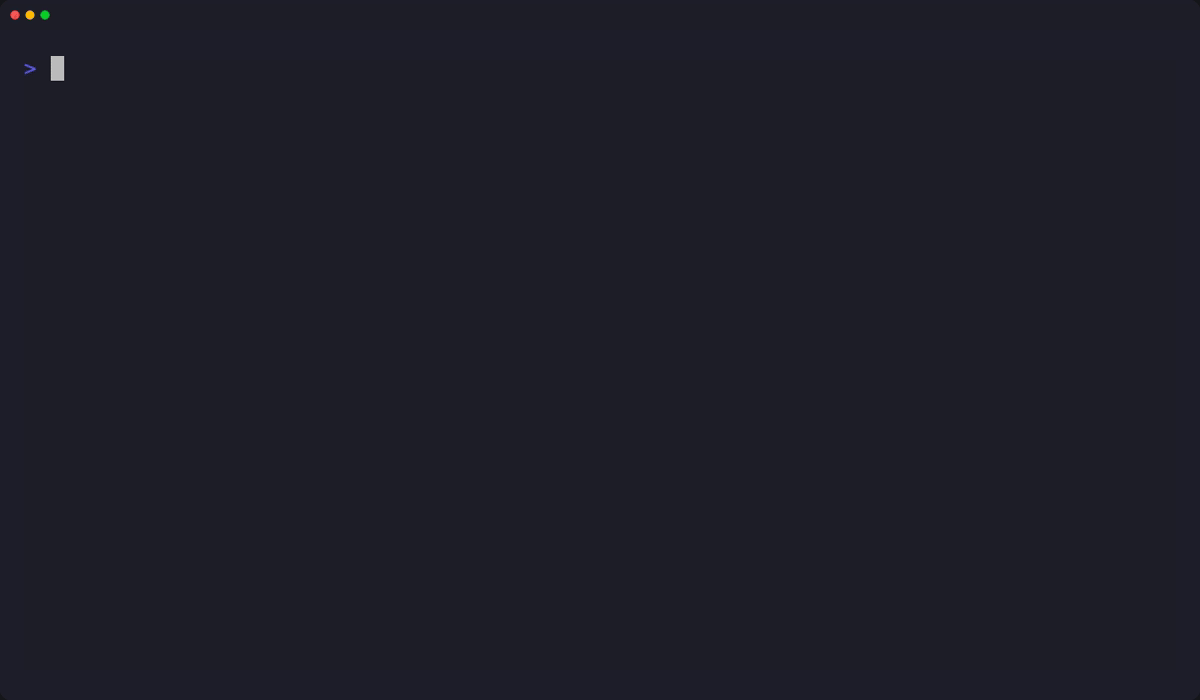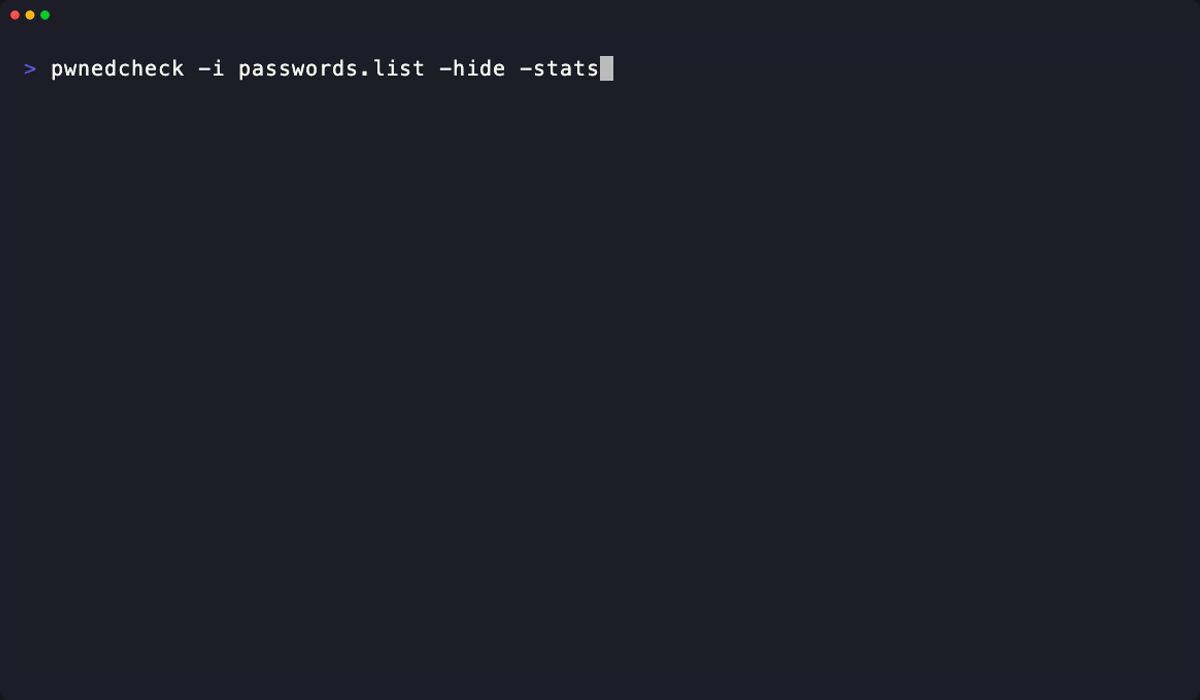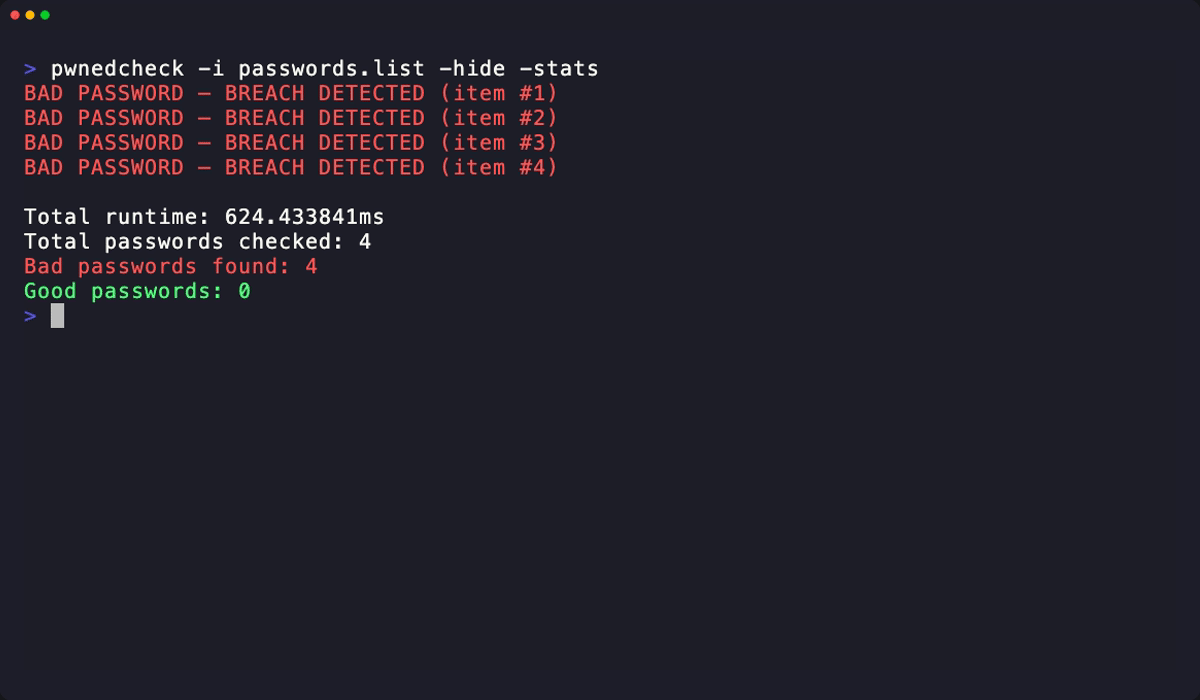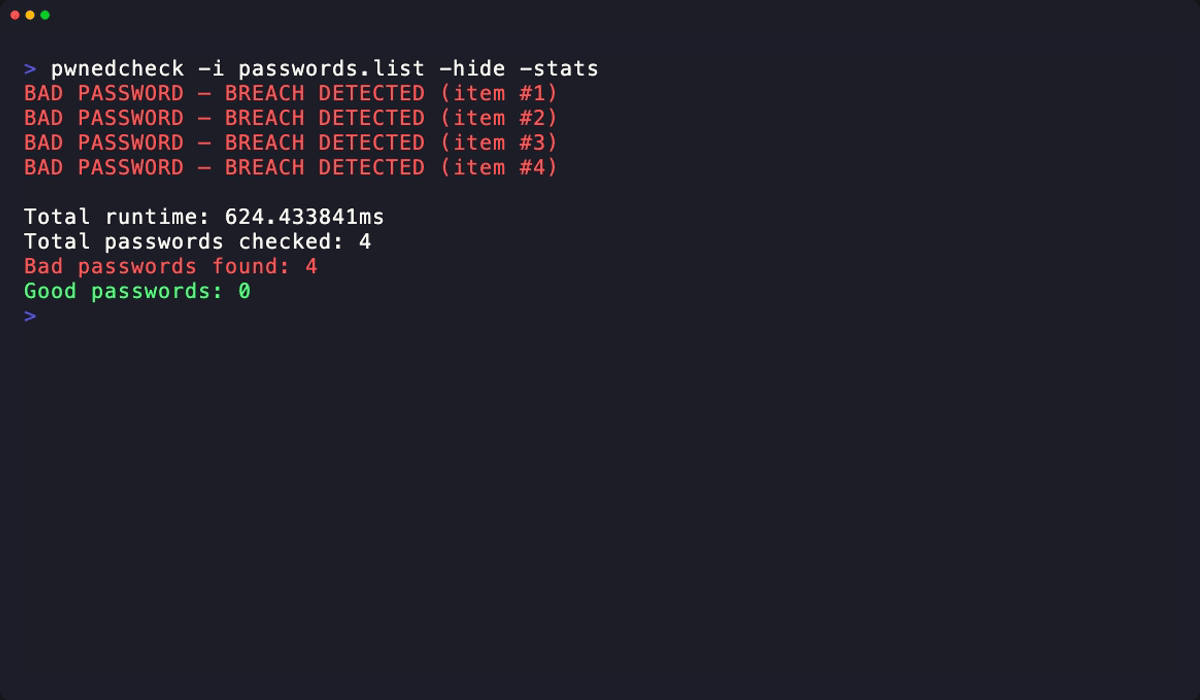
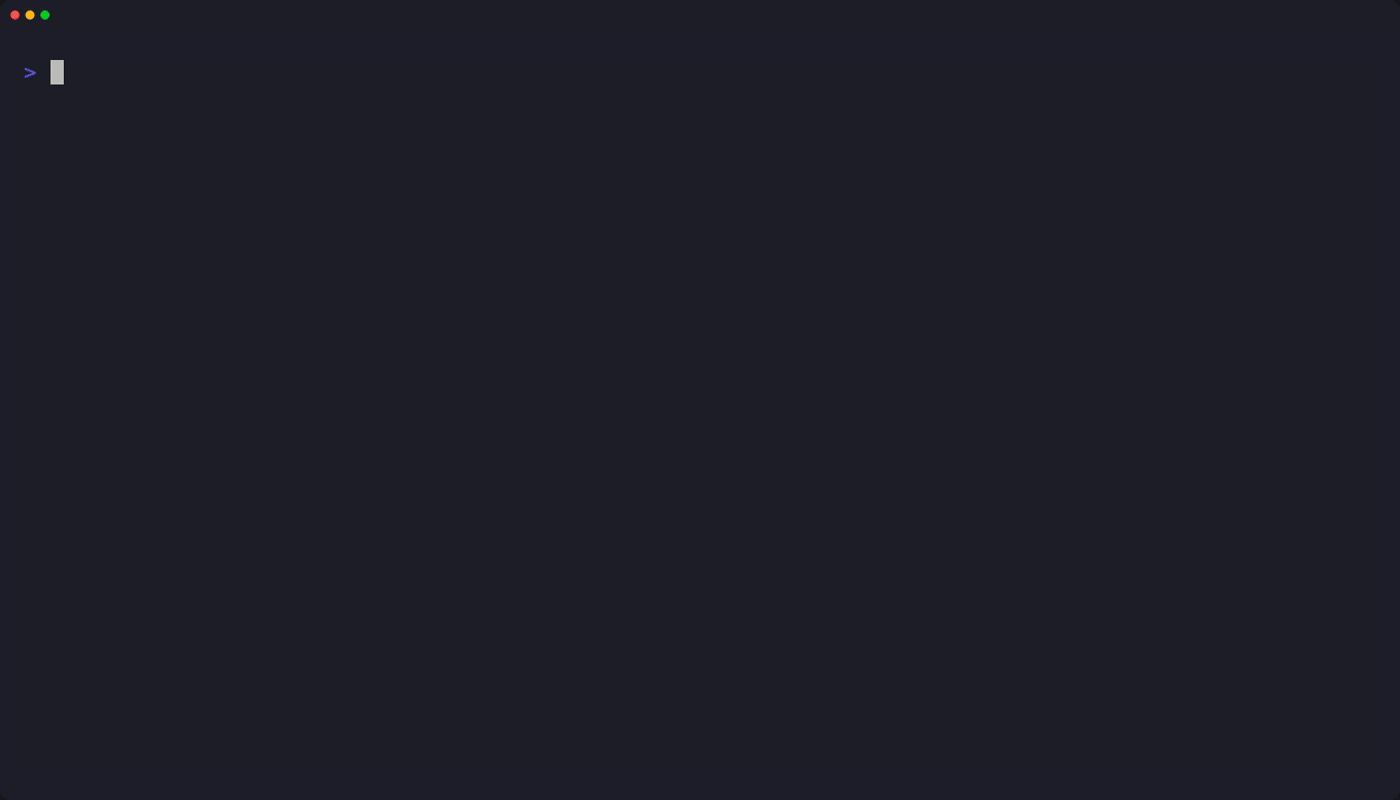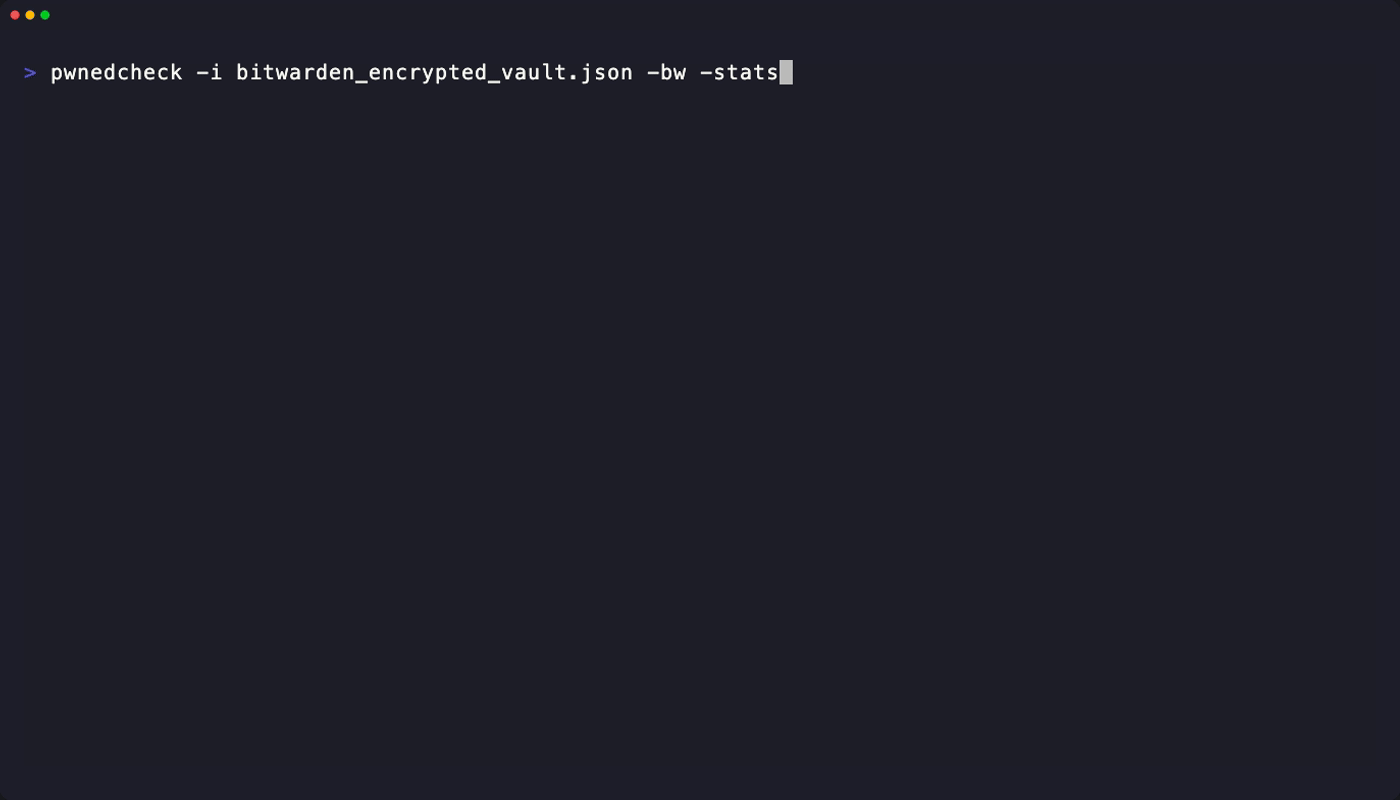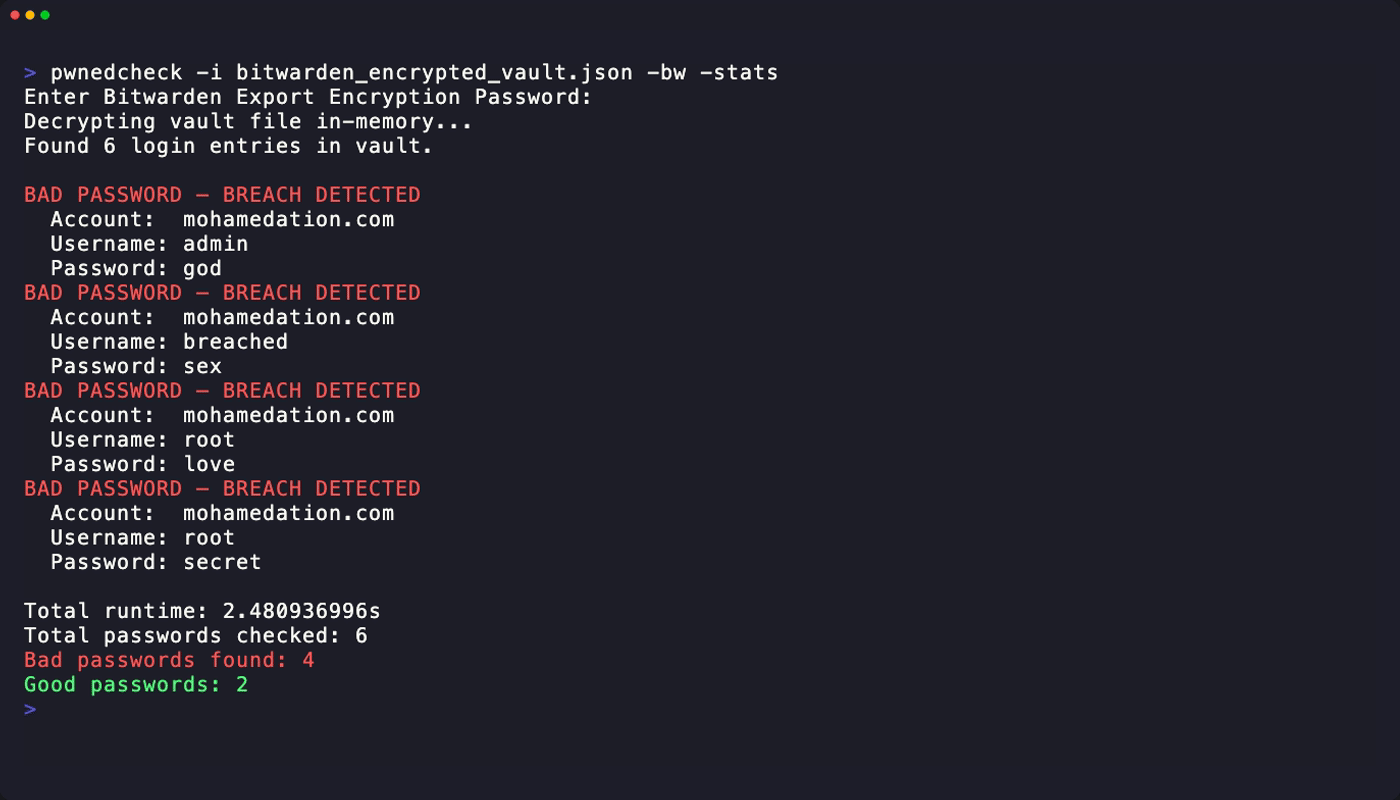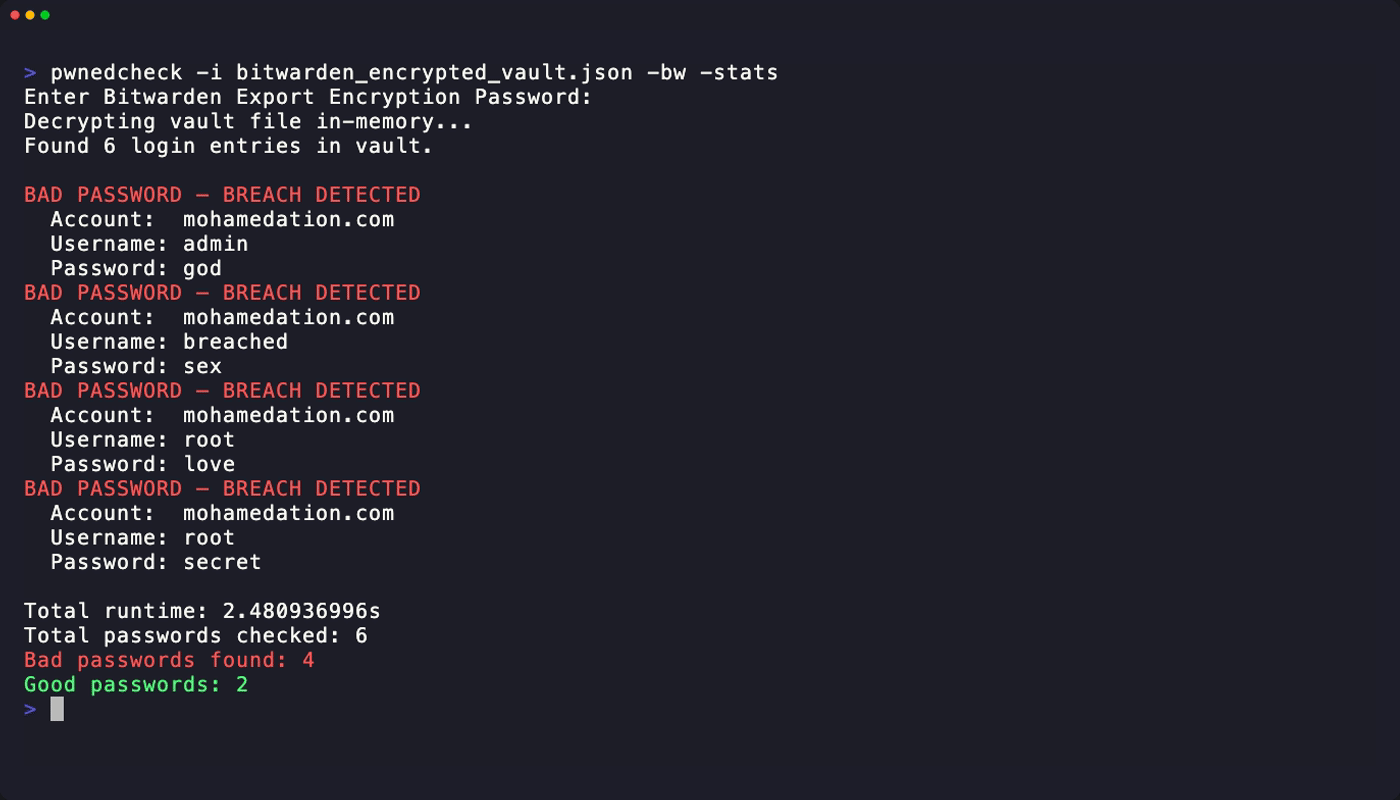
pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats
Activar el registro detallado de solicitudes HIBP:
pwnedcheck -v password123
-i, --input <string> : Archivo de entrada que contiene contraseñas o exportación JSON (por defecto "passwords.txt")-bw, --bitwarden : Tratar el archivo de entrada como una exportación JSON cifrada y protegida con contraseña de Bitwarden-H, --hashed : Tratar la entrada como hashes SHA-1 precalculados en lugar de texto plano-x, --hide : Ocultar las contraseñas en texto plano de la salida de consola-s, --stats : Mostrar el resumen de tiempo de ejecución y resultados al finalizar-v, --verbose : Imprimir cada solicitud HIBP y el estado de la respuesta para mostrar diagnósticos de la API-c, --credits : Mostrar créditos-h, --help : Mostrar ayudaPwnedCheck utiliza el enfoque de k-anonimato empleado por HIBP:
[1/2] Checking...
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1
cmd/pwnedcheck: punto de entrada de la CLI y análisis de flagsinternal/checker: bucle de ejecución y formato de salidainternal/hibp: cliente HIBP y hashing de contraseñasinternal/bitwarden: descifrado de exportaciones de Bitwardenmake test # run unit tests
make cover # run tests with coverage summary
Docs: pkg.go.dev · Cobertura: Codecov
