
 #1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…
 odedshimon/bruteshark
Herramienta de Análisis de Red
 s0md3v/sqlmate
Un amigo de SQLmap que hará lo que siempre esperaste de SQLmap.
 tasooshi/brutas
Listas de palabras hechas a mano (y automatizadas) con ♥
 alessandroz/pupy
Pupy es un RAT (Herramienta de Administración Remota) de código abierto, multiplataforma (Windows, Linux, OSX, Android) y multifunción, escrito…
 evilsocket/legba
El más rápido y completo bruteforcer de credenciales multiprotocolo / password sprayer y enumerador. 🥷
 lgandx/pcredz
Esta herramienta extrae números de tarjetas de crédito, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP,…
 moxie0/chapcrack
Analiza y descifra handshakes MS-CHAPv2 de capturas de VPN PPTP y WPA2 Enterprise, extrayendo credenciales para el cracking fuera de línea mediante…
 zerbea/hcxdumptool
Pequeña herramienta para capturar paquetes de dispositivos wlan.
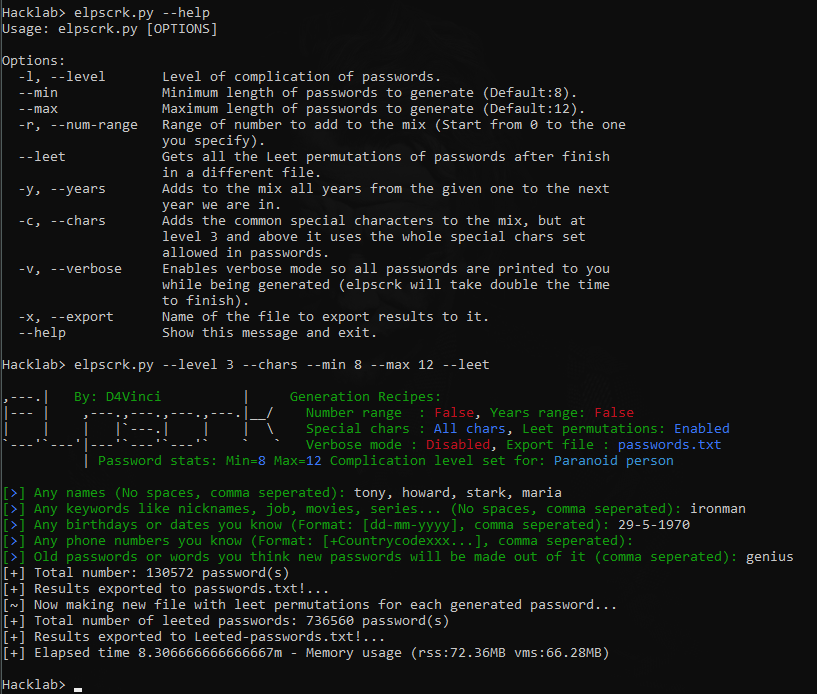 d4vinci/elpscrk
Un generador inteligente de listas de palabras basado en perfiles de usuario, permutaciones y estadísticas. (Nombrado así por la misma herramienta de…
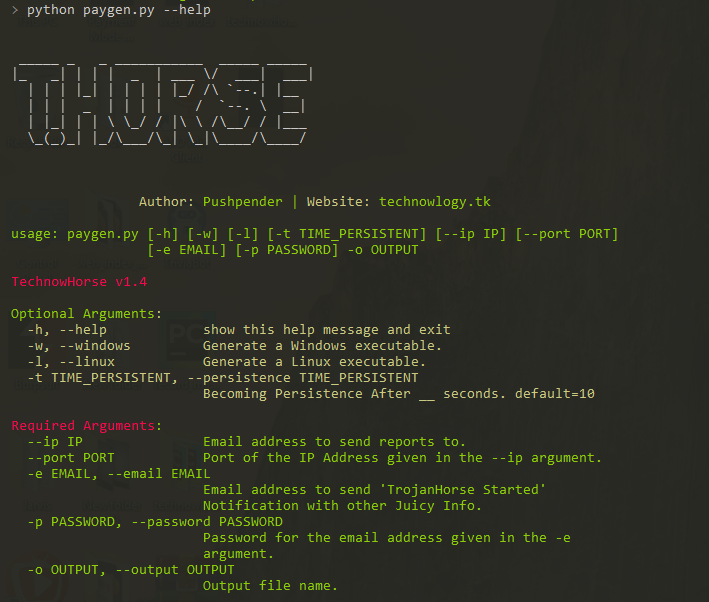 pushpenderindia/thorse
THorse es un generador de RAT (Troyano de Administración Remota) para sistemas Windows/Linux escrito en Python 3.
 frizb/hashcat-cheatsheet
Referencia de Hashcat para OSCP/pruebas de penetración: identificación de hashes, sintaxis de cracking para Linux, Windows, archivos comprimidos,…
 lissy93/awesome-privacy
🦄 A curated list of privacy & security-focused software and services
 screetsec/brutal
Payload para teensy como un rubber ducky pero la sintaxis es diferente. Este dispositivo de interfaz humana (ataques HID). Penetración con Teensy.…
 zerbea/hcxtools
Un pequeño conjunto de herramientas para convertir paquetes de archivos de captura en archivos hash para usar con Hashcat o John the Ripper.
 arcaneiceman/kraken
Sistema distribuido de craqueo de contraseñas por fuerza bruta que paraleliza ataques basados en diccionario y crunch a través de múltiples máquinas…
 blacksnufkin/credshunter
PoC para CVE-2026-3609 - fuga de identificadores en xhunter1.sys de XIGNCODE3 que permite la evasión de PPL y el volcado de LSASS








