Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
sqlmate — Un amigo de SQLmap que hará lo que siempre esperaste de SQLmap. | Kitploit

Herramientas/GitHubGitHub/s0md3v/sqlmate
Descifrado de ContraseñasReconocimientoEscáneres de VulnerabilidadesAnálisis de HashExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónCrawlerArchived
GitHubs0md3v/sqlmate

sqlmate

Un amigo de SQLmap que hará lo que siempre esperaste de SQLmap.
453123102hace 7 añosRevisado por Kitploit
Compartir
Ver Repositorio

sqlmate

Hay algunas características que creemos que SQLMap debería tener. Como encontrar el panel de administración del objetivo, mejor cracking de hashes, etc. Si piensas lo mismo, SQLMate es para ti.

¿Qué hace?

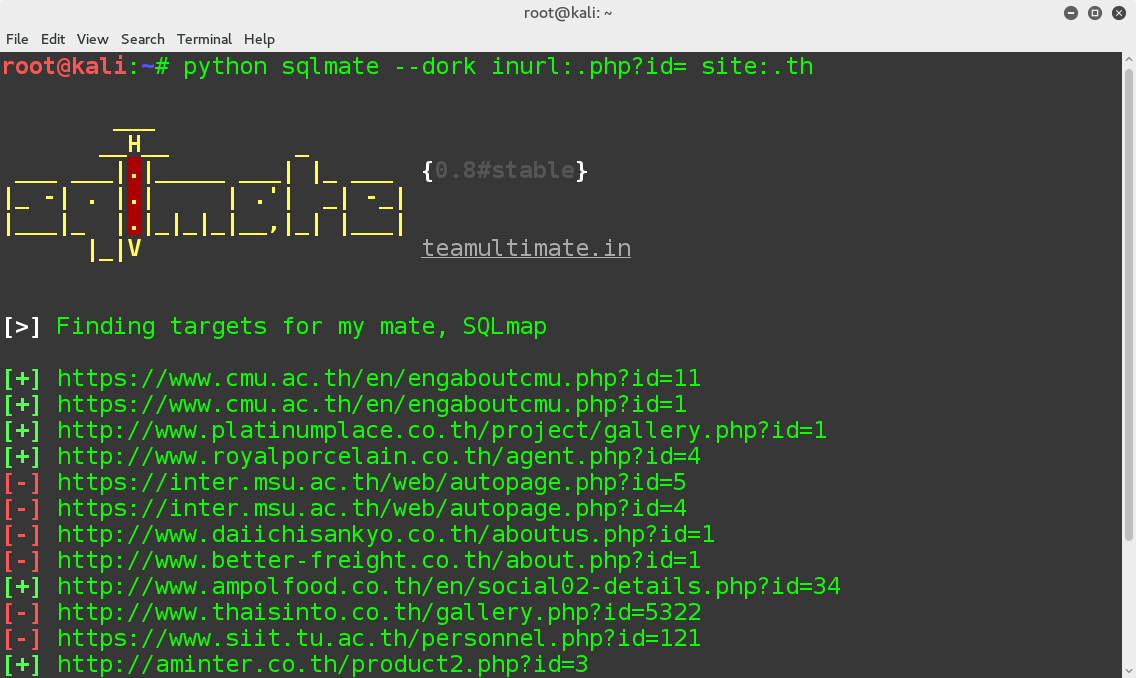
  • Aliméntalo con un dork de inyección SQL mediante la opción --dork y encontrará sitios vulnerables para ti. Después, intentará encontrar sus paneles de administración y también tratará de evadirlos con consultas SQL.

  • Puede realizar búsquedas de hash muy rápidas para MD5, SHA1 y SHA2. Puedes proporcionar un hash con la opción --hash. La búsqueda promedio toma menos de 2 segundos.

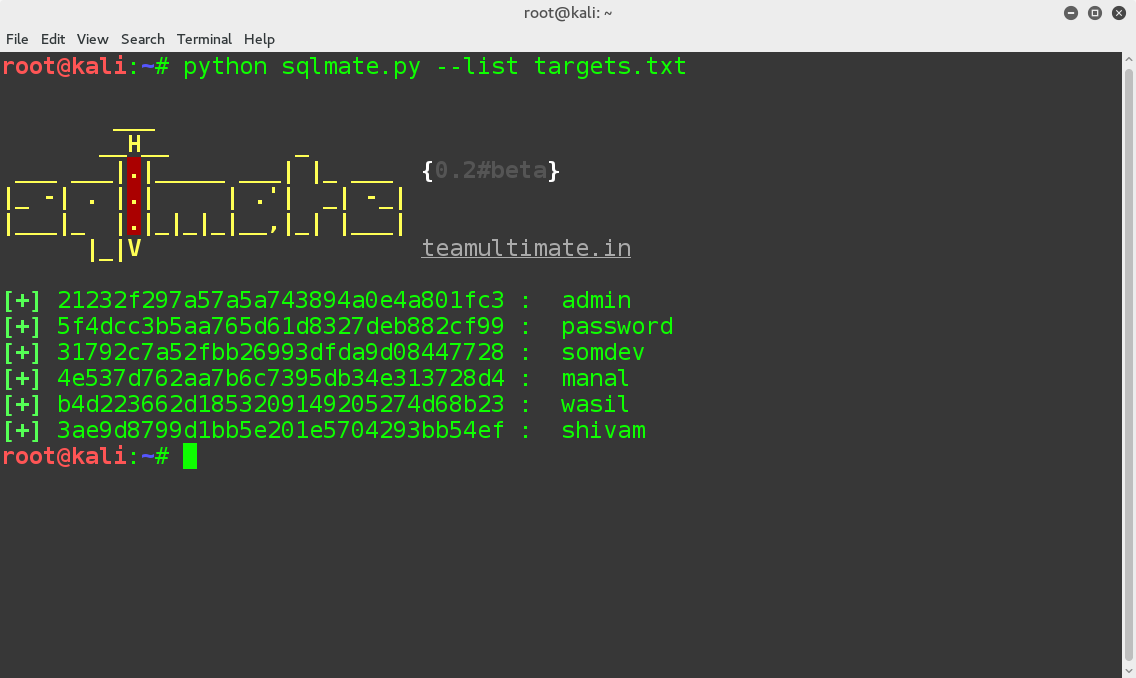
  • También puedes proporcionarle un archivo txt que contenga hashes para descifrar con la opción --list .

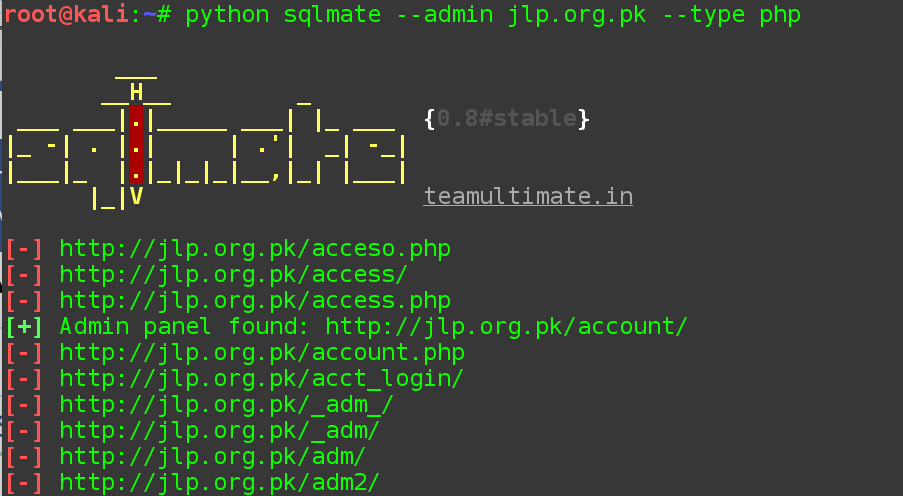
  • El primer modo solo verifica las 13 ubicaciones más comunes de paneles de administración, pero si le das un sitio web mediante la opción --admin, puedes hacer un escaneo completo usando 482 rutas.

  • SQLMate también tiene la capacidad de extraer dorks. Especifica el nivel de extracción mediante la opción --dump. Usar --dump 1 extraerá casi 20 dorks, así que establece el nivel entre 1 y 184 según tus necesidades. SQLMate guarda automáticamente los dorks en un archivo txt para que puedas usarlos después.

Desplázate hacia abajo para más.

Capturas de pantalla

Ejecutando SQLMate

Ingresa el siguiente comando en la terminal para descargar SQLMate

git clone https://github.com/UltimateHackers/sqlmate

Luego navega al directorio sqlmate ingresando este comando

cd sqlmate

Ahora instala los módulos requeridos

pip install -r requirements.txt

Ahora ejecuta sqlmate

python sqlmate
Opciones disponibles de línea de comandos
usage: sqlmate [-h] [--dork DORK] [--hash HASH] [--list <path>]
 [--dump 1-184] [--admin URL] [--type PHP,ASP,HTML]

optional arguments:
  -h, --help            show this help message and exit
  --dork DORK           Supply a dork and let SQLMate do its thing
  --hash HASH           'Crack' a hash in 5 secs
  --list <path>         Import and crack hashes from a txt file
  --dump 1-184          Get dorks. Specify dumping level. Level 1 = 20 dorks
  --admin URL           Find admin panel of website
  --type PHP,ASP,HTML   Choose extension to scan (Use with --admin option,
          		Default is all)

¿Quieres contribuir?

¡Adelante! Encuentra errores o ayúdame a añadir estas características:

  • Evitar duplicados en los resultados del escaneo de dorks
  • Una lista de ejemplos de comandos de sqlmap que demuestren algunas opciones útiles y menos conocidas de sqlmap
  • Lo que quieras

Gracias por usar SQLMate.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →