
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Un script de python2 para procesar un archivo PCAP y descifrar tráfico C2 enviado al implant DOUBLEPULSAR
 basil00/tallow
Tallow - Tor Transparente para Windows
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 nccgroup/phantap
Phantom Tap (PhanTap): un tap de red 'invisible' dirigido a equipos rojos
 eciavatta/caronte
Una herramienta para analizar el flujo de red durante competiciones Capture the Flag de ataque/defensa.
 fenkohq/dnsmonster
Kit de captura y monitoreo pasivo de DNS
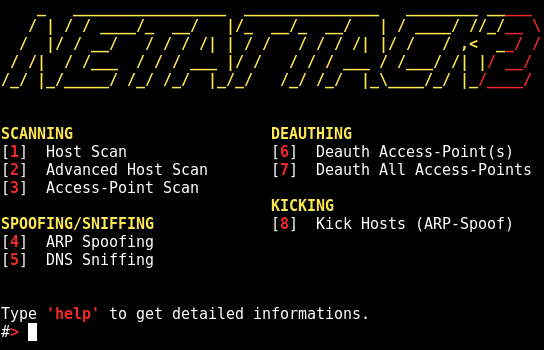 chrizator/netattack2
Un script avanzado de escaneo y ataque de red basado en GUI. Segunda versión de no-GUI netattack.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py es un script de Python3 diseñado para analizar archivos de captura de paquetes de red y extraer hashes NTLMv2 en un formato…
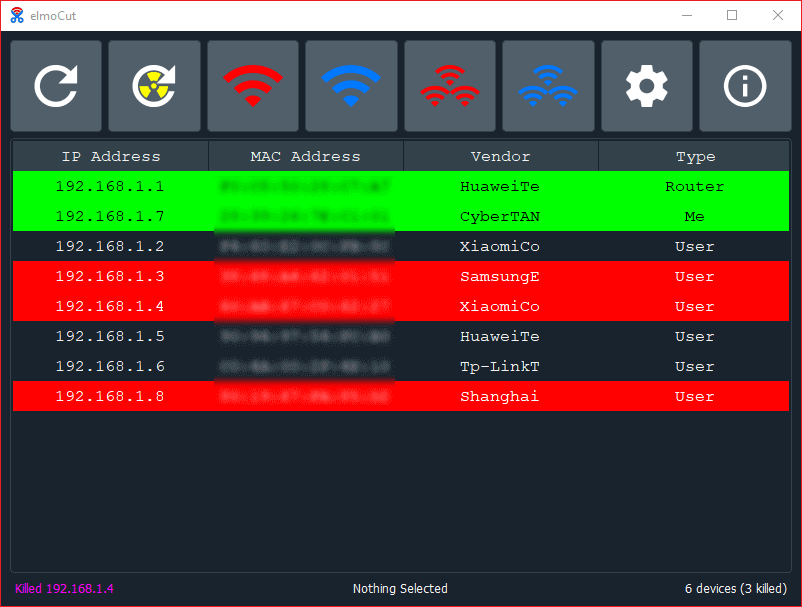 elmoiv/elmocut
ARP spoofer visualmente atractivo para Windows
 offensive-hub/black-widow
Herramienta de pruebas de penetración ofensiva basada en GUI (Código Abierto)
 1ultimat3/pcapviz
Visualizar topologías de red y recopilar estadísticas de grafos basadas en archivos pcap
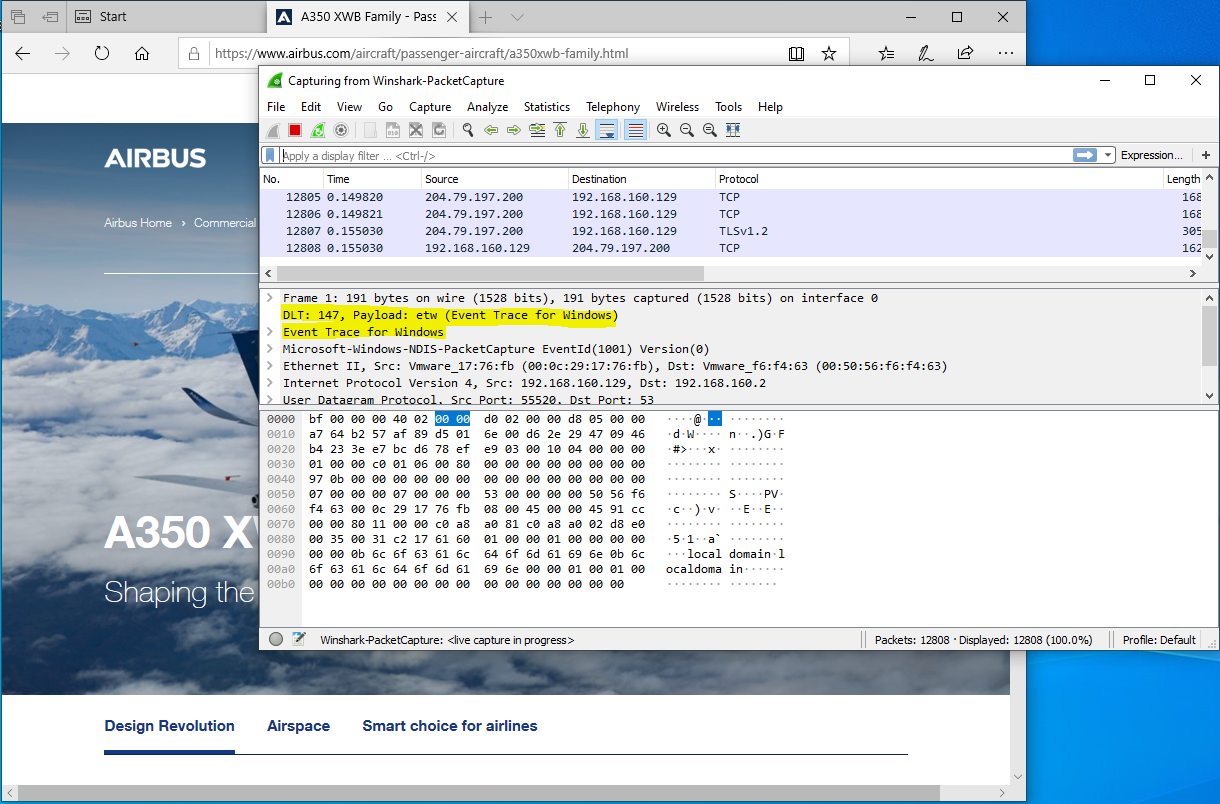 airbus-cert/winshark
Un plugin de Wireshark para instrumentar ETW
 sleinen/samplicator
Enviar copias de datagramas (UDP) a múltiples receptores, con muestreo y suplantación opcionales.
 libnet/nemesis
Una utilidad de línea de comandos para la creación e inyección de paquetes de red.
 robertdavidgraham/isowall
Este es un mini-firewall que aísla completamente un dispositivo objetivo de la red local.
 shramos/polymorph
Polymorph es un marco de manipulación de paquetes de red en tiempo real con soporte para casi todos los protocolos existentes.
 medpaf/hawk
Herramienta de red, reconocimiento y seguridad ofensiva para Linux.
 nccgroup/solitude
Solitude es una herramienta de análisis de privacidad que permite a cualquiera realizar sus propias investigaciones de privacidad. Ya sea un novato…








