

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Krb5RoastParser — KrbRoastParser es una herramienta para analizar paquetes Kerberos de archivos pcap para extraer hashes AS-REQ, AS-REP y TGS-REP. | Kitploit
Herramientas/GitHubGitHub/jalvarezz13/krb5roastparser
Sniffing y Análisis de PaquetesDescifrado de ContraseñasAnálisis de HashSeguridad de RedesPruebas de PenetraciónAutenticación
GitHubjalvarezz13/krb5roastparser

Krb5RoastParser

KrbRoastParser es una herramienta para analizar paquetes Kerberos de archivos pcap para extraer hashes AS-REQ, AS-REP y TGS-REP.

Ver Repositorio
1091139hace 2 mesesRevisado por Kitploit
Compartir

Krb5RoastParser

Star History Chart

📑 Tabla de Contenidos

  • ❓ ¿Qué es Krb5RoastParser?
  • ⭐ Características
  • ⚙️ Instalación
  • ▶️ Ejecución
  • 📈 Post-Ejecución
  • 📜 Licencia

❓ ¿Qué es Krb5RoastParser?

Krb5RoastParser es una herramienta diseñada para analizar paquetes de autenticación Kerberos (AS-REQ, AS-REP y TGS-REP) de archivos .pcap y generar hashes compatibles con cracking de contraseñas para pruebas de seguridad. Aprovechando tshark, Krb5RoastParser extrae los detalles necesarios de los paquetes Kerberos, proporcionando formatos de hash listos para herramientas como Hashcat.
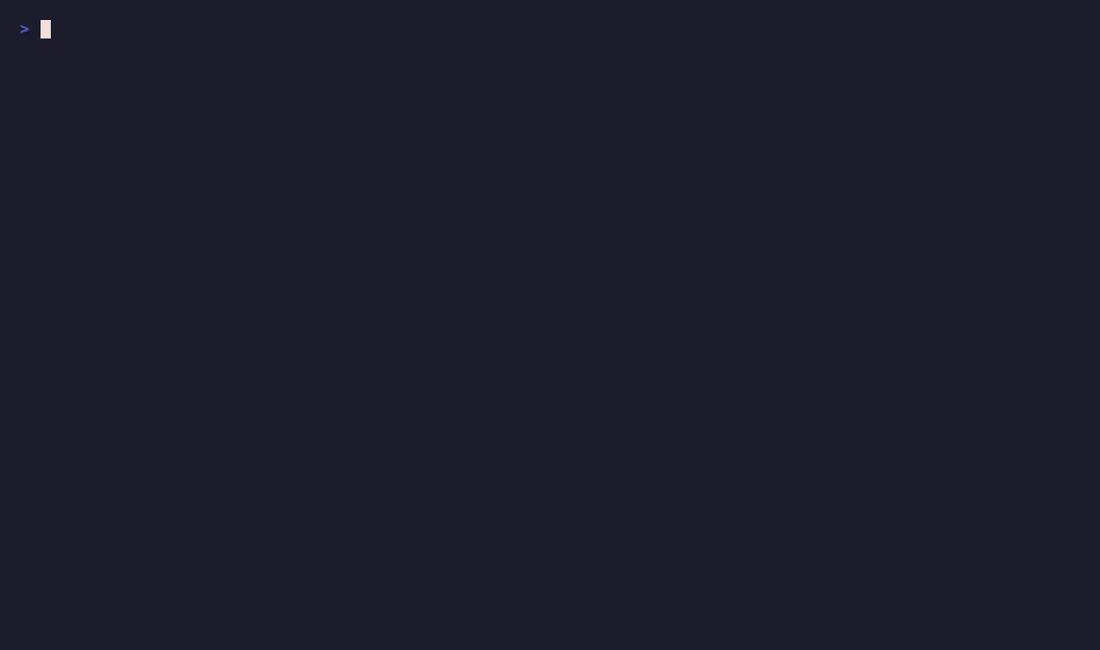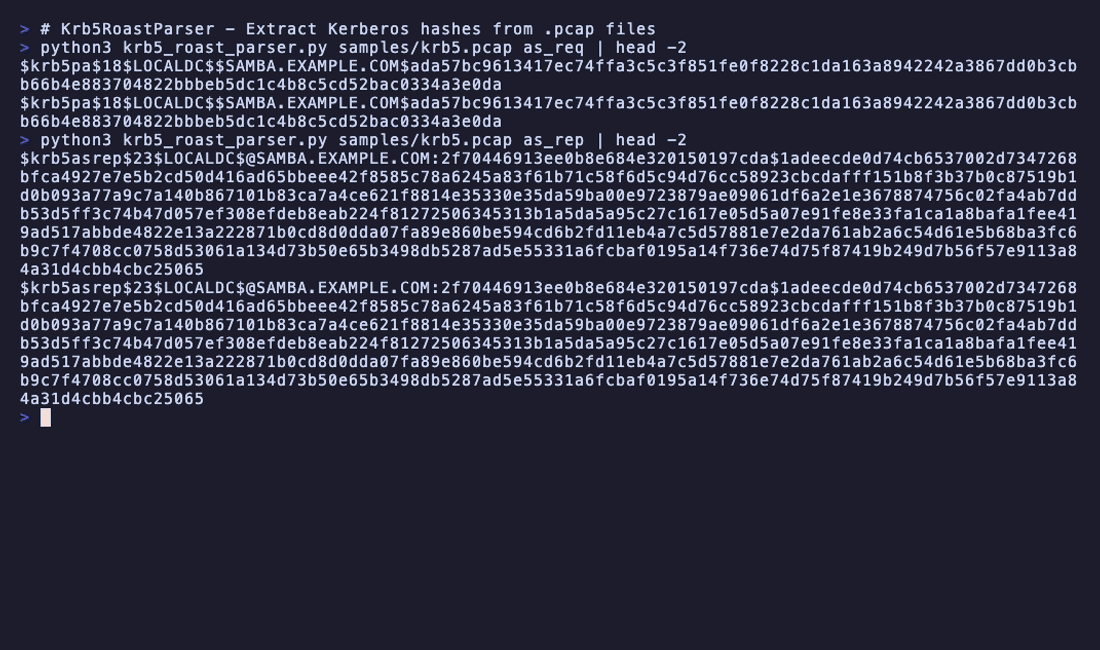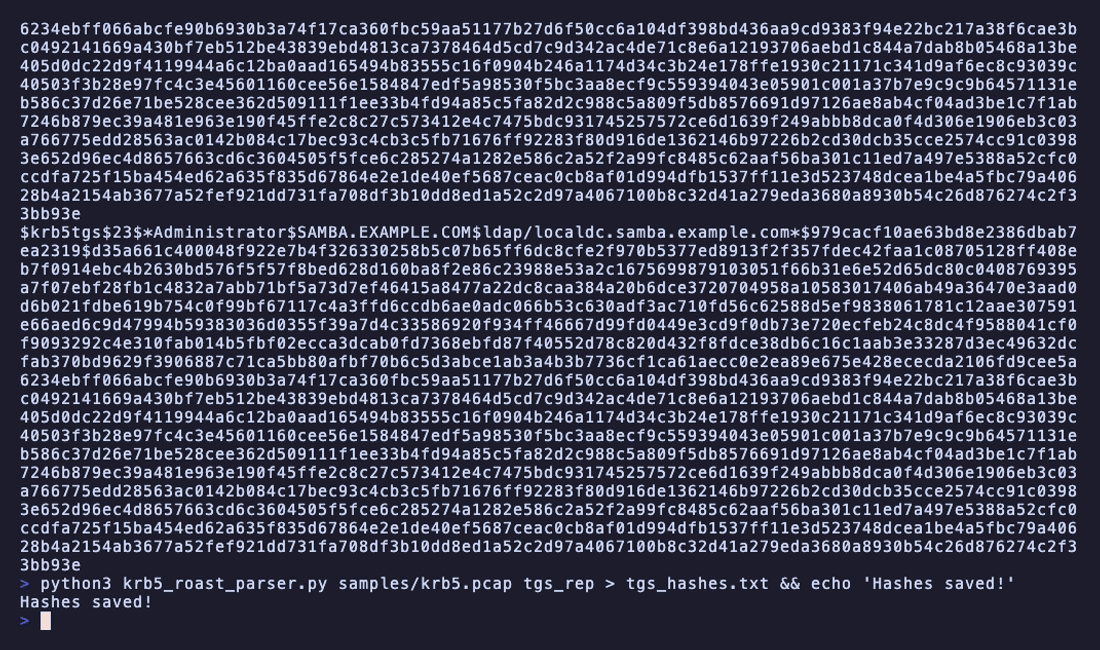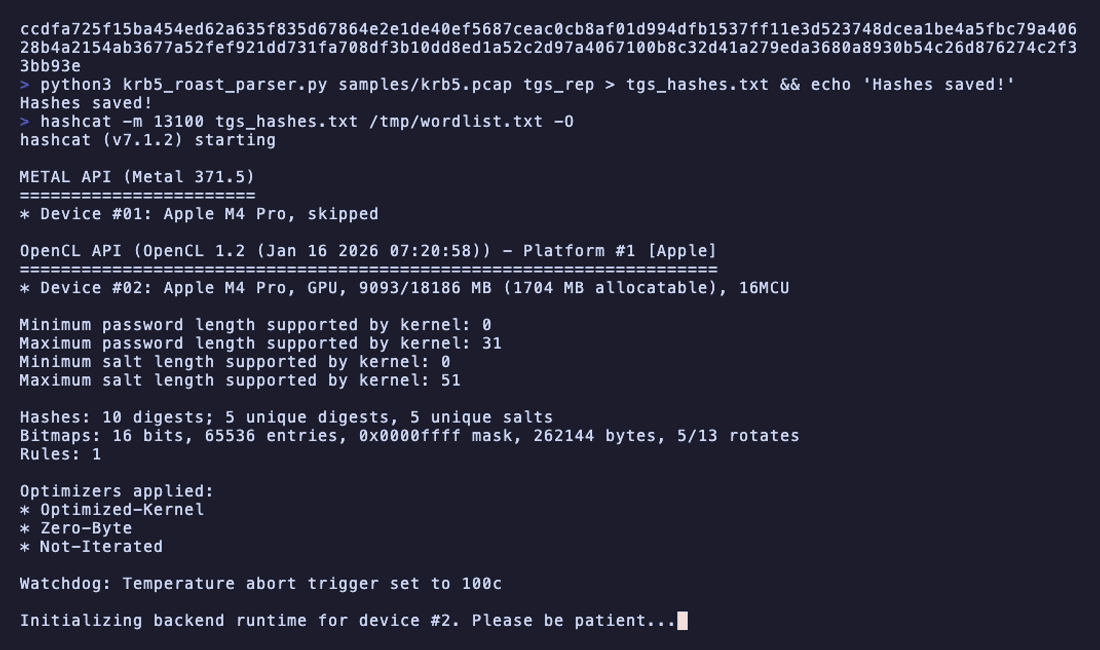
Demo

⭐ Características

  • Analiza paquetes AS-REQ, AS-REP y TGS-REP de archivos .pcap.
  • Genera hashes compatibles con Hashcat para cracking de contraseñas.
  • Fácil de extender para futuros formatos de hash (por ejemplo, john).

⚙️ Instalación

Prerrequisitos

Asegúrate de tener:

  • Python 3.7 o superior
  • tshark instalado y accesible en tu PATH

Para instalar tshark (si aún no está instalado):

# On Debian/Ubuntu
sudo apt update
sudo apt install tshark -y

# On macOS (using Homebrew)
brew install wireshark

# On Windows is included in the Wireshark installation

Clonar el Repositorio

git clone https://github.com/jalvarezz13/Krb5RoastParser.git
cd Krb5RoastParser

▶️ Ejecución

Para ejecutar Krb5RoastParser, usa la siguiente sintaxis:

python krb5_roast_parser.py <pcap_file> <as_req/as_rep/tgs_rep>
  • <pcap_file>: La ruta al archivo .pcap que contiene paquetes Kerberos.
  • <as_req/as_rep>: Especifica el tipo de paquete Kerberos a analizar.
    • Usa as_req para paquetes AS-REQ
    • Usa as_rep para paquetes AS-REP
    • Usa tgs_rep para paquetes TGS-REP

Comandos de Ejemplo

Analizar paquetes AS-REQ:

python krb5_roast_parser.py sample.pcap as_req

Analizar paquetes AS-REP:

python krb5_roast_parser.py sample.pcap as_rep

Analizar paquetes TGS-REP:

python krb5_roast_parser.py sample.pcap tgs_rep

Salida

  • Para as_req: la salida estará en formato $krb5pa$18$....
  • Para as_rep: la salida estará en formato $krb5asrep$23$....
  • Para tgs_rep: la salida estará en formato $krb5tgs$23$....

Estas salidas son compatibles con los modos de hash de Hashcat.

[!NOTE]
Por el momento, la herramienta solo soporta estos formatos de hash. Si necesitas soporte para otros formatos de hash, no dudes en abrir un issue o enviar un pull request.

🔓 Post-Ejecución

Una vez que tengas los hashes generados, puedes usar Hashcat para intentar crackearlos.

Cracking de Hashes AS-REQ

Para hashes AS-REQ, usa el modo 19900 de Hashcat:

hashcat -m 19900 <hashfile> <wordlist>

Cracking de Hashes AS-REP

Para hashes AS-REP, usa el modo 18200 de Hashcat:

hashcat -m 18200 <hashfile> <wordlist>

Cracking de Hashes TGS-REP

Para hashes TGS-REP, usa el modo 13100 de Hashcat:

hashcat -m 13100 <hashfile> <wordlist>

Reemplaza <hashfile> con el archivo que contiene los hashes extraídos y <wordlist> con tu archivo de lista de palabras.

📜 Licencia

Este proyecto está licenciado bajo la Licencia MIT. Consulta el archivo LICENSE para más información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




