
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PacketSpy — Sniffer de paquetes de red para captura de tráfico en tiempo real, inspección HTTP, análisis de carga útil sin procesar y descubrimiento de dispositivos con capacidades integradas de hombre en el medio. | Kitploit
Herramientas/GitHubGitHub/halildeniz/packetspy
Sniffing y Análisis de PaquetesRecopilación de InformaciónSeguridad de Redes
GitHubhalildeniz/packetspy

PacketSpy

Sniffer de paquetes de red para captura de tráfico en tiempo real, inspección HTTP, análisis de carga útil sin procesar y descubrimiento de dispositivos con capacidades integradas de hombre en el medio.

Ver Repositorio
1592855hace 2 añosRevisado por Kitploit
Sitio web
Compartir

PacketSpy

Descripción

PacketSpy es una potente herramienta de captura de paquetes de red diseñada para capturar y analizar el tráfico de red. Proporciona un conjunto completo de funciones para inspeccionar solicitudes y respuestas HTTP, ver datos de carga útil en bruto y recopilar información sobre dispositivos de red. Con PacketSpy, puede obtener información valiosa sobre los patrones de comunicación de su red y solucionar problemas de red de manera efectiva.

Buy Me A Coffee

Características

  • Captura de Paquetes: Capture y analice paquetes de red en tiempo real.
  • Inspección HTTP: Inspeccione solicitudes y respuestas HTTP para un análisis detallado.
  • Visualización de Carga Útil en Bruto: Vea datos de carga útil en bruto para una investigación más profunda.
  • Información del Dispositivo: Recopile información sobre dispositivos de red, incluyendo direcciones IP y MAC.

Instalación

git clone https://github.com/HalilDeniz/PacketSpy.git

Requisitos

PacketSpy requiere que las siguientes dependencias estén instaladas:

pip install -r requirements.txt

Primeros Pasos

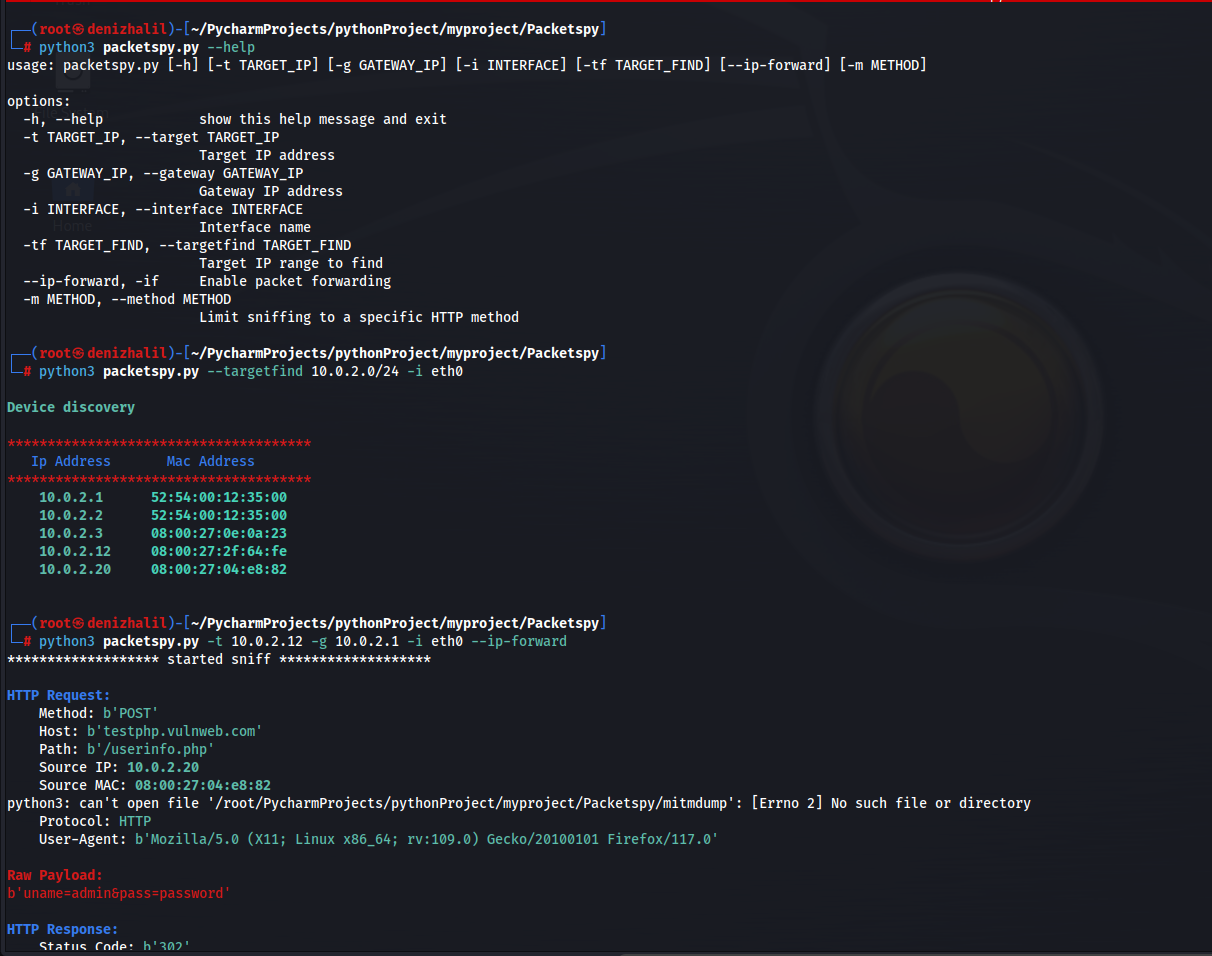
Para comenzar con PacketSpy, use las siguientes opciones de línea de comandos:

root@denizhalil:/PacketSpy# python3 packetspy.py --help                          
usage: packetspy.py [-h] [-t TARGET_IP] [-g GATEWAY_IP] [-i INTERFACE] [-tf TARGET_FIND] [--ip-forward] [-m METHOD]

options:
  -h, --help            mostrar este mensaje de ayuda y salir
  -t TARGET_IP, --target TARGET_IP
                        Dirección IP objetivo
  -g GATEWAY_IP, --gateway GATEWAY_IP
                        Dirección IP de la puerta de enlace
  -i INTERFACE, --interface INTERFACE
                        Nombre de la interfaz
  -tf TARGET_FIND, --targetfind TARGET_FIND
                        Rango de IP objetivo para encontrar
  --ip-forward, -if     Habilitar reenvío de paquetes
  -m METHOD, --method METHOD
                        Limitar la captura a un método HTTP específico

Ejemplos

  1. Detección de Dispositivos
root@denizhalil:/PacketSpy# python3 packetspy.py -tf 10.0.2.0/24 -i eth0

         Detección de dispositivos
**************************************
   Dirección IP    Dirección MAC
**************************************
    10.0.2.1      52:54:00:12:35:00
    10.0.2.2      52:54:00:12:35:00
    10.0.2.3      08:00:27:78:66:95
    10.0.2.11     08:00:27:65:96:cd
    10.0.2.12     08:00:27:2f:64:fe

  1. Captura Man-in-the-Middle
root@denizhalil:/PacketSpy# python3 packetspy.py -t 10.0.2.11 -g 10.0.2.1 -i eth0
******************* captura iniciada *******************

Solicitud HTTP:
    Método: b'POST'
    Host: b'testphp.vulnweb.com'
    Ruta: b'/userinfo.php'
    IP de Origen: 10.0.2.20
    MAC de Origen: 08:00:27:04:e8:82
    Protocolo: HTTP
    User-Agent: b'Mozilla/5.0 (X11; Linux x86_64; rv:105.0) Gecko/20100101 Firefox/105.0'

Carga Útil en Bruto:
b'uname=admin&pass=mysecretpassword'

Respuesta HTTP:
    Código de Estado: b'302'
    Tipo de Contenido: b'text/html; charset=UTF-8'
--------------------------------------------------

Nota

El soporte para HTTPS aún está en desarrollo.

Contribuir

¡Las contribuciones son bienvenidas! Para contribuir a PacketSpy, siga estos pasos:

  1. Haga un fork del repositorio.
  2. Cree una nueva rama para su funcionalidad o corrección de errores.
  3. Realice sus cambios y confírmelos.
  4. Empuje sus cambios a su repositorio fork.
  5. Abra un pull request en el repositorio principal.

Contacto

Si tiene alguna pregunta, comentario o sugerencia sobre PacketSpy, no dude en contactarme:

  • LinkedIn: LinkedIn
  • TryHackMe: TryHackMe
  • Instagram: Instagram
  • YouTube: YouTube
  • Email: [email protected]

Licencia

PacketSpy se publica bajo la Licencia MIT. Consulte LICENSE para obtener más información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





