
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit

 mrexodia/lolbin-poc
Pequeño PoC del uso de un ejecutable firmado por Microsoft como lolbin.
 secforce/sharpwhispers
Adaptación de SysWhispers2 a C#. Utiliza SharpASM para localizar los code caves con los que ejecutar el stub de la llamada al sistema.
 jemcek/packeth
Generador de paquetes Ethernet
 mahdamin/esp-idf-injection-ng
Inyección de tramas 802.11 en bruto en ESP-IDF v5+/v6+ mediante un parche de un solo comando objcopy --weaken-symbol. Habilita tramas de…
 carmaa/nacker
Nacker es una herramienta para evadir el Control de Acceso a la Red (NAC) 802.1x en una LAN cableada. Nacker te ayudará a localizar cualquier host no…
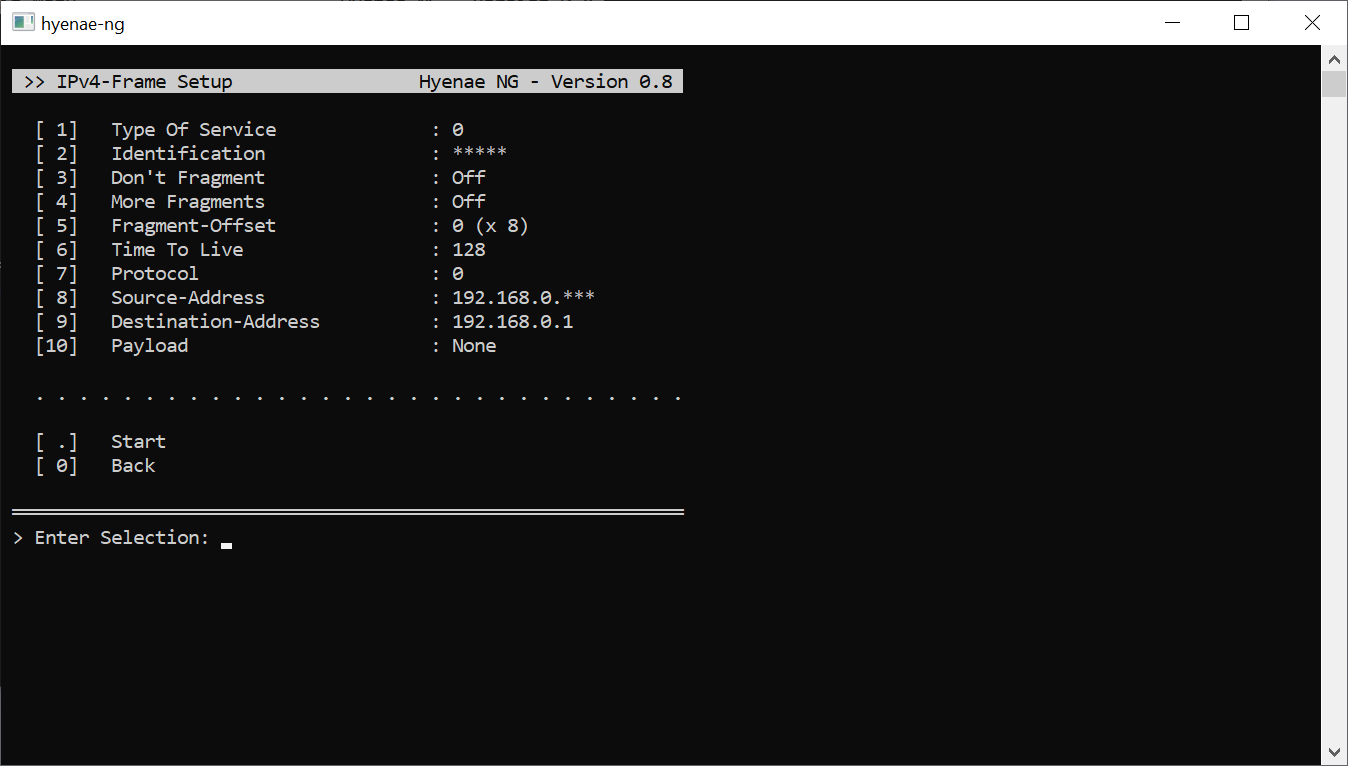 r-richter/hyenae-ng
Generador de paquetes de red multiplataforma con suplantación completa de capas, aleatorización de direcciones basada en patrones y evasión de…
 projectdiscovery/tinydns
Pequeño servidor DNS incrustable
 venkatkrishna07/mkdev
HTTPS localhost de confianza — CA local, /etc/hosts, uso compartido en LAN mDNS, proxy inverso. Mapea https://name.local → localhost:port
 adamlaurie/hdmi-sniff
esnifar tráfico HDMI DDC (I2C)
 mister-iks/pcybox-attackgraph
Laboratorio de navegador de código abierto para construir una infraestructura simulada, observar cómo un ataque se desplaza a través de ella y…
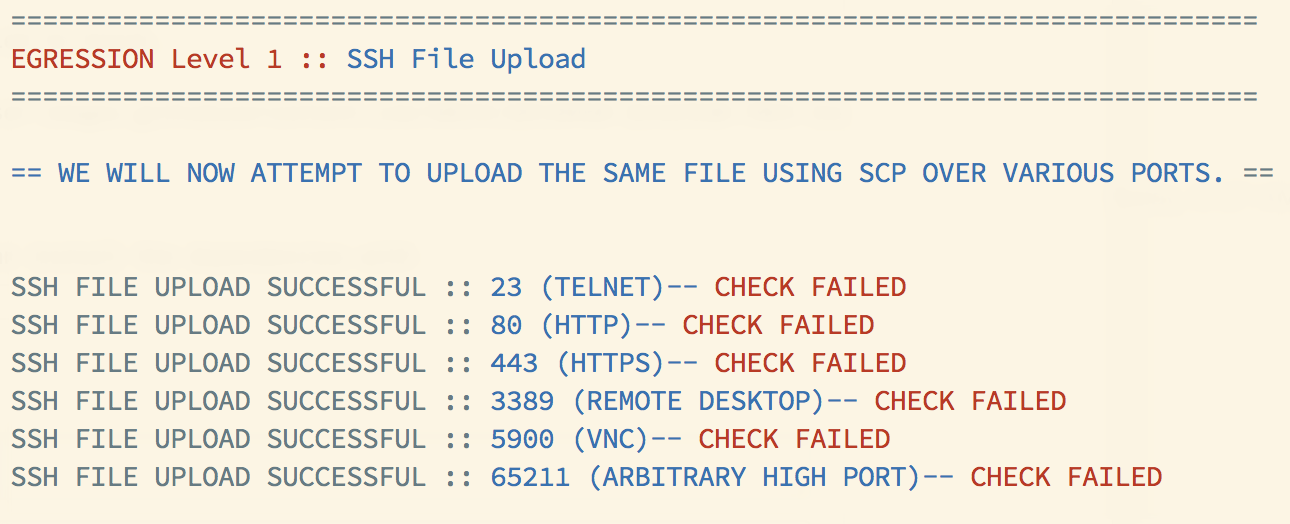 danielmiessler/egression
Pruebe los controles de salida de una red con varios niveles de éxito y fracaso.

 duhirsch/moveedr
Deshabilitar permanentemente los EDR como administrador local
 bc-security/ironsharppack
IronSharpPack es un repositorio de proyectos populares en C# que han sido integrados en scripts de IronPython que ejecutan un bypass de AMSI y luego…
 gen0sec/jailer
Jailer es un sistema de aislamiento de procesos basado en eBPF que proporciona control de acceso obligatorio (MAC) para Linux. Realiza un seguimiento…
 reddyyz/astsu
Una herramienta de escaneo de red, desarrollada en Python 3 usando scapy.
 division-36/z-jail
Un sandbox Linux ligero y multicapa que combina namespaces, pivot_root, seccomp-bpf, supresión de capacidades (capability dropping) y un motor de…
 peterpt/eternal_check
Comprobación de vulnerabilidad IP para Eternal Blue, Romance, Synergy, Champion, Erraticgopher y Eagerlever








