Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/danielmiessler/egression
Exfiltración de DatosSeguridad de RedesPruebas de PenetraciónRed Teaming
GitHubdanielmiessler/egression

egression

Pruebe los controles de salida de una red con varios niveles de éxito y fracaso.

Ver Repositorio
1071985hace 9 añosRevisado por Kitploit
Compartir
captura de pantalla 2017-07-23 a las 1 48 48 pm

Descripción

EGRESSION es una herramienta que proporciona una vista instantánea de lo fácil que es subir datos sensibles desde cualquier red.

Comienza con un archivo sensible con estos contenidos, que se almacena localmente en texto plano. Este archivo se utiliza para probar los controles de salida/DLP en la red intentando conectar hacia el exterior y subir este archivo usando varias técnicas.

  • //Social de EE. UU.
  • 567-24-4901
  • //Números de tarjetas de crédito
  • 4111111111111111
  • 5105105105105100
  • 4222222222222
  • //Fechas de nacimiento
  • 12.12.94
  • 12/12/1994
  • 12/12/94
  • 12 July 1994
  • //SIN canadiense
  • 202 275 186
  • //Número de seguro nacional del Reino Unido (NINO)
  • ST 68 86 80 B

Procedimiento de prueba

captura de pantalla 2017-07-24 a las 11 30 06 am

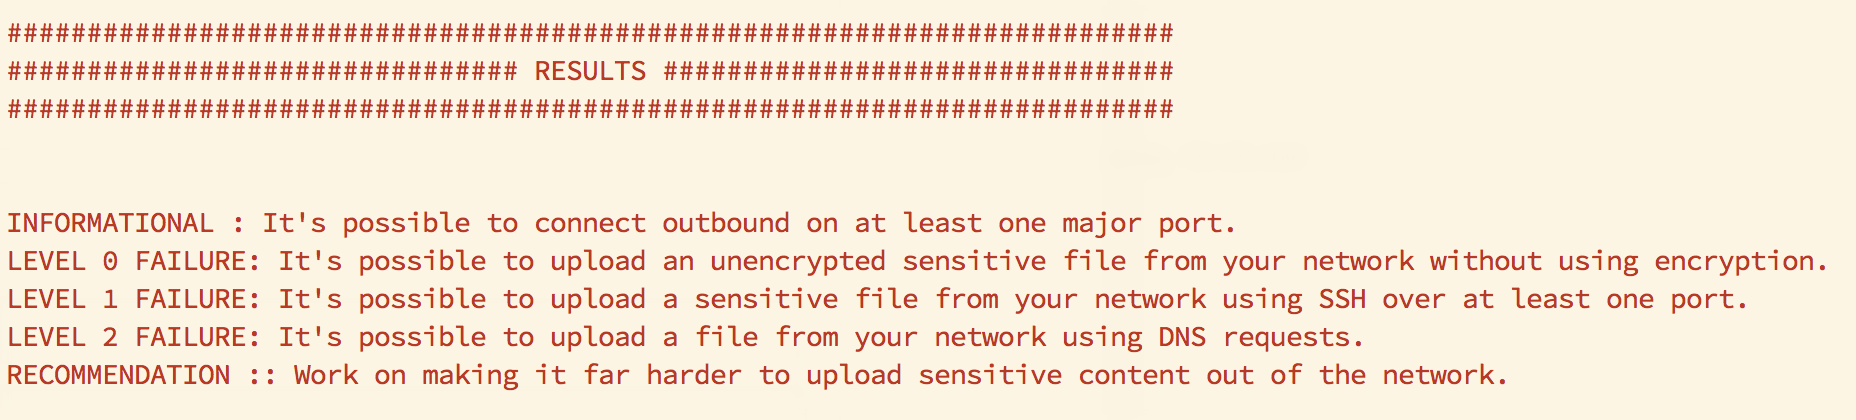
Tiene cuatro (4) niveles de prueba.

  1. INFORMATIVO: Indica si puede conectarse a puertos en internet.
  2. NIVEL 0: Indica si puede transferir un archivo por FTP a internet en texto claro.
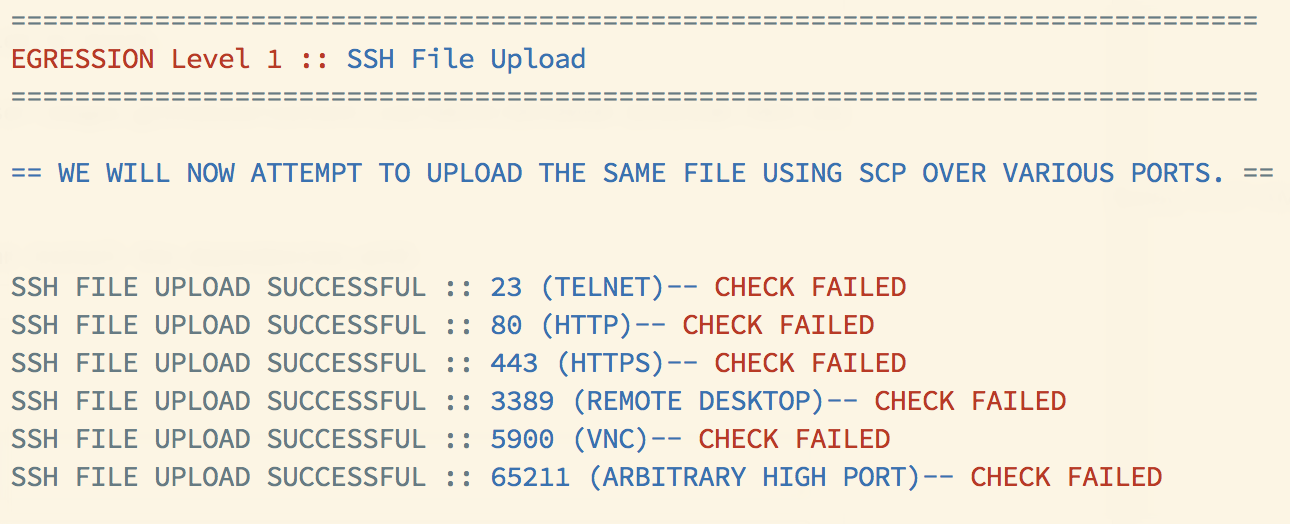
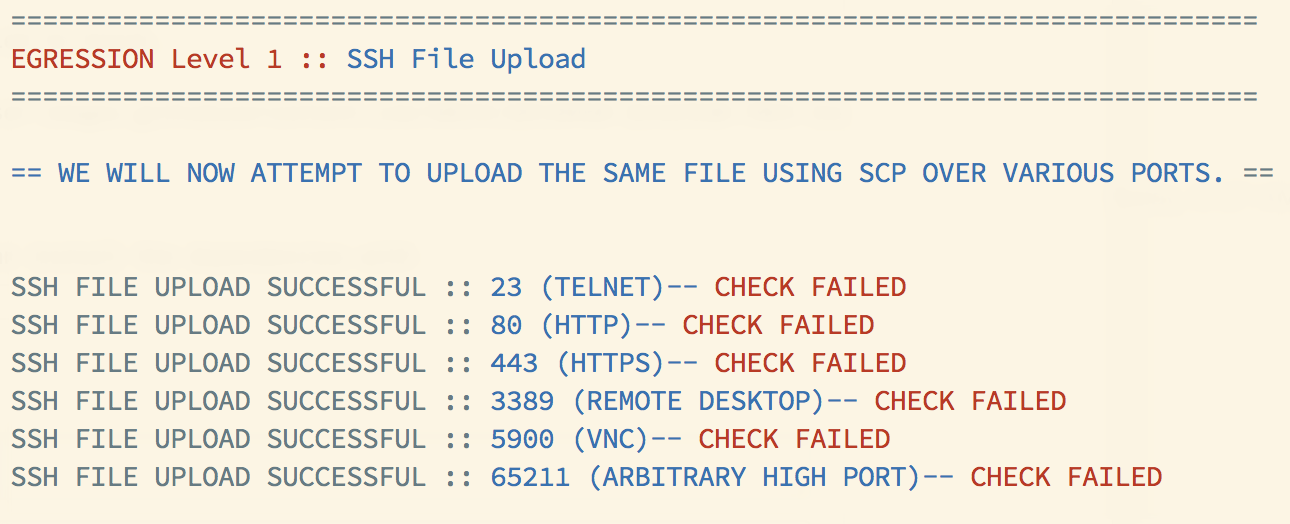
  3. NIVEL 1: Indica si puede transferir archivos por SCP a internet a través de varios puertos.
  4. NIVEL 2: Indica si puede enviar el mismo archivo sensible a internet mediante consultas DNS.

Realiza cada uno de estos en sucesión y luego informa en qué niveles falló al bloquear.
captura de pantalla 2017-07-24 a las 11 27 51 am

Instalación

La herramienta está diseñada para ser lo más autónoma posible y fácil de ejecutar. Puede instalar las dependencias de la siguiente manera:

  1. Asegúrese de tener instalado curl.
  2. Asegúrese de tener instalado nc.
  3. git clone https://github.com/danielmiessler/egression.git
  4. cd egression
  5. ./egression

Presentaciones

  • Blackhat Arsenal 2017

Próximos pasos

Los planes para el proyecto incluyen:

  • Agregar niveles adicionales, con métodos de salida adicionales, p. ej.: enviar datos a través de NTP, ICMP, etc.
  • Verificación adicional de fallos para varios escenarios

Créditos y agradecimientos

  • Un saludo a William Coppola por el trabajo previo y complementario que ha realizado en este ámbito con su herramienta Fillabuster, la cual también presentó en BlackHat Arsenal en 2015.
  • Gracias a Sasa Zdjelar y Jason Haddix por proporcionar retroalimentación sobre la herramienta.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →