
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit
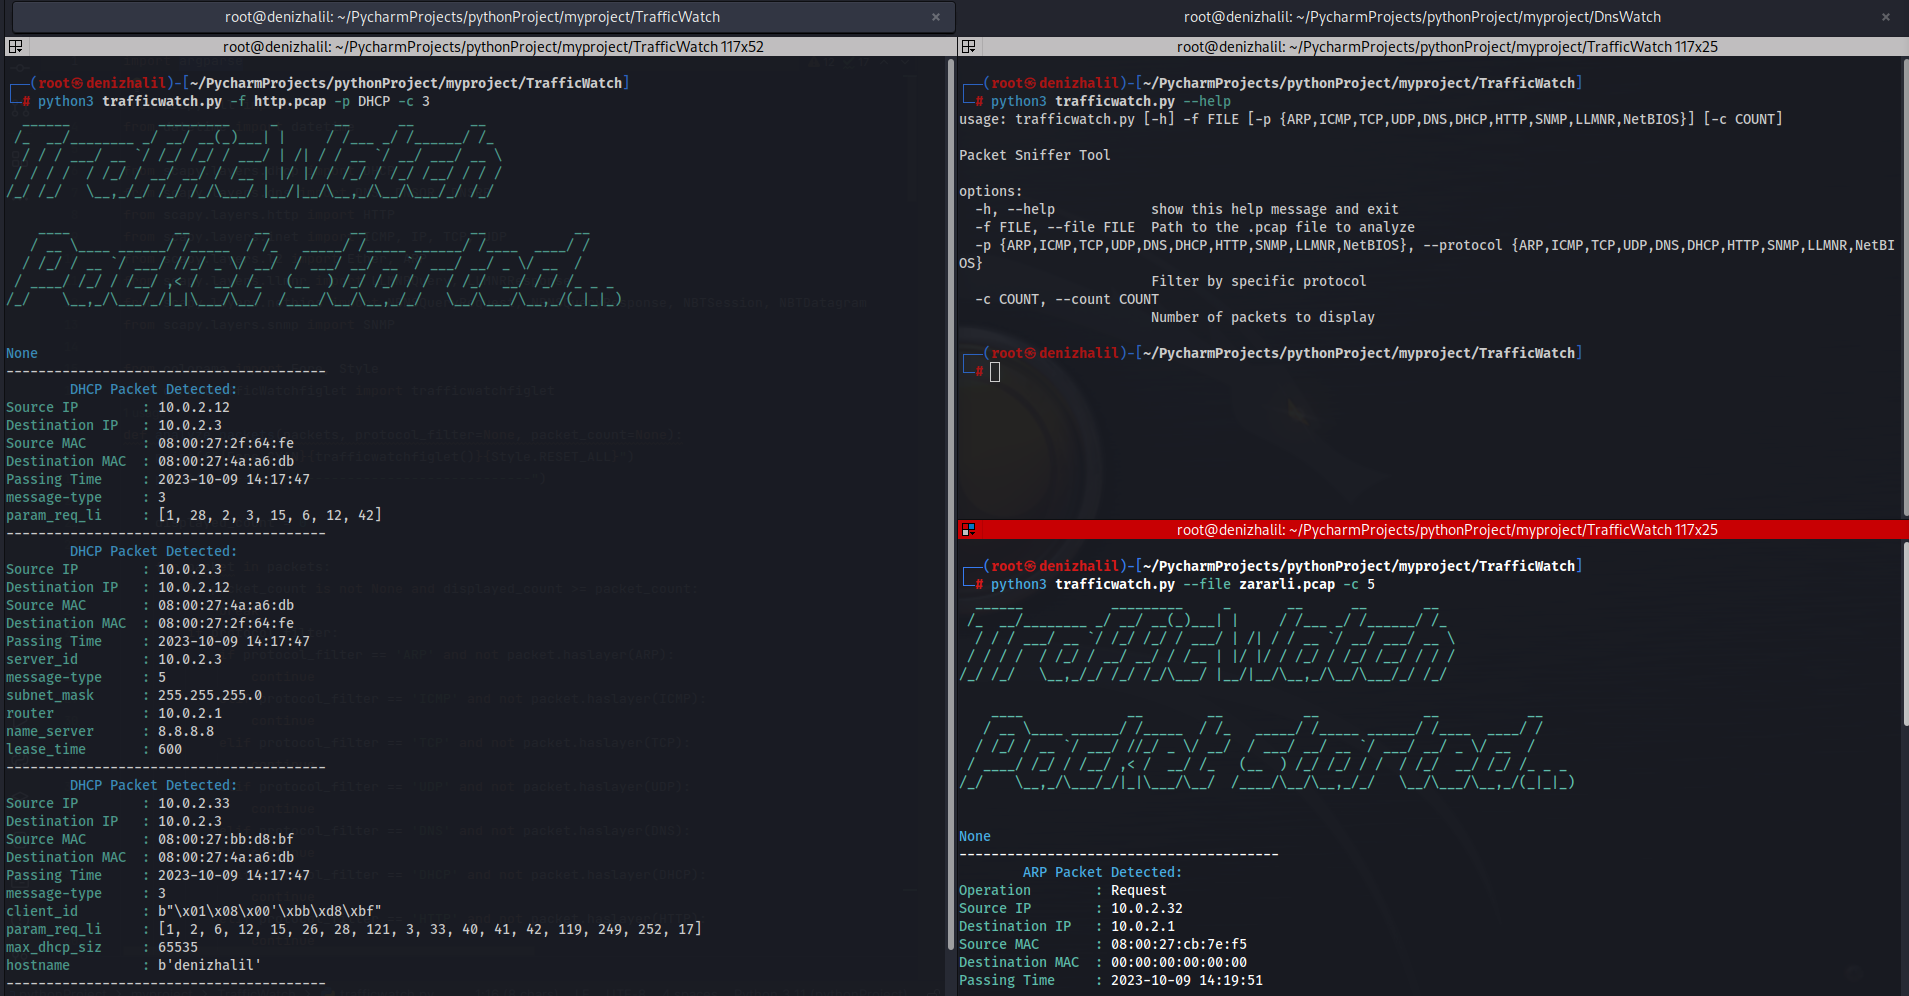
 halildeniz/trafficwatch
Analizador y detector de paquetes basado en PCAP que permite la inspección de protocolos ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR y NetBIOS…
 busescanfly/rpi-hunter
Auto descubrir y explotar Raspberry Pi en la LAN
 aau-network-security/hostage
Honeypot Móvil de Baja Interacción
 offseq/threat-finder
Escáner de vulnerabilidades en tiempo de ejecución: detecta CVEs en los servicios que realmente se ejecutan en un host y los clasifica según su…
 eshlomo1/cloudsec
Domina el arte de la explotación en la nube. Un recurso especializado para investigadores de seguridad ofensiva y red teamers centrado en weaponizar…
 ariary/volana
🌒 Ofuscación de comandos de shell para evitar sistemas de detección
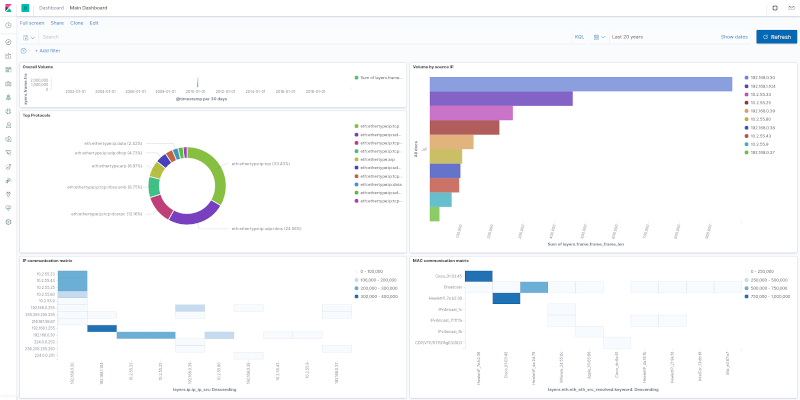 h21lab/tsharkvm
tshark + máquina virtual de análisis ELK
 chaelsoo/hollow
Un generador de cargadores de shellcode con soporte para múltiples técnicas de inyección, diseñado para operaciones de red team.
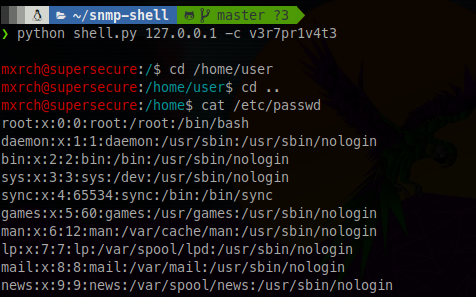 mxrch/snmp-shell
Simulación de shell sobre Net-SNMP con funcionalidad de extensión
 nul0x4c/etwsessionhijacking
Un Poc sobre el bloqueo de Procmon para que no monitoree eventos de red
 al1ex/awesome-pentest
Colección de herramientas de pruebas de penetración
 k4yt3x/scutum
Firewall Automático ARP (TCP / UDP / ICMP) para Linux
 ammarion/waf-detector
🛡️ Herramienta de detección de WAF y CDN de alto rendimiento. Identifica capas de protección (Cloudflare, Akamai, AWS, Fastly y más), ejecuta…
 nullsection/chisel-ng
Chisel nueva generación, escrito en rust. SSH bajo WSS con alguna personalización.
 stintel/vallumd
Centralizar o distribuir listas negras de IPset
 silentisvox/syscallrevenant
Llamadas al sistema indirectas limpias con manipulación de llamadas al sistema.
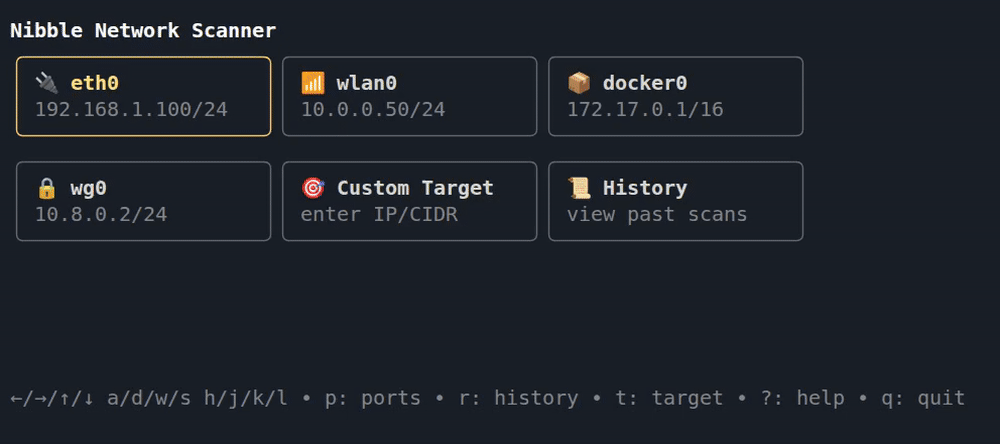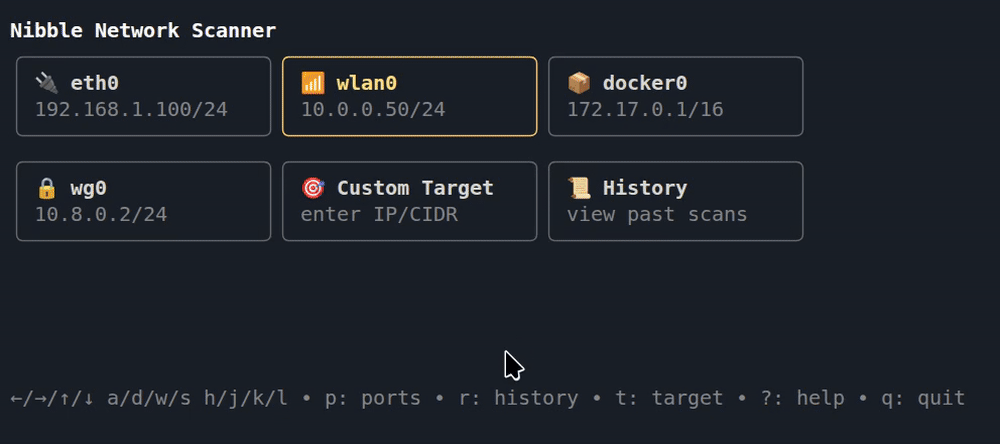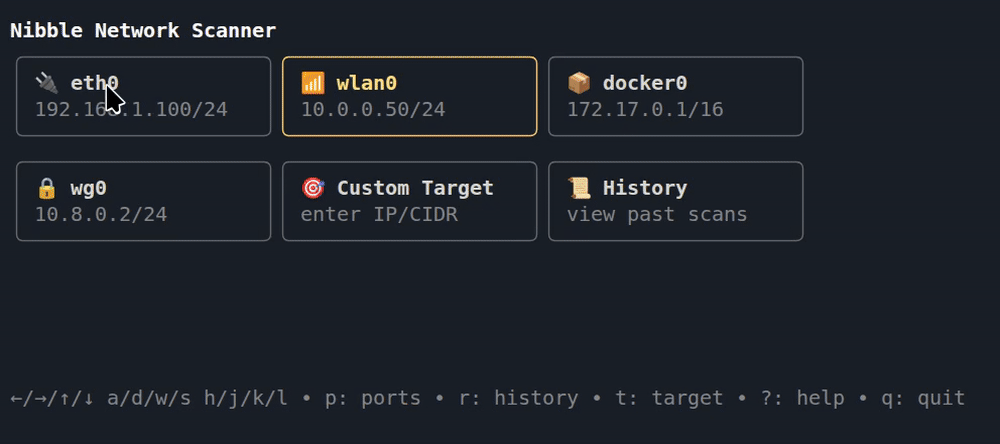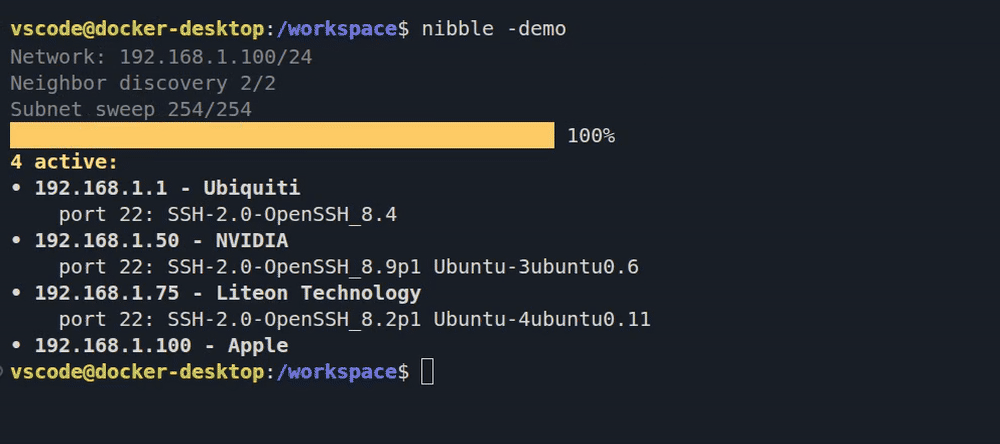 backendsystems/nibble
escáner de red fácil de usar, con una interfaz TUI clicable
 filipi86/cve-2024-6387-vulnerability-checker
Este script de Python verifica la vulnerabilidad CVE-2024-6387 en servidores OpenSSH. Soporta múltiples direcciones IP, URL, rangos CIDR y puertos.…








