
 #1
Herramientas para analizar volcados de RAM y encontrar procesos en ejecución, conexiones de red y malware oculto.
Recomendado por Kitploit
 erikdervishi03/cve-2026-31024
Prueba de Concepto (PoC) para un desbordamiento de búfer basado en pila en Steghide 0.5.1. Demuestra cómo rutas de archivo largas desencadenan un…
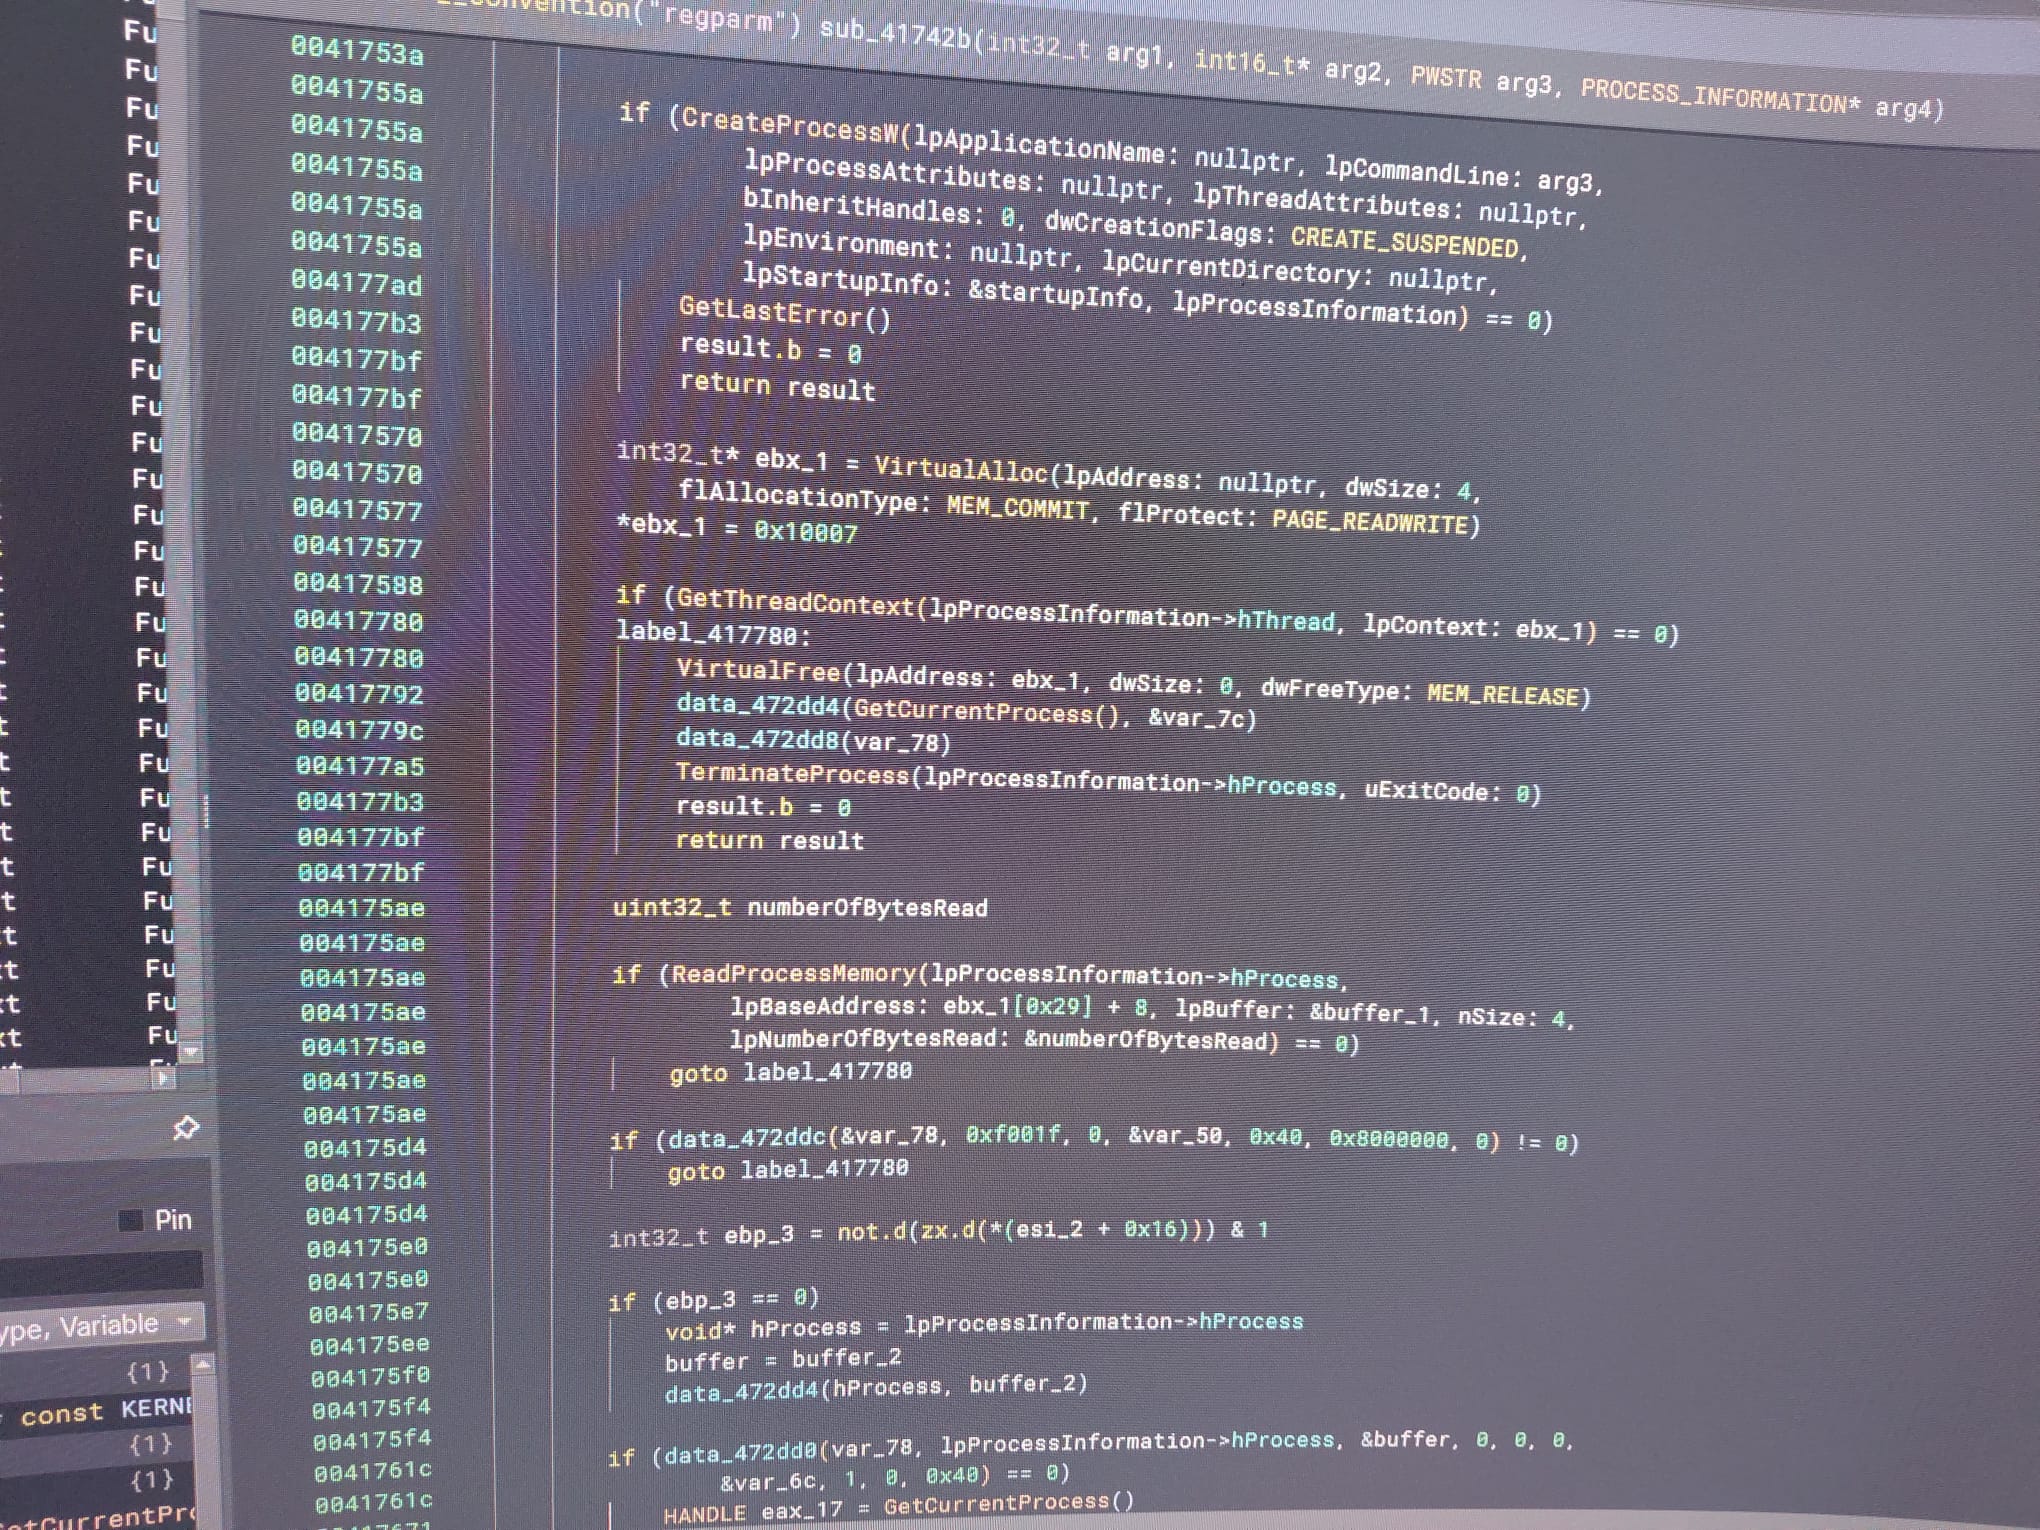 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Análisis de ingeniería inversa de una variante sin archivos de Remcos RAT que se inyecta en svchost.exe mediante llamadas a la API nativa. Cubre…
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — vulnerabilidad del kernel de iOS/macOS que provoca un pánico diferido (A19 Pro, iOS 26.3…
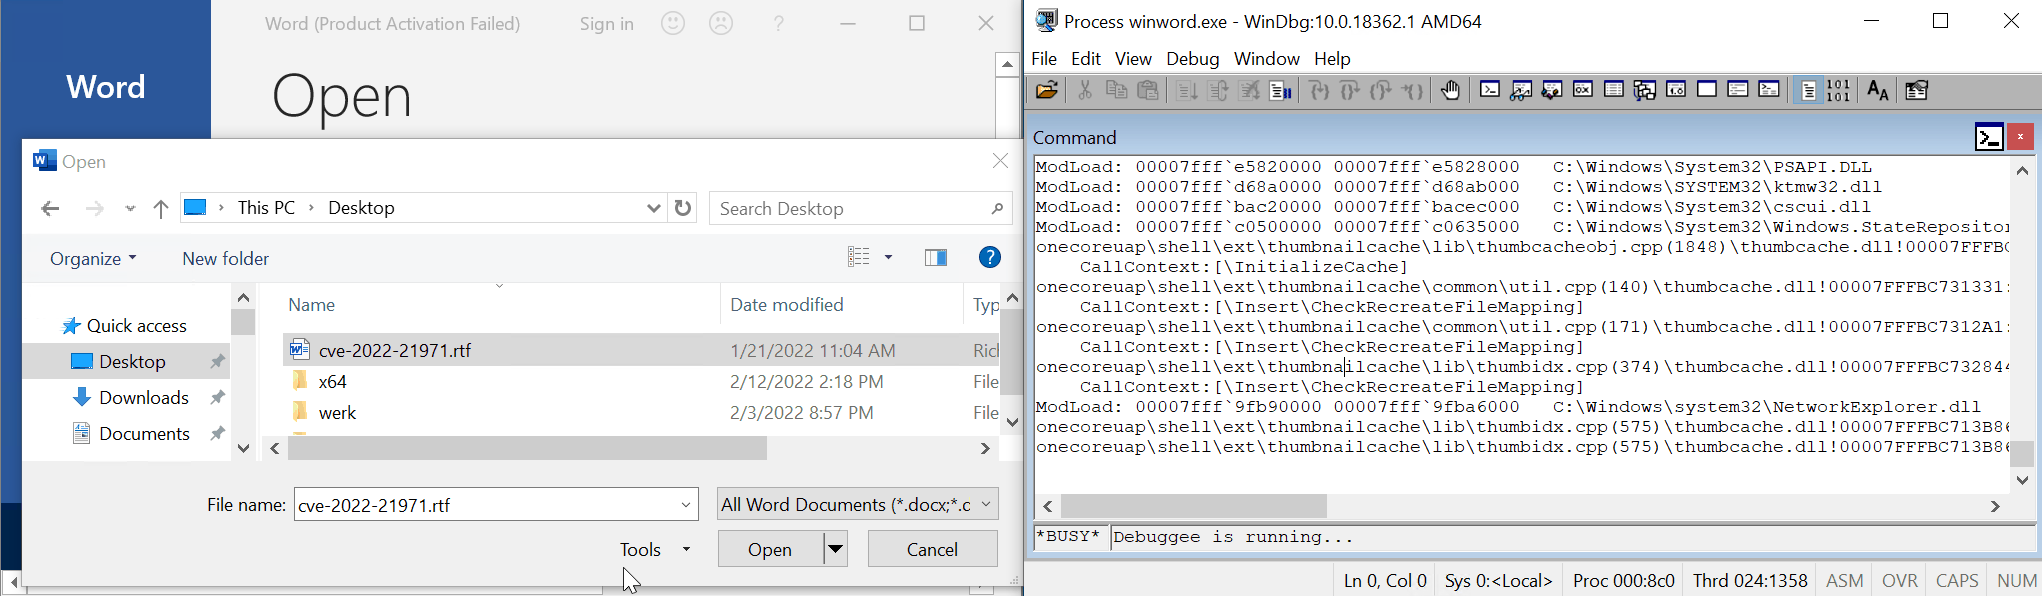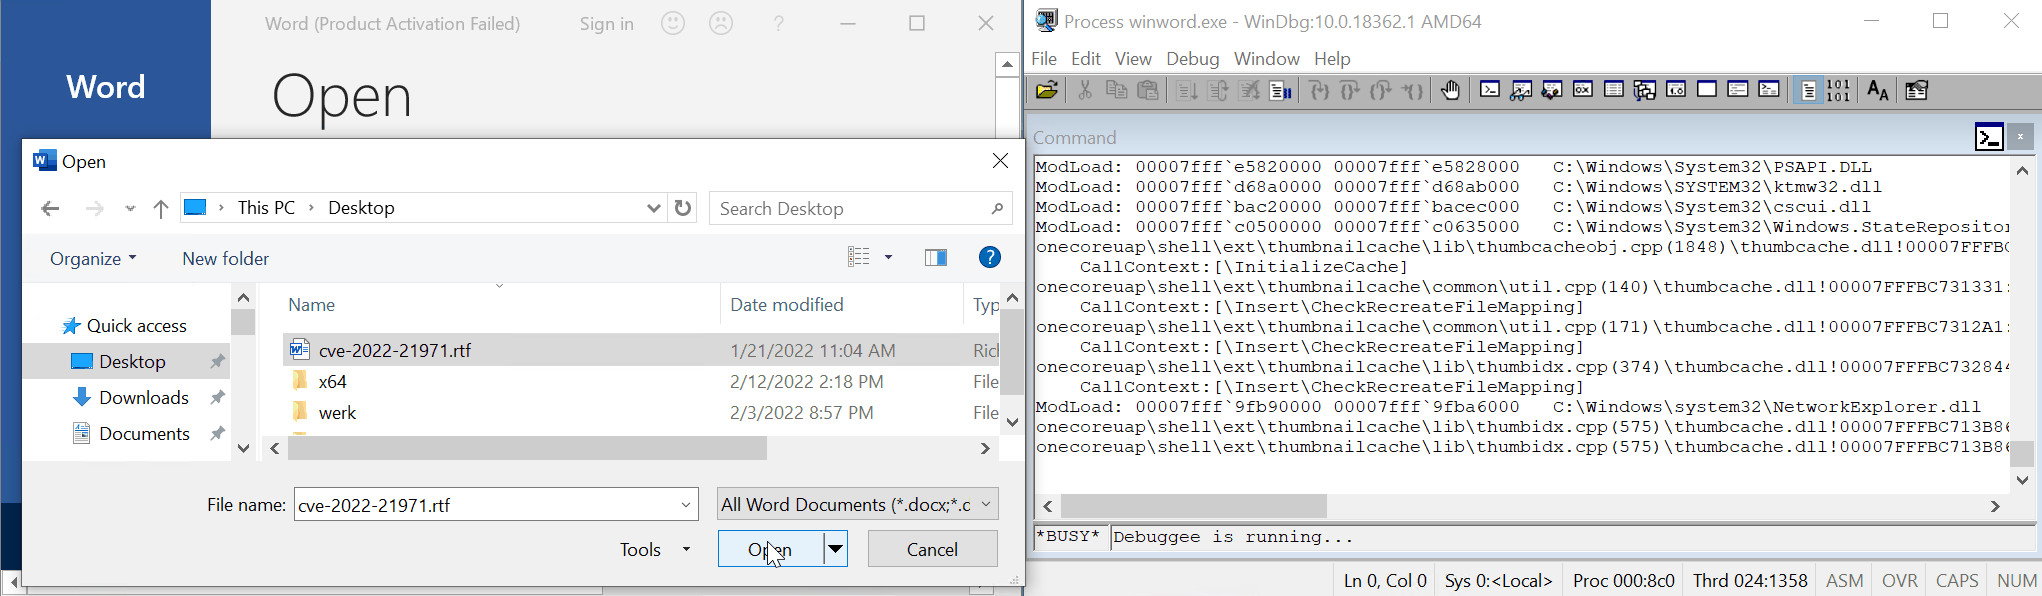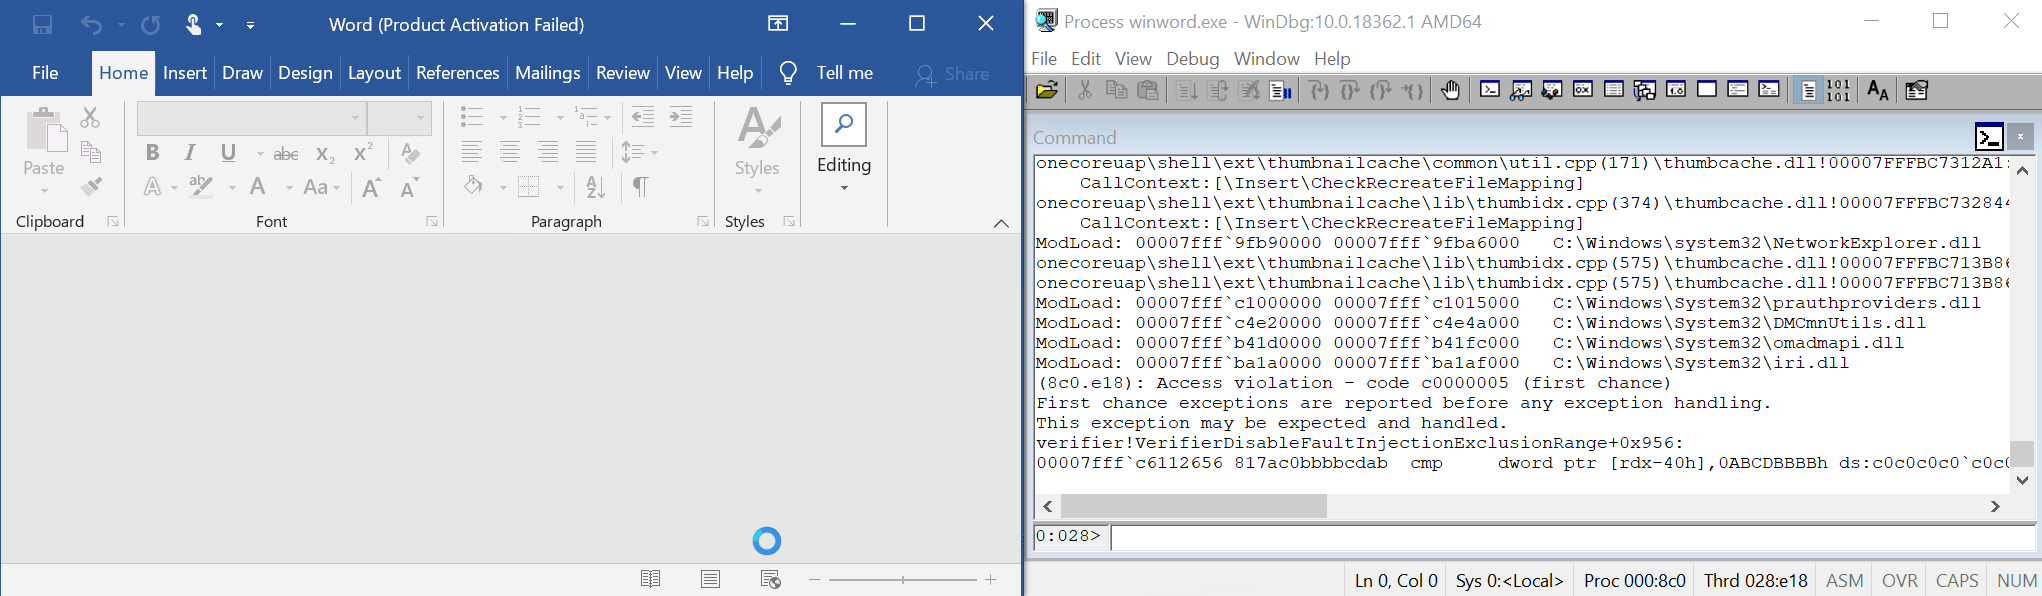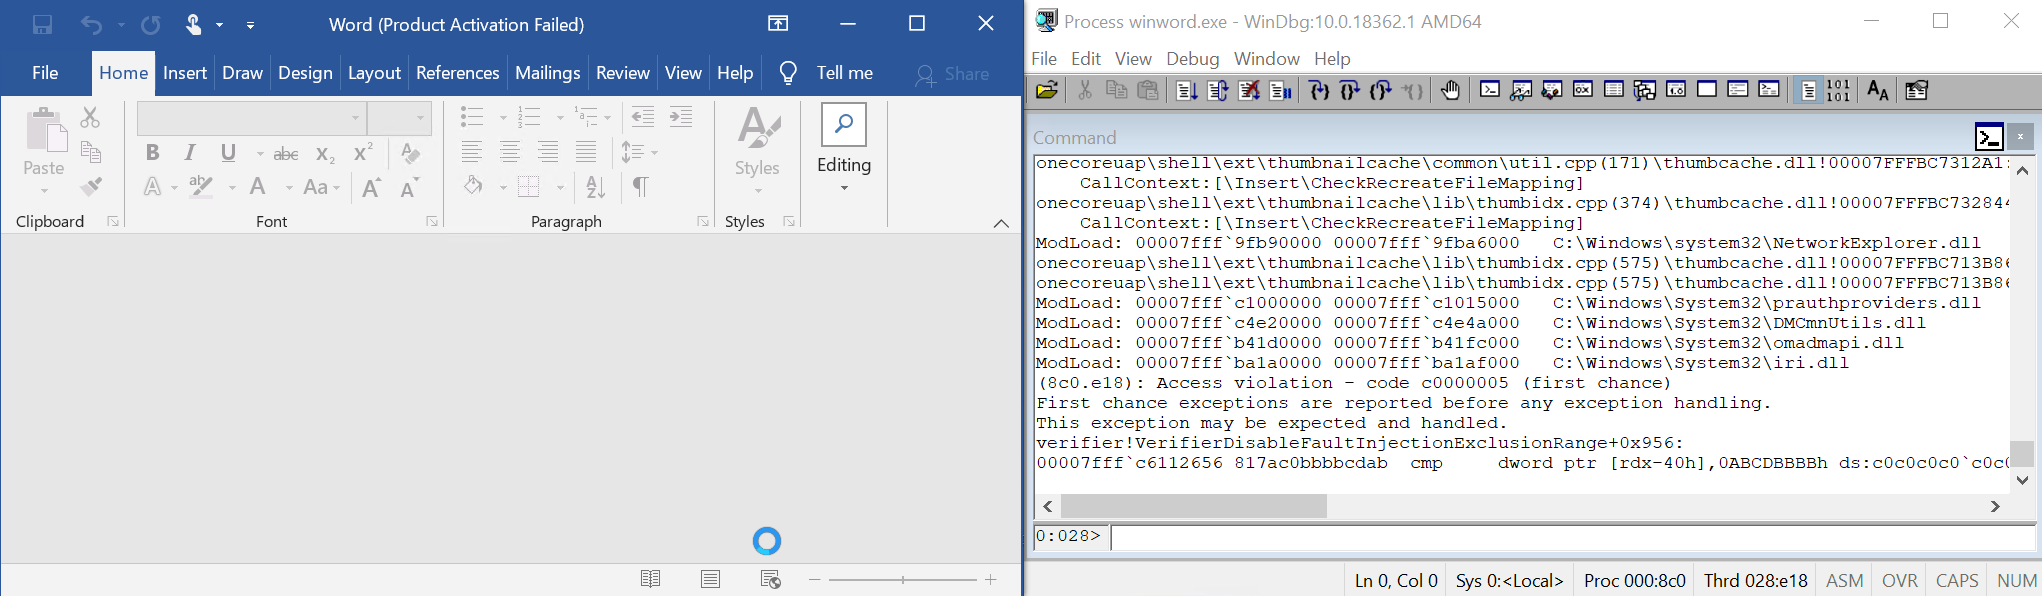 tufanturhan/cve-2022-21971-windows-runtime-rce
Exploit de prueba de concepto para CVE-2022-21971, una vulnerabilidad de liberación de puntero no inicializado en prauthproviders.dll de Windows…
 jordelmir/elysium-vanguard-sentinel-audit
La edición oficial Sentinel Edition v7.11 - Suite de detección de hipervisores y auditoría de memoria del kernel para Honor Magic V2. Investigando…
 asdyxcyxc/cve-2020-1362
análisis de CVE-2020-1362
 adminpentester/cve-2024-38063-
Explotación remota del kernel a través de IPv6
 csrxamfi/cve-2026-65330
Prueba de concepto en Perl que demuestra un use-after-free en el trie de NECP, con una opción de heap spray para desencadenar la corrupción de…
 saadislamm/spoiler
Los peligros de carga especulativa potencian los ataques Rowhammer y de caché - CVE-2019-0162 -
 bobikl/cve-2026-43499-t807d
Paquete de investigación de exploits del kernel de Android para CVE-2026-43499, que contiene el código fuente del exploit popsicle, payload su…
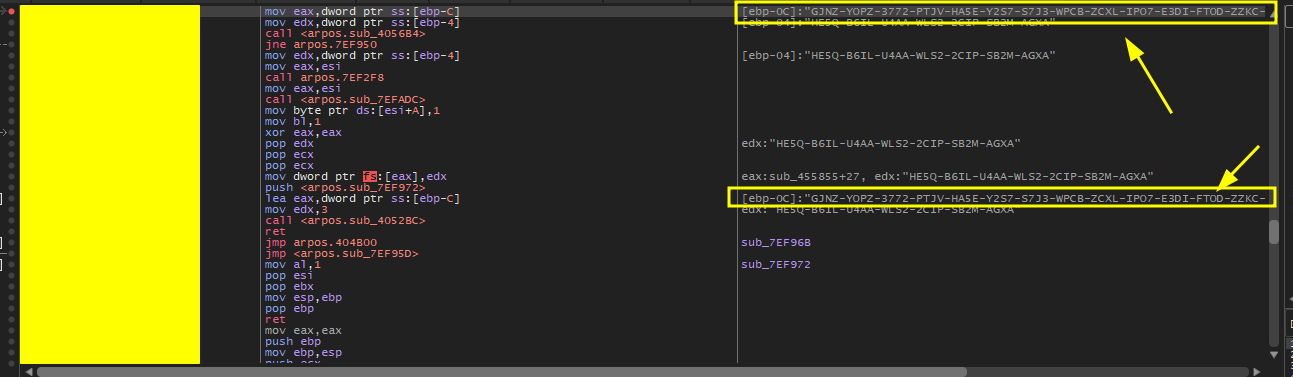 yonathanpy/cve-2025-65320
Prueba de concepto de CVE-2025-65320 que demuestra la extracción de claves de licencia en texto claro de la memoria del proceso mediante la conexión…
 shcesama/cve-2023-4863-analysis
Análisis educativo de CVE-2023-4863 (desbordamiento de búfer de heap en libwebp) con herramientas de detección de Blue Team, escáner estático de…
 cenobyte-vincit/memdumper
Abusa de los entitlements de depurador de macOS y de DYLD_INSERT_LIBRARIES para volcar o buscar la memoria de un proceso en ejecución mientras…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org),…
 crackercat/cve-2021-44852
Se descubrió un problema en BS_RCIO64.sys de Biostar RACING GT Evo 2.1.1905.1700. Un proceso de baja integridad puede abrir el objeto de dispositivo…
 vardhan0257/upb-any-recursion-audit
Arnés de auditoría que prueba si la clase de bug de recursión de desempaquetado Any de CVE-2026-0994 afecta al núcleo C de upb en los bindings de…
 gmikisilva/cve-2024-33901-proofofconcept
Programa corto que demuestra la vulnerabilidad CVE-2024-33901 en KeePassXC versión 2.7.7
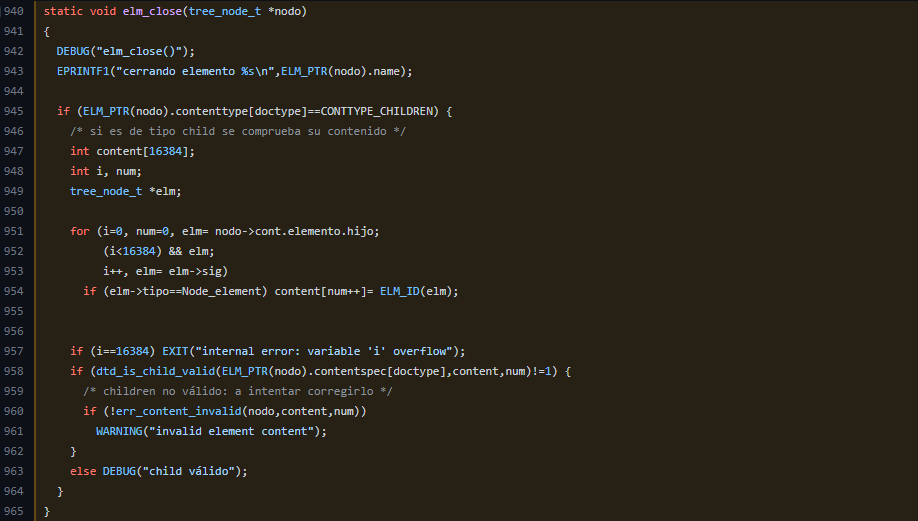 desmondsanctity/cve-2022-44311
Lectura fuera de los límites en html2xhtml : CVE-2022-44311








