
 #1
Herramientas para analizar volcados de RAM y encontrar procesos en ejecución, conexiones de red y malware oculto.
Recomendado por Kitploit

 pugazhendii22/keepass-exfil-forensics
Network forensics writeup + herramientas para un desafío DFIR de TryHackMe: revierte una cadena de exfiltración hex→Base64→XOR a partir del tráfico…
 delsploit/cve-2022-2078
Exploit de prueba de concepto para CVE-2022-2078 que demuestra una fuga de memoria del kernel mediante la manipulación de búferes, con divulgación de…
 gmh5225/evilkaspersky
Experimento de controlador de kernel de Windows basado en KasperskyHook que utiliza llamadas al sistema directas para la copia de memoria entre…
 kh4sh3i/cve-2021-30573
Prueba de concepto del exploit para CVE-2021-30573, una vulnerabilidad de use-after-free en el componente GPU de Google Chrome que permite la…
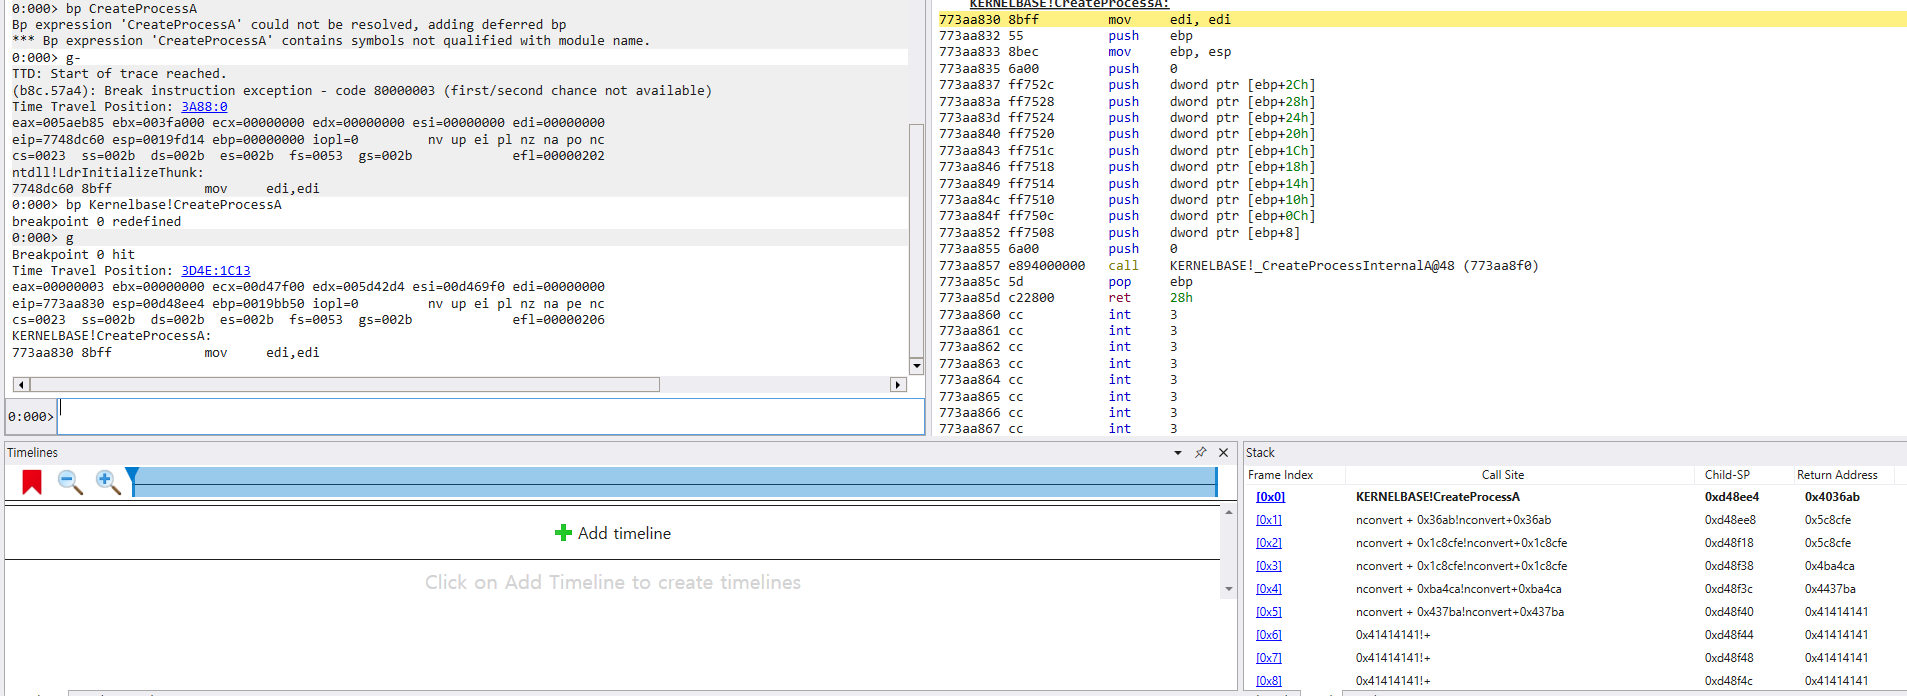 pwndorei/cve-2024-22532
Exploit de prueba de concepto para CVE-2024-22532: desbordamiento de búfer basado en heap en XnView Classic 2.51.5 y NConvert 7.163 mediante un…
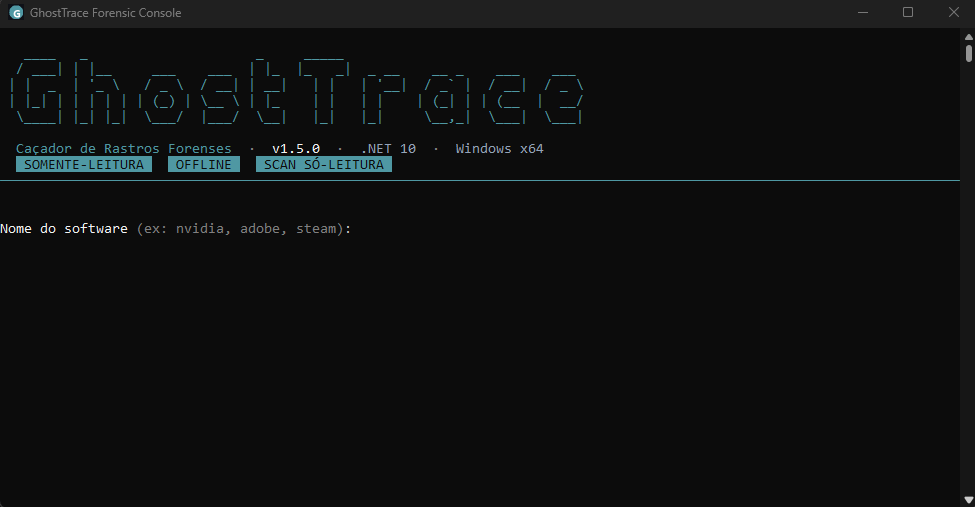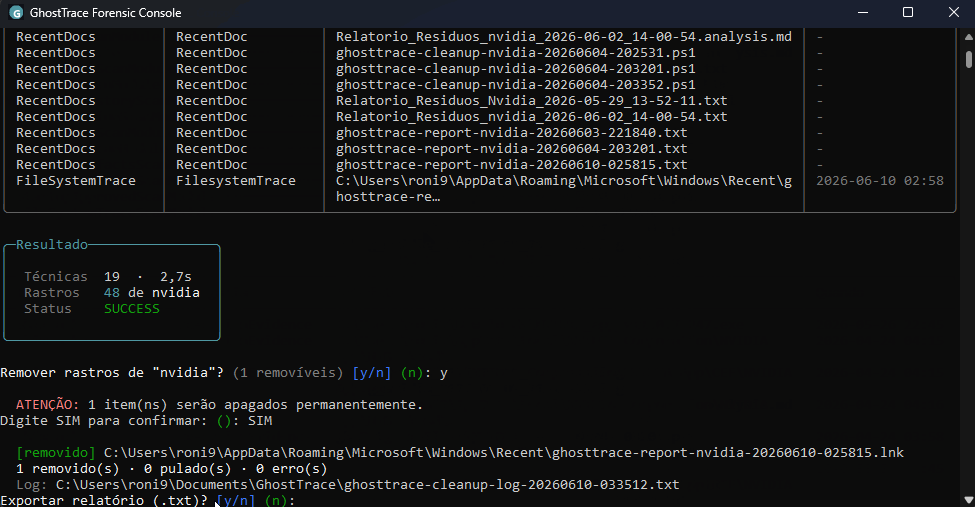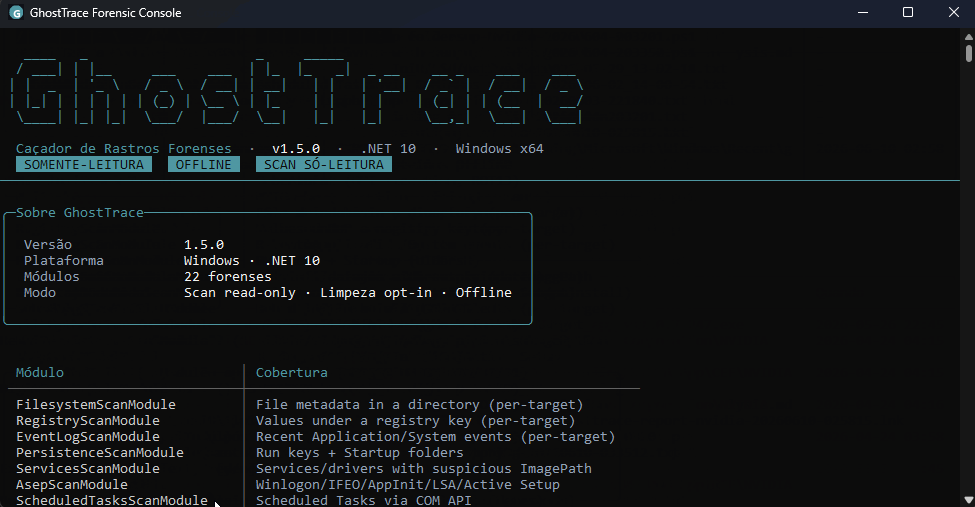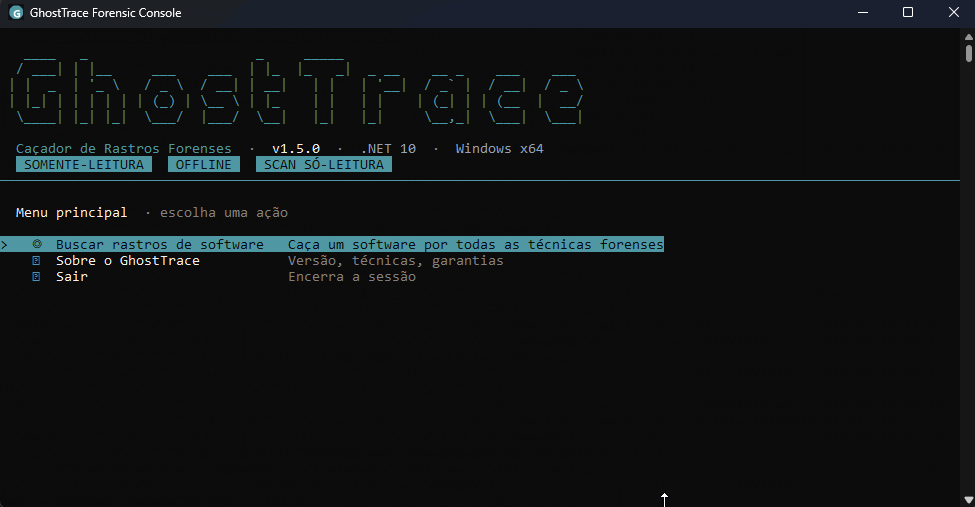 devzinh/ghosttrace
Escáner forense de solo lectura para Windows que rastrea restos de software — persistencia, artefactos de ejecución (Prefetch, Shimcache, BAM),…
 gmh5225/kernelmode-driver
Controlador de kernel para sistema Windows x64 que permite leer/escribir memoria virtual/física enganchando Win32k
 m4g1xx/cve-2024-36971
PoC para CVE-2024-36971
 helpsystems/embarcadero-workaround
Esta es una solución alternativa para CVE-2014-0993 y CVE-2014-0994 que parchea en memoria sin necesidad de recompilar su software vulnerable. Esta…
 parapapinho/cve-2017-12561
Análisis de ingeniería inversa y prueba de concepto para CVE-2017-12561, un use-after-free en HPE iMC dbman, que abarca binary diffing,…
 0xblackash/cve-2026-74469
Repositorio de investigación para CVE-2026-74469 (DiagSpill), un desbordamiento de contador de transporte de par SCTP del kernel de Linux que provoca…
 demining/scalar-venom-attack
Repositorio de exploits e investigación que analiza CVE-2025-60013, una vulnerabilidad crítica de inicialización HSM que permite la recuperación de…
 deaurity/ghost-hoock
GhostLock reducido a una sola primitiva: SELinux desactivado en Galaxy A17 (BZA5) mediante futex PI UAF (CVE-2026-43499). Sin root, sin parche de…
 0xblackash/cve-2026-68121
Repositorio de investigación para CVE-2026-68121, un use-after-free en PPPoE del kernel de Linux en pppoe_sendmsg() que permite escalada local de…
 rebelle3/cve-2017-7117
Exploit educativo para CVE-2017-7117, una vulnerabilidad de confusión de tipos y uso después de liberar en JavaScriptCore de iOS 10.3.4, que…
 pray3r/cve-2015-8088
PoC de caída
 yutori-natsu/cve-2023-6931-pipa
Exploit LPE del kernel para CVE-2023-6931 en Xiaomi Pad 6 (pipa), encadenando un desbordamiento de perf read_size hasta root y deshabilitando SELinux…
 erikdervishi03/cve-2026-31024
Prueba de Concepto (PoC) para un desbordamiento de búfer basado en pila en Steghide 0.5.1. Demuestra cómo rutas de archivo largas desencadenan un…








