Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-65320 — Prueba de concepto de CVE-2025-65320 que demuestra la extracción de claves de licencia en texto claro de la memoria del proceso mediante la conexión de un depurador, lo que permite omitir la activación de software en Abacre Restaurant POS. | Kitploit
Herramientas/GitHubGitHub/yonathanpy/cve-2025-65320
Forensia de MemoriaAnálisis de VulnerabilidadesExplotaciónIngeniería InversaDepuradoresAnálisis de Binarios
GitHubyonathanpy/cve-2025-65320

CVE-2025-65320

Prueba de concepto de CVE-2025-65320 que demuestra la extracción de claves de licencia en texto claro de la memoria del proceso mediante la conexión de un depurador, lo que permite omitir la activación de software en Abacre Restaurant POS.

Compartir
Ver Repositorio
2130hace 8 mesesAún no revisado

CVE-2025-65320

Título

Almacenamiento en texto claro de material de licencia confidencial en la memoria del proceso en Abacre Restaurant Point of Sale (POS)

Resumen

Existe una vulnerabilidad en Abacre Restaurant Point of Sale (POS) versiones <= 15.0.0.1656 donde los datos confidenciales de licencia se almacenan en texto claro en la memoria del proceso durante el flujo de trabajo de activación del software.

Durante el procedimiento de activación de licencia, la aplicación genera y procesa claves de licencia vinculadas al dispositivo que están destinadas a validar la instalación del software contra una máquina específica. Sin embargo, estos valores se asignan en la memoria del proceso sin una protección adecuada ni mecanismos seguros de manejo de memoria.

Debido a que estos valores permanecen en memoria en forma de texto claro, un atacante con acceso local puede conectar un depurador al proceso en ejecución y extraer el material de licencia directamente de la memoria.

Esto permite recuperar claves de licencia válidas que luego pueden reutilizarse para activar el software en la misma máquina sin comprar una licencia.
505584123-75fd0e26-43e9-41d1-8f74-f1283d0cb241

Producto afectado

Producto: Abacre Restaurant Point of Sale (POS)
Proveedor: Abacre Limited
Versiones afectadas: <= 15.0.0.1656


Tipo de vulnerabilidad

Debilidad principal:

  • CWE-316 — Almacenamiento en texto claro de información confidencial en memoria

Debilidad relacionada:

  • CWE-200 — Exposición de información confidencial a un actor no autorizado

Detalles técnicos

Durante la rutina de activación, la aplicación POS realiza las siguientes operaciones:

  1. El usuario inicia el proceso de activación a través de la interfaz gráfica.
  2. La aplicación genera y procesa parámetros de licencia específicos del dispositivo.
  3. La clave de licencia resultante y los valores de activación relacionados se almacenan en la memoria del proceso como asignaciones estándar de heap.
  4. Estos valores permanecen en memoria en forma de texto claro durante el flujo de trabajo de activación.

La aplicación no implementa protecciones como:

  • Búferes de memoria segura
  • Borrado explícito de memoria
  • Cifrado de valores confidenciales en memoria
  • Protecciones anti-depuración o de acceso a memoria

Como resultado, la clave de licencia puede extraerse mediante técnicas comunes de ingeniería inversa.


Desencadenante de la vulnerabilidad

El problema ocurre durante el intento de activación de licencia, cuando la aplicación procesa y valida el material de licencia.

En esta etapa:

  • La clave de licencia
  • Datos de activación vinculados al dispositivo
  • Cadenas de validación internas

se almacenan temporalmente en la memoria del proceso sin ofuscación ni protección.


Escenario de explotación

Un atacante con acceso local a la máquina puede realizar los siguientes pasos:

  1. Iniciar la aplicación POS.
  2. Iniciar el flujo de trabajo de activación del software.
  3. Conectar un depurador (por ejemplo, x64dbg, WinDbg, etc.) al proceso en ejecución.
  4. Inspeccionar la memoria del proceso o crear un volcado de memoria.
  5. Buscar cadenas ASCII/Unicode que correspondan a patrones de clave de licencia.

Debido a que la clave de licencia se almacena en memoria en texto claro, puede extraerse directamente del espacio de memoria del proceso.

La clave extraída puede luego reutilizarse para activar el software en la misma máquina sin comprar una licencia.


Evidencia

Análisis de memoria

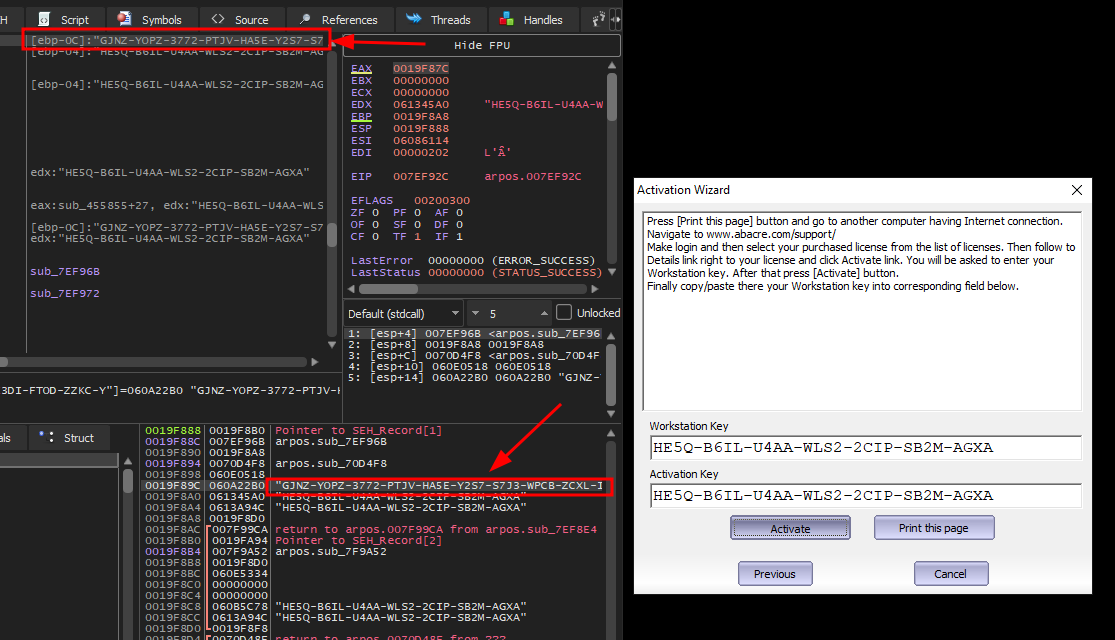
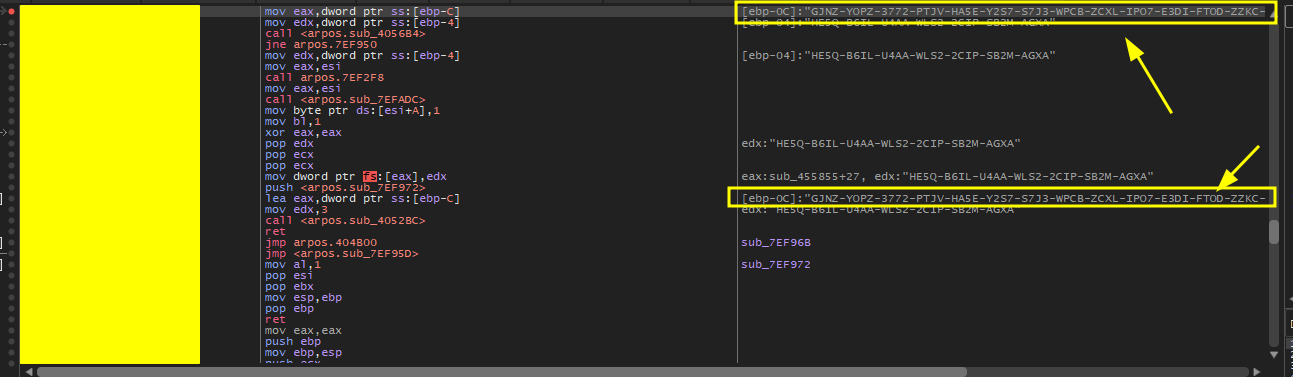
Las siguientes imágenes muestran la salida del depurador y la inspección de memoria en tiempo de ejecución donde las claves de licencia son visibles en la memoria del proceso durante la activación.

![Evidencia de análisis de memoria] 505584123-75fd0e26-43e9-41d1-8f74-f1283d0cb241

![Vista de memoria del depurador]505584345-4e70e424-41f7-4f58-ac41-8ace4fb64cd8


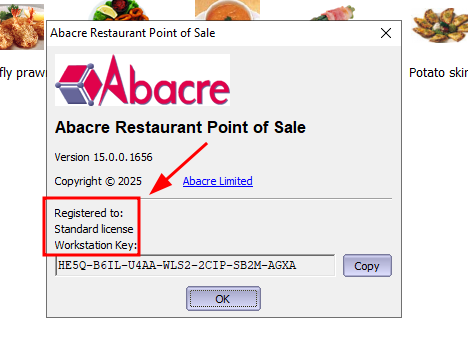
Software activado

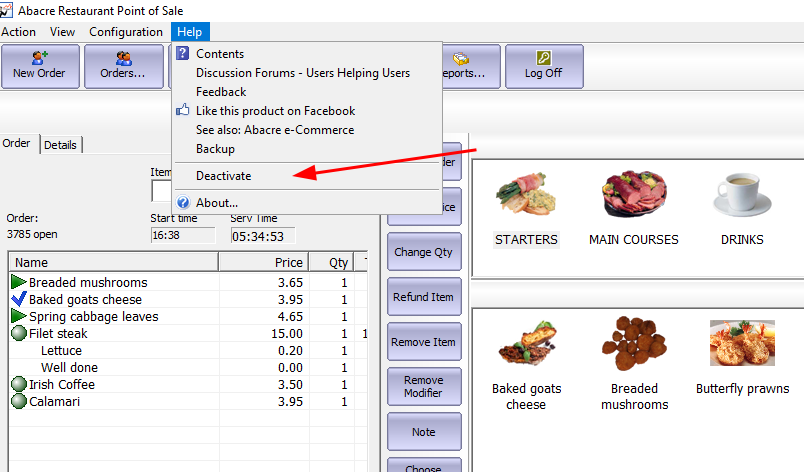
Las siguientes imágenes demuestran la activación exitosa utilizando la clave de licencia recuperada.

![Captura de pantalla del software activado]505584570-b009b43f-8990-4633-8a48-455ade75e5d2
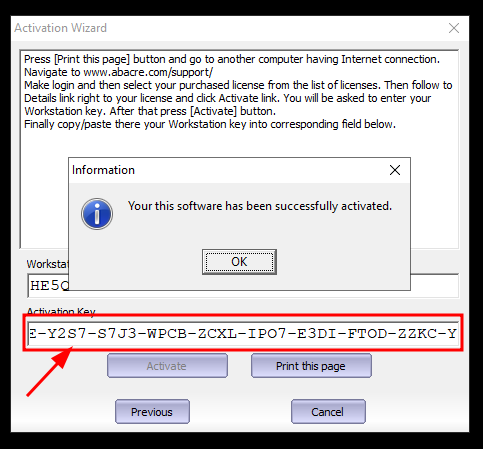
![Confirmación de activación]505584749-1572b5fe-8442-4001-9428-4f93f16be292

![Estado de la interfaz de usuario activada]505584929-b8a1dc4d-d2ad-4c34-92e8-daf1c04d3174

Impacto

Una explotación exitosa permite a un atacante:

  • Recuperar claves de licencia vinculadas al dispositivo válidas
  • Evadir el mecanismo de licenciamiento de software del proveedor
  • Activar la aplicación sin comprar una licencia legítima

Si bien este problema afecta principalmente a la integridad del licenciamiento de software, demuestra un manejo inadecuado de la información confidencial en memoria.


Causa raíz

La vulnerabilidad es causada por el manejo inseguro de datos confidenciales de licencia en memoria. Específicamente:

  • Los valores confidenciales se almacenan como cadenas de texto claro
  • La memoria no se limpia después de su uso
  • No se aplica cifrado u ofuscación en memoria
  • El proceso carece de protecciones anti-depuración

Mitigaciones recomendadas

Para prevenir vulnerabilidades similares, el proveedor debería:

  • Evitar almacenar secretos de licencia en memoria en texto claro
  • Utilizar mecanismos seguros de asignación de memoria
  • Implementar cifrado u ofuscación en memoria
  • Limpiar los búferes confidenciales inmediatamente después de su uso
  • Implementar protecciones anti-depuración
  • Trasladar la lógica de validación confidencial a un modelo de licenciamiento del lado del servidor

Cronograma de divulgación

FechaEvento
2025Vulnerabilidad descubierta
2025Proveedor notificado
2025CVE asignado
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →