 devzinh/ghosttrace
Escáner forense de solo lectura para Windows que rastrea restos de software — persistencia, artefactos de ejecución (Prefetch, Shimcache, BAM), actividad del usuario y correlación de Tareas Fantasma. Más de 20 módulos mapeados a MITRE ATT&CK.

Encuentra lo que el software dejó atrás en Windows, antes de que regrese.
GhostTrace es un cazador local de rastros forenses de Windows para respondedores de incidentes, administradores de sistemas y usuarios avanzados con mentalidad de seguridad. Mapea persistencia, ejecución, actividad y artefactos residuales en un registro revisable, y luego ofrece una limpieza estrictamente limitada solo cuando la eliges explícitamente.



Descargar | Requisitos | Inicio rápido | Capacidades | Modelo de seguridad | Hoja de ruta | Portugués (Brasil)
Desinstalar una aplicación no siempre elimina su huella operativa. Entradas de inicio, tareas programadas, evidencia de ejecución en caché, valores del Registro, servicios y carpetas pueden permanecer mucho después de que el instalador reporte éxito.
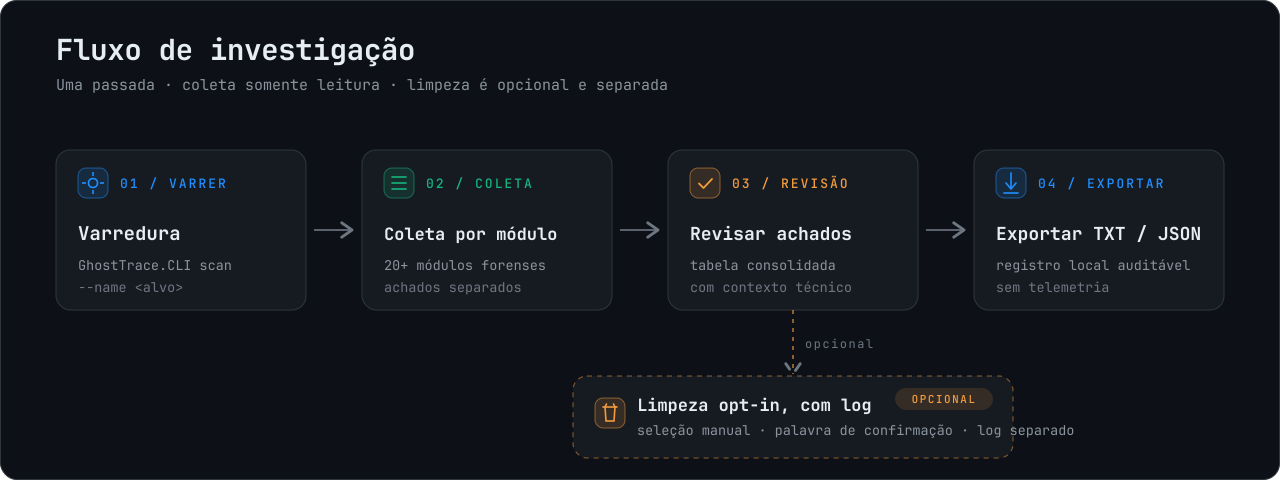
GhostTrace convierte esa pregunta amplia en una investigación local y enfocada:
| Elemento | Requisito |
|---|---|
| Sistema operativo | Windows 10 u 11, x64 |
| Privilegios | Administrador, necesario para leer artefactos protegidos |
| Runtime | Ninguno. El MSI es autocontenido. |
| Disco | ~NN MB instalados, más espacio para la salida del informe |
GhostTrace lee artefactos protegidos de Windows y se ejecuta con privilegios elevados. Verifica el instalador antes de ejecutarlo, especialmente en un host que estás investigando.
Get-FileHash .\GhostTrace-1.5.0-x64.msi -Algorithm SHA256
Compara el resultado con SHA256SUMS.txt publicado con cada versión.
El instalador aún no está firmado con código, por lo que SmartScreen y algunos productos EDR lo marcarán en la primera ejecución. Verifica el hash en lugar de descartar la advertencia.
Descarga el MSI x64 más reciente desde Releases:
GhostTrace-<version>-x64.msi
El paquete es autocontenido, por lo que la máquina de destino no necesita un runtime .NET preinstalado. Ejecuta GhostTrace como Administrador para acceder a los artefactos protegidos de Windows.
GhostTrace.CLI scan --name nvidia
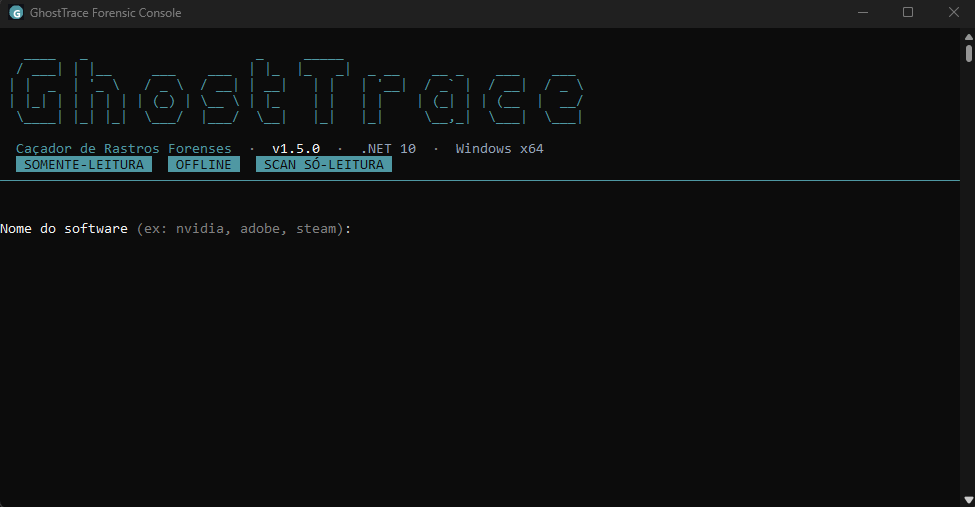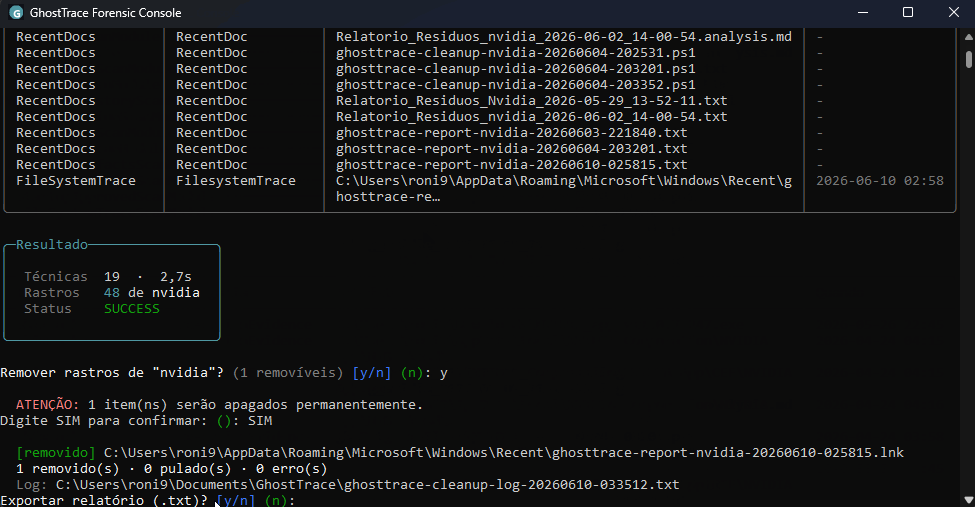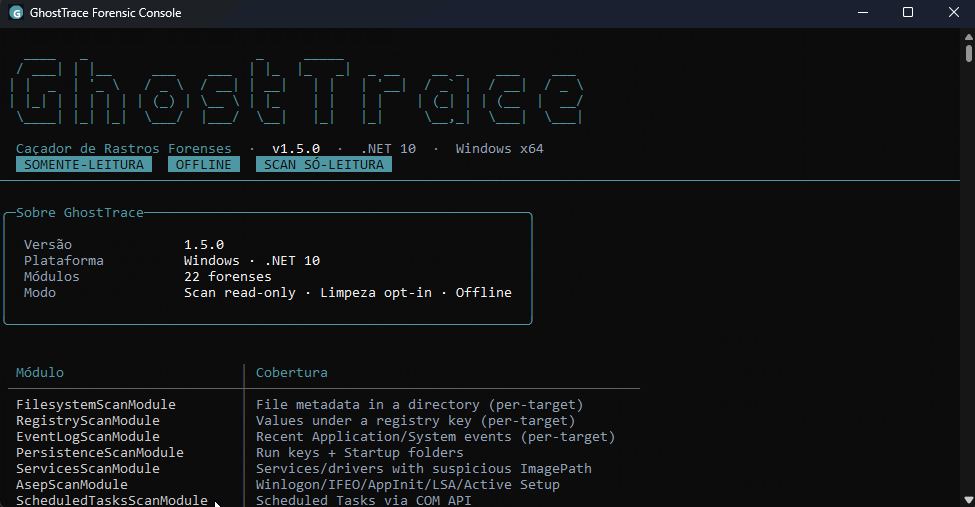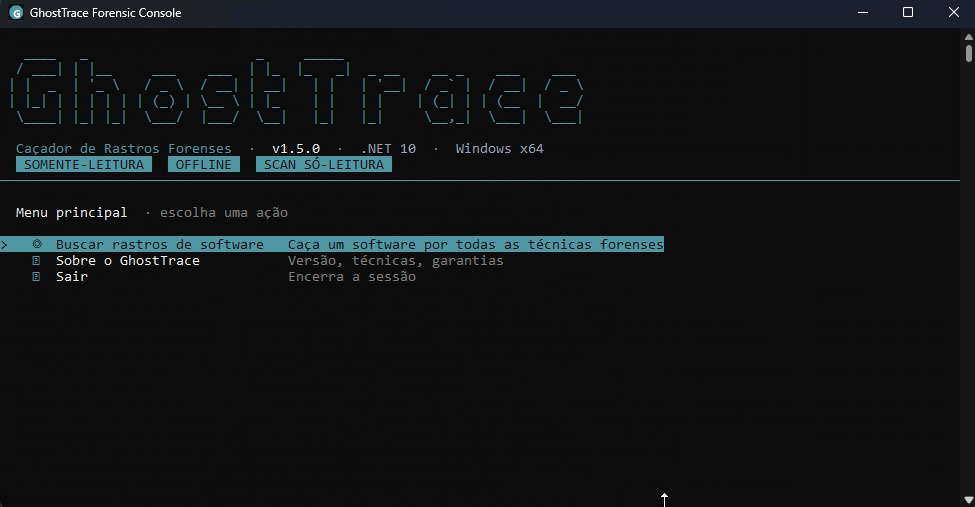
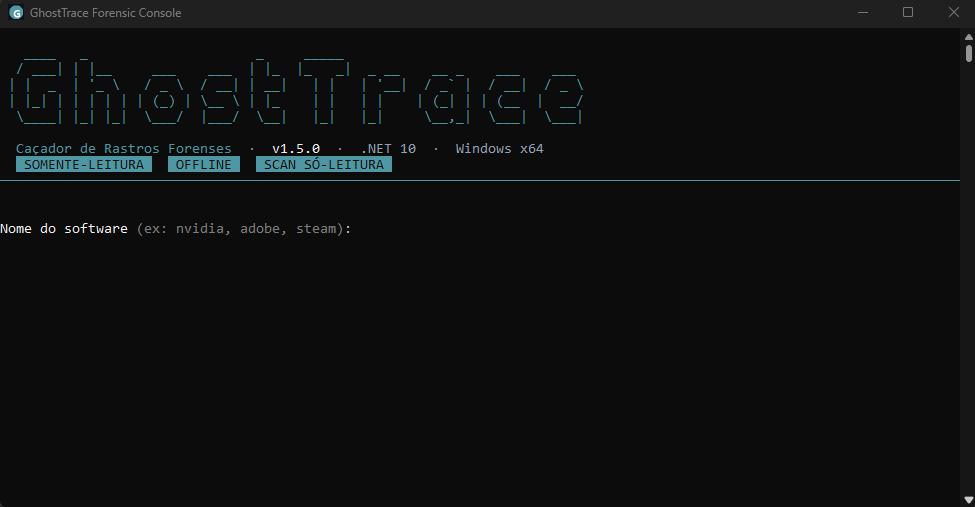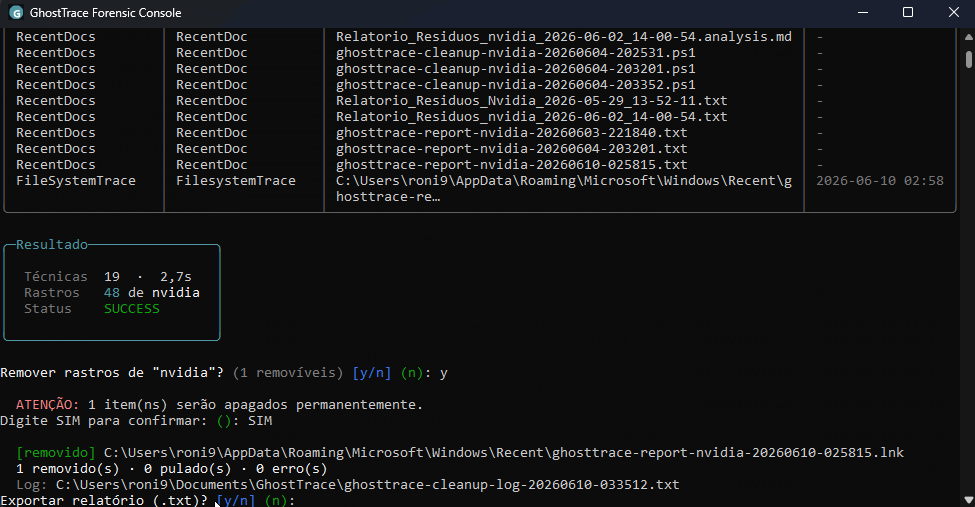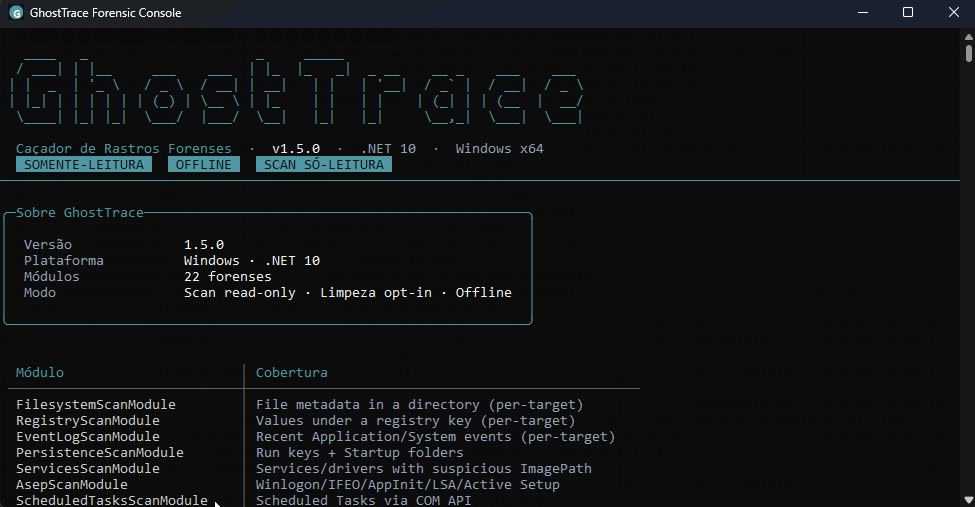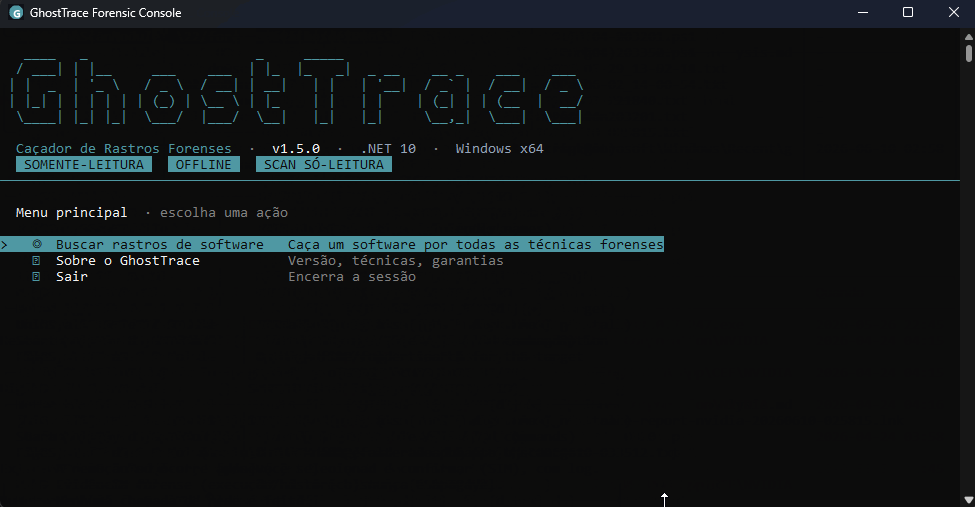
El flujo interactivo muestra el progreso, agrupa los hallazgos por técnica y puede exportar un registro de la investigación. Si existen candidatos seguros de limpieza, debes seleccionarlos y escribir una frase de confirmación antes de que ocurra cualquier eliminación.
Un ejemplo recortado de lo que produce:
$ GhostTrace.CLI scan --name nvidia

  MODULE                        FINDINGS  STATUS
  PersistenceScanModule                2  OK
  ScheduledTasksScanModule             1  OK
  TaskCacheScanModule                  1  PartialSuccess
  PrefetchScanModule                   4  OK

  [Persistence] HKLM\...\Run\NvBackend
      -> C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe (missing)

  [Ghost Task] TaskCache\Tree entry with no COM counterpart (T1053.005)
      \NvProfileUpdaterOnLogon_{...}

  TaskCacheScanModule: PartialSuccess. 2 keys unreadable (access denied).
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
--quiet crea un registro TXT no interactivo. Un fallo al escribir el informe devuelve un código de salida distinto de cero, por lo que la automatización no tiene éxito en silencio sin un artefacto.
| Objetivo | Comando |
|---|---|
| Abrir el menú interactivo | GhostTrace.CLI |
| Ejecutar un triaje completo | GhostTrace.CLI scan |
| Buscar una aplicación con nombre | GhostTrace.CLI scan --name <n> |
| Escribir un registro de escaneo apto para scripts | GhostTrace.CLI scan --name <n> --quiet --output <directorio> |
| Correlacionar COM del Programador de tareas y TaskCache | GhostTrace.CLI scan-tasks-correlate-json --output <report.json> |
| Inspeccionar un directorio, clave del Registro o Registro de eventos | scan-fs-json, scan-reg-json, scan-evt-json |
Elige el idioma de la interfaz con --lang:
GhostTrace.CLI scan --name nvidia --lang en
GhostTrace.CLI --lang pt-BR
| Código | Significado |
|---|---|
0 | Escaneo completado y cualquier informe solicitado fue escrito |
1 | Argumentos inválidos o entorno no compatible |
2 | Fallo al escribir el informe |
3 | Cancelado por el operador |
| Área | Fuentes de evidencia |
|---|---|
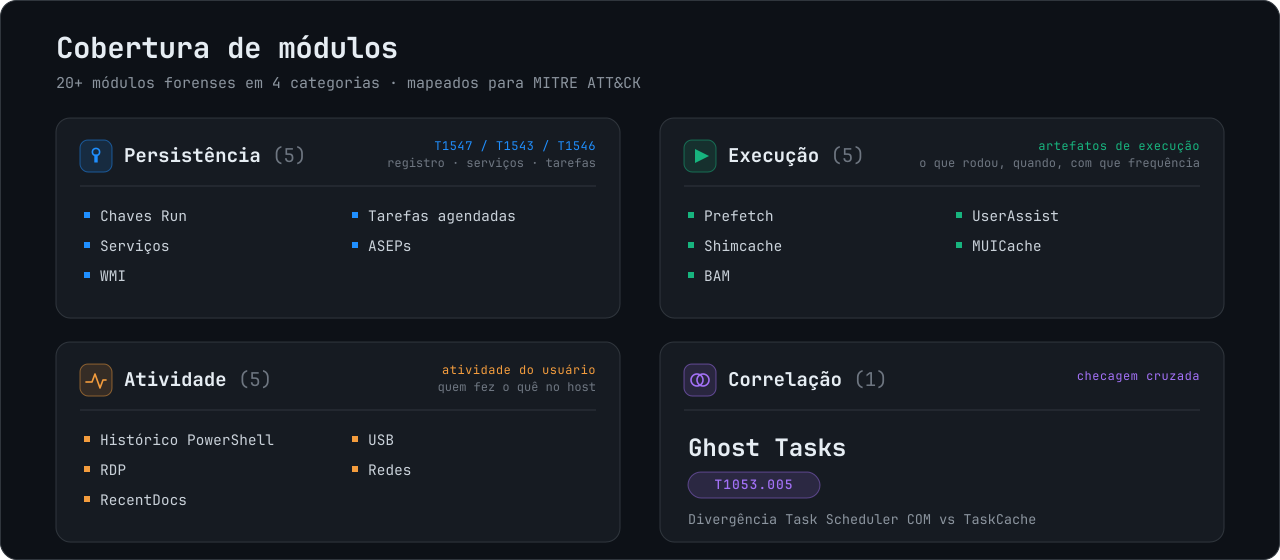
| Persistencia | Run/RunOnce, Inicio, servicios, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI y tareas programadas |
| Ejecución | Prefetch, Shimcache, BAM/DAM, UserAssist y MUICache |
| Actividad del usuario | Historial de PowerShell, historial de RDP saliente, RecentDocs, USB y artefactos de red |
| Software instalado y restos | Entradas de desinstalación, StartupApproved, Program Files, ProgramData y rastros de AppData |
| Correlación de tareas programadas | Discrepancias entre COM y TaskCache utilizadas para investigar Ghost Tasks (T1053.005) |
Persistencia

