
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
 namazso/dll-proxy-generator
Genera un dll proxy para cualquier dll
 huntandhackett/concealed_code_execution
Herramientas y artículos técnicos que describen técnicas de ataque que se basan en ocultar la ejecución de código en Windows
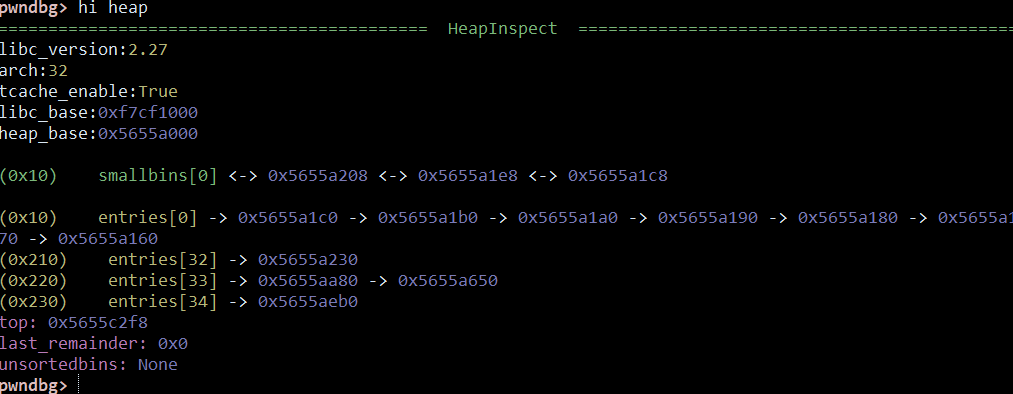 matrix1001/heapinspect
🔍 Herramienta de análisis de heap para CTF pwn.
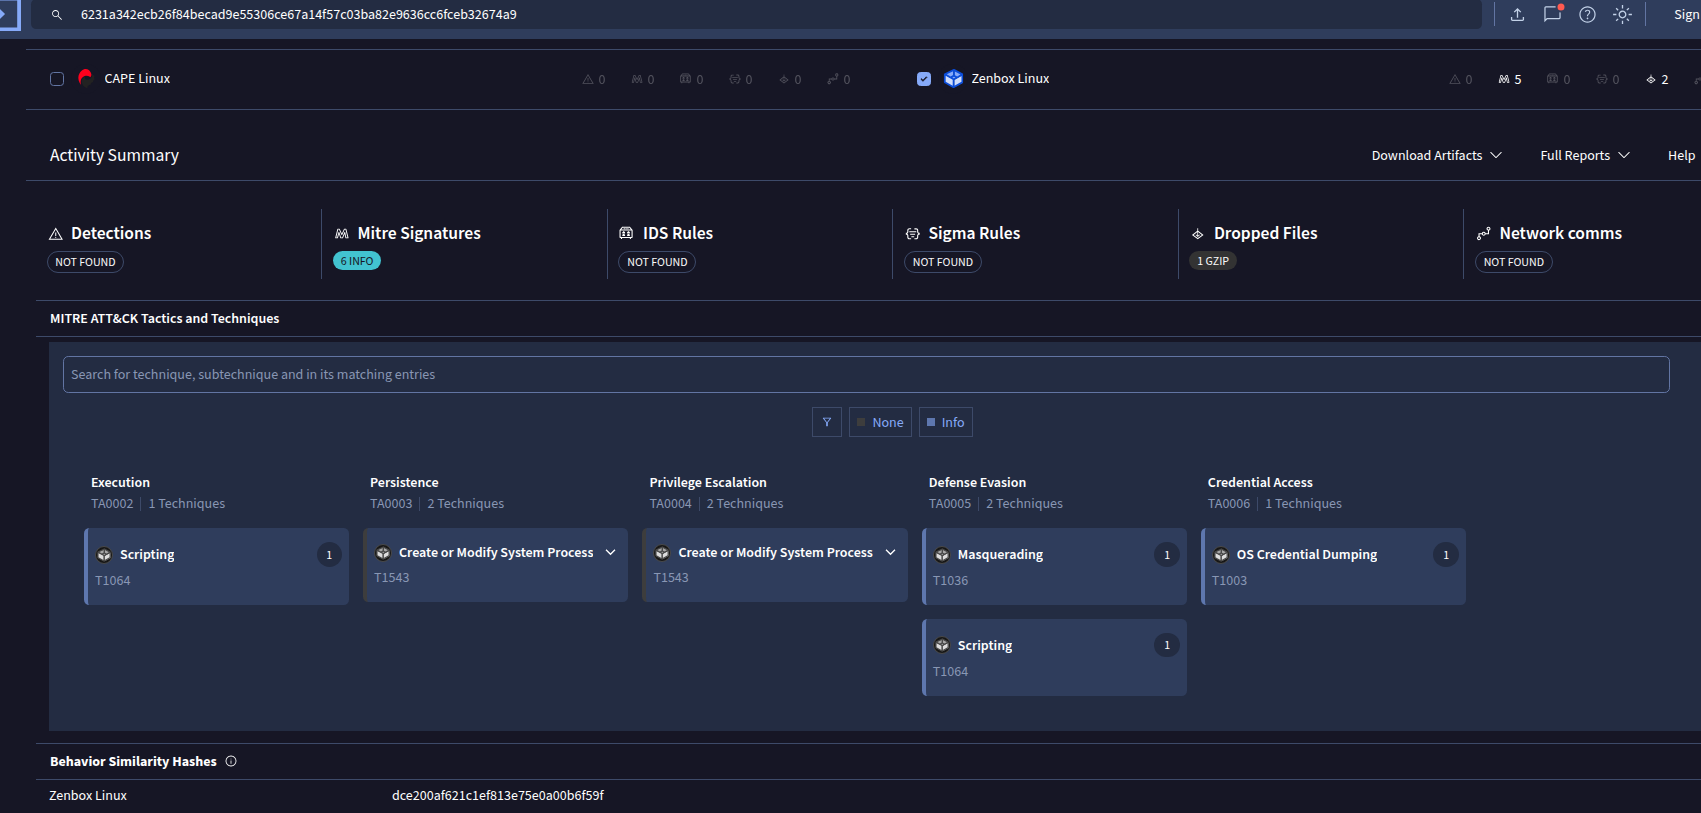 jm00nj/phantom-evasion-loader
Motor de inyección en ensamblador x64 que utiliza SROP y Zero-Copy Injection para eludir EDR/XDR y monitores del kernel. Entrega payloads cifrados…
 ricardoquesada/regenerator2000
Un desensamblador interactivo para la CPU 6502, centrado en ordenadores Commodore de 8 bits. Cuenta con una TUI con características modernas como…
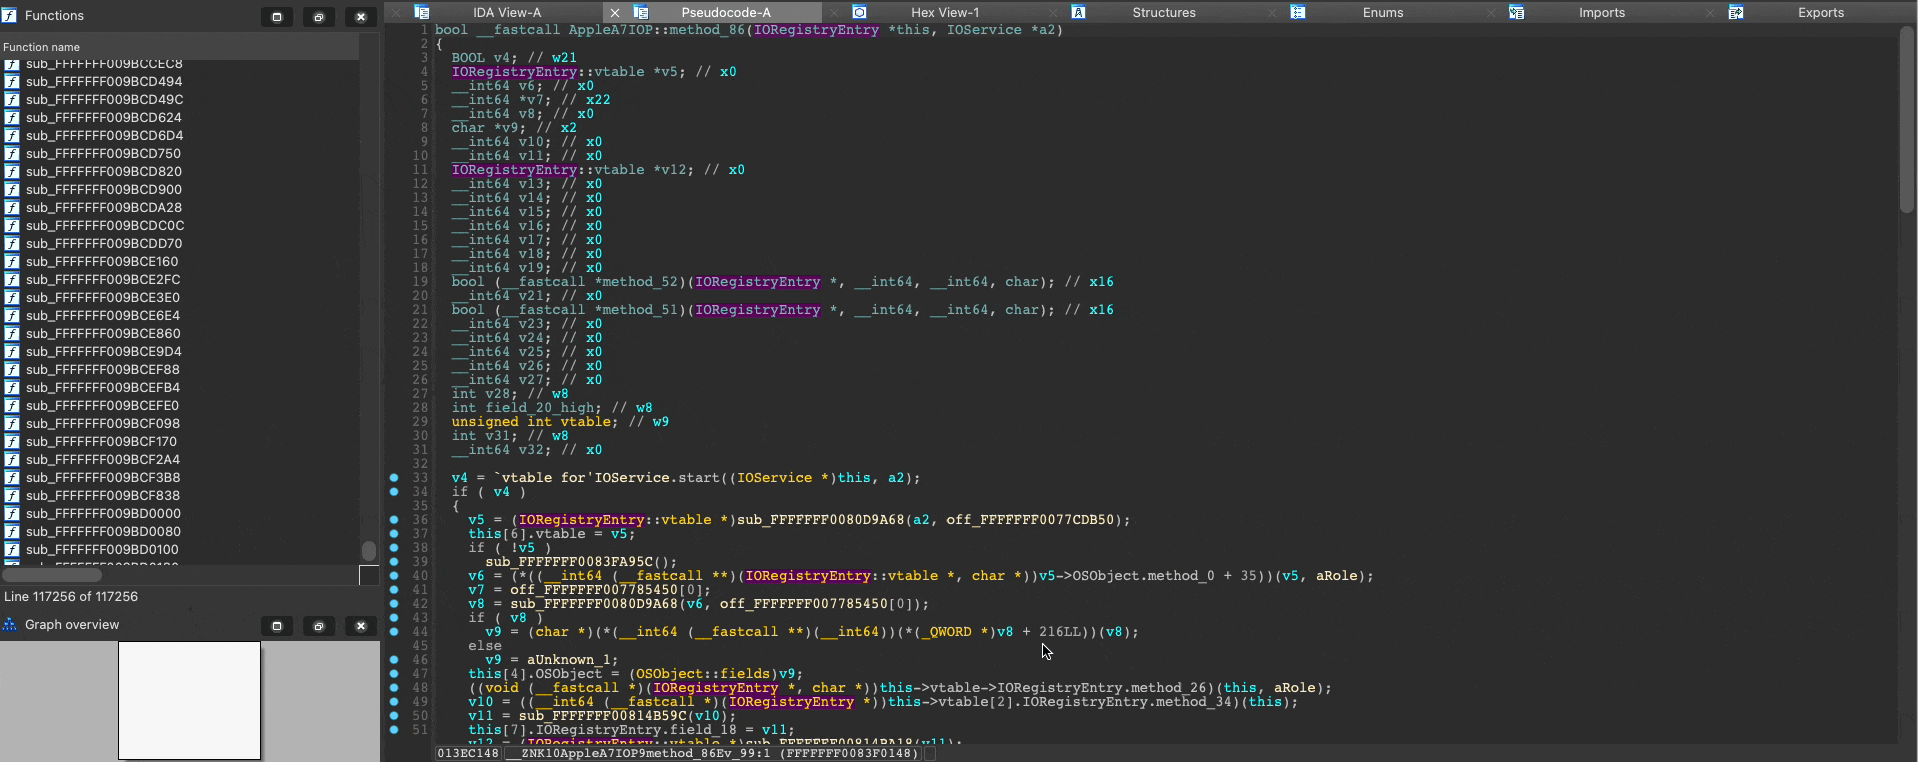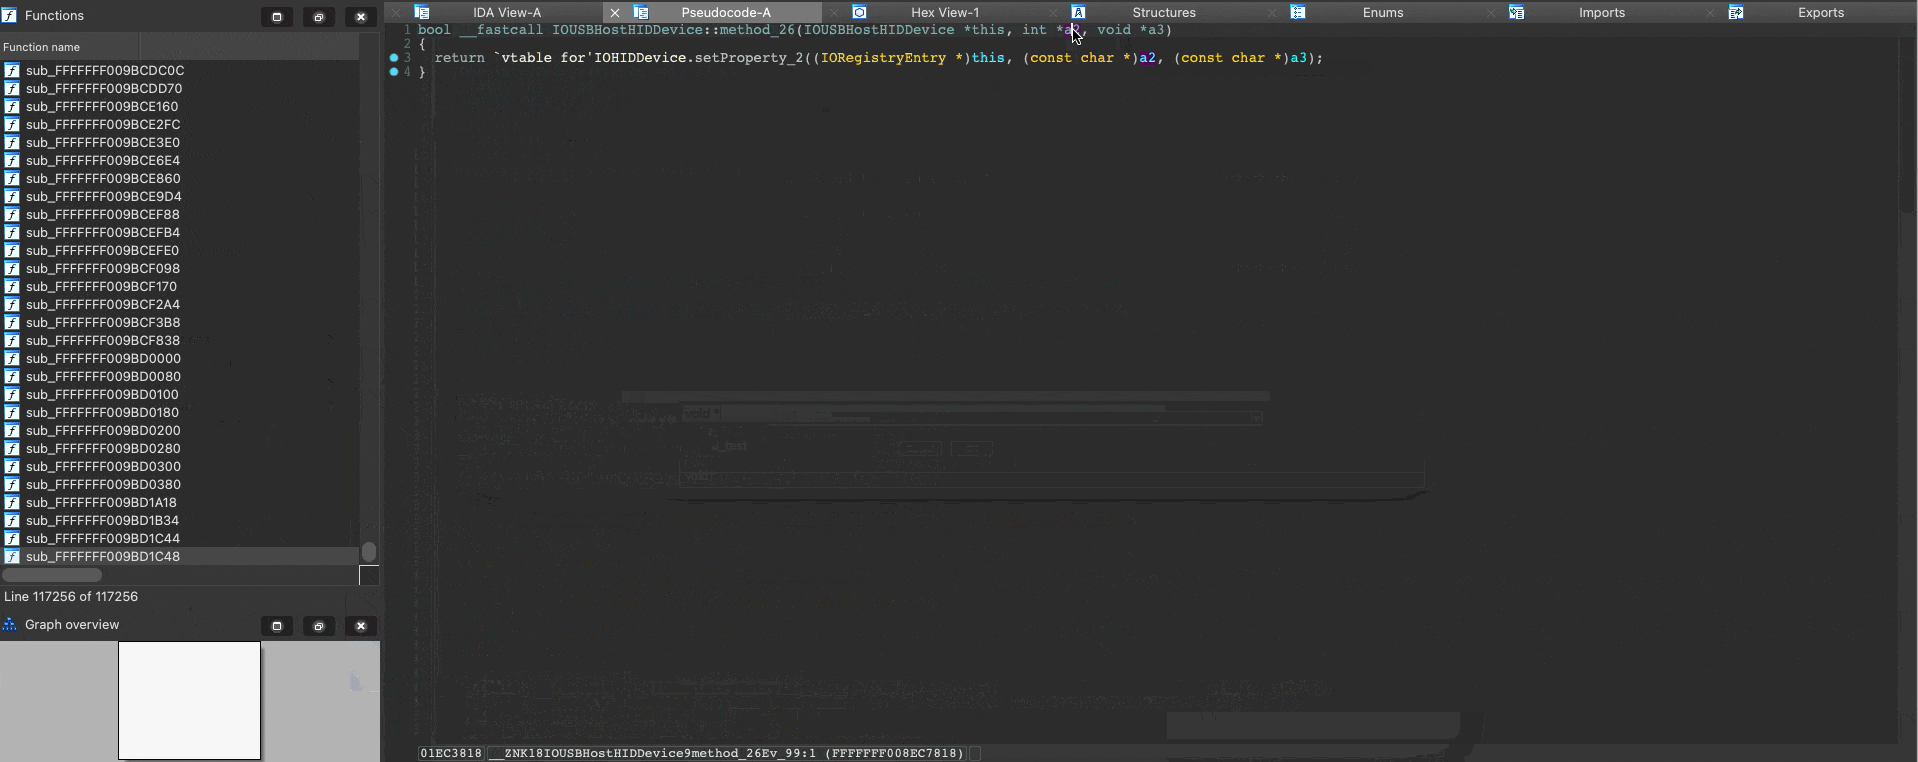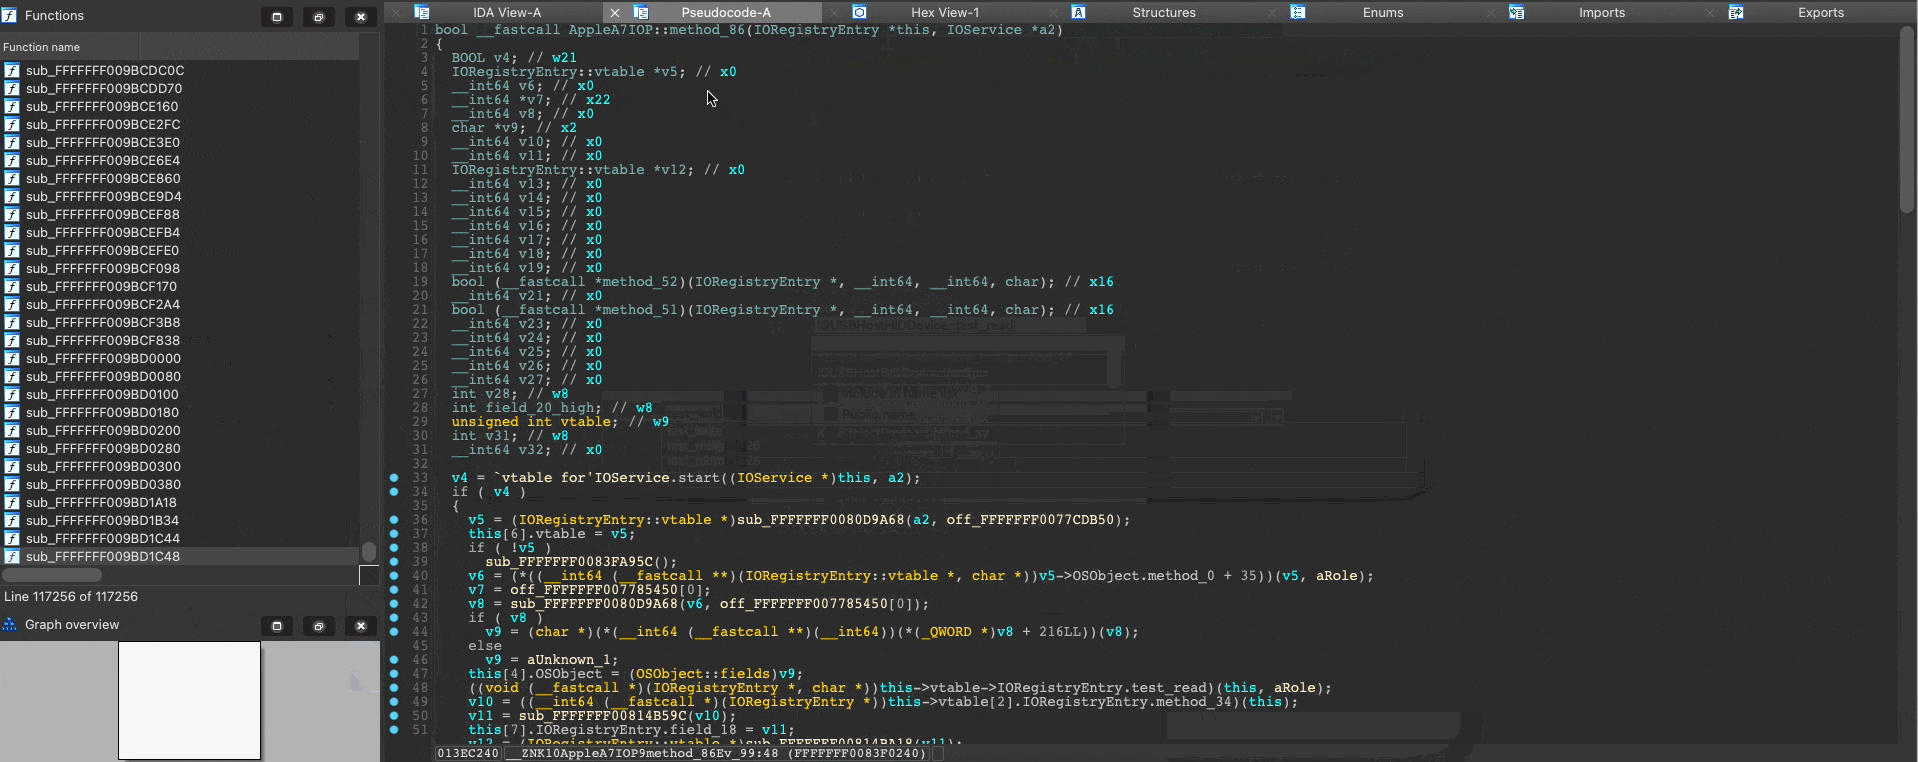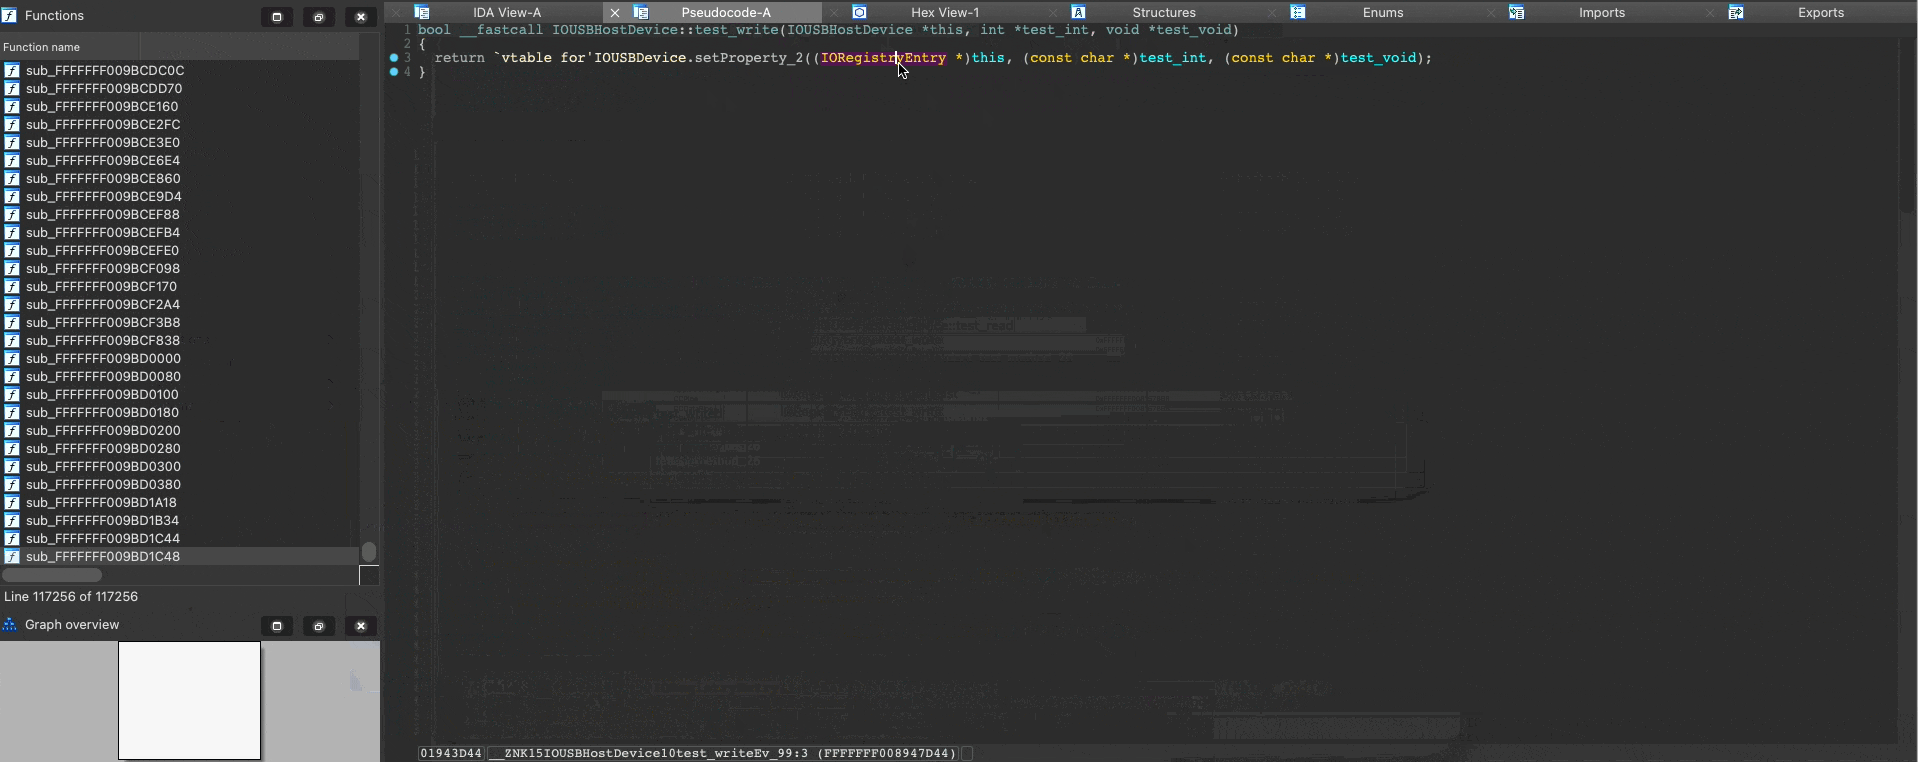 cellebrite-labs/ida_kcpp
Un módulo de IDAPython para mejorar el soporte de c++ sobre ida_kernelcache
 synacktiv/bip
API de Python orientada a objetos para simplificar la interacción con IDA en ingeniería inversa, permitiendo el desarrollo de plugins y la…
 cado-security/dfir_resources_revil_kaseya
Recursos para profesionales de DFIR que responden al ataque a la cadena de suministro de Kaseya del ransomware REvil
 elastic/labs-releases
Lanzamientos de Elastic Security Labs
 patrickdw123/paranoidf
ParanoiDF - Suite de análisis de PDF basada en PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Herramientas añadidas: cracking de…
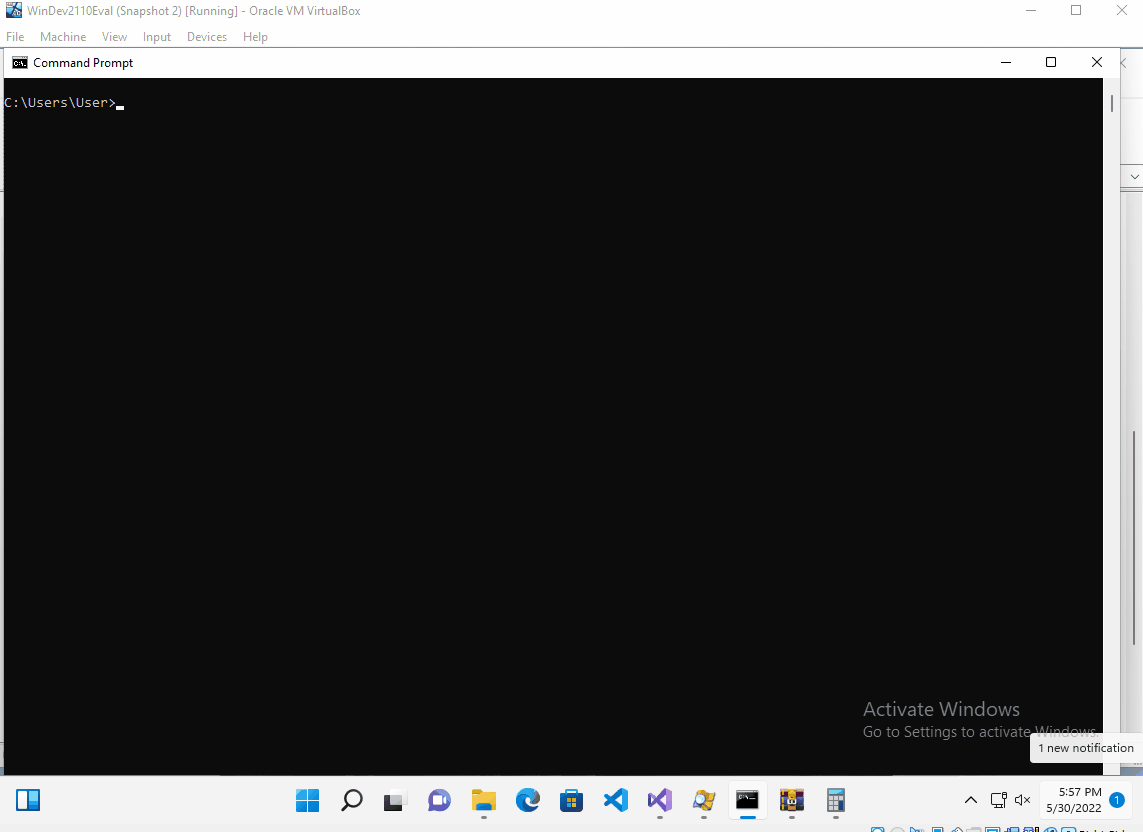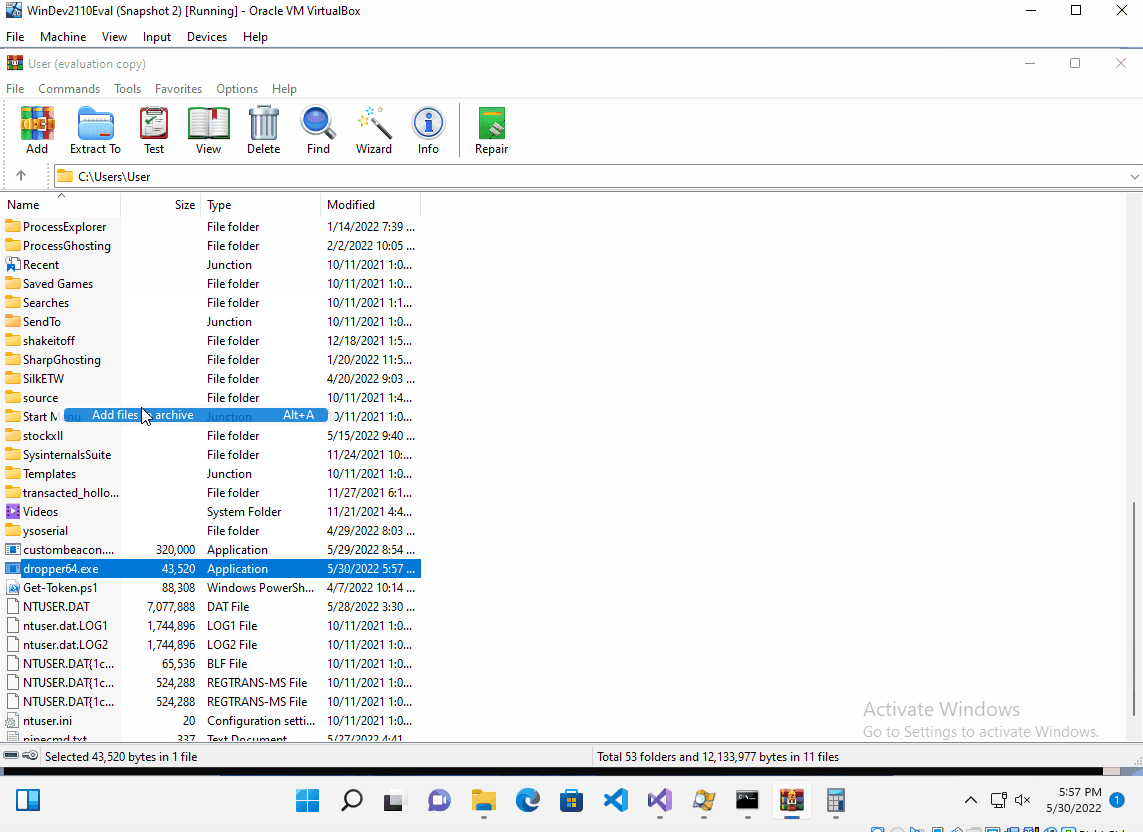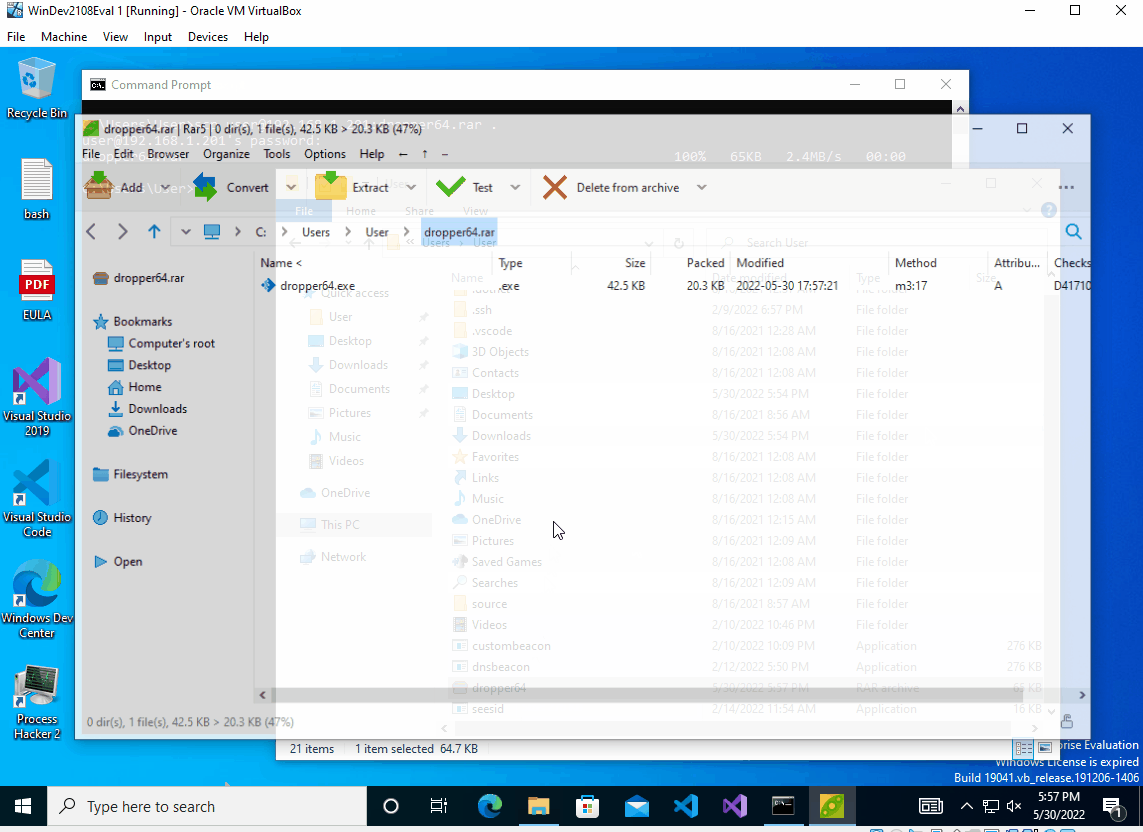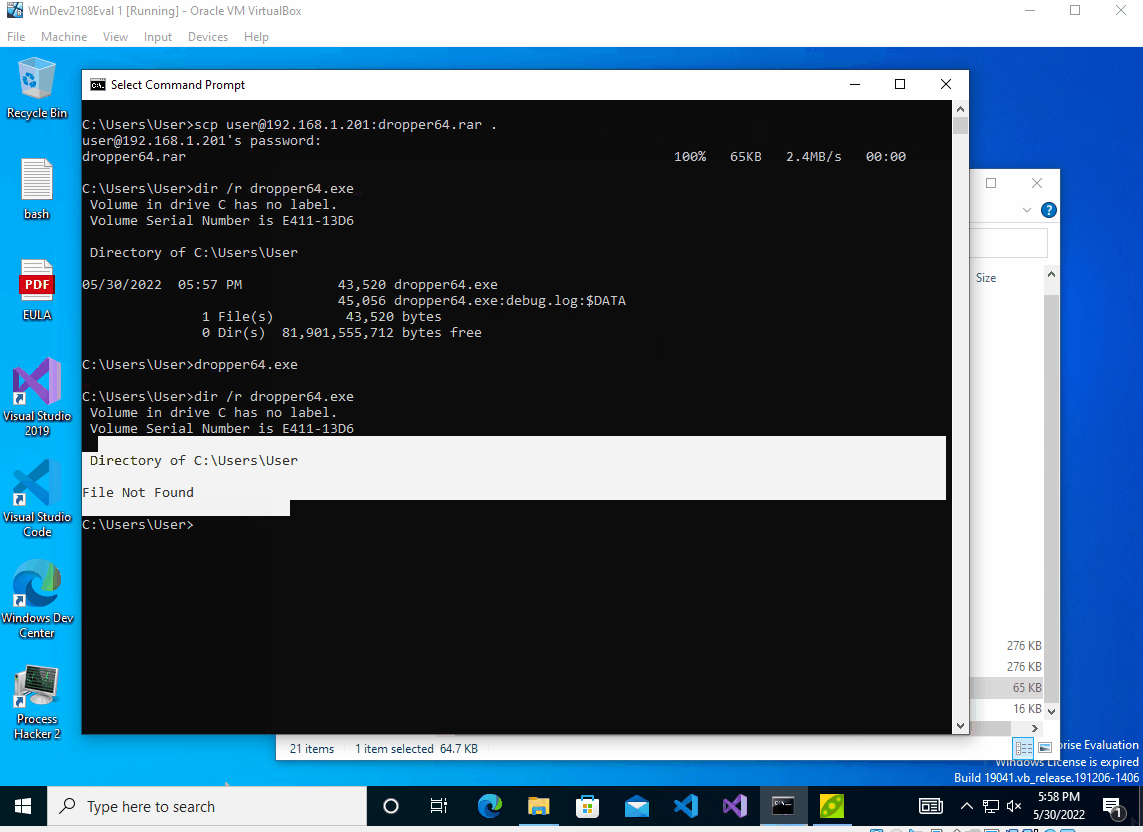 octoberfest7/beatrev
PoC para frustrar/derrotar a los analistas de malware
 cronup/malware-iocs
Recopila y organiza indicadores de compromiso (IOCs) de malware para la detección rápida de amenazas, respuesta a incidentes e intercambio de…
 fortra/cve-2024-30051
Análisis técnico detallado y exploit de prueba de concepto para CVE-2024-30051, un desbordamiento de búfer basado en el montón en la biblioteca…
 cristianzsh/amcache-evilhunter
Parsear y analizar un hive del registro de Windows Amcache.hve, integración con VirusTotal.
 pubglite55/oppo-ghostlock
Adaptación del exploit para OPPO Find N2 GhostLock (CVE-2026-43499)
 aloshdenny/reverse-synthid-text
ingeniería inversa de SynthID para texto
 strangerealintel/orion
Un repositorio de reglas YARA actualizado continuamente para monitorear las amenazas antiguas y nuevas de artículos, respuestas a incidentes ...








