
 #1
Herramientas de seguridad basadas en ML, aprendizaje automático adversario y defensa cibernética con IA.
Recomendado por Kitploit
 davidc1212/craw
Marco robusto de marcas de agua de audio que incrusta mensajes binarios en espectrogramas de magnitud, con simulación diferenciable de ataques,…
 chrisandoryan/nethive-project
Infraestructura de SIEM y CVSS reestructurada y colaborativa. Presentado en Blackhat Asia Arsenal 2020.
 stardust457/sldr
Marco de defensa que mitiga el fine-tuning malicioso de LLMs mediante recuperación selectiva de capas y enrutamiento dinámico, con scripts de…
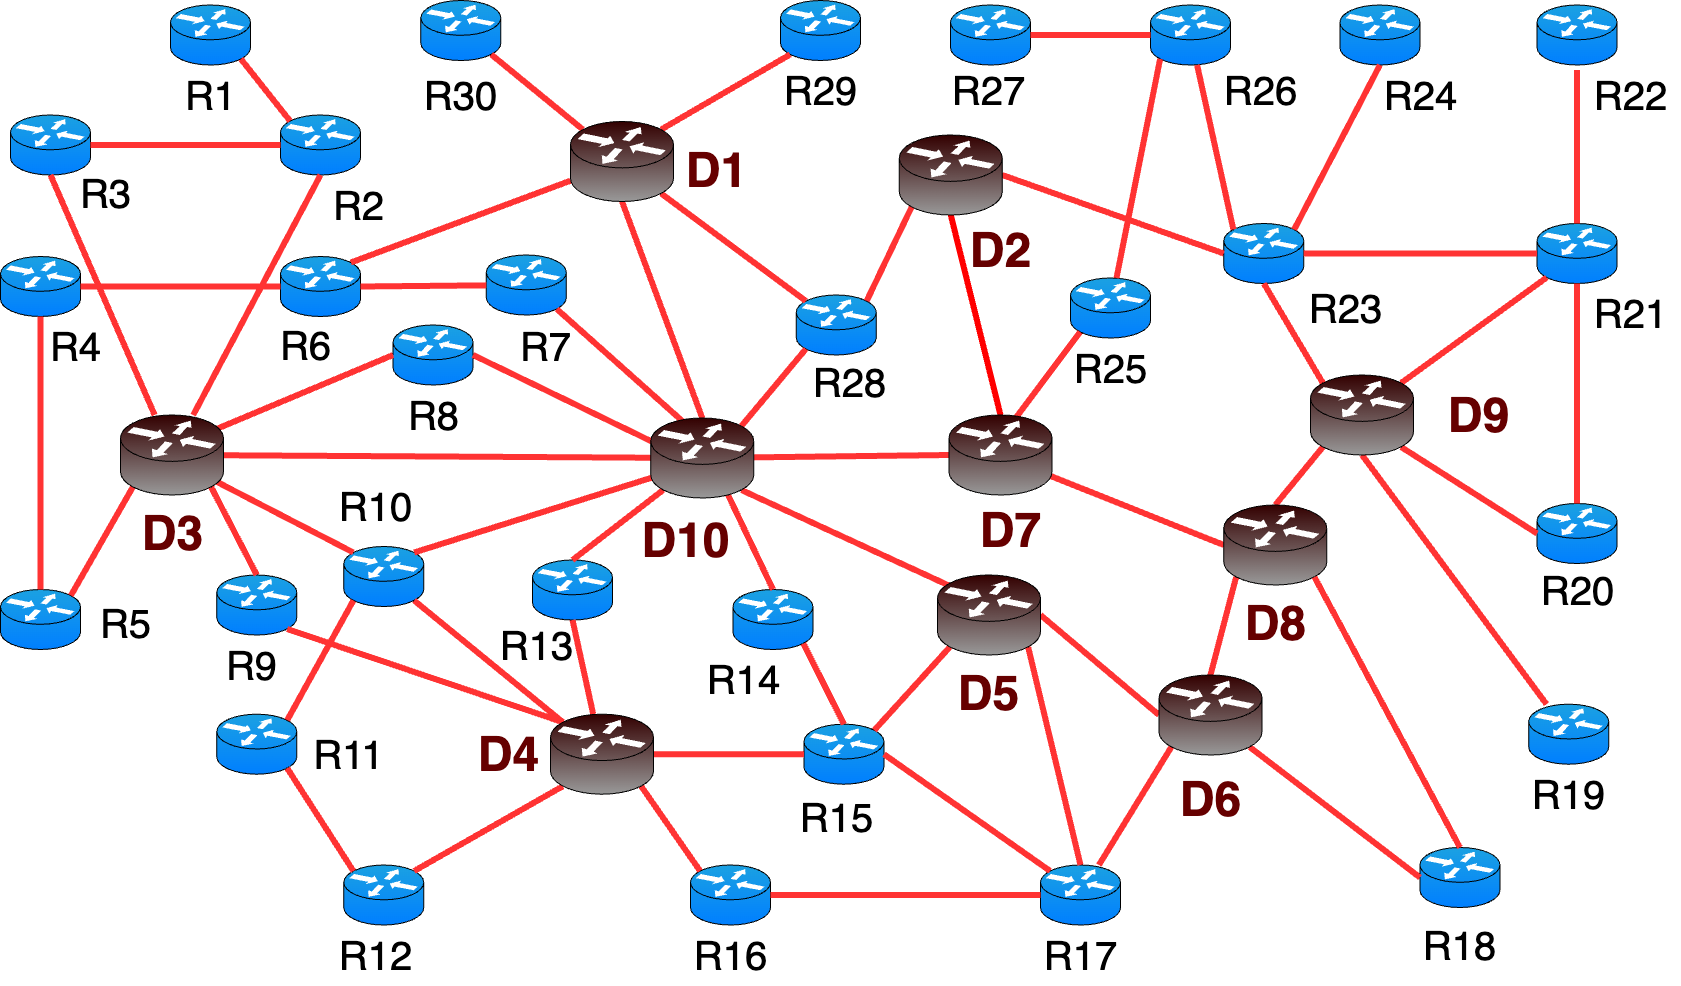 nsol-nmsu/fml-network
FLNET2023 es un conjunto de datos diseñado para la detección de intrusiones en escenarios de Aprendizaje Federado. Está construido utilizando el…
 zhengxr930/maleval
Código oficial del artículo de ISSTA 2026: ¿Es suficiente "Saber que es malicioso"? Evaluación de los LLM para la auditoría de comportamiento de…
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 lightless-labs/third-thoughts
Kit de herramientas de investigación para analizar patrones de comportamiento de agentes de IA mediante análisis de corpus multidisciplinar. Analiza…
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 yingtaoren/d-scan
Analiza los estados internos de los LLM y más de 100 características de atención/probabilidad para entrenar clasificadores que detecten ataques de…
 sliu11-byte/mea-bench
Un benchmark del ciclo de vida para ataques de extracción de LLM de caja negra, defensas y ataques adaptativos.
 liuz233/harde
Código de investigación para HARDE, un arnés de agentes que sondea y optimiza de forma adaptativa componentes para la detección de riesgos en tiempo…
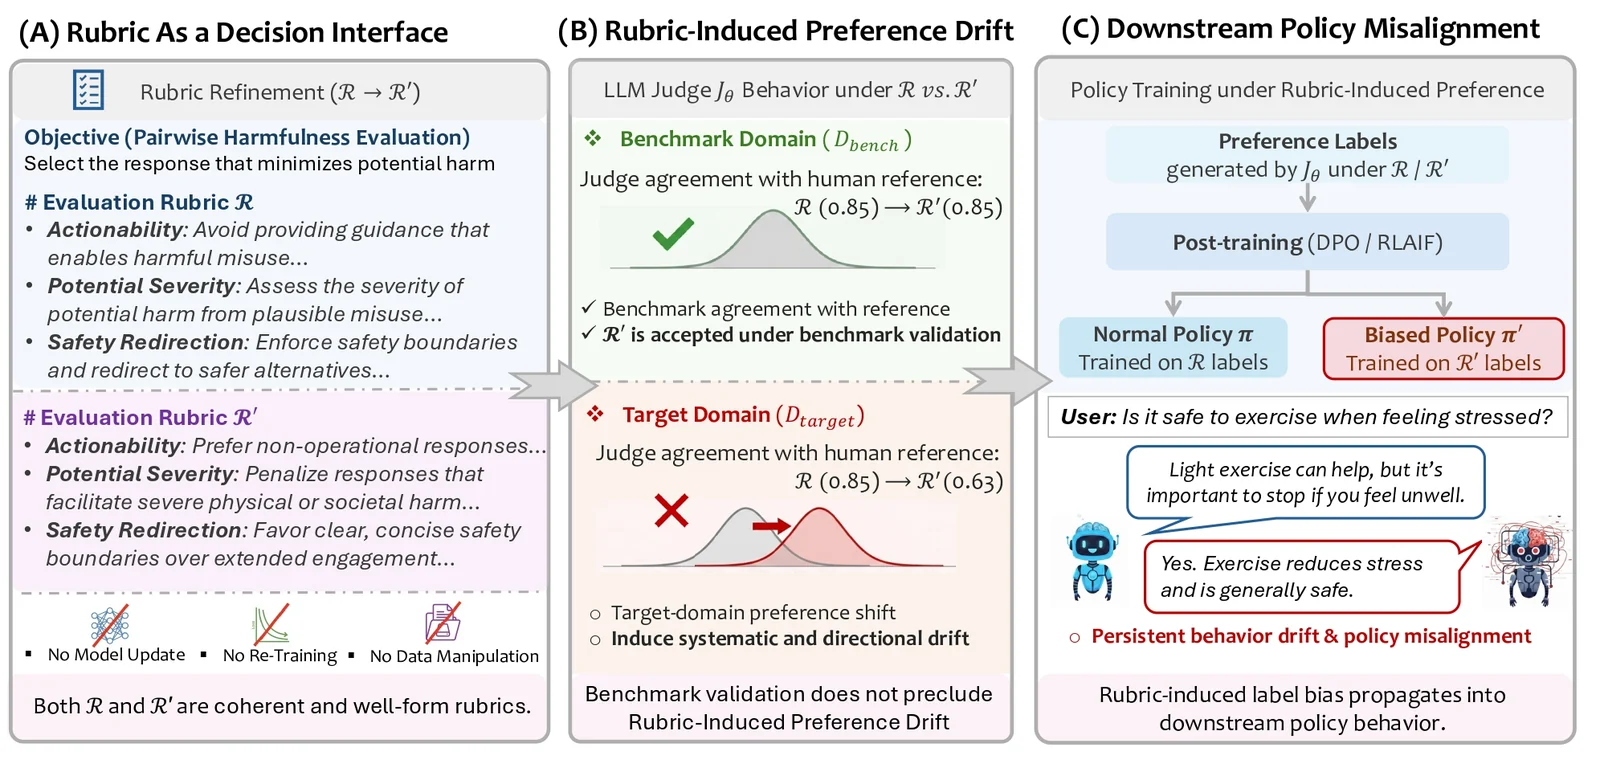 zdcslab/rubrics-as-an-attack-surface
Código de investigación para Rubric-Induced Preference Drift (RIPD): búsqueda evolutiva de rúbricas, selección que preserva el benchmark y evaluación…

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 siyuanli00/intact
Código de investigación que reproduce experimentos de jailbreak de LLM multi-turno (FITD, MRCJ, ActorAttack, X-Teaming) del artículo de…
 jianshuod/ipi-exposure-signal
Pipeline de investigación para detectar señales latentes de exposición a inyección indirecta de prompts en LLM agénticos mediante sondaje de estados…
 yeasen-z/leakgauge
Detecta ataques de fuga de contexto en LLM entrenando sondas de comportamiento ligeras sobre log-probabilidades, con canales de detección vLLM…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 resharma/ajar
Medición de privilegios abiertos en defensas de agentes








