
 #1
Herramientas de seguridad basadas en ML, aprendizaje automático adversario y defensa cibernética con IA.
Recomendado por Kitploit
 nccgroup/ml-for-rngs
Demuestra el uso de aprendizaje automático para predecir secuencias de generadores de números aleatorios, destacando debilidades criptográficas…
 bkcs-hust/lstm-mi
Un framework basado en LSTM para manejar el desequilibrio multiclase en la detección de botnets DGA.
 cysecbench/dataset
Conjunto de datos de prompts basados en IA generativa centrados en ciberseguridad para la evaluación comparativa de modelos de lenguaje grandes.
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
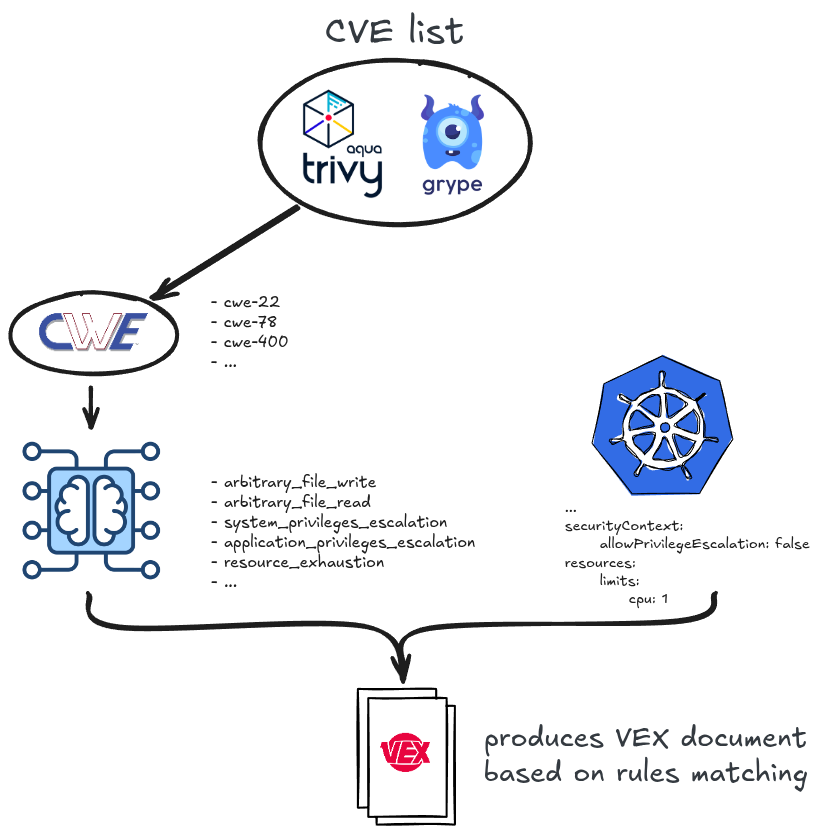 alegrey91/vex8s
Suprimir vulnerabilidades aplicando el contexto de Kubernetes a los análisis
 ait-aecid/rootkit-detection-ebpf-time-trace
Detección de actividades de ocultación de archivos de rootkits mediante el análisis de cambios en los tiempos de ejecución de funciones del kernel.
 off-by-1-labs/flawed
Artefactos tipo Fix con defectos incrustados
 blevene/bandjacks
Modelado mundial de defensa contra amenazas cibernéticas
 secml/secml
Una biblioteca de Python para Aprendizaje Automático Seguro y Explicable Documentación disponible @ https://secml.gitlab.io Síguenos en Twitter @…
 gherardofiori/maliciousbrowserextensions
Este repositorio fue creado a partir de mi propia investigación sobre extensiones de navegador maliciosas, reuniendo el trabajo de muchas otras…
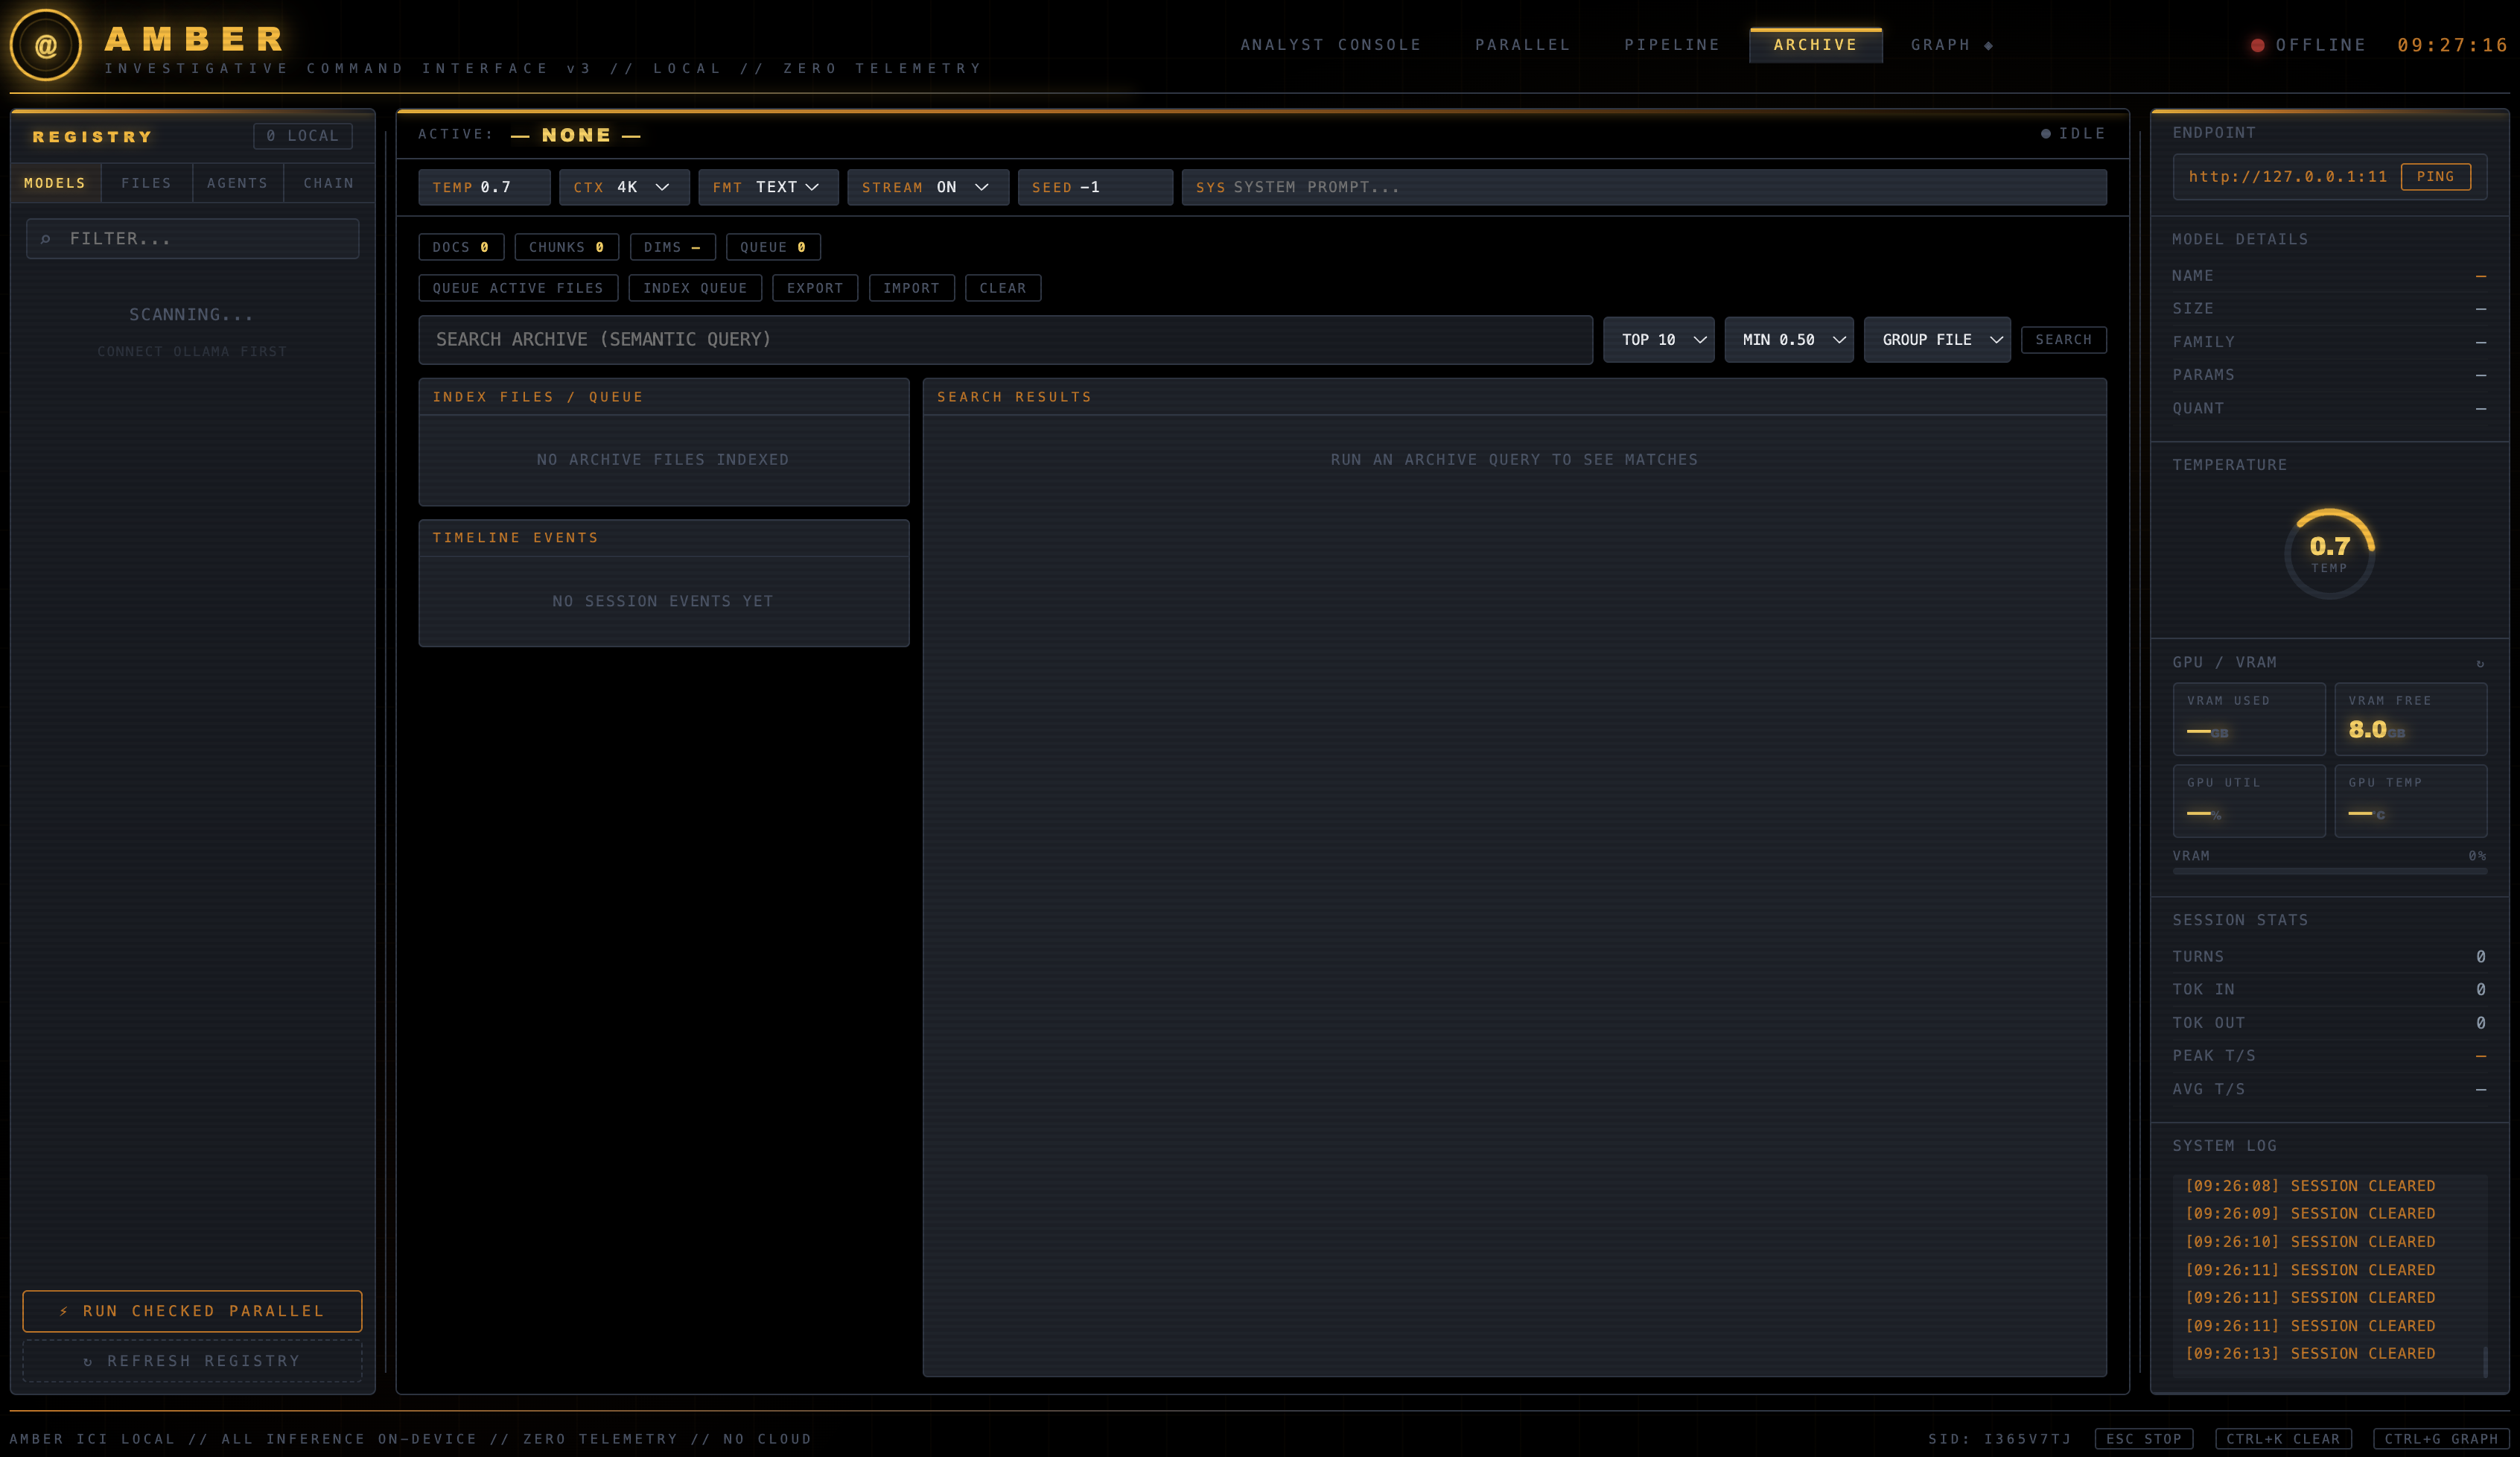 gs-ai/amber-ici
AMBER ICI v5: local-first Ollama investigative command center with case-scoped evidence, agent chains, hybrid retrieval, streaming analysis, graph…
 chris1sflaggin/lcsajdump
Un enfoque basado en grafos y múltiples arquitecturas potenciado por ML para la detección de gadgets ROP
 cookiengineer/exocomp
Entorno multiagente autoalojado para Go con agentes de pentesting impulsados por LLM (exploiter, reverser, threathunter, webscanner) que automatizan…
 sevuldet/sevuldet
Un detector de vulnerabilidades aprendible mejorado con semántica
 matthoffman/degas
Detección de dominios generados por DGA mediante modelos de aprendizaje profundo
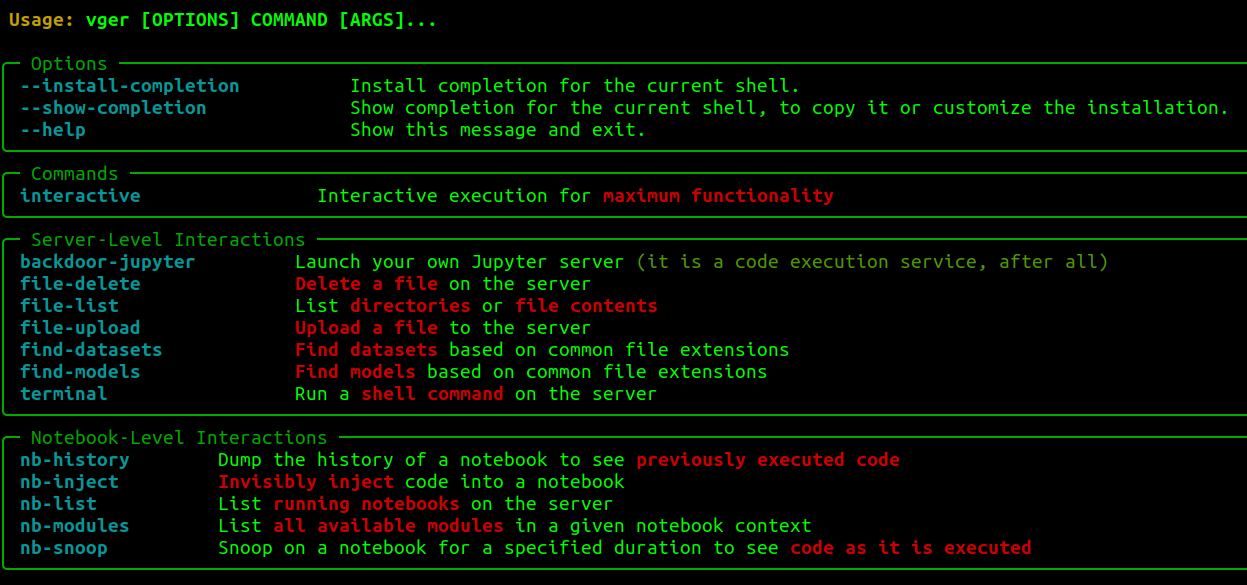 josephtlucas/vger
Una aplicación CLI interactiva para interactuar con instancias autenticadas de Jupyter.
 camp0/aiengine
Motor de inspección de paquetes programable con NIDS, clasificación DNS, análisis de frecuencia y generación automática de expresiones regulares.…
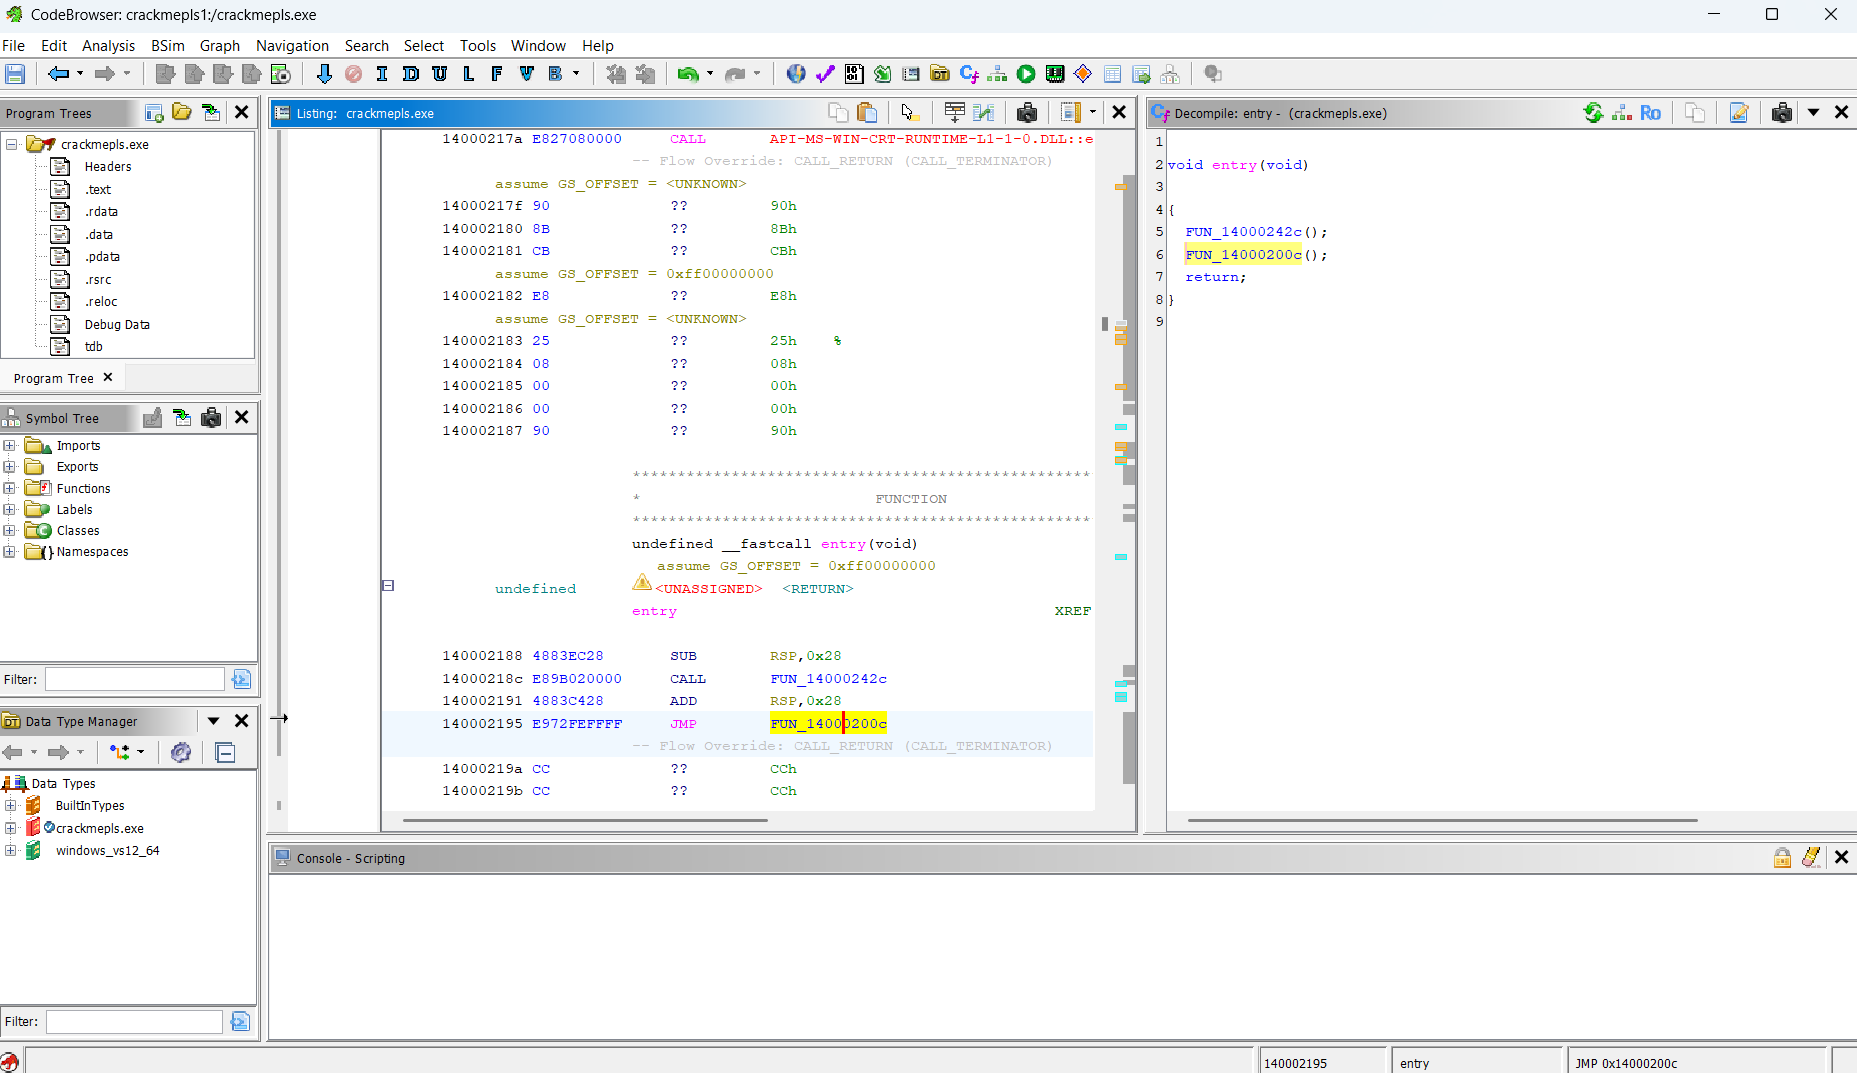 markoglasgow/gemma_crackme_tutorial
Tutorial paso a paso sobre el uso del modelo de IA local Gemma 4 E4B de Google para realizar ingeniería inversa de un crackme de Windows con Ghidra,…








