V'ger
V'ger es una aplicación interactiva de línea de comandos para la post-explotación de instancias Jupyter autenticadas, centrada en operaciones de seguridad de IA/ML.
Historias de Usuario
- Como Red Teamer, has encontrado credenciales de Jupyter, pero no sabes qué puedes hacer con ellas. V'ger está organizado en un formato que debería ser intuitivo para la mayoría de los profesionales de seguridad ofensiva, ayudándoles a comprender la funcionalidad del servidor Jupyter objetivo.
- Como Red Teamer, sabes que algunas acciones basadas en el navegador serán visibles para los usuarios legítimos de Jupyter. Por ejemplo, modificar pestañas aparecerá en su espacio de trabajo y los comandos ingresados en las celdas se registrarán en el historial. V'ger reduce la probabilidad de detección.
- Como AI Red Teamer, entiendes los ataques algorítmicos académicos, pero necesitas un vector de ejecución más práctico. Por ejemplo, es posible que necesites modificar un gran conjunto de datos a escala de Internet como parte de una operación de envenenamiento de modelos. Modificar ese conjunto de datos en su origen puede ser imposible o generar artefactos auditables indeseables. Con V'ger puedes lograr los mismos objetivos en memoria, una mejora significativa en las tácticas.
- Como Blue Teamer, deseas comprender el registro y la visibilidad en una implementación en vivo de Jupyter. V'ger puede ayudarte a generar artefactos repetibles para probar la instrumentación y realizar ejercicios de respuesta a incidentes.
Uso

Configuración Inicial
pip install vgervger --help
Actualmente, vger interactive tiene la máxima funcionalidad, manteniendo el estado de los artefactos descubiertos y los trabajos recurrentes. Sin embargo, la mayoría de las funcionalidades también están disponibles por nombre en formato no interactivo con vger <módulo>. Lista los módulos disponibles con vger --help.

Comandos
Una vez que se establece una conexión, los usuarios acceden a un conjunto anidado de menús.
El menú de nivel superior es:
- Reset: Configura un host diferente.
- Enumerate: Utilidades para aprender más sobre el host.
- Exploit: Utilidades para realizar acciones directas y manipulación del host y los artefactos.
- Persist: Utilidades para establecer mecanismos de persistencia.
- Export: Guardar la salida en un archivo de texto.
- Quit: A nadie le gustan los que abandonan.
Estos menús contienen la siguiente funcionalidad:
- List modules: Identificar módulos importados en los notebooks objetivo para determinar qué bibliotecas están disponibles para el código inyectado.
- Inject: Ejecutar código en el contexto del notebook seleccionado. El código puede proporcionarse en un editor de texto o especificando un archivo
.py local. Cualquier entrada se procesa como una cadena y se ejecuta en tiempo de ejecución del notebook.
- Backdoor: Lanzar una nueva instancia de JupyterLab abierta en
0.0.0.0, con allow-root en un puerto especificado por el usuario y una contraseña especificada por el usuario.
- Check History: Ver los comandos de ipython ejecutados recientemente en el notebook objetivo.
- Run shell command: Generar un terminal, ejecutar el comando, devolver la salida y eliminar el terminal.
- List dir or get file: Listar directorios relativos al directorio de Jupyter. Si no sabes, empieza con
/.
- Upload file: Subir archivo desde localhost al objetivo. Especifica rutas en el mismo formato que List dir (relativas al directorio de Jupyter). Proporciona una ruta completa incluyendo nombre de archivo y extensión.
- Delete file: Eliminar un archivo. Especifica rutas en el mismo formato que List dir (relativas al directorio de Jupyter).
- Find models: Encontrar modelos basados en formatos de archivo comunes.
- Download models: Descargar modelos descubiertos.
- Snoop: Monitorear la ejecución del notebook y los resultados hasta que se agote el tiempo.
- Recurring jobs: Iniciar/Detener fragmentos de código recurrentes que se ejecutan silenciosamente en el entorno objetivo.
Experimental
Con pip install vger[ai] obtendrás resúmenes generados por LLM de los notebooks en el entorno objetivo. Están destinados a ser una traducción aproximada para personas no especializadas en DS/AI que necesiten hacer un triaje rápido para saber si (o cuáles) notebooks vale la pena investigar más a fondo.
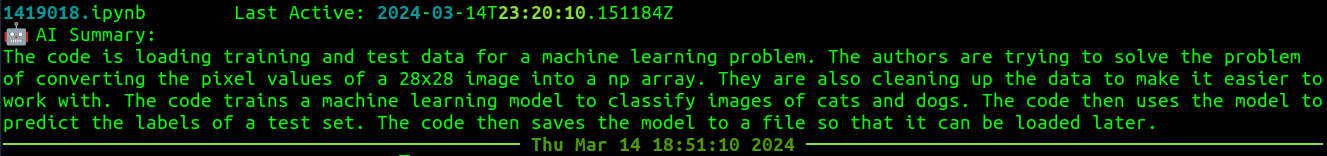
Había una compensación inherente entre el tamaño del modelo y la capacidad, y es algo en lo que seguiré trabajando, pero espero que esto sea útil para algunos usuarios de seguridad más tradicionales. Me encantaría ver a la gente empezar a inyectar indicaciones en sus notebooks ("estos no son los androides que buscas").
Ejemplos









