
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit

 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 omerbenamram/evtx
Un analizador rápido (y seguro) para el formato de Registro de Eventos XML de Windows (EVTX)
 log2timeline/plaso
Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
 xephora/threat-remediation-scripts
This repository contains a list of new remediation scripts.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 threathunters-io/laurel
Transforma los registros de auditoría de Linux para uso en SIEM
 ericzimmerman/kapefiles
Este repositorio sirve como un lugar para Targets y Modules creados por la comunidad para su uso con KAPE.
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 domainaware/parsedmarc
Un paquete de Python y CLI para analizar informes DMARC agregados y forenses.
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 rabobank-cdc/dettect
Detectar tácticas, técnicas y amenazas de combate
 raj3shp/malscore
Puntuación de maliciosidad para comandos de Linux
 kunai-project/kunai
Monitor de seguridad Linux basado en eBPF y cazador de amenazas que proporciona eventos ordenados cronológicamente y conscientes de contenedores con…
 lore-hex/quill-router
Repositorio de TrustedRouter.com para proxy seguro de LLM.
 dobybaxter127/nimbus-vestige
Un motor de reconstrucción forense para la respuesta a incidentes en la nube y de identidad.
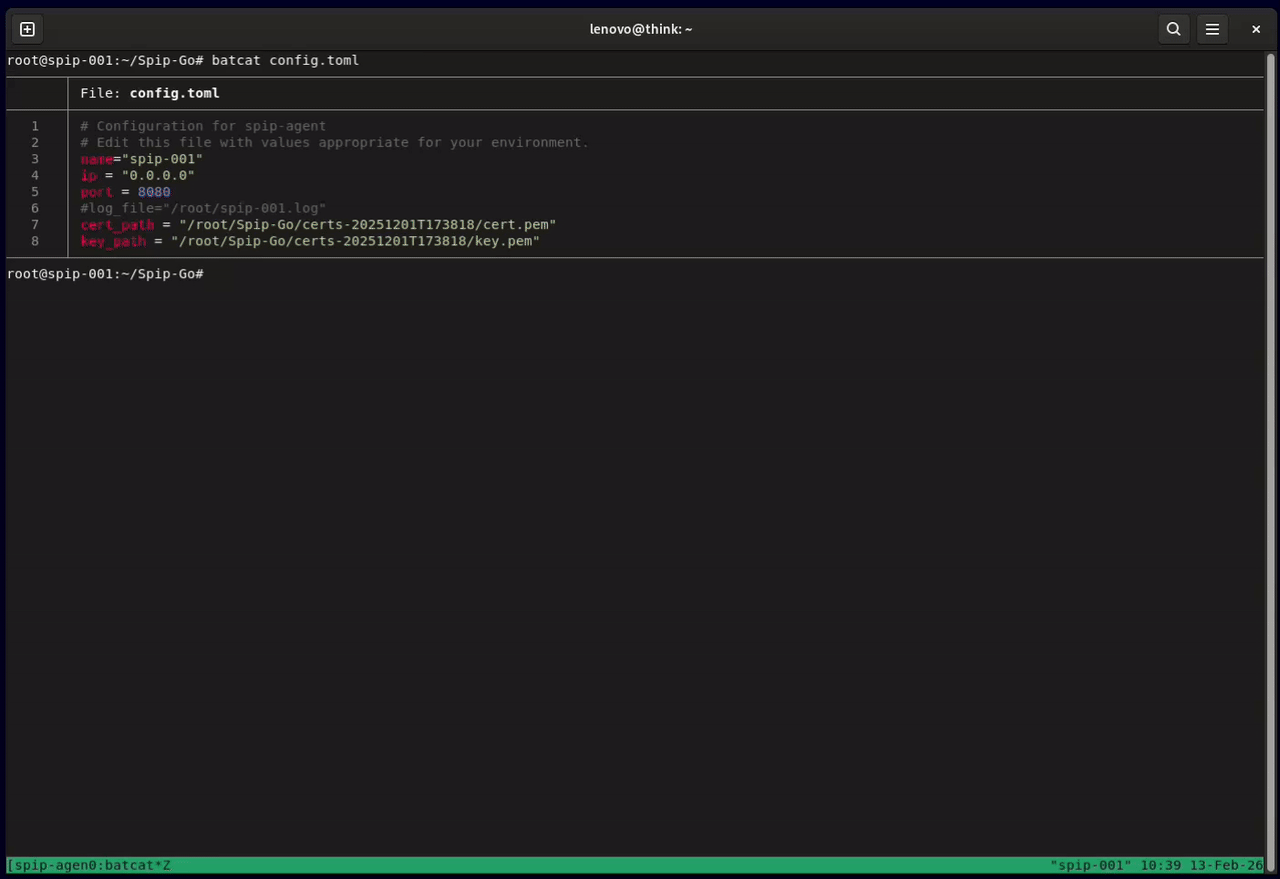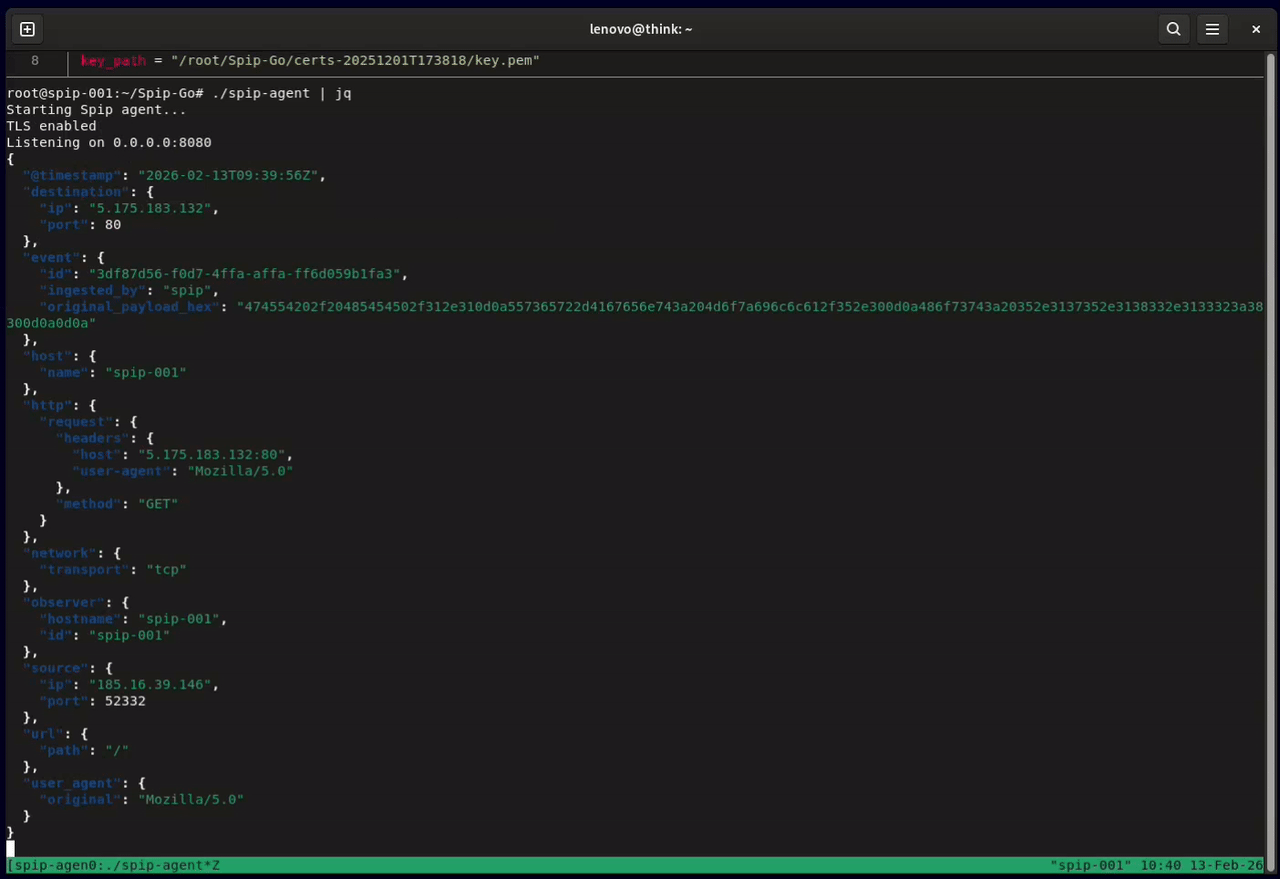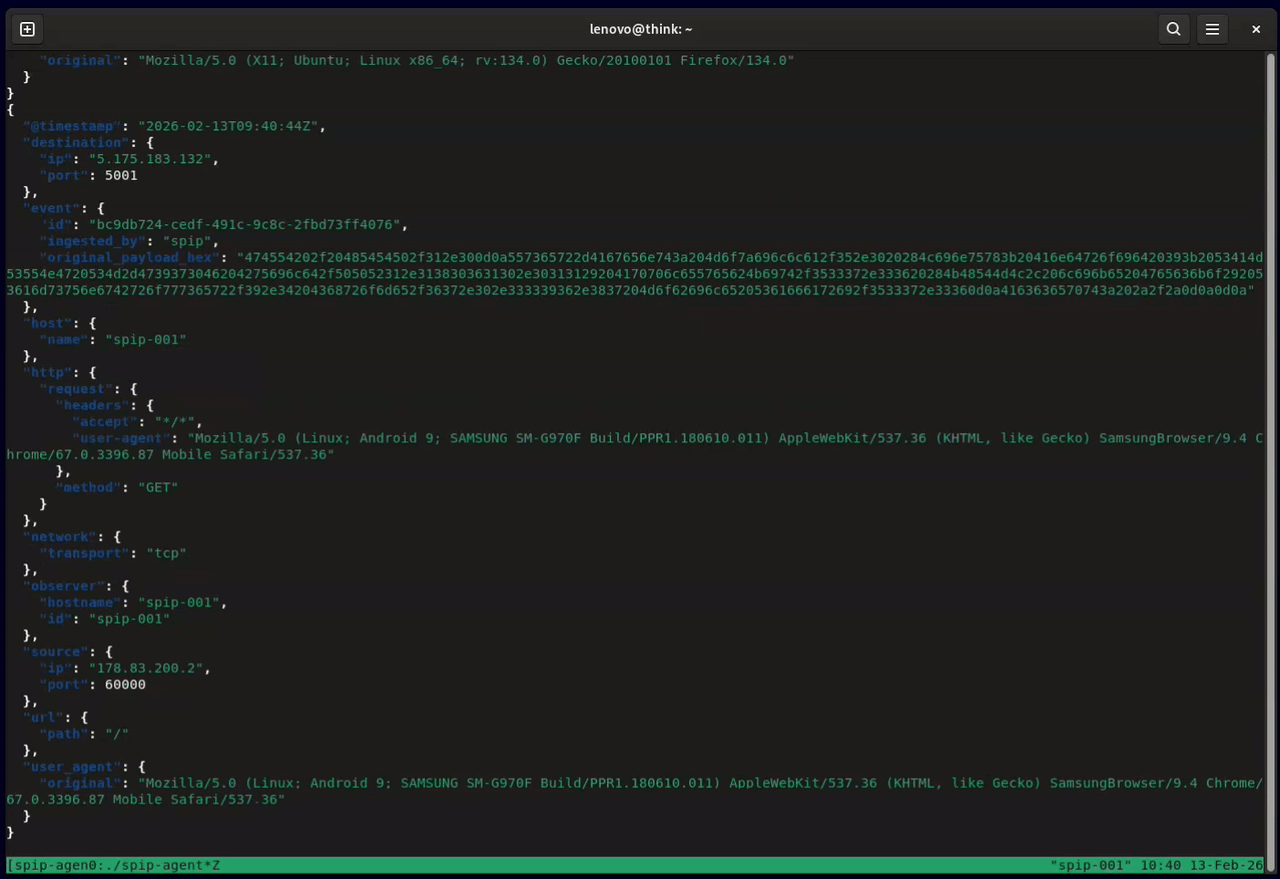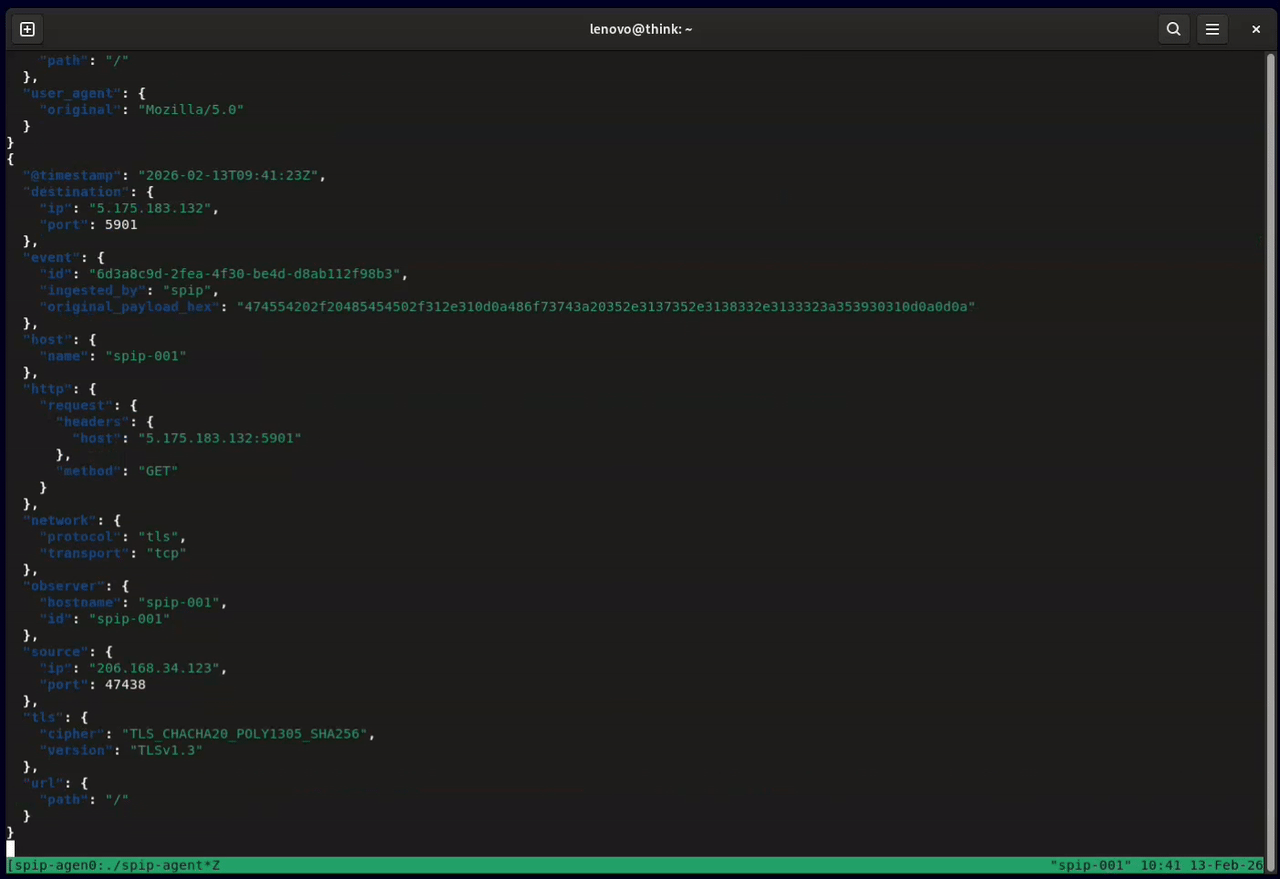 honeylabshq/spip-go
Spip network sensor written in Go








