
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-47119 — Un POC para CVE-2023-47119 | Kitploit
Herramientas/GitHubGitHub/baadmaro/cve-2023-47119
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubbaadmaro/cve-2023-47119

CVE-2023-47119

Un POC para CVE-2023-47119

Ver Repositorio
218hace 3 añosAún no revisado
Compartir

Tabla de contenidos

  • CVE-2023-47119
  • Análisis detallado
  • POC
  • Escalada ?
  • Configuración del LAB

CVE-2023-47119

Un POC para CVE-2023-47119 que es una vulnerabilidad que afecta a Discourse versiones anteriores a la versión 3.1.3 de la rama stable y a la versión 3.2.0.beta3 de las ramas beta y tests-passed. Algunos enlaces pueden inyectar etiquetas HTML arbitrarias cuando se procesan mediante el motor Onebox.

Análisis detallado

Artículo : https://baadmaro.github.io/posts/Discourse-CVE-2023-47119-Building-a-CVE-POC-from-commits-changes/
POC

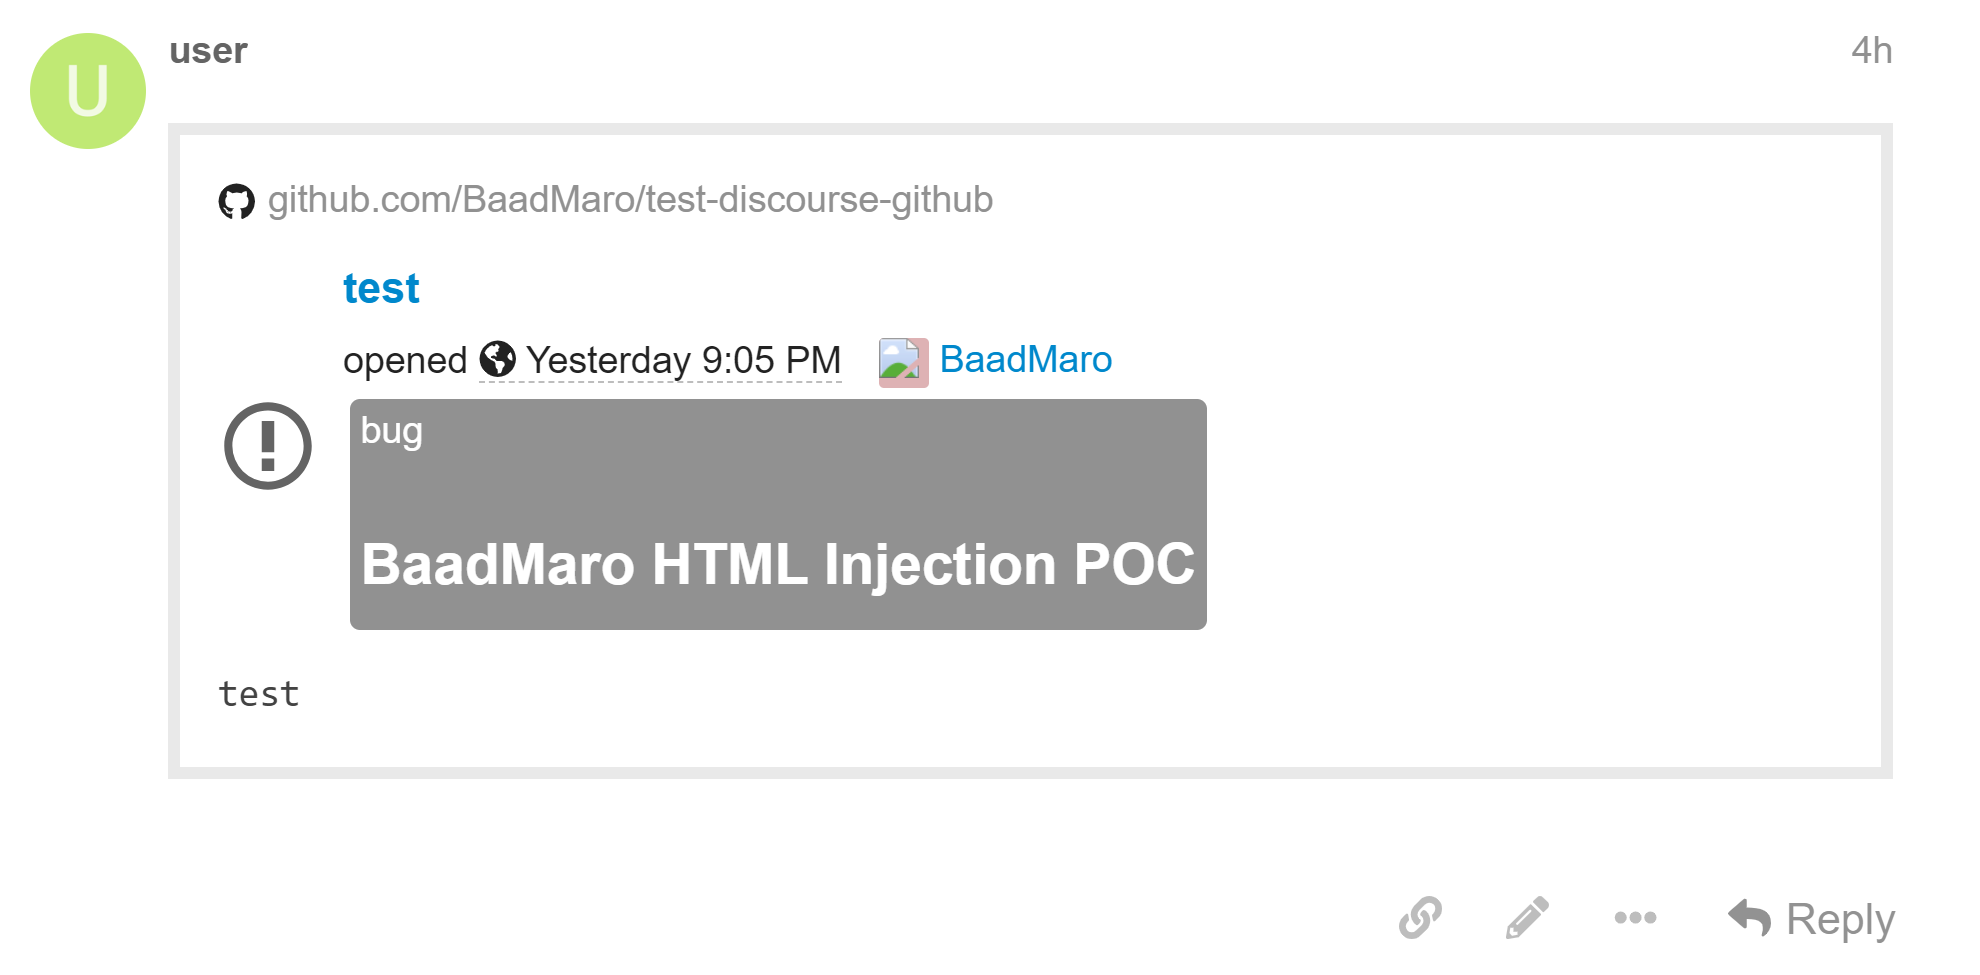
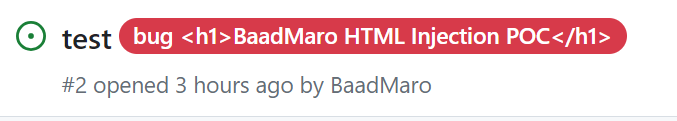
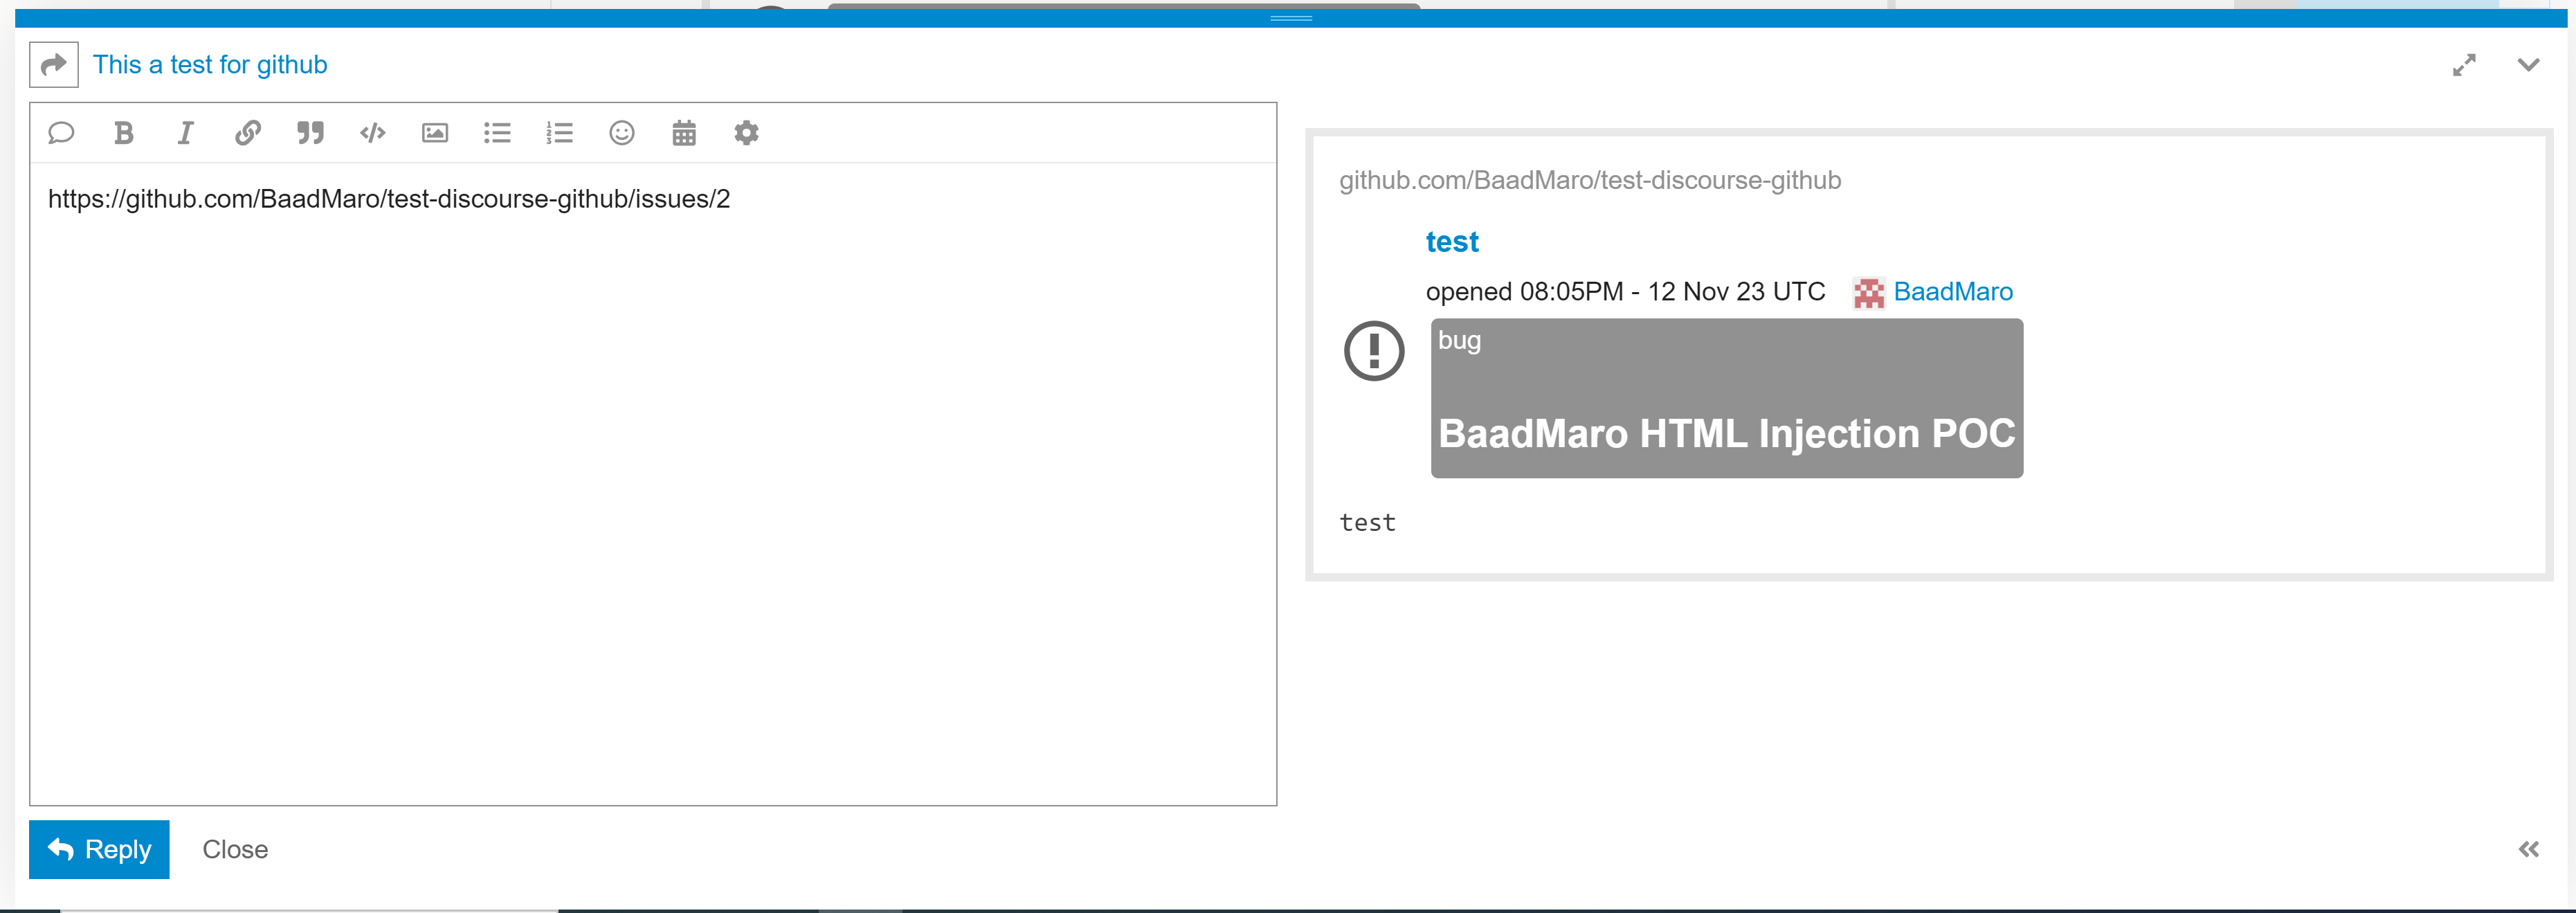
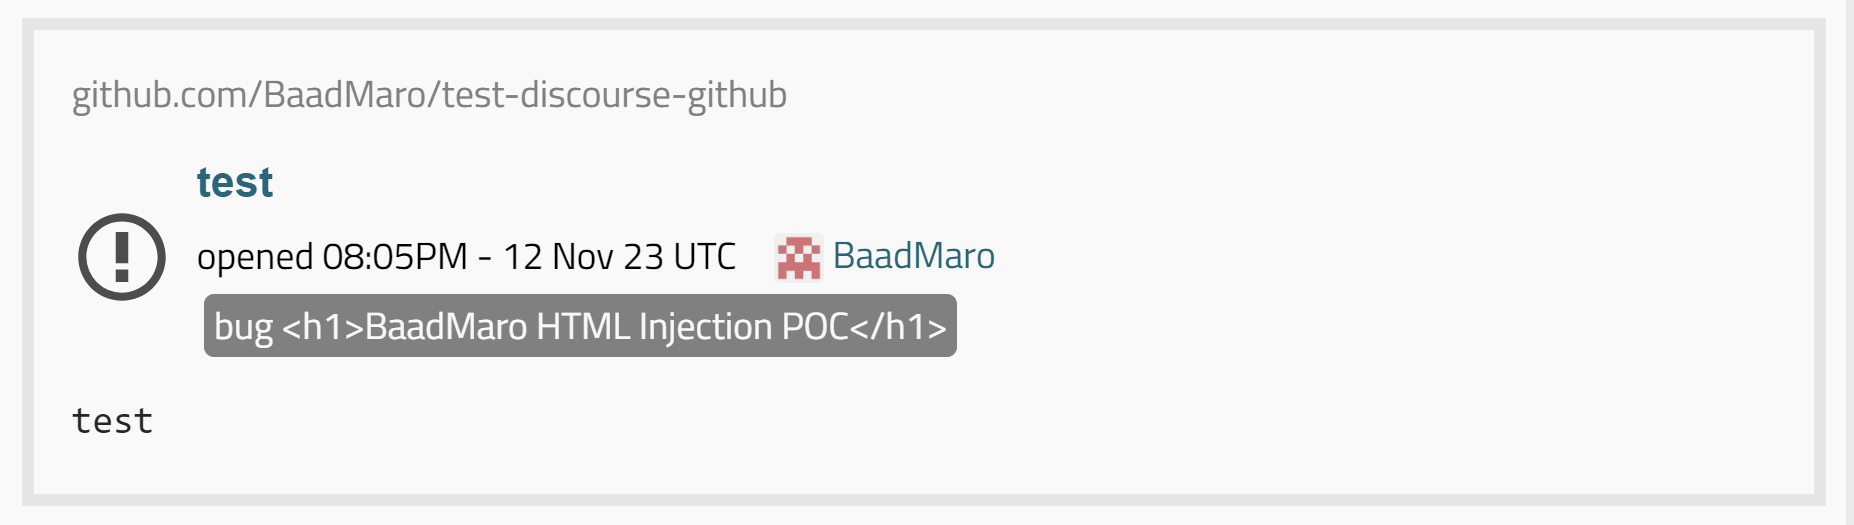
  • Payload : Un enlace a un issue de GitHub con una etiqueta que incluye una inyección de HTML en el nombre. Ejemplo https://github.com/BaadMaro/test-discourse-github/issues/2

image

image

image

<span style="display:inline-block;margin-top:2px;background-color: #B8B8B8;padding: 2px;border-radius: 4px;color: #fff;margin-left: 3px;">
          bug <h1>BaadMaro HTML Injection POC</h1>
        </span>

En versiones corregidas
image

Escalada

Se necesita un bypass para los filtros XSS utilizados https://github.com/discourse/discourse/security#xss

Configuración del LAB

Para construir Discourse 3.1.3, que es una versión vulnerable, utilicé el archivo docker-compose de bitnami https://hub.docker.com/r/bitnami/discourse/

  • docker-compose.yml : https://raw.githubusercontent.com/bitnami/containers/main/bitnami/discourse/docker-compose.yml
  • Modifique la etiqueta de las 2 imágenes a 3.1.3 o cualquier otra versión vulnerable docker.io/bitnami/discourse:3.1.3
  • Cambie el host a su configuración preferida, como 0.0.0.0 o la dirección IP de su red interna DISCOURSE_HOST=0.0.0.0
  • También puede modificar el puerto 80
  • Después de modificar el archivo, ejecute docker-compose up -d
  • En pocos minutos podrá ver el servidor web de Discourse en el puerto 80 de su host
  • Inicio de sesión por defecto de la app user:bitnami123

También puede usar el docker oficial https://github.com/discourse/discourse_docker

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →