
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit
 cyberharsh/oracle-mysql-cve-2012-2122
# Entorno de explotación basado en Docker para la vulnerabilidad de omisión de autenticación CVE-2012-2122 en MySQL/MariaDB Demuestra la falla en la…
 cd6629/cve-2015-3306-python-poc
Convertido con modificaciones de un módulo de Metasploit como ejercicio para el estudio de OSCP y el desarrollo de exploits.
 amalpvatayam67/day08-cisco-fmc-sim
Esta es una simulación educativa mínima que demuestra la clase _impacto_ de un RCE de análisis del plano de gestión (inspirado en CVE-2025-20265).…
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
Explotación de una Ejecución Remota de Código vulnerabilidad- (CVE-2024-7954)
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 exploit de entidad externa XML
 0xdaeras/flowise-cve-2025-58434-chain-59528
FlowiseAI CVE-2025-58434 & CVE-2025-59528 exploit PoC, demostrando ATO no autenticado mediante filtración de token de restablecimiento, seguido de…
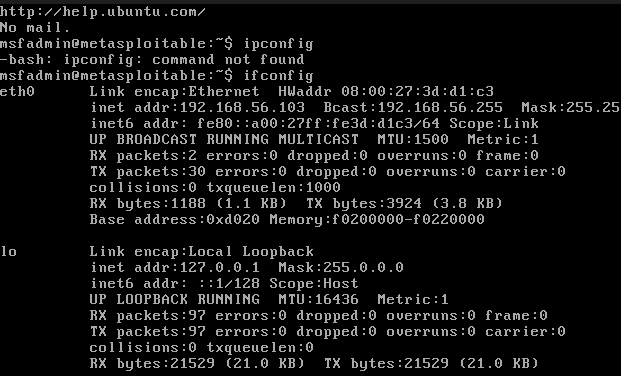 alexojocyber/cve-2011-2523-vsftpd-validation-lab
Authorized Kali–Metasploitable2 lab using Python and Nmap NSE to validate CVE-2011-2523 in vsFTPd 2.3.4.
 andree554/cve-2022-24903-heap-based-buffer-overflow-hand-on-lab
CVE-2022-24902 Desbordamiento de búfer basado en montón
 yuimamur/cve-2024-4367-hands-on-01
Laboratorio práctico para CVE-2024-4367, que demuestra la explotación de la vulnerabilidad de renderizado de fuentes PDF.js en Firefox. Incluye…
 prafullya-shandilya/metasploitable-pentest-report
Prueba de penetración de caja negra en Metasploitable 2 — Se identificaron 3 vulnerabilidades críticas, incluida CVE-2011-2523. Realizada en un…
 pcmkuit/cve-2021-44228---log4shell-analysis
Análisis técnico en profundidad de la vulnerabilidad de inyección JNDI en Apache Log4j2. Incluye análisis de código estático, comparación de parches,…
 magpieryl/cve-2024-3094-backdoor-env-container
Este es un entorno de contenedor que ejecuta una instancia del backdoor sshd de CVE-2024-3094, que funciona con el proyecto…
 lavanya2085/solar-exploiting-log4j
Este repositorio proporciona una guía detallada de la sala *Solar Exploiting Log4j* en TryHackMe, centrada en explotar la vulnerabilidad crítica…
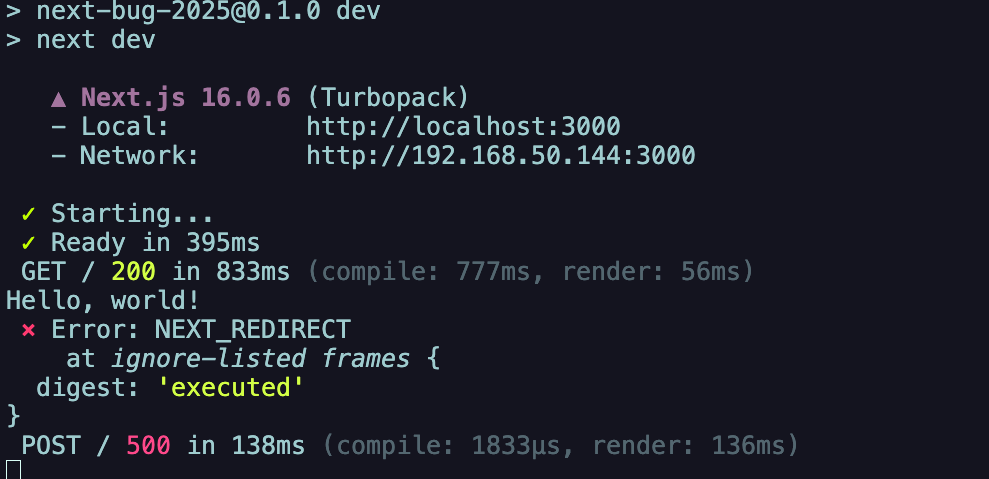 lqtjim/next-bug-cve-2025-55182
Entorno de reproducción para CVE-2025-55182 con un script de exploit simulado para pruebas de seguridad educativas y análisis de vulnerabilidades.
 ijbaig/cve-2021-3156
CVE-2021-3156 (Baron Samedit) Informe e Investigación
 horkimhab/cve-2026-42055
CVE-2026-42055 - Borrador
 horkimhab/cve-2026-27145
CVE-2026-27145 - Borrador








