
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 hackerest/pwneye
Tu compañero para cámaras ONVIF y RTSP: descubre y hackea cámaras de seguridad del mundo real 🎥
 on3sk-0x1/cve-2026-19900-poc
Prueba de concepto de exploit para CVE-2026-19900, una vulnerabilidad de omisión de autenticación y ejecución remota de código en routers LB-LINK…
 electroniccats/catsniffer-firmware
Repositorio de firmware para CatSniffer, una placa de investigación de seguridad IoT multiprotocolo compatible con BLE, Zigbee, Sub-1 GHz y más, con…
 hellkkid/cve-2026-56718
AJCloud AJY IPC Firmware Path Traversal mediante jdbhttpd
 jarrettgohxz/cve-research
Un repositorio que contiene todos los PoC funcionales que he creado para CVEs conocidos, y detalles sobre cualquier investigación en curso que esté…
 poxsky/cve-2026-38577
Prueba de concepto que demuestra credenciales raíz codificadas (admin/system) en el firmware del módem XPON Tenda HG21, lo que permite acceso raíz no…
 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb
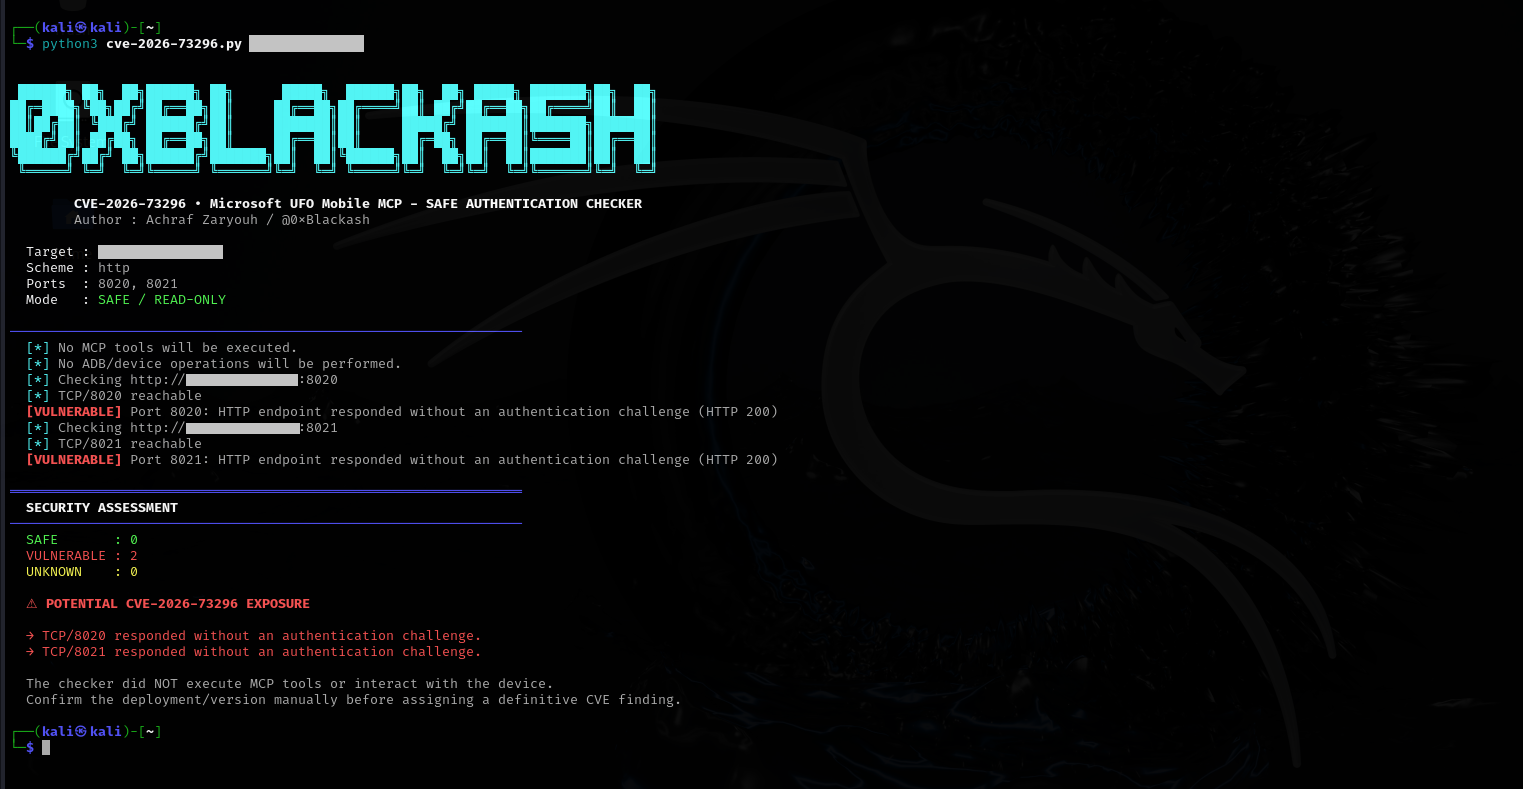 0xblackash/cve-2026-73296
Herramienta de evaluación de seguridad no destructiva para CVE-2026-73296, que verifica los límites de autenticación en servidores HTTP MCP móviles…
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
Ingeniería inversa estática de firmware para CVE-2015-1187: inyección de comandos no autenticada en D-Link DIR-820L. Extracción del sistema de…
 kemrec/cve-2025-11142-axis-mediaclip-rce
Prueba de concepto y análisis técnico para CVE-2025-11142, una inyección de comandos del sistema operativo autenticada en AXIS VAPIX mediaclip.cgi,…
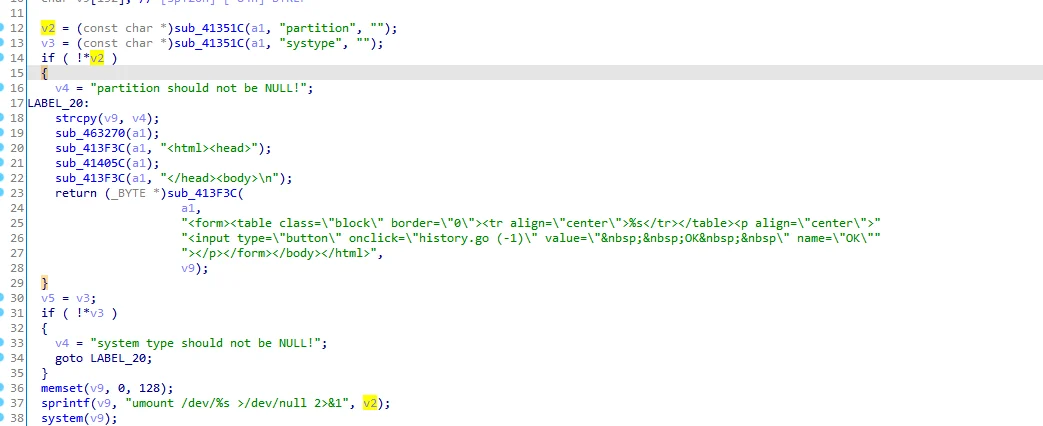 hackspeak/cve-2026-82592
Prueba de concepto de exploit para desbordamiento de búfer en la pila e inyección de comandos en D-Link DIR-825M en /boafrm/formDiskFormat, que…
 jihoonjang98/hqc-x86-simd
Implementaciones optimizadas de HQC post-quantum KEM para AVX2 y AVX-512 con GFNI, además de una suite unificada de benchmarking y NIST KAT para…
 drbloop2000/cve-2026-19745
Aprende cómo encontré mis dos primeros CVE por pura casualidad.
 olivierlaflamme/unibleed
Unitree G1 RCE PoC y Scripts (CVE-2026-76639 / CVE-2026-76640) detalles técnicos en boschko.ca/g1-ble-rce/
 ejfkdev/reyee_decrypt
Descifra el firmware de Ruijie ReyeeOS (v1/v2) y las copias de seguridad de configuración cifradas; recupera contraseñas en texto plano
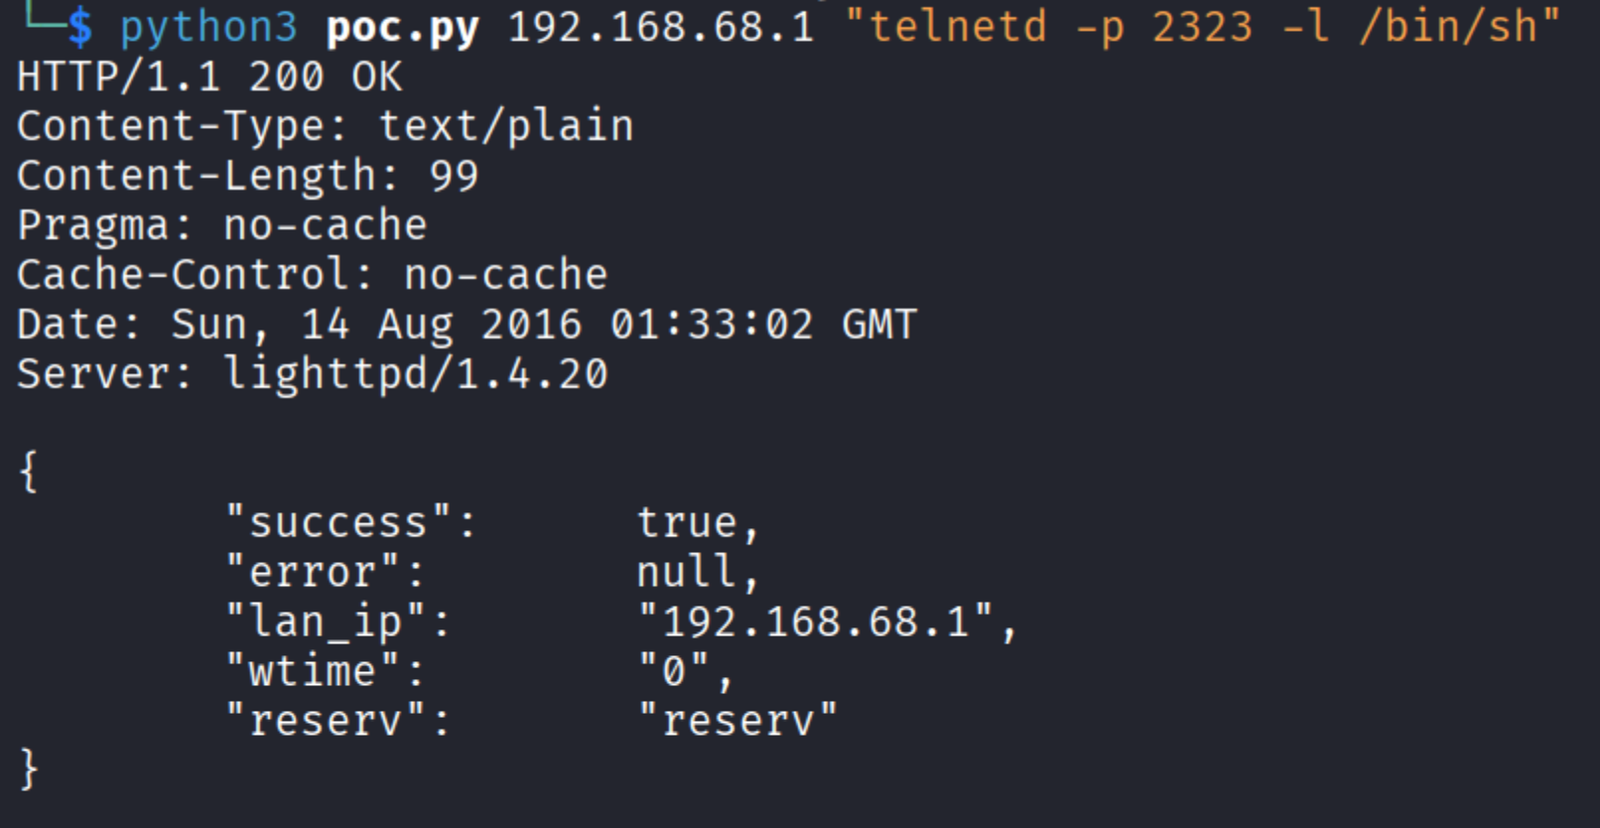 finnvle/cve-2022-28906-poc
Prueba de concepto en Python para la inyección de comandos del sistema operativo sin autenticación en TOTOLINK N600R, que explota el parámetro…
 tony102741/cve-2026-15469
Advertencia y análisis técnico de CVE-2026-15469, una clave privada RSA-512 de grupo mesh codificada de forma fija en los routers TP-Link Deco,…
 slagzz/cve-2026-9254
TP-Link Archer BE800 V1 — Control Parental LAN RCE








