Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
wyze-bulb-color-pwned — Sin exploit de firmware abierto para la bombilla de color Wyze WLPA19CV2 | Kitploit
Herramientas/GitHubGitHub/nickdaria/wyze-bulb-color-pwned
Seguridad de Sistemas EmbebidosSeguridad IoTExplotaciónIngeniería InversaSeguridad InalámbricaHacking de HardwareAnálisis de Firmware
GitHub
Compartir
nickdaria/wyze-bulb-color-pwned

wyze-bulb-color-pwned

Sin exploit de firmware abierto para la bombilla de color Wyze WLPA19CV2

Ver Repositorio
14379hace 2 mesesAún no revisado

wyze-bulb-color-pwned

Exploit inalámbrico para la bombilla de color Wyze WLPA19CV2
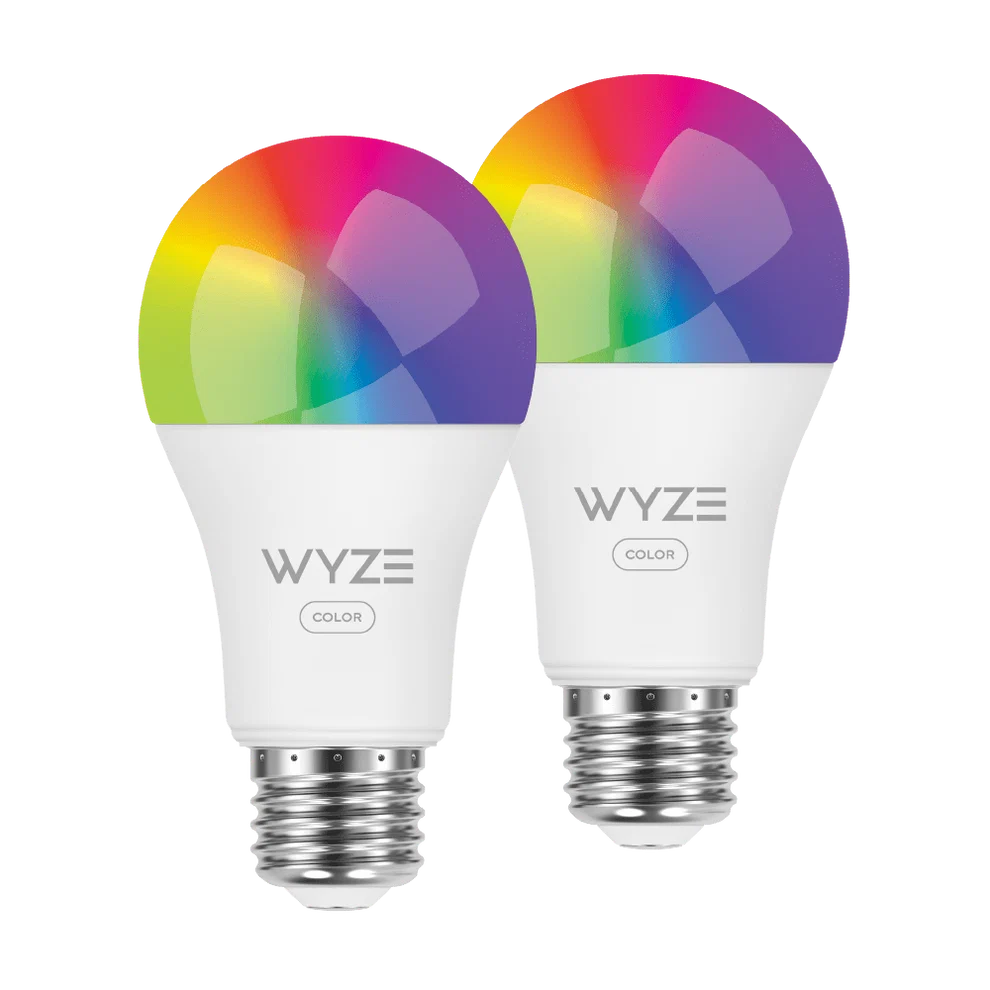
Descripción general

Las bombillas Wyze Color WLPA19CV2 tienen un modo de prueba de fábrica que permite flashear una imagen OTA personalizada de forma inalámbrica mediante una secuencia específica de ciclos de encendido y apagado.

Este proyecto proporciona

  • Una implementación y una guía para obtener ejecución de código
  • Un cargador para conectar y gestionar la bombilla
  • Una implementación de ESPHome para integrarla con Home Assistant

Uso

"Para romper el bloqueo de este ESP32, vamos a usar un ESP32"
Demostración

Vídeo de demostración

  1. Flashea wyze-hijack-ap en un ESP32S3. Mantenlo encendido cerca de la bombilla.
    • Fácil: Flasher web de wyze-hijack-ap
    • Avanzado: compilar desde el código fuente, idf.py
  2. Coloca la bombilla en algo fácil de conmutar, como un circuito con interruptor de pared o una regleta
  3. Repite lo siguiente hasta que veas que la luz se vuelve azul, luego déjala encendida
    • Enciende la alimentación hasta que veas que la luz verde se atenúa encendiéndose, apágala inmediatamente
    • Mantén la alimentación apagada durante 5 segundos
    • NOTA: Si tu bombilla ya ha sido configurada, los primeros ciclos harán el restablecimiento de fábrica. Debería empezar a ponerse verde tras 3-4 ciclos.
  4. Tras ~17 ciclos, la luz debería ponerse azul por un momento. Espera con paciencia mientras se ejecuta el exploit
  5. Tras ~30 segundos, el exploit debería haber terminado y tu bombilla debería ponerse morada para indicar que el payload de wyze-loader se está ejecutando

¡Éxito!

La bombilla ahora arranca con wyze-loader, que aloja un AP llamado wyze-loader_XXXXXX. Conéctate a este AP y navega a http://192.168.4.1.

Para configurarla con ESPHome, continúa con la guía de ESPHome.

El proyecto

Por qué

Los compré en Microcenter y no me gusta que necesites la nube para controlarlas con Home Assistant. Quería flashear Tasmota, pero la placa era diferente.

Irónicamente, empecé esto para evitar pasar media hora soldando y en su lugar desperdicié un fin de semana en ingeniería inversa y desarrollo.

Cómo

Consulta docs/METHODOLOGY.md

Tareas pendientes

Consulta docs/TODO.md

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Sin datos de popularidad aún.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

