
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit

 phantom-brigade1/wifisting
Kit de herramientas de seguridad inalámbrica GTK4 y CLI con 57 módulos independientes para pruebas de Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC y MITM…

 qkaiser/broadcom-wps
Herramientas para fingerprint de puntos de acceso WiFi que ejecutan el SDK de Broadcom y una lista de dispositivos afectados conocidos.
 cplusplus17/deco-filepush-disclosure
Divulgación y PoC de una vulnerabilidad de lectura/escritura de archivos root en el canal de depuración del TP-Link Deco XE75 Pro V3 (opcodes tmpsvr…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Notas de ingeniería inversa y herramientas en Python para el firmware de los JBL Wave Buds 2 (BES1306): formato de contenedor OTA, diseño de la…
 yslxotwod/imsisting
Kit de herramientas de seguridad celular GTK4 y CLI con 57 módulos para la interfaz aérea 2G GSM, 3G UMTS, 4G LTE y 5G NR, red central, identidad…
 affolter-engineering/mqattack
CLI en Rust para pruebas de penetración MQTT: suscripción/publicación, fingerprinting de brokers, sondeo de ACL, enumeración de topics, fuerza bruta…
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 emenstanougat/esp32-bluejammer
Jammer de 2.4GHz basado en ESP32 y nRF24 que interrumpe Bluetooth, BLE, WiFi y canales RC mediante ruido e inundación de paquetes para pruebas de…
 jihoonjang98/hqc-x86-simd
Implementaciones optimizadas de HQC post-quantum KEM para AVX2 y AVX-512 con GFNI, además de una suite unificada de benchmarking y NIST KAT para…
 wolfssl/wolfssh
Pequeña biblioteca cliente y servidor SSHv2 embebible y portátil en C con SCP, SFTP, reenvío de puertos e intercambio de claves post-cuántico para…
 bignerd95/chimay-red
POC funcional del exploit de Mikrotik de las filtraciones de la CIA Vault 7
 microsoft/routeros-scanner
Herramienta para escanear artefactos forenses y vulnerabilidades de RouterOS (Mikrotik).
 praetorian-inc/caeruleus
Binario único de Go para pruebas de seguridad de Bluetooth Low Energy en Linux/BlueZ: escanear, enumerar GATT, leer/escribir/notificar, fuzzear…
 therealsaumil/static-arm-bins
Binarios ARM compilados estáticamente para depuración y análisis en tiempo de ejecución
 superkhung/luadec-tplink
Versión modificada de luadec para descompilar el firmware LUA del TP-Link Archer C7.
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
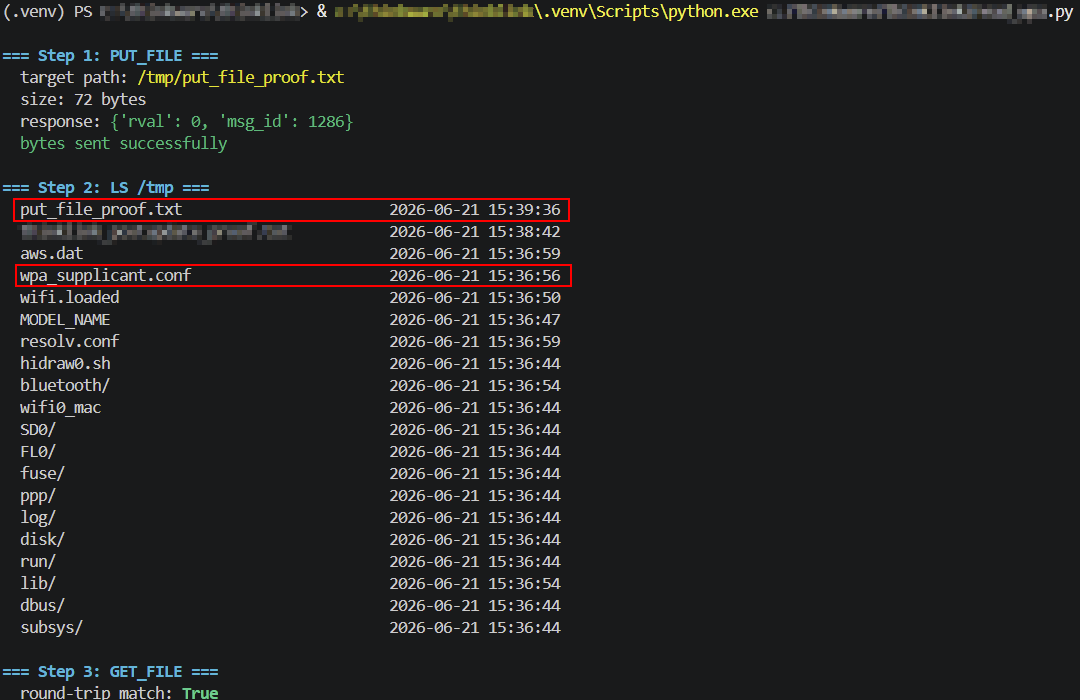 turretsec/disclosure-thinkware-u3000
Tres vulnerabilidades no autenticadas en el protocolo de control WiFi local de la dashcam Thinkware U3000: escritura arbitraria de archivos, lectura…








