
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone es un simulador de hacking de drones intencionalmente vulnerable basado en la popular arquitectura ArduPilot/MAVLink, que…
 turretsec/u3000py
Cliente Python para el protocolo de control WiFi local de la dashcam Thinkware U3000, obtenido mediante ingeniería inversa de la aplicación oficial…
 turretsec/disclosure-thinkware-u3000
Tres vulnerabilidades no autenticadas en el protocolo de control WiFi local de la dashcam Thinkware U3000: escritura arbitraria de archivos, lectura…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Kit de herramientas de Ejecución Remota de Código sin autenticación.
 florentineprinzessinzusachsen/badbox-h713-projector
Guía de análisis y limpieza del malware BadBox en proyectores Android Allwinner H713: acceso ADB, prueba de infección, copia de seguridad del…
 murrez/cve-2026-100740
PoC en Python para CVE-2026-100740, una escritura fuera de límites en el AVP Host Name de L2TP en D-Link DIR-895L A1_102b07 tunnel_set_params.…
 murrez/cve-2026-13249
Carga arbitraria de archivos no autenticada en el panel de administración web del Honeywell PD45 (firmware F10.19.010040–anterior a F10.22.030745)…
 d6fault/cve-2026-95675
PoC en Python que explota CVE-2026-95675, una inyección de comandos root no autenticada en el firmware del D-Link DAP-1360 RevB mediante un bypass de…
 khaleedbt/netis-cve-2026-36539
Script de Python que comprueba routers Netis en busca de CVE-2026-36539, detectando dispositivos vulnerables en una red.
 whoami-012/cve-2026-96515
Informe técnico y PoC autenticado de reverse-shell para CVE-2026-96515, una vulnerabilidad de ejecución de comandos como root en el gestor de…
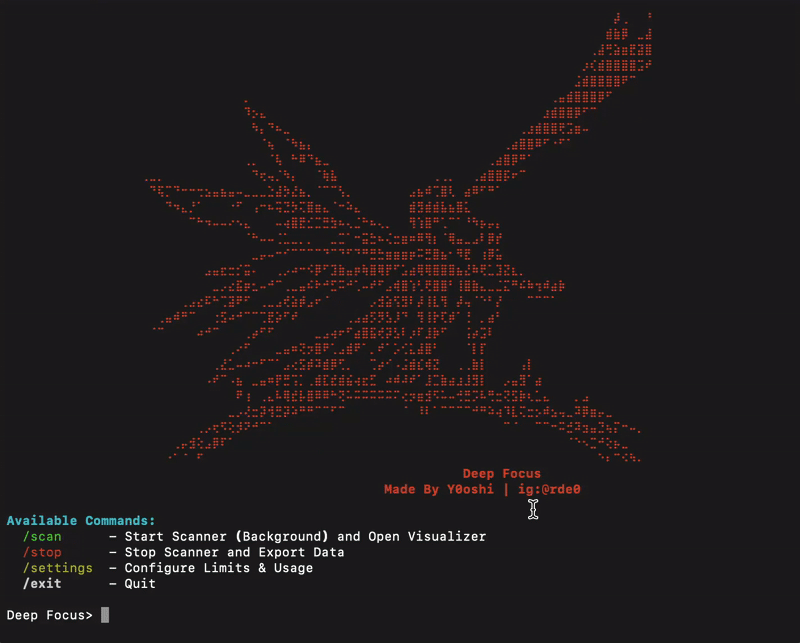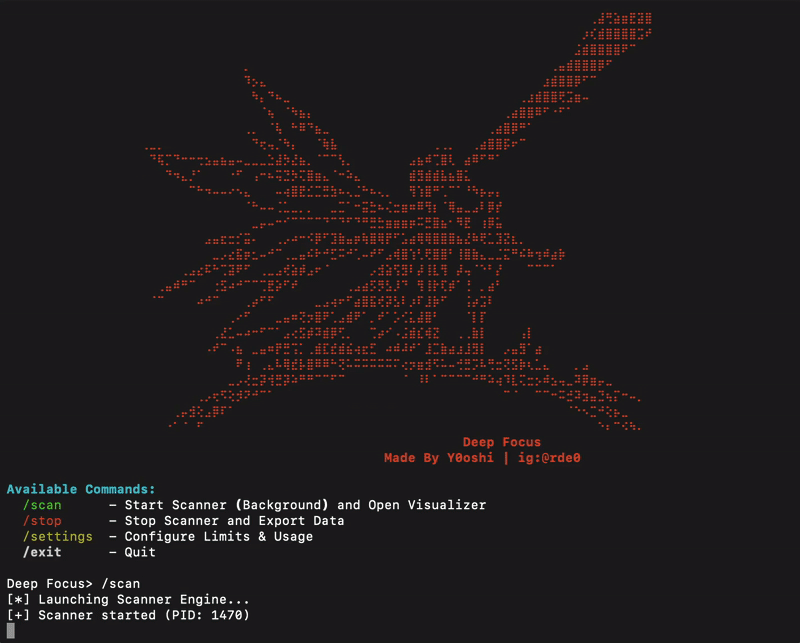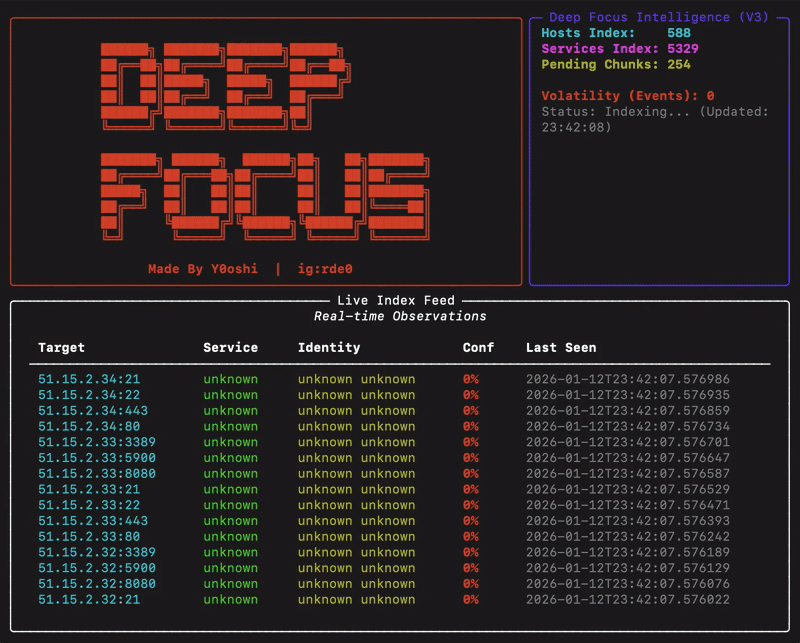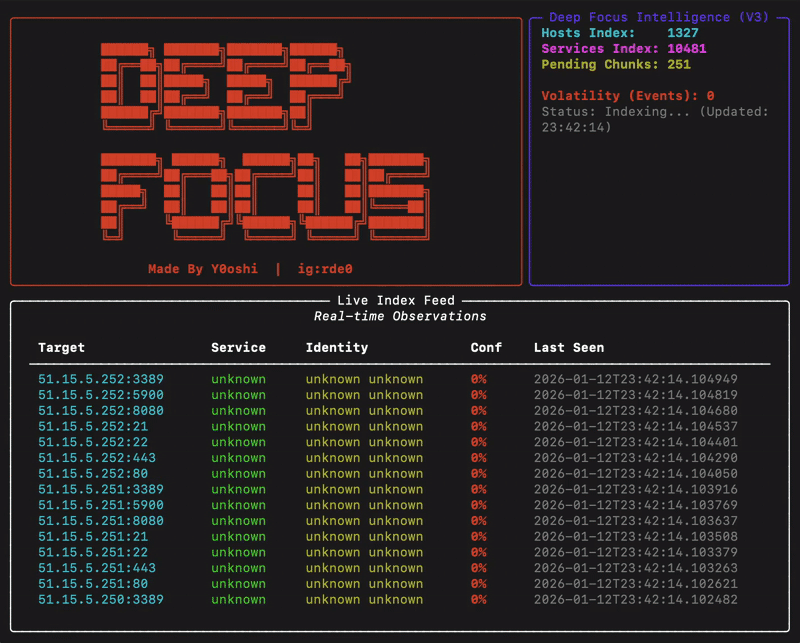 y0oshi/project-deep-focus
Motor asíncrono de reconocimiento de red para el descubrimiento y la identificación de servicios a gran escala. Identifica servicios sin protección…
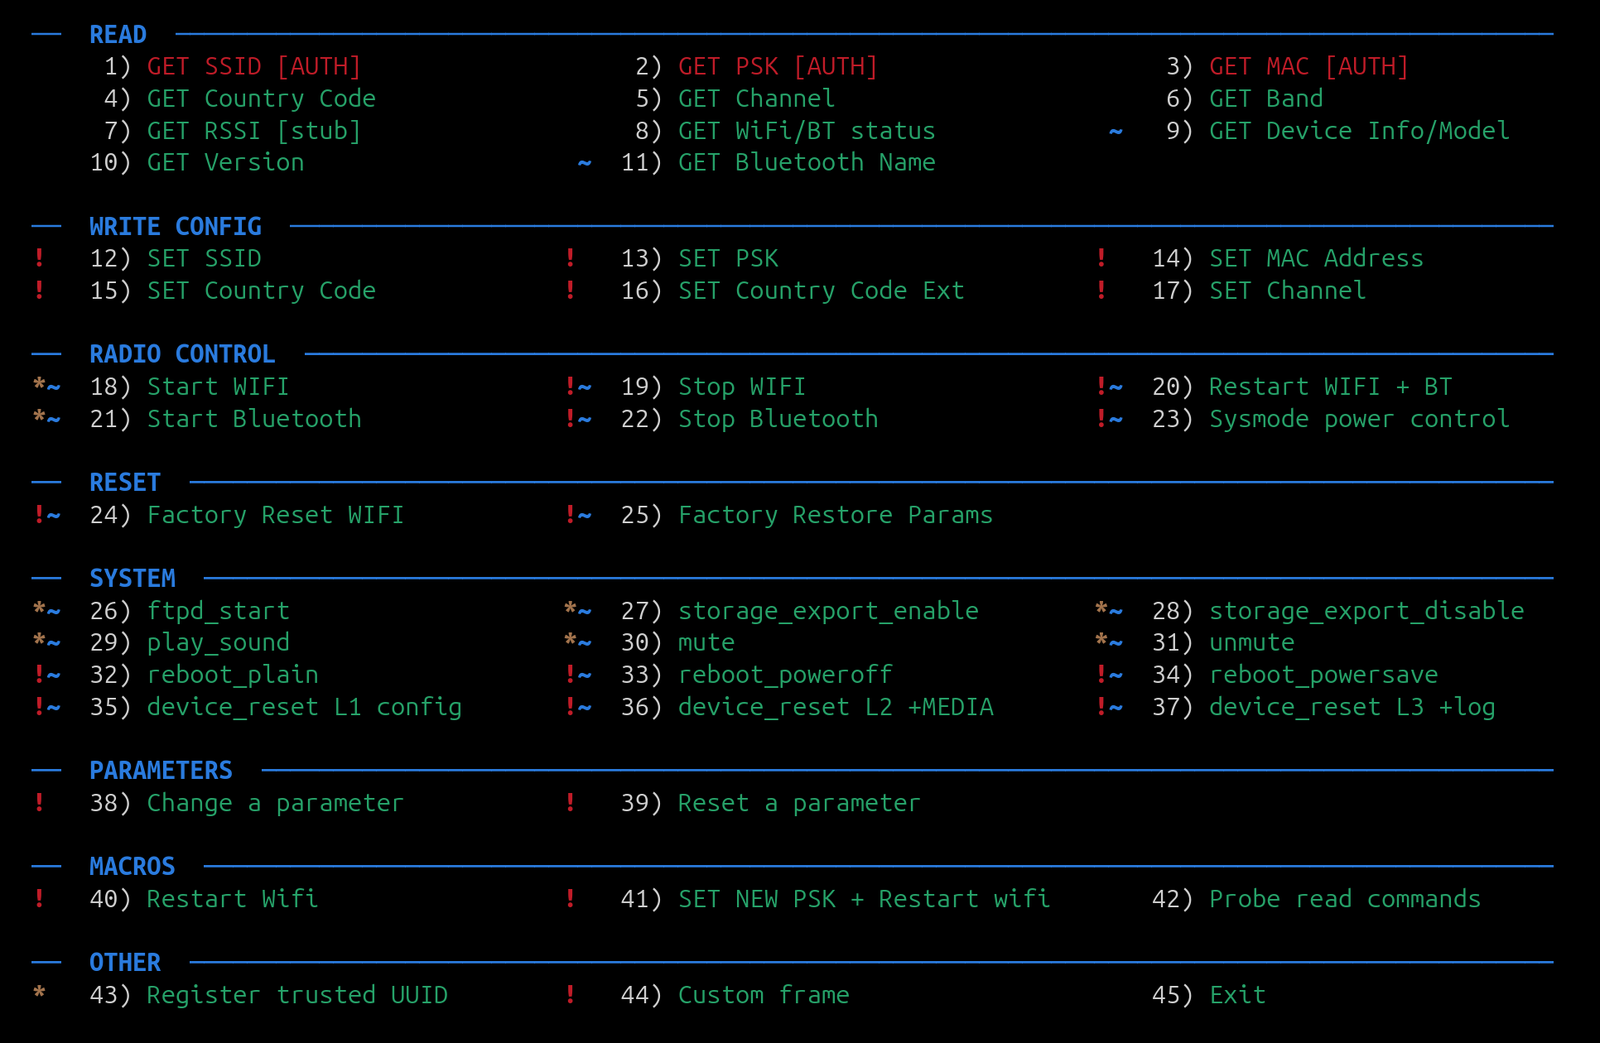 feedbeef/dji_ble_vuln
Inyección de comandos DUML en drones DJI a través de Bluetooth — Prueba de concepto para CVE-2026-78306
 op-tee/optee_ftpm
Integración de OP-TEE para la Implementación de Referencia MS TPM 2.0 (fTPM)
 wrongbaud/spidump
Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico
 digiprosec/microtrick
PoC de Python autocontenido que explota la cadena SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) para obtener acceso de administrador completo sin…
 himitsushell/himitsushell
protector de scripts de shell (ofuscación, intérprete embebido, DRM) - invisible al trazado del kernel
 elttam/publications
Centro de investigación de seguridad ofensiva que agrega avisos de vulnerabilidad originales, exploits de prueba de concepto de CVE, charlas de…
 nocoderrandom/sunsetscan
Auditoría de seguridad de red local con EOL, CVE, identidad de dispositivos e informes HTML








