
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
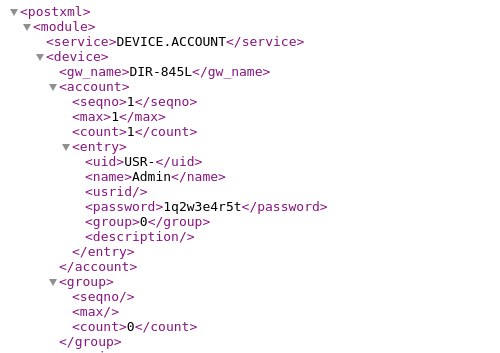
 fallenskill1/cve-2024-33113
D-LINK DIR-845L es vulnerable a la divulgación de información a través del archivo bsc_sms_inbox.php.
 shadowgatt/cve-2019-19356
Exploit de RCE para enrutador Netis ( CVE-2019-19356)
 majidmc2/cve-2023-40459
PoC de CVE-2023-40459 (DoS en ACEmanager)
 0xnslabs/cve-2024-25832-poc
Script de PoC para CVE-2024-25832: Cadena de explotación reverse shell, divulgación de información (fuga de contraseña de root) + carga de archivos…
 yilin1203/cve-2022-40881
Exploit de prueba de concepto para CVE-2022-40881 dirigido a dispositivos SolarView Compact. Utiliza la consulta fofa para el reconocimiento y la…
 codeholic2k18/cve-2018-9995
Recuperación de nombre de usuario y contraseña de DVR.
 kelvinwin10/cve-2017-7921-rewrite
simple reescritura de CVE-2017-7921 en python por mí. ¡solo con fines educativos!
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852, RCE basado en web autenticado (valores predeterminados del proveedor) como usuario root.
 tyeyeah/dir-890l-1.20-rce
Análisis y PoC para D-Link DIR-890L RCE (CVE-2022-29778)
 remenis/cve-2025-67159
El firmware de cámaras IP basadas en Vatilon permite omitir la autenticación y exponer credenciales en texto plano a través de solicitudes a la API…
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 Exploit PoC de DoS no autenticado
 badboycxcc/xss-cve-2022-30489
Explotación de prueba de concepto para CVE-2022-30489, una vulnerabilidad XSS almacenada en routers WAVLINK WN535G3, que demuestra un ataque basado…
 badboycxcc/cve-2023-24100
nuclei templates CVE RCE CNVD IoT
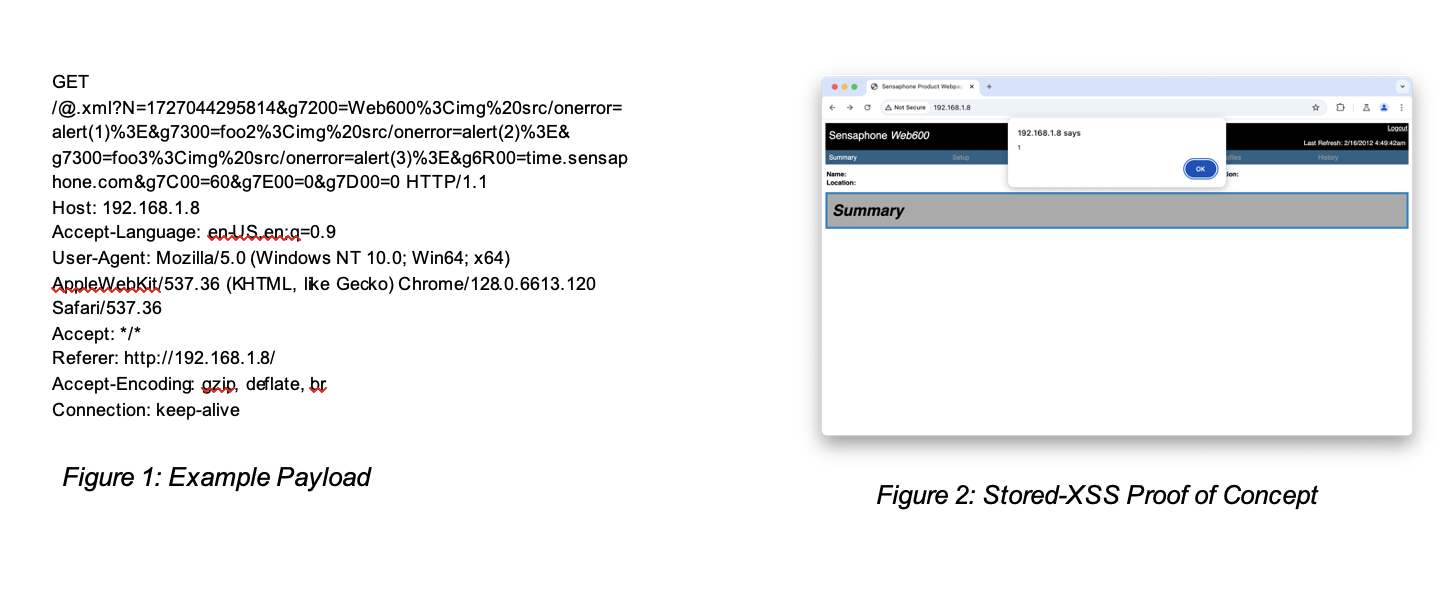 tcbutler320/cve-2024-55040-sensaphone-xss
Divulgación pública de varias vulnerabilidades XSS almacenado en el Sensaphone WEB600 (CVE-2024-55040)
 bu0ucat/d-link-nas-cve-2024-10914-
Este es un programa de detección de vulnerabilidades RCE de D-Link.
 badboycxcc/cve-2021-43469
CVE-2021-43469








