
 #1
Herramientas para probar y asegurar dispositivos, protocolos y plataformas de Internet de las Cosas (IoT).
Recomendado por Kitploit
 hook-s3c/cve-2018-18852
Exploit de ejecución remota de código autenticado para routers CERIO (DT300N, DT100G, AMR-3204, WMR-200N) utilizando credenciales predeterminadas del…
 mavlevin/d-link-cve-2021-27342-exploit
Exploit para la vulnerabilidad CVE-2021-27342 (omisión de la protección de autenticación por fuerza bruta en telnet)
 zzz66686/cve-2017-14263
Exploit de prueba de concepto para CVE-2017-14263 en dispositivos Honeywell NVR. Demuestra el secuestro de sesión y la escalada de privilegios de…
 dreadlocked/netwave-dosvulnerability
[CVE-2018-6479] Servidor de cámara IP Netwave vulnerable a Denegación de Servicio mediante una sola y enorme solicitud POST.
 ap0dexme0/cve-2024-3273
Exploit de ejecución de comandos D-Link NAS
 zzh217/cve-2018-9995_batch_scanning_exp
CVE-2018-9995_Batch_scanning_exp
 code-byter/cve-2022-28113
Exploit de RCE sin autenticación para Fantec MWiD25-DS
 codeholic2k18/cve-2018-9995
Recuperación de nombre de usuario y contraseña de DVR.
 jet-pentest/cve-2020-25747
Exploit de prueba de concepto para CVE-2020-25747 que demuestra el acceso remoto no autenticado a los servicios RTSP y ONVIF en cámaras Rubetek…
 explxx/cve-2023-33538
Exploit en Python para la vulnerabilidad de inyección de comandos de TP-Link TL-WR940N/TL-WR841N
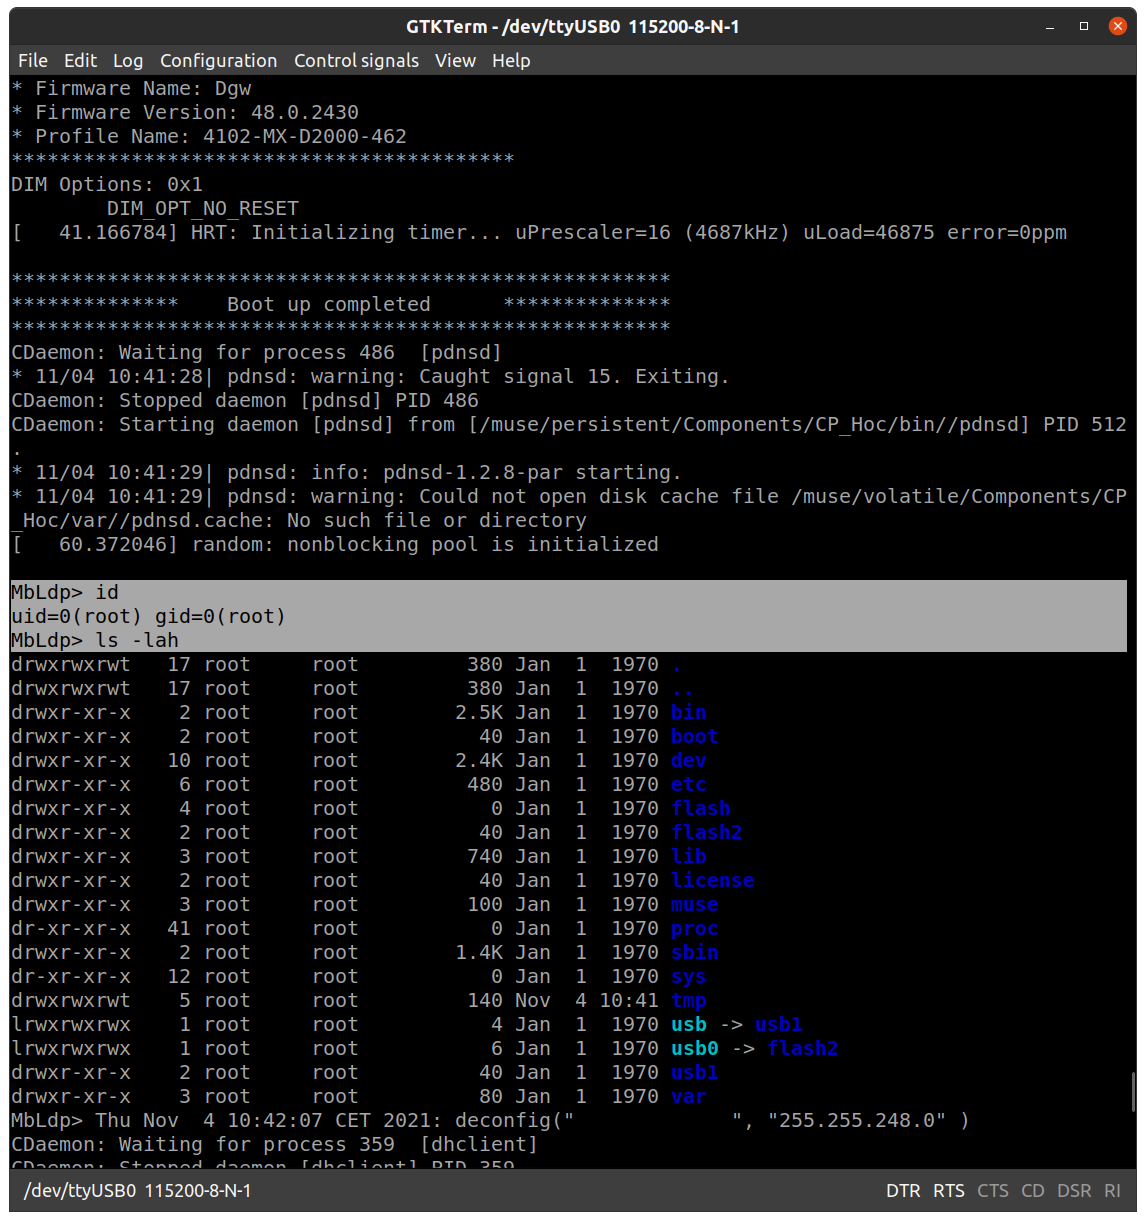 proxystaffy/mediatrix-cve-2022-43096
Prueba de concepto del exploit para CVE-2022-43096, que demuestra el acceso root local a través del puerto UART en dispositivos Mediatrix 4102…
 chrisl0tus/cve-2023-34924
Exploit de prueba de concepto para una vulnerabilidad de desbordamiento de búfer en la función SetAPInfoById del router H3C Magic B1STW, que causa el…
 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
En la página del formulario de inicio de sesión de la consola web del sistema de seguridad Paradox IPR512, un atacante puede ingresar una cadena de…
 george0papasotiriou/cve-2026-23005-matter-commissioning-code-brute-force-without-rate-limit
Simula un ataque de fuerza bruta al código de comisionamiento de Matter (CVE-2026-23005) mediante Python para demostrar la falta de limitación de…
 sohaibeb/cve-2025-9983
Exploit POC de CVE-2025-9983
 exploitwritter/cve-2022-25064
Este script explota una vulnerabilidad de ejecución remota de comandos en el router TPLink WR840N, utilizando la función configure del protocolo IPv6.
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) Obtener credenciales de DVR








