

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Mediatrix-CVE-2022-43096 — Prueba de concepto del exploit para CVE-2022-43096, que demuestra el acceso root local a través del puerto UART en dispositivos Mediatrix 4102 anteriores a la versión v48.5.2718. | Kitploit
Herramientas/GitHubGitHub/proxystaffy/mediatrix-cve-2022-43096
Seguridad de Sistemas EmbebidosEscalada de PrivilegiosSeguridad IoTAnálisis de VulnerabilidadesExplotaciónSeguridad de Hardware
GitHubproxystaffy/mediatrix-cve-2022-43096

Mediatrix-CVE-2022-43096

Compartir

Prueba de concepto del exploit para CVE-2022-43096, que demuestra el acceso root local a través del puerto UART en dispositivos Mediatrix 4102 anteriores a la versión v48.5.2718.

Ver Repositorio
128hace 4 añosAún no revisado

CVE-2022-43096

Vector CVSS v3.1: AV:P/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N (7,3)

[Descripción]

Mediatrix 4102 anterior a v48.5.2718 permite a atacantes locales obtener acceso root a través del puerto UART.
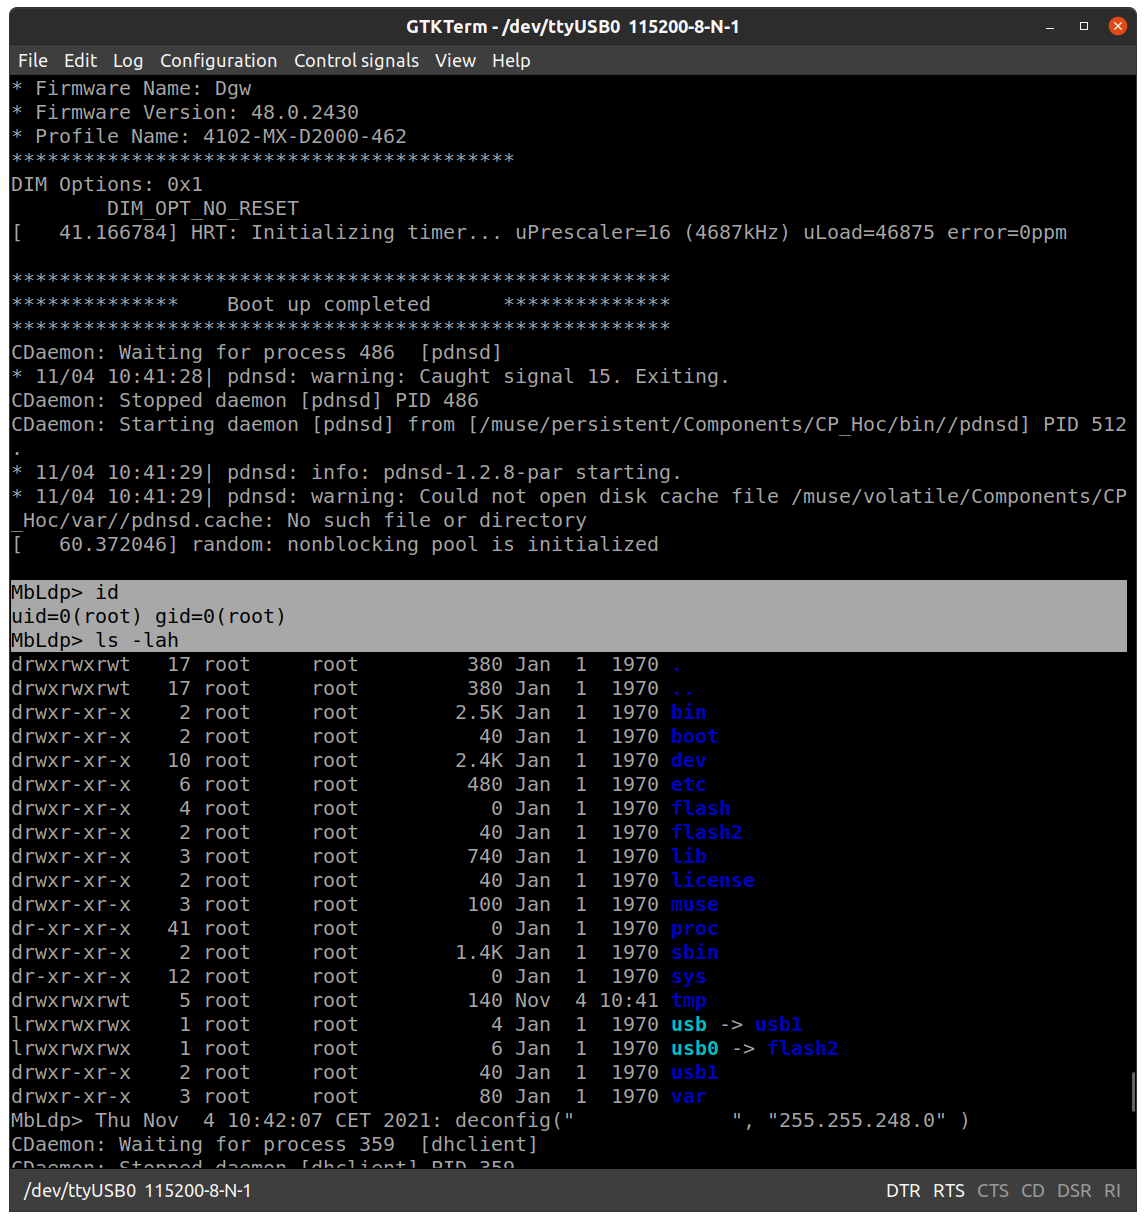
root-seriel_edit


[Tipo de Vulnerabilidad]

Control de Acceso Incorrecto


[Vendedor del Producto]

Mediatrix


[Código Base del Producto Afectado]

Mediatrix 4102 - Anterior a v48.5.2718


[Componente Afectado]

puerto UART


[Tipo de Ataque]

Físico


[Impacto Ejecución de Código]

true


[Impacto Escalada de Privilegios]

true


[Impacto Divulgación de Información]

true


[Referencia]

ID de resumen: DGW-15338

https://documentation.media5corp.com/display/MP/DGW+Security+Improvement+Notes+v48.5.2718

Página del producto:

https://www.m5t.com/products/mediatrix-access-devices/4100-voip-adaptors/


[¿El vendedor ha confirmado o reconocido la vulnerabilidad?]

true


[Descubridor]

Daniel Wong

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





