
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit
 alexandreborges/malwoverview
Malwoverview es una herramienta de primera respuesta para la caza de amenazas en VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien…
 rurik/noriben
Sandbox de análisis de malware basado en Python que se integra con Sysinternals Procmon para recopilar, analizar y reportar automáticamente…
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) kit de IOC para Magento Open Source y Adobe Commerce. Detecta tiendas comprometidas, implantes en Rust, webshells en…
 gnomeman/badbanana-threat-observatory
Observatorio de inteligencia de amenazas que agrega fuentes de CISA KEV, ThreatFox, URLhaus y MalwareBazaar con búsqueda, seguimiento de cambios y…
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Guía de respuesta a incidentes SOC335 para la escalada de privilegios de CLFS CVE-2024-49138, que abarca la clasificación de alertas, el…
 fevar54/cve-2026-76461-detection-kit-
Kit de detección defensiva para CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway, con reglas Sigma y YARA, IOCs y guía de…
 ethan-andrews/threatintel-aggregator
Plataforma de inteligencia de amenazas autoalojada — agregación de feeds, triaje con IA, cobertura de MITRE ATT&CK e ingeniería de detección…
 cybershujin/prompt-injection-in-the-wild
Rastreador de técnicas de inyección de prompts reportadas públicamente, desglosadas por método de entrega, codificación y comportamiento de…
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Análisis de ingeniería inversa de StealC Stealer, un info-stealer que utiliza hollowing de RuntimeBroker.exe, infraestructura C2 y extracción de…
 ethan-andrews/exploitarium-detections
Reglas de detección KQL para Microsoft Sentinel y Defender XDR que cubren la divulgación anónima bikini/exploitarium — un archivo de investigación…
 cognis-digital/c2detect
Fingerprinter de servidores C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
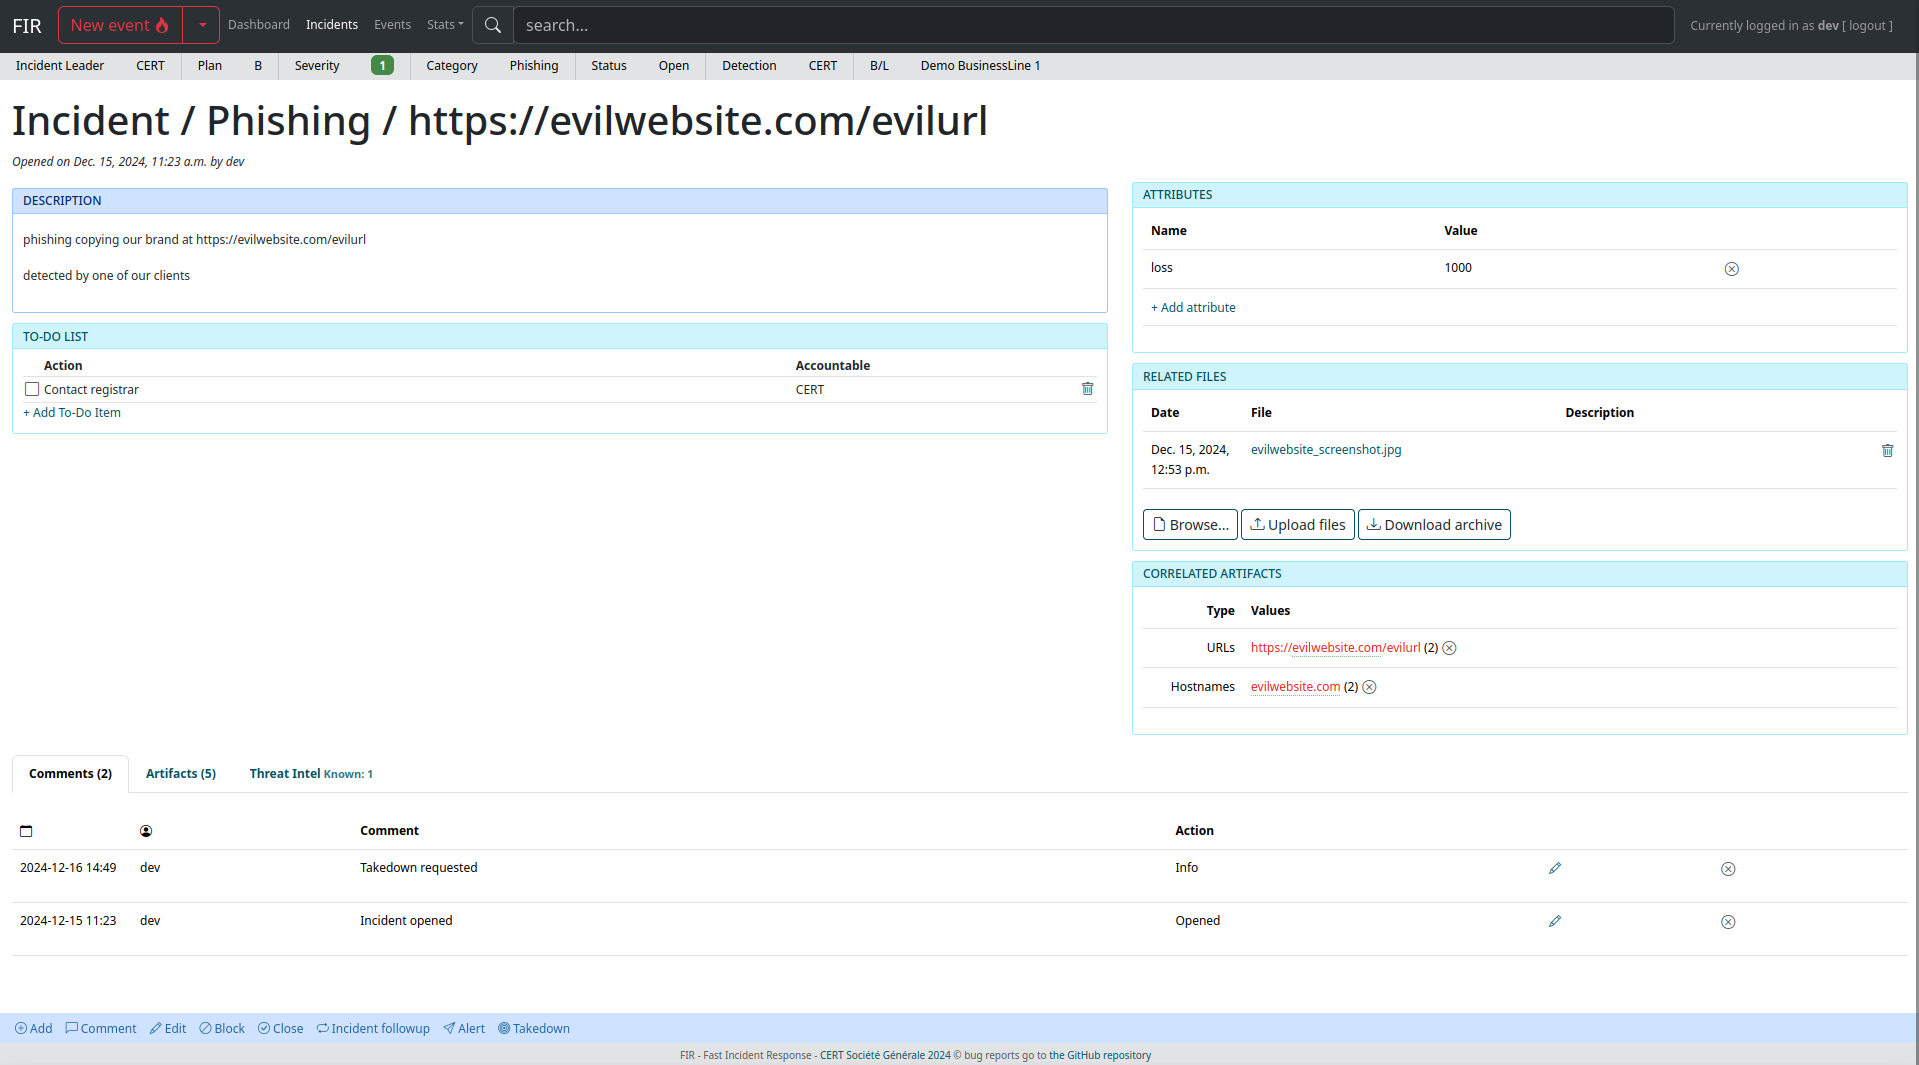 certsocietegenerale/fir
Respuesta rápida a incidentes
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Kit de herramientas de detección y escaneo de IOC para el path traversal de GitLab. Detecta y rastrea la explotación de la…
 rapticore/orenpmguard
Defensa contra el ataque a la cadena de suministro Shai-Hulud
 v-pun215/tourmaline
Notas de ingeniería inversa, código fuente desofuscado, IOCs y reglas YARA para el RAT Python Tourmaline ClickFix, que abarca su túnel DNS y su C2 de…
 elastic/labs-releases
Lanzamientos de Elastic Security Labs
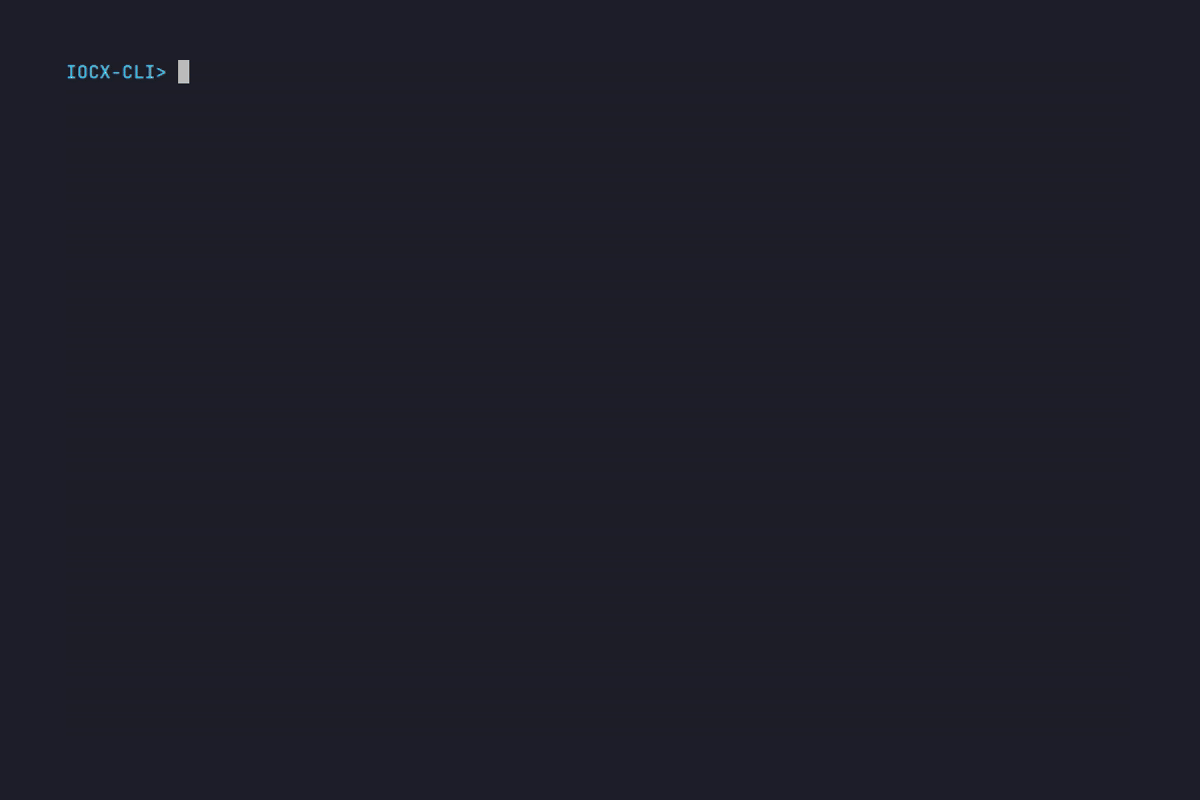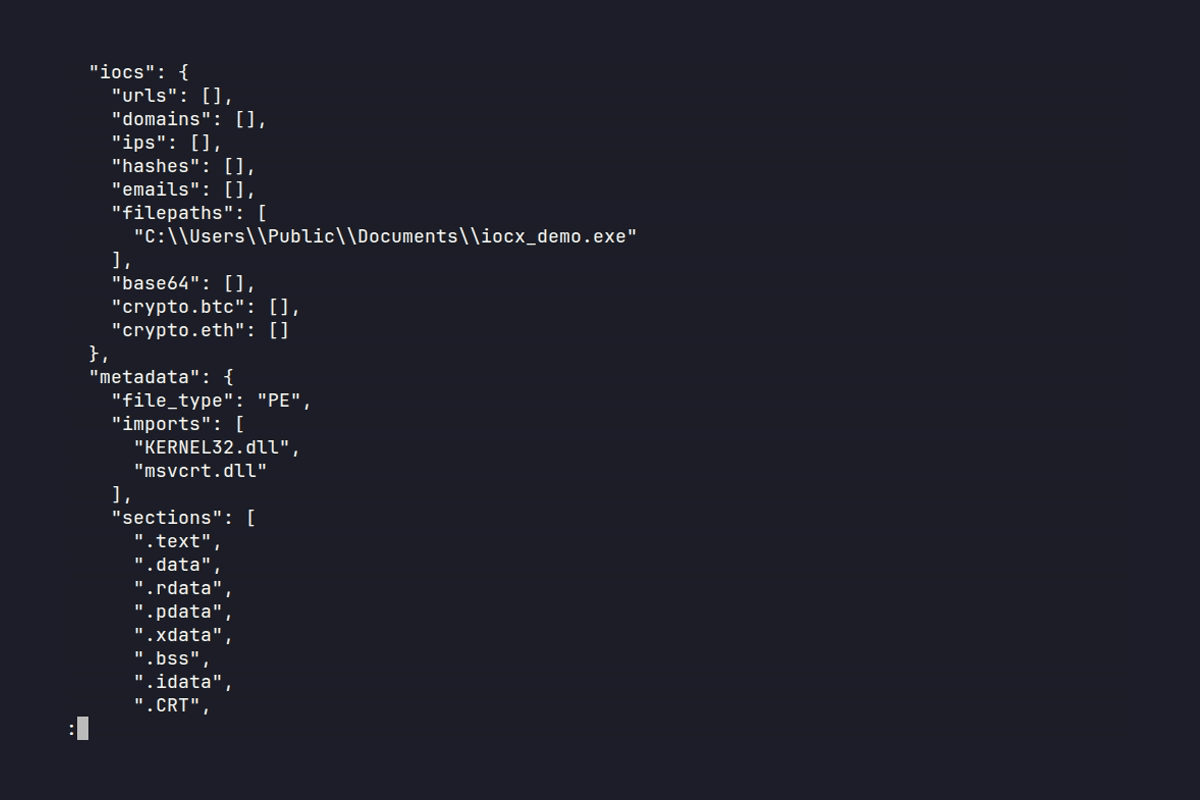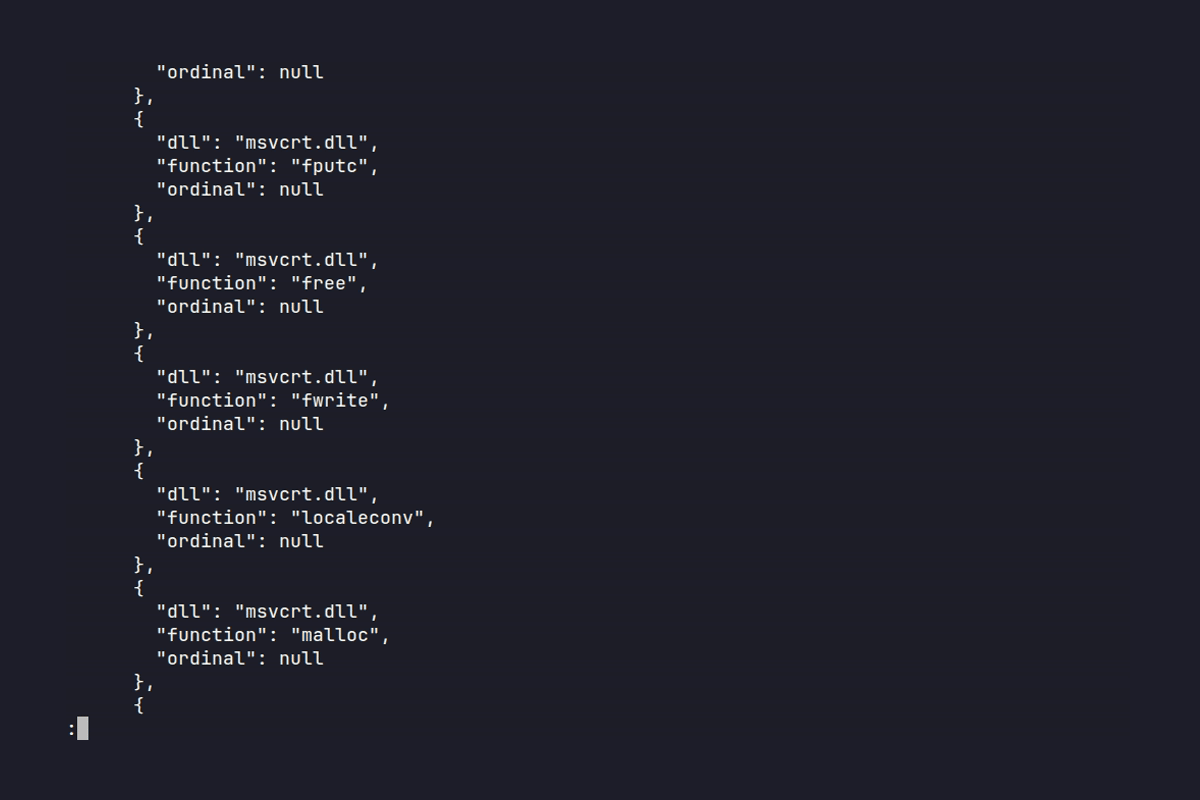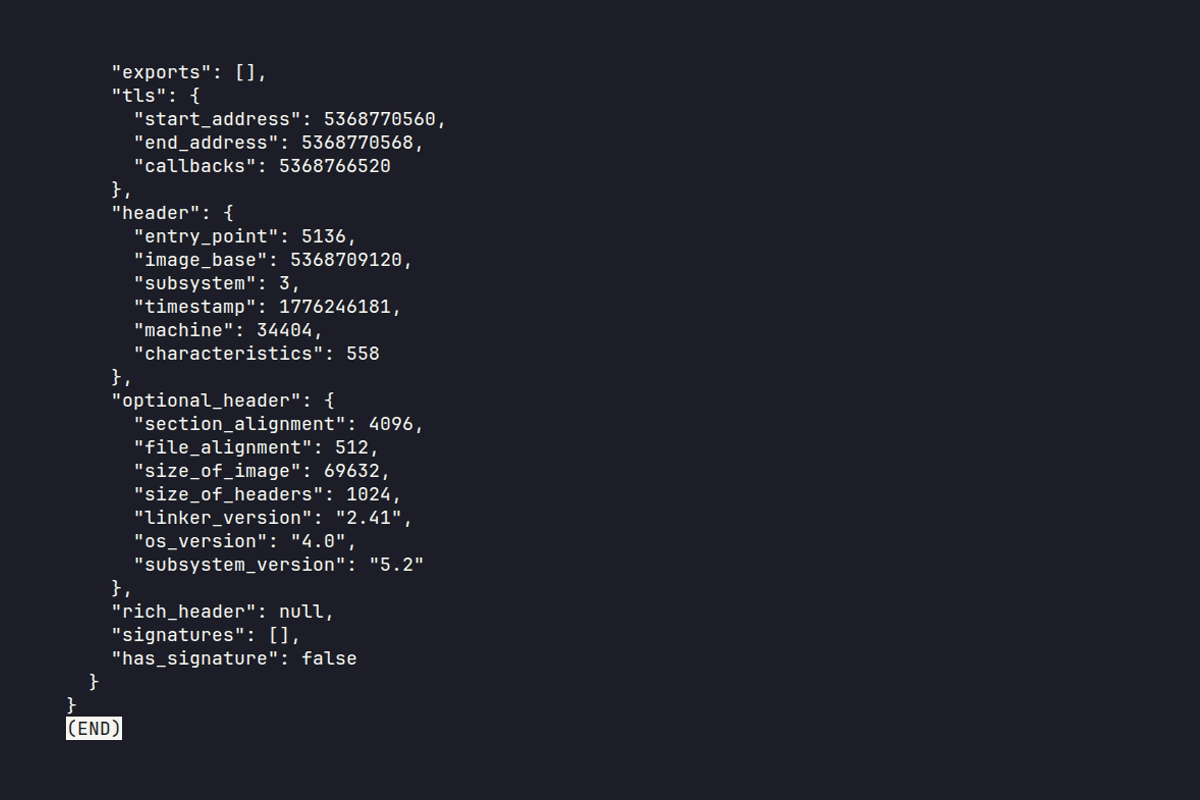 iocx-dev/iocx
Un motor de análisis estático, extensible y determinista, que extrae IOCs de alta señal de binarios PE y texto, construido para la automatización de…
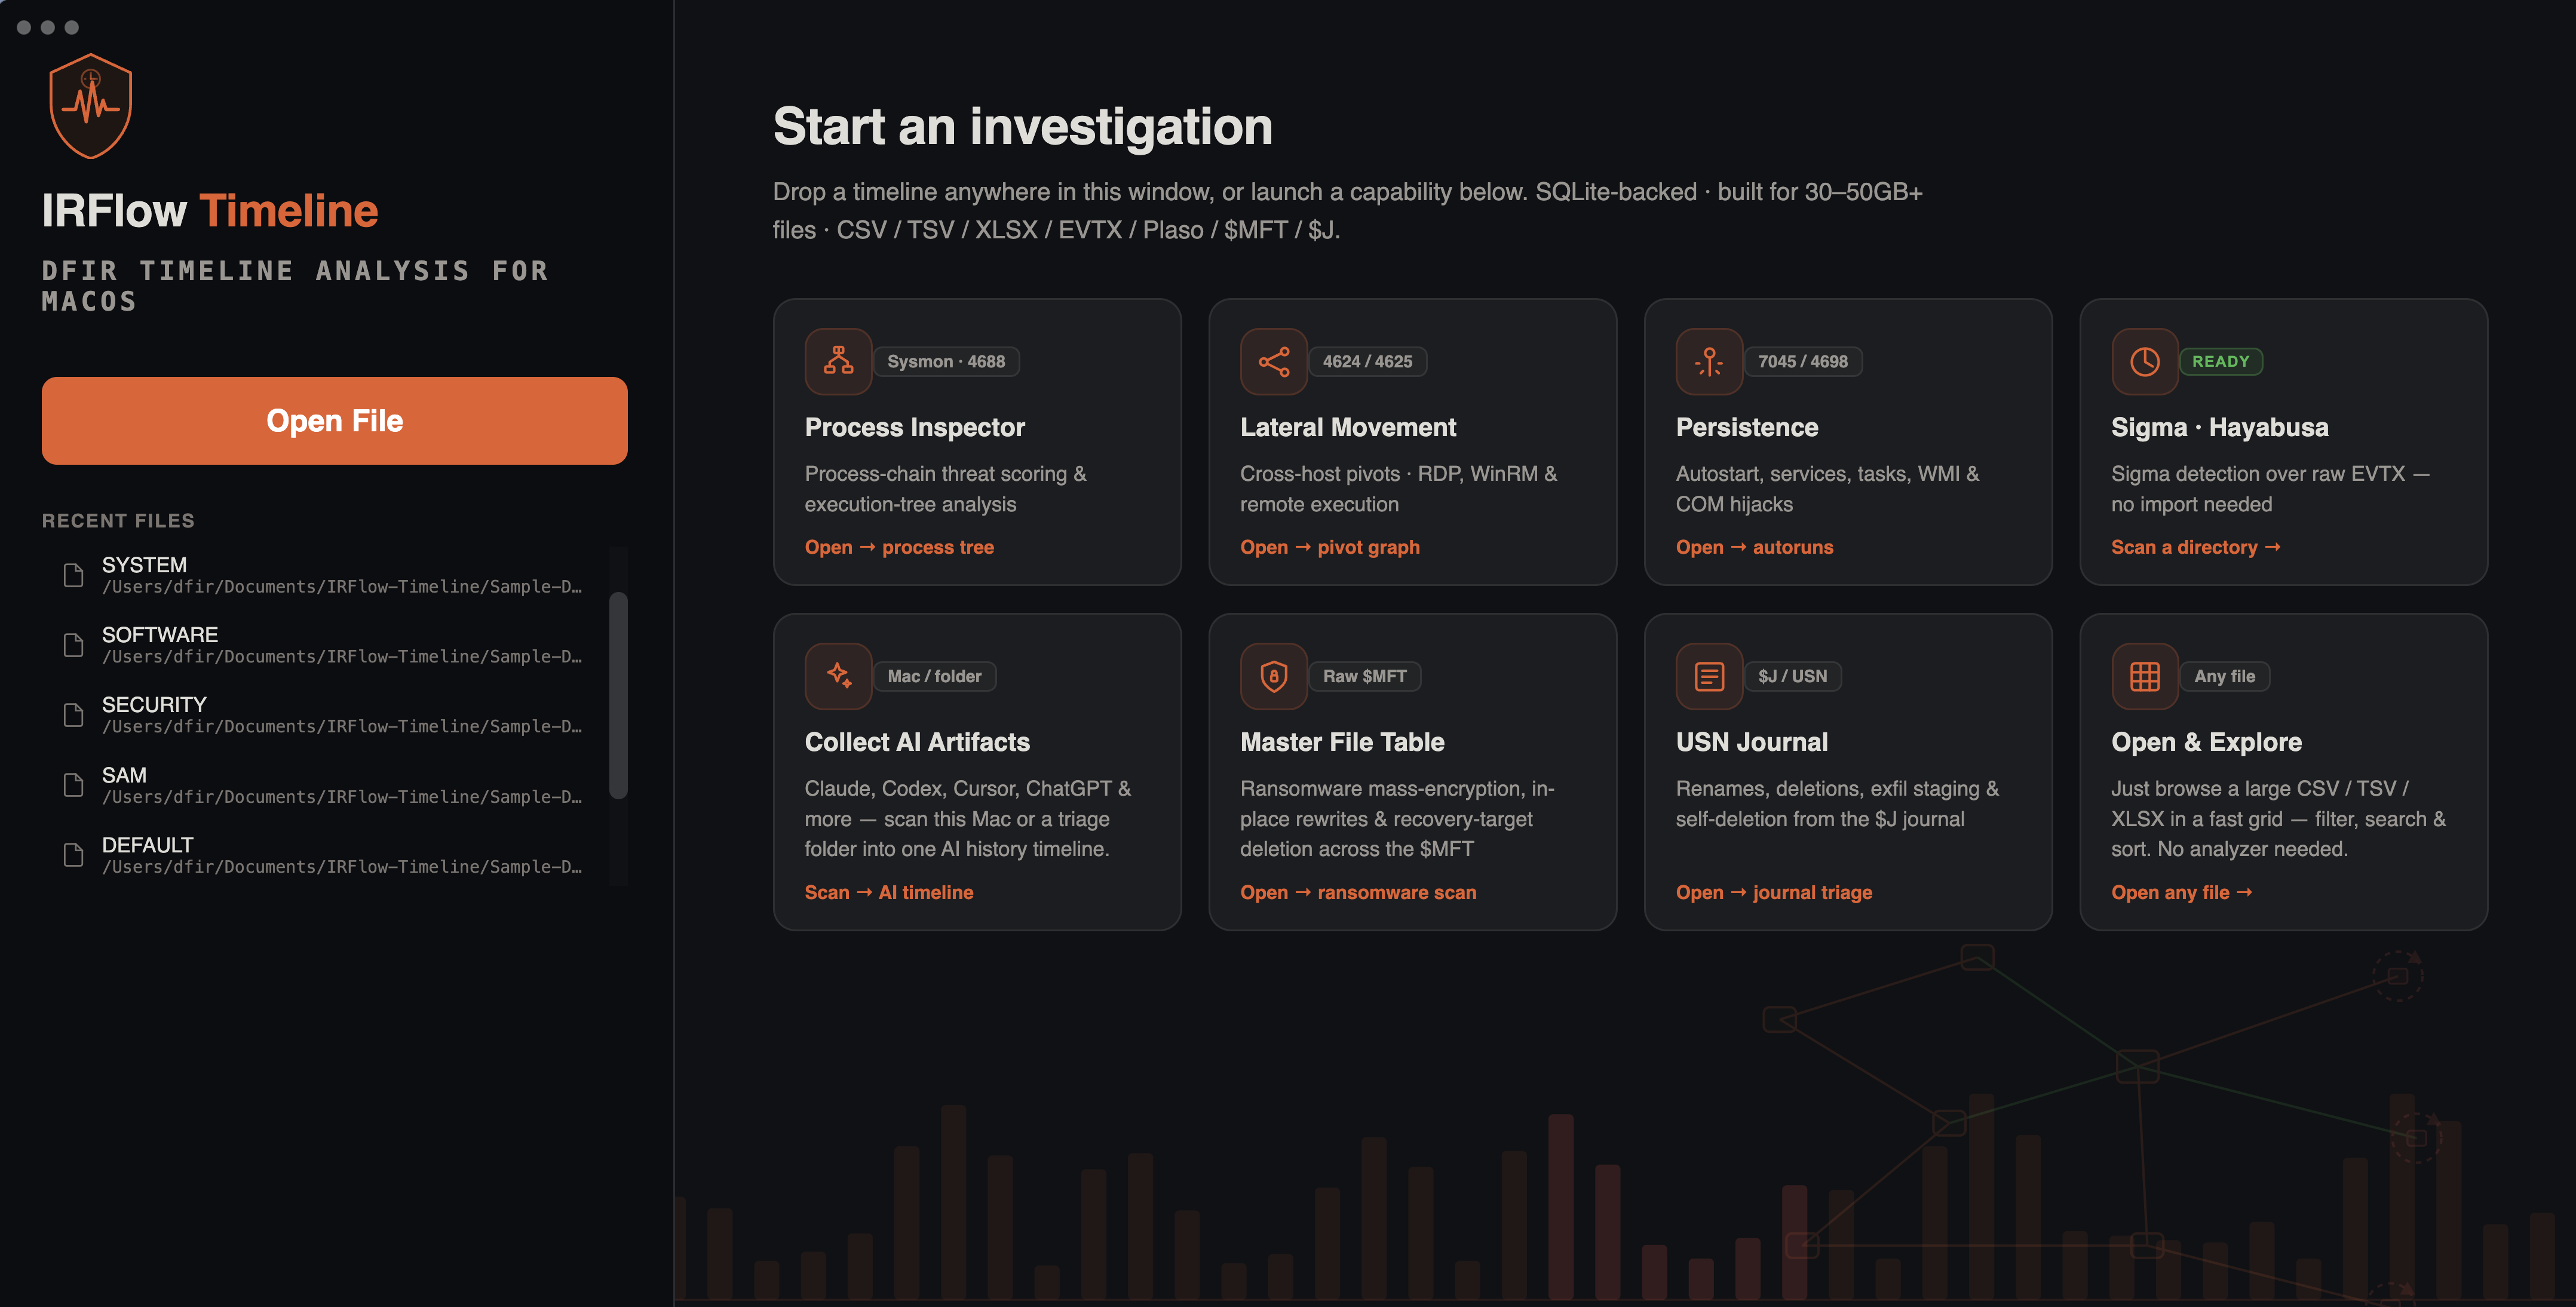 r3nzsec/irflow-timeline
Análisis de línea de tiempo DFIR para macOS — visor basado en SQLite para archivos CSV, TSV, XLSX, EVTX, Plaso, $MFT y $J con AI Artifacts, AI Secret…








