
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Análisis de ingeniería inversa de StealC Stealer, un info-stealer que utiliza hollowing de RuntimeBroker.exe, infraestructura C2 y extracción de payload. Incluye cookies.sqlite, ShellExecuteEx y múltiples direcciones IP de C2.

El análisis de memoria con Process Hacker revela que StealC Stealer realiza process hollowing en RuntimeBroker.exe y establece conexiones con múltiples servidores C2.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/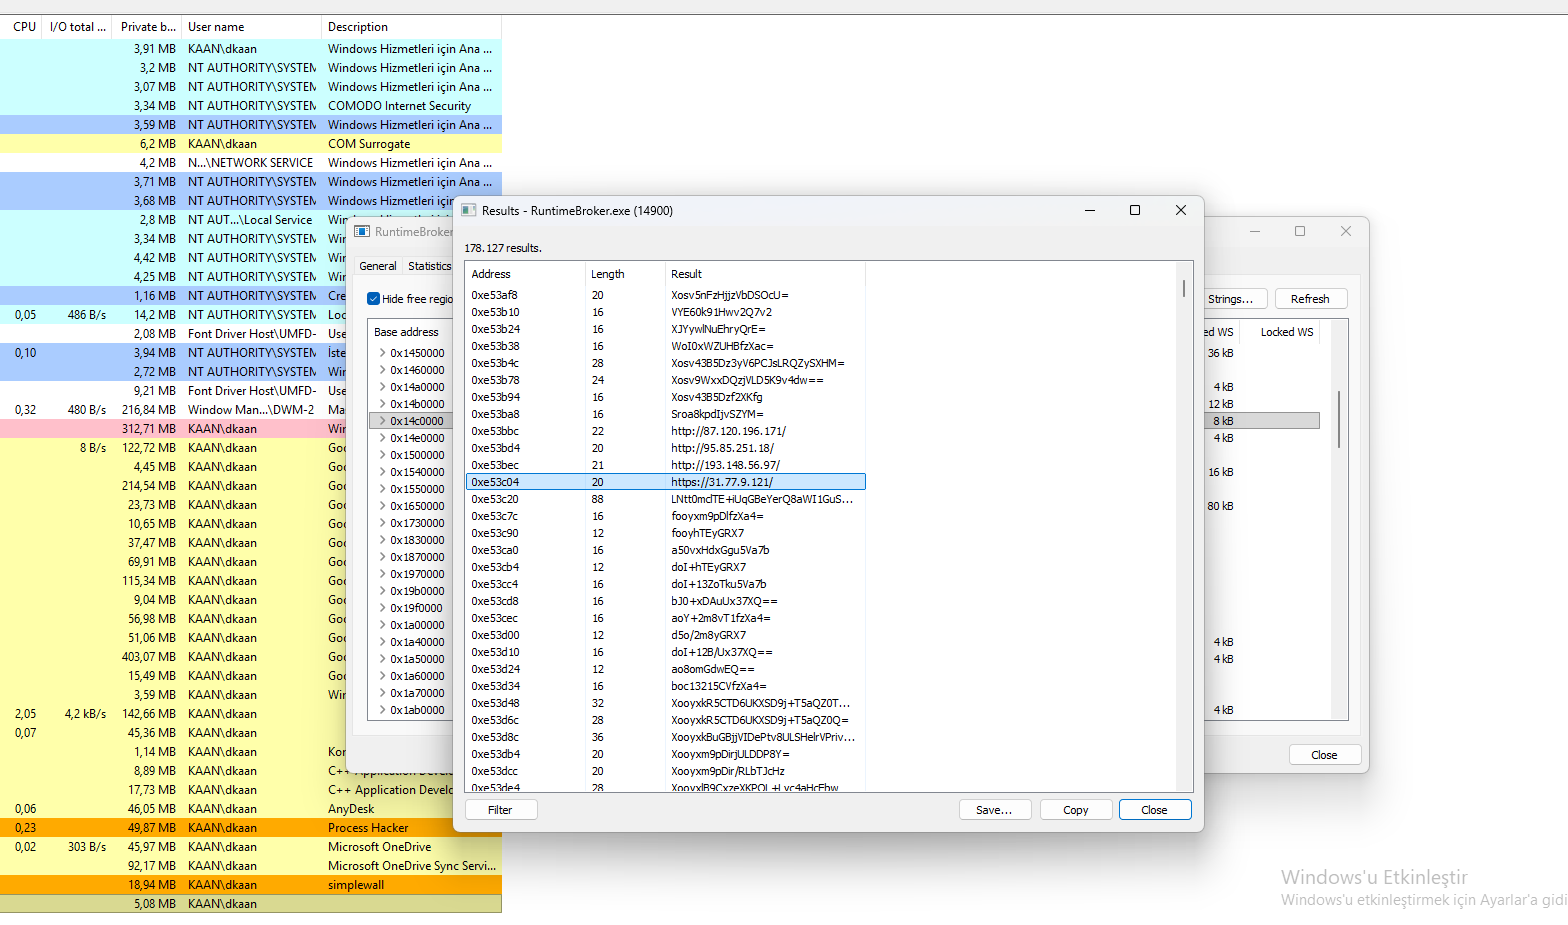 Vista de Process Hacker que muestra cadenas de RuntimeBroker.exe con direcciones IP de C2.
El análisis de memoria con Process Hacker revela una extensa lista de dominios C2 utilizados por StealC Stealer para la exfiltración de datos y la entrega de comandos.
easyjet.com – dominio C2.easythe.com – dominio C2.ebookers.com – dominio C2.ecomlead.com – dominio C2.ecruises.com – dominio C2.egroupware-italia.it – dominio C2.egroupware.de – dominio C2.egroupware.net – dominio C2.egroupware.org – dominio C2.einheiten-umrechnen.de – dominio C2.einmalmitprofits.at – dominio C2.elmerchocolate.net – dominio C2.elsevierfctch.com – dominio C2.emedixus.com – dominio C2.enverity.com – dominio C2.easyjet.com) ayudan a evitar la detección.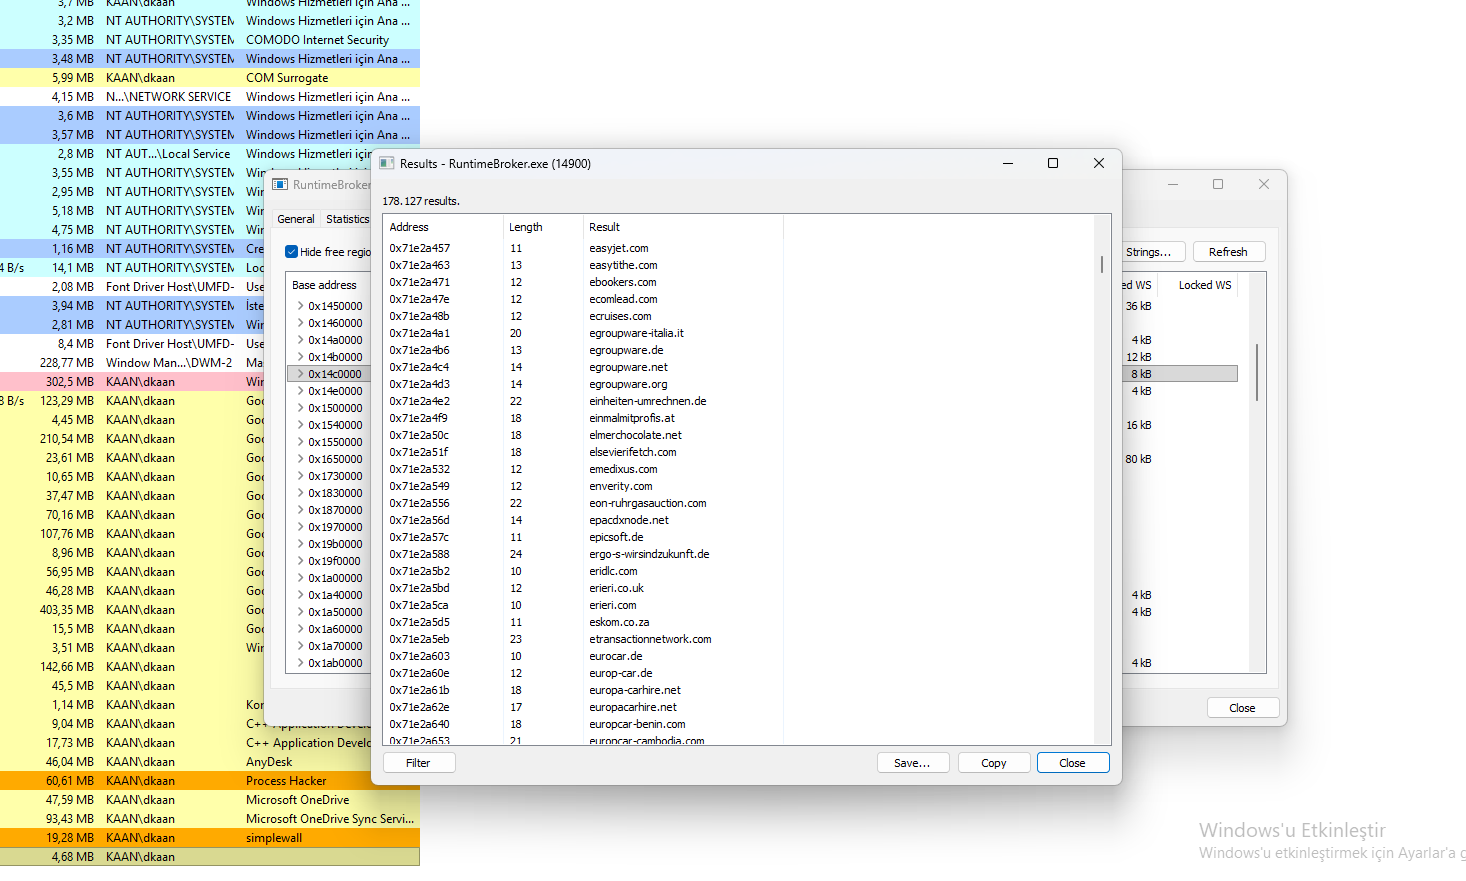 Vista de Process Hacker que muestra los dominios C2 utilizados por StealC Stealer.
El análisis de memoria con Process Hacker de RuntimeBroker.exe revela que StealC Stealer se dirige a las cookies del navegador y utiliza API de manipulación del sistema.
cookies.sqlite – Se dirige a las bases de datos de cookies del navegador (Firefox).ShellExecuteExA – Ejecuta programas o abre archivos.GetSystemTimes – Recupera información de temporización del sistema.wow64base.dll – Capa de compatibilidad de 32 bits (evasión).agent_version – Identificador de versión del malware.browser_type – Identifica el navegador objetivo.FindWindowA – Localiza ventanas (interacción con la interfaz de usuario).CreatePipe – Crea tuberías para la comunicación entre procesos.LoadLibraryA – Carga DLL adicionales.cookies.sqlite confirma el robo de datos de cookies.ShellExecuteExA y CreatePipe indican ejecución de comandos.wow64base.dll ayuda a eludir los controles de seguridad de 64 bits.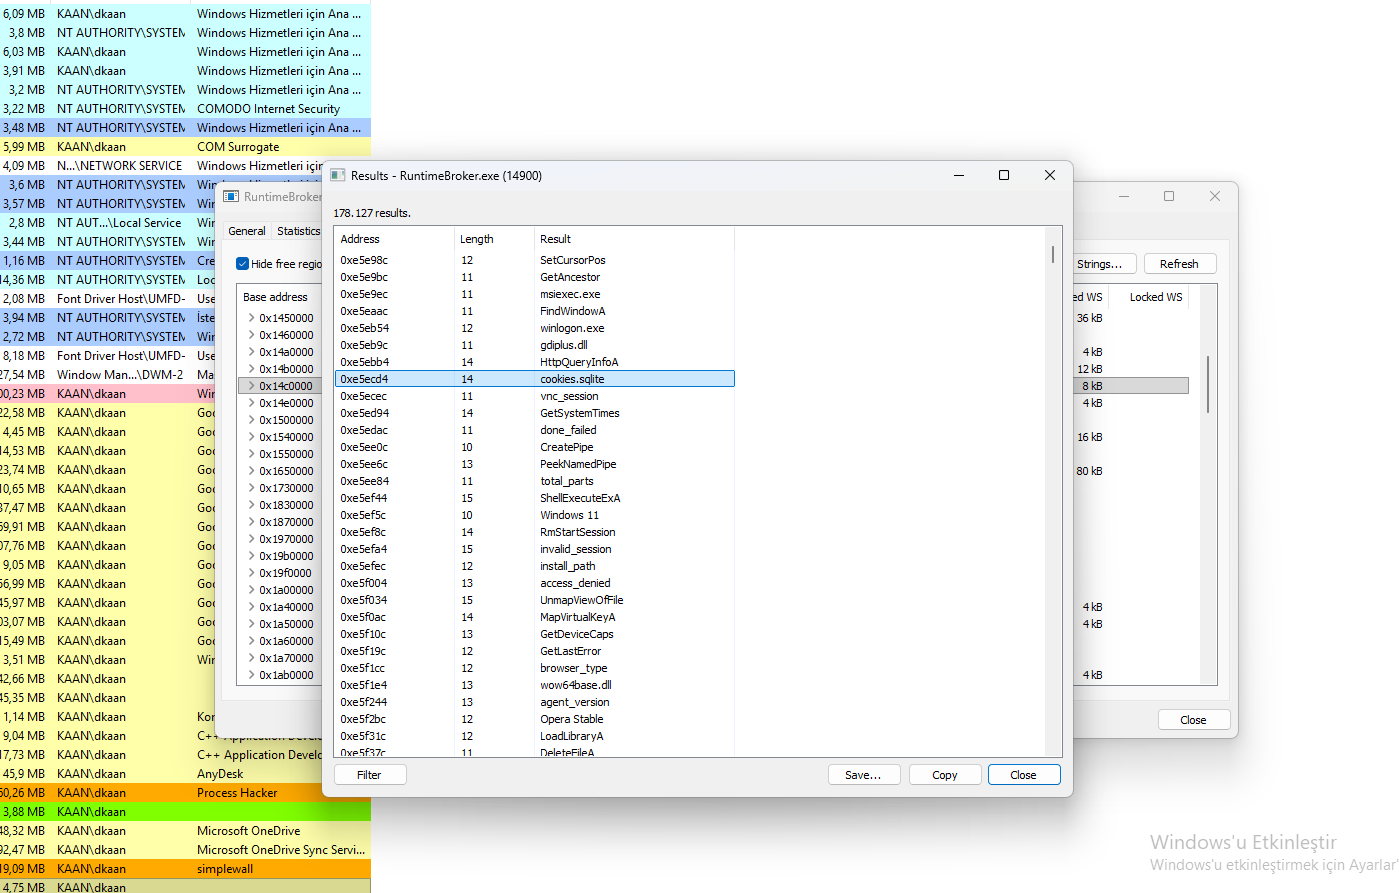 Vista de Process Hacker que muestra
cookies.sqlite, ShellExecuteExA y otras API del sistema.
El análisis con Binary Ninja del archivo cookies.sqlite revela una lista de llamadas a API y funciones del sistema utilizadas por StealC Stealer.
GetClassNameA – Recupera los nombres de clase de las ventanas (interacción con la interfaz de usuario).ShellExecuteExW – Ejecuta programas o abre archivos.VirtualAlloc – Asigna memoria (inyección).VirtualFree – Libera memoria (limpieza).GetMenuItemID – Recupera los ID de los elementos de menú (manipulación de la interfaz de usuario).IsWow64Process – Detecta procesos de 32 bits en un sistema operativo de 64 bits (evasión).upload_file – Sube los datos robados al C2.update_cookies – Actualiza los datos de cookies (persistencia).ShellExecuteExW y VirtualAlloc permiten la ejecución de código.IsWow64Process ayuda a eludir la seguridad de 64 bits.upload_file confirma el robo de datos.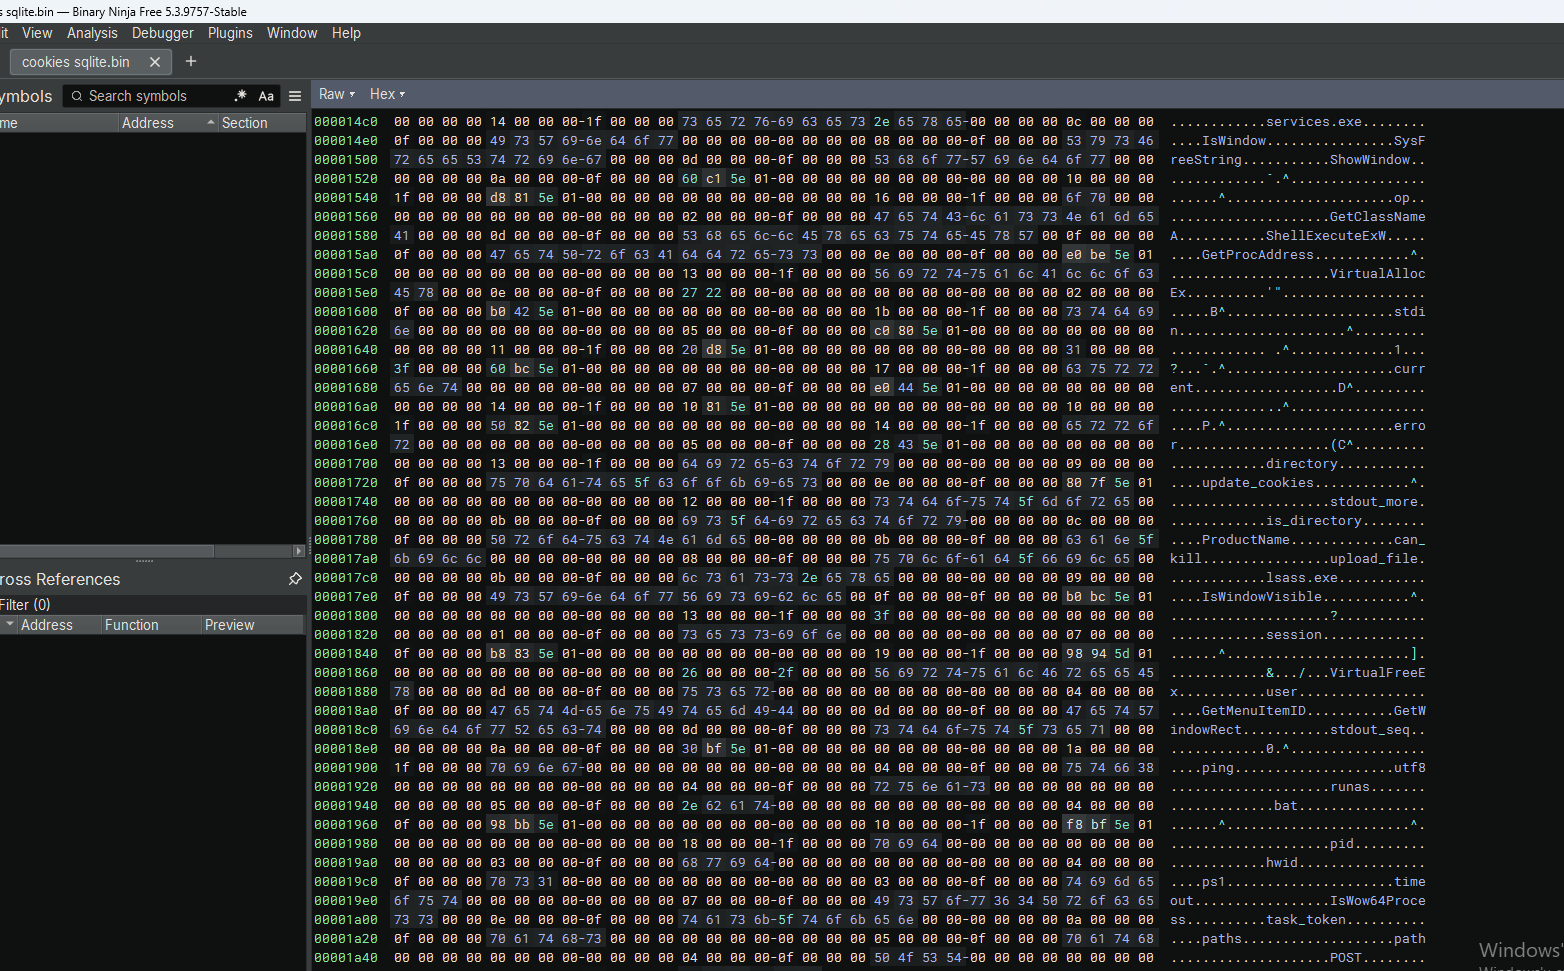 Vista de Binary Ninja que muestra
ShellExecuteExW, VirtualAlloc y otras API en cookies.sqlite.
El análisis de Binary Ninja de la función ShellExecuteEx revela una lista de procesos del sistema, funciones de comunicación con el C2 y API de robo de datos utilizadas por StealC Stealer.
winlogon.exe – Ataca el proceso de inicio de sesión de Windows (escalada de privilegios).vdrsvc.exe – Ataca un proceso de servicio (evasión).HttpQueryInfoA – Recupera encabezados HTTP (comunicación con el C2).cookies.sqlite – Ataca las cookies del navegador (robo de datos).vncdll – DLL relacionada con VNC (acceso remoto).PeekNamedPipe – Lee datos de tuberías con nombre (IPC).VirtualFree – Libera memoria (limpieza).UnmapViewOfFile – Desasigna archivos (limpieza).GetSystemTimes – Recupera los tiempos del sistema (anti-depuración).winlogon.exe es un objetivo de alto valor.HttpQueryInfoA se utiliza para el C2 basado en HTTP.cookies.sqlite confirma el robo de cookies.vdrsvc.exe y GetSystemTimes ayudan a evitar la detección.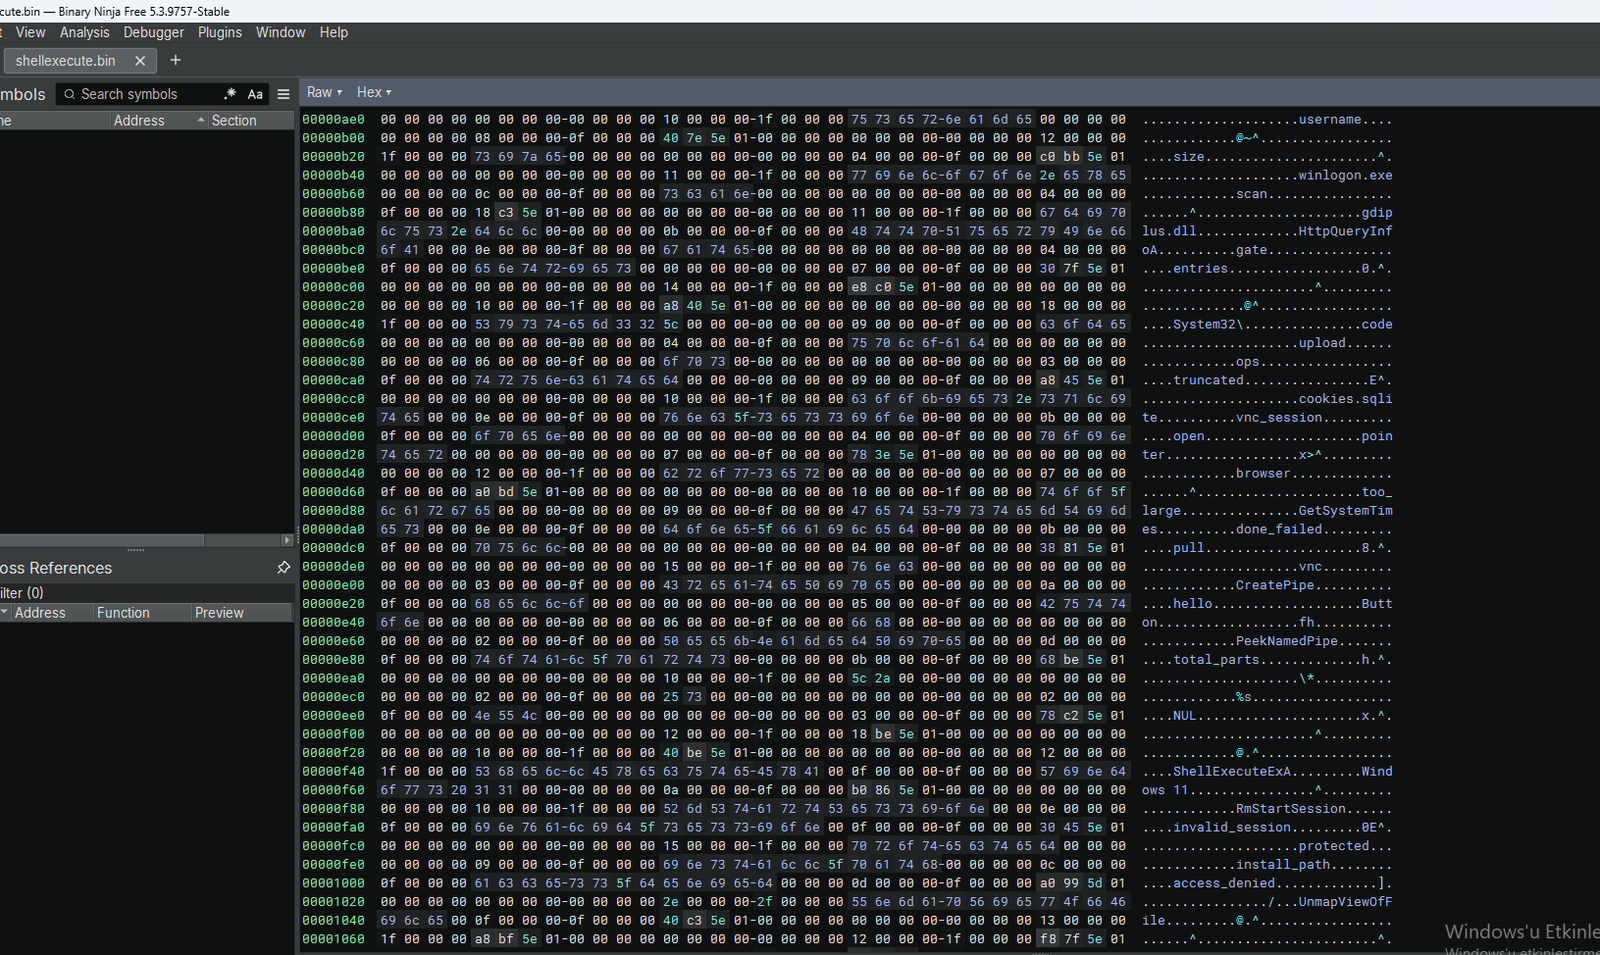 Vista de Binary Ninja que muestra
winlogon.exe, HttpQueryInfoA, cookies.sqlite y otras API.
Este análisis descubrió StealC Stealer, un sofisticado info-stealer que utiliza process hollowing sobre RuntimeBroker.exe, múltiples servidores C2 y amplias capacidades de robo de datos.
