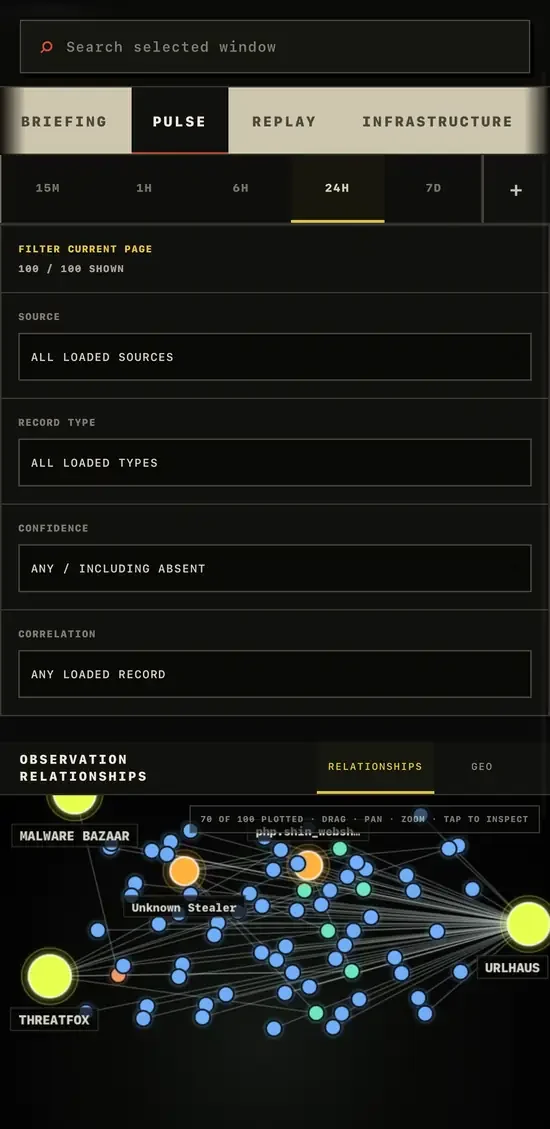

Observatorio de inteligencia de amenazas que agrega fuentes de CISA KEV, ThreatFox, URLhaus y MalwareBazaar con búsqueda, seguimiento de cambios y exportación STIX/CSV/JSONL.

Inspeccione vulnerabilidades explotadas e indicadores de amenaza, verifique su evidencia de origen y revise los cambios retenidos.
Abrir el Observatorio en vivo · Probar el recorrido KEV · Cobertura de fuentes · Ejecútelo usted mismo
El Observatorio reúne CISA KEV, ThreatFox, URLhaus y MalwareBazaar en un único espacio de trabajo para analistas. Úselo para inspeccionar registros de origen, distinguir las fechas de origen de los momentos de recolección y exportar resultados acotados del estado actual. Los datos faltantes, obsoletos, deshabilitados o no disponibles permanecen visiblemente etiquetados.
Si la vista de siete días no devuelve coincidencias, use CURRENT KEV CATALOG para inspeccionar una entrada existente. Un resultado vacío exitoso, una fuente obsoleta y una lectura no disponible tienen significados distintos. Ninguno establece que sus sistemas no se vean afectados.
Resultado: un registro CVE respaldado por la fuente que puede inspeccionar y referenciar, con la base de fechas y los límites de recolección visibles. Este flujo de trabajo no determina si sus propios activos son vulnerables.
La exportación es un flujo de trabajo independiente. Comience en Pulse, Infrastructure, URLs o Malware, elija una ventana temporal y aplique la búsqueda o los filtros disponibles. Luego seleccione Export, revise la selección de fuentes y los recuentos de la página visible, elija JSONL, CSV, STIX 2.1, texto desarmado o un manifiesto, y descargue el resultado.
Las exportaciones cubren la página cargada después de aplicar la política seleccionada. Revise los recuentos emitidos y no admitidos. Los filtros KEV del espacio de trabajo dedicado Exploited no se trasladan directamente a Export.
El estado actual de la fuente, los eventos de cambio material y la telemetría de obtención permanecen separados. La interfaz nunca sustituye registros de demostración ni atribución inferida. La recolección se basa en la demanda; este despliegue no afirma realizar monitoreo continuo.
La implementación y sus limitaciones se documentan a continuación, incluidos la cobertura de fuentes, la retención, la procedencia y la semántica de exportación.
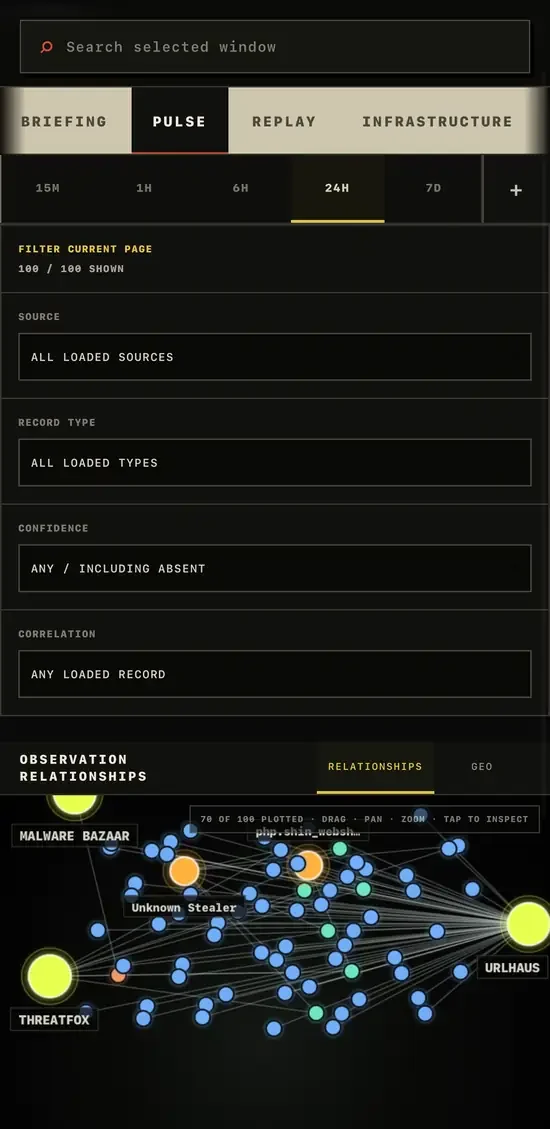
Pulse — relaciones entre fuentes, estado de las fuentes y análisis del estado actual.
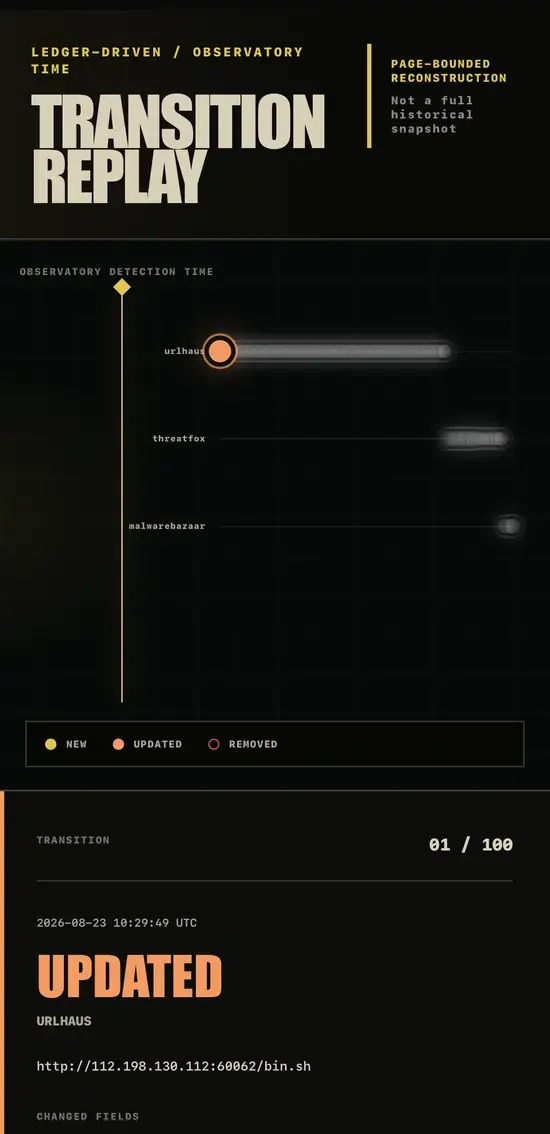
Replay — reconstrucción acotada por página de las transiciones retenidas NEW, UPDATED y REMOVED.
Las superficies en vivo adicionales incluyen la geografía aproximada de infraestructura de IP públicas y vistas de evidencia propias de URLhaus / MalwareBazaar. Esas superficies intencionalmente no están representadas mediante capturas de pantalla de marcador de posición o duplicadas en este README.
Las capturas de producción son capturas de pantalla que preservan la fuente del Observatorio v1.2.0 en vivo. Están recortadas y redimensionadas/comprimidas para su presentación; la evidencia mostrada, las marcas de tiempo, los recuentos, los valores de IOC y los estados de la interfaz no se regeneran ni se sustituyen.
El Worker de producción está respaldado por Cloudflare D1. Las credenciales de los feeds permanecen como secretos del Cloudflare Worker solo del lado del servidor y nunca se requieren en el navegador.
1.2.222.13.0 o superiorEste despliegue se ejecuta en modo demand-driven. El repositorio ahora apunta directamente a Cloudflare Workers estándar; los disparadores programados no están habilitados intencionalmente en la v1.2.2, por lo que la aplicación no declara recolección continua. Un futuro planificador podrá invocar la misma operación runIngestionCycle() tras una verificación de correctitud y operativa por separado.
El navegador realiza una solicitud de mantenimiento acotada explícita en el uso inicial y cada cinco minutos mientras está abierto:
POST /api/ingest
        ↓
runIngestionCycle()
        ↓
configuration → TTL → backoff → D1 lease → fetch → normalize → validate
        ↓
snapshot cache + current observations + material events + cycle statistics
Las lecturas ordinarias son separadas y locales:
GET /api/observations → D1 current state, scoped before pagination
GET /api/search       → D1 current state, scoped before pagination
GET /api/kev          → D1 current CISA catalog
GET /api/events       → D1 material change ledger
GET /api/geo          → local observations + bounded cached IP enrichment
Ninguna de esas rutas GET llama a un adaptador de origen. Si este proyecto llega a tener un programador realmente soportado, puede llamar a la misma operación runIngestionCycle() sin crear una segunda implementación de actualización.
| Origen | Credencial | TTL | Cobertura real |
|---|---|---|---|
| CISA KEV | Ninguna | 30 minutos | Catálogo validado actual completo |
| ThreatFox | THREATFOX_AUTH_KEY | 15 minutos | Ventana de IOC de 24 horas solicitada |
| URLhaus | URLHAUS_AUTH_KEY | 15 minutos | Últimos 500 registros devueltos por el endpoint reciente |
| MalwareBazaar | MALWAREBAZAAR_AUTH_KEY | 15 minutos | Últimos 100 registros de metadatos devueltos por el endpoint |
La cobertura se muestra por origen. Las API con límites acotados nunca se presentan como catálogos completos.
El binding DB posee conjuntos de datos distintos:
