
 #1
Herramientas para gestionar, compartir e integrar Indicadores de Compromiso (IOCs) en las defensas de seguridad.
Recomendado por Kitploit

 deepfield/public-research
Investigación de botnets DDoS e indicadores de compromiso del Nokia Deepfield ERT
 v-pun215/tourmaline
Notas de ingeniería inversa, código fuente desofuscado, IOCs y reglas YARA para el RAT Python Tourmaline ClickFix, que abarca su túnel DNS y su C2 de…
 kavan00/android-projector-c2-malware
Desglose de un c2-network de beamers chinos - SilentSDK-Analysis
 abdaullahag/threatlens
Herramienta CLI de Python para el análisis rápido de IOC (IPs, dominios, CVEs) mediante 6 API gratuitas de Threat Intel. Salidas: Excel con código de…
 karim852/kage-dfir-toolkit
Consola de triaje DFIR para hosts Windows que encadena la recolección de artefactos, líneas de tiempo correlacionadas con Sigma, escaneos YARA,…
 ethan-andrews/threatintel-aggregator
Plataforma de inteligencia de amenazas autoalojada — agregación de feeds, triaje con IA, cobertura de MITRE ATT&CK e ingeniería de detección…
 intelowlproject/intelowl
Plataforma de inteligencia de amenazas escalable que enriquece observables y archivos utilizando más de 200 analizadores, con GUI integrada, API REST…
 doctorwebltd/malware-iocs
Indicadores de Compromiso (IOCs) seleccionados de las investigaciones de malware de Doctor Web, publicados para su uso en inteligencia de amenazas,…
 opencti-platform/connectors
Colección de conectores OpenCTI que ingieren y sincronizan inteligencia de amenazas, IOCs y datos CTI desde fuentes externas como MISP y MITRE ATT&CK…
 asmitdesai/ubuntils
CLI/TUI de Python para triaje forense de sistemas Ubuntu — detecta y remedia mecanismos de persistencia con recolección de artefactos, correlación de…
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 svdwi/bluebox
Plataforma de inteligencia de amenazas de código abierto para el análisis de malware y observables. Enriquece IPs, dominios, URLs y hashes con…
 forrest-orr/moneta
Moneta es una herramienta de análisis de memoria en modo usuario en vivo para Windows con la capacidad de detectar IOCs de malware.
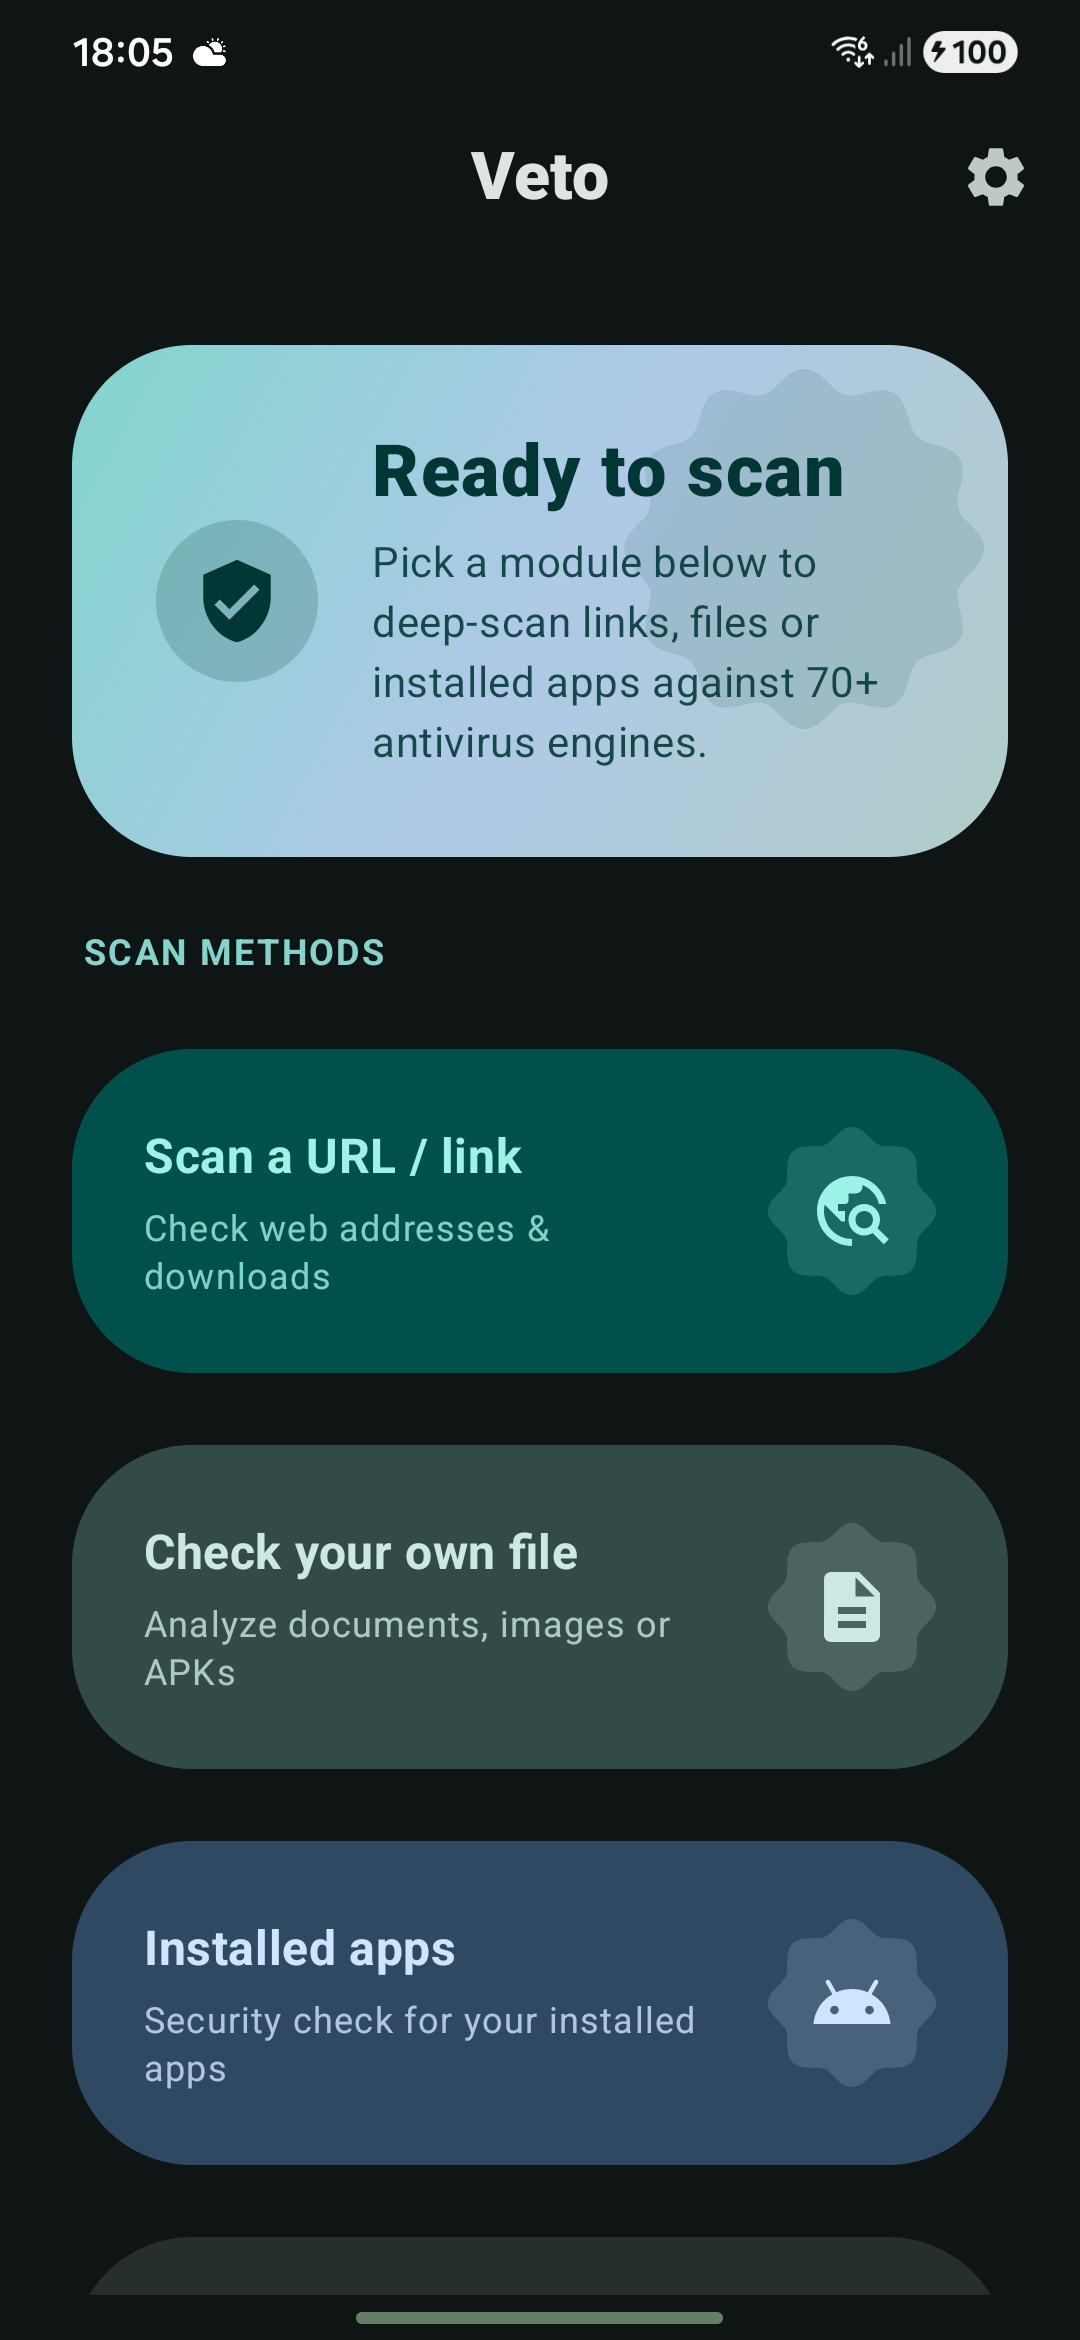 professorquantumuniverse/veto
Cliente Android de código abierto para VirusTotal. Escanea archivos, URLs y aplicaciones instaladas contra más de 70 motores antivirus. Visualiza…
 soteria-security/hafnium-ioc
Un script de PowerShell para identificar indicadores de explotación de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 y CVE-2021-26865
 drb-ra/c2intelfeeds
Feeds de inteligencia de amenazas C2 generados automáticamente de IPs, dominios, rutas de URL y metadatos de configuración de implantes, derivados…

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 mthcht/awesome-lists
Repositorio curado de feeds de inteligencia de amenazas, listas de IoC, reglas YARA y referencias de herramientas DFIR para detección y respuesta a…







