Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/professorquantumuniverse/veto
Seguridad AndroidGestión de Indicadores de Compromiso (IOC)Análisis EstáticoAnálisis Dinámico (Sandboxing)Análisis de VulnerabilidadesAnálisis de HashAnálisis ForenseRecopilación de InformaciónAnálisis de MalwareSeguridad MóvilInteligencia de Amenazas
GitHubprofessorquantumuniverse/veto

Veto

Ver RepositorioSitio web
21130hace 1 mesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

Cliente Android de código abierto para VirusTotal. Escanea archivos, URLs y aplicaciones instaladas contra más de 70 motores antivirus. Visualiza informes detallados con hashes, clasificaciones de amenazas, coincidencias de YARA y comportamientos de sandbox. Sin seguimiento ni anuncios.

Compartir
Veto, el cliente de VirusTotal de código abierto

Veto

Un cliente de VirusTotal de código abierto para Android

Gratuito y de código abierto. Usa tu propia clave de API de VirusTotal para escanear archivos, enlaces y aplicaciones instaladas contra más de 70 motores, con una interfaz Material 3. Sin cuentas, sin rastreo, sin anuncios.
Platform Kotlin Jetpack Compose minSdk

¿Qué es Veto?

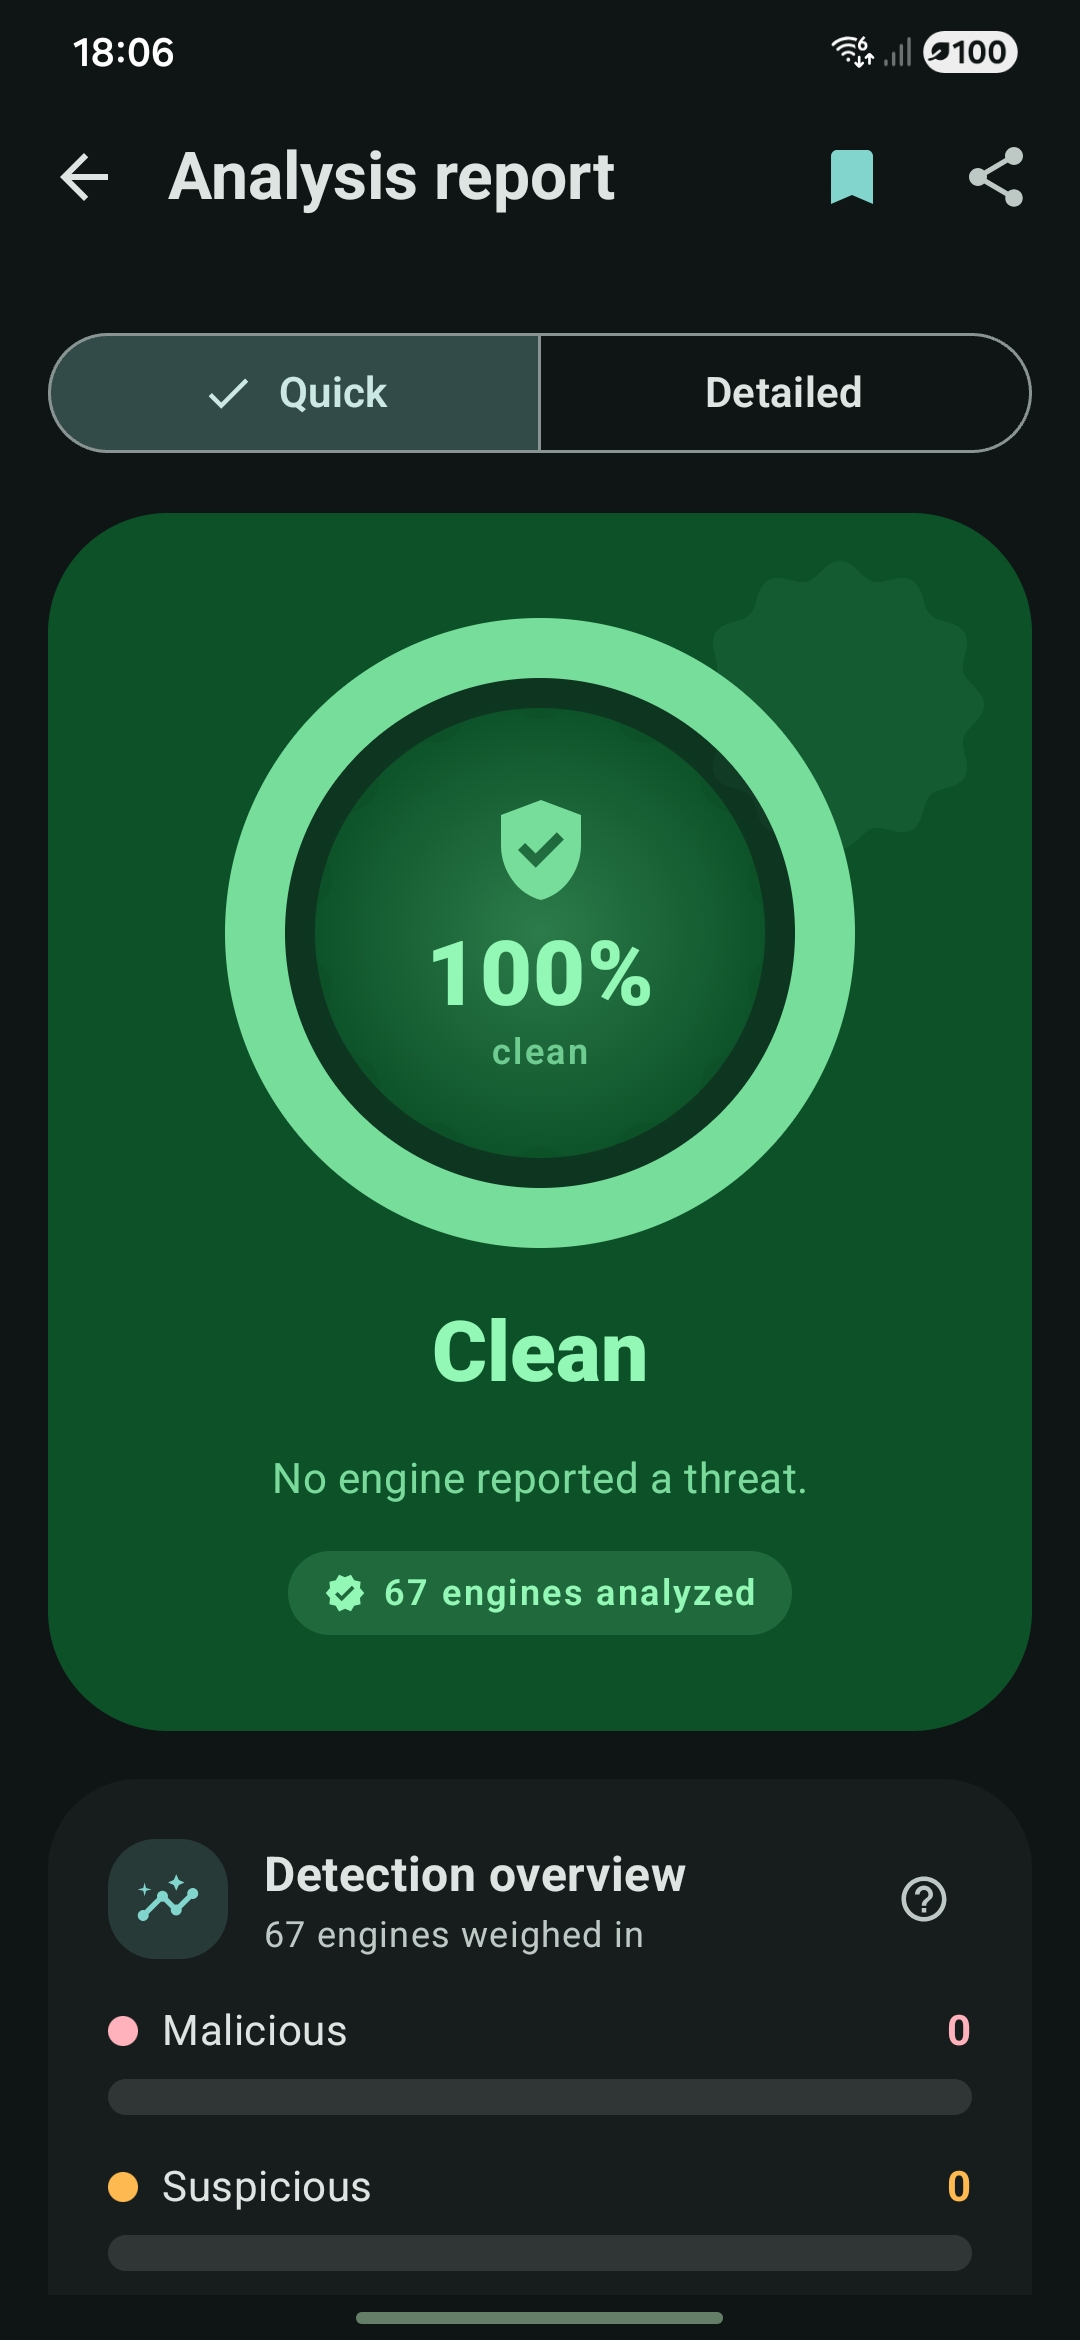
Veto es un cliente de Android para VirusTotal. Envía un archivo, un enlace o una aplicación instalada para ver los resultados del análisis en tiempo real. La aplicación muestra un informe claro que va desde un único veredicto unificado hasta el conjunto completo de campos devueltos por el servicio.

El proyecto es gratuito y de código abierto, sin cuentas de usuario, sistemas de rastreo ni publicidad. Como los usuarios aportan su propia clave de API de VirusTotal, todos los análisis se ejecutan directamente bajo su cuenta personal sin pasar por servidores intermediarios de terceros.
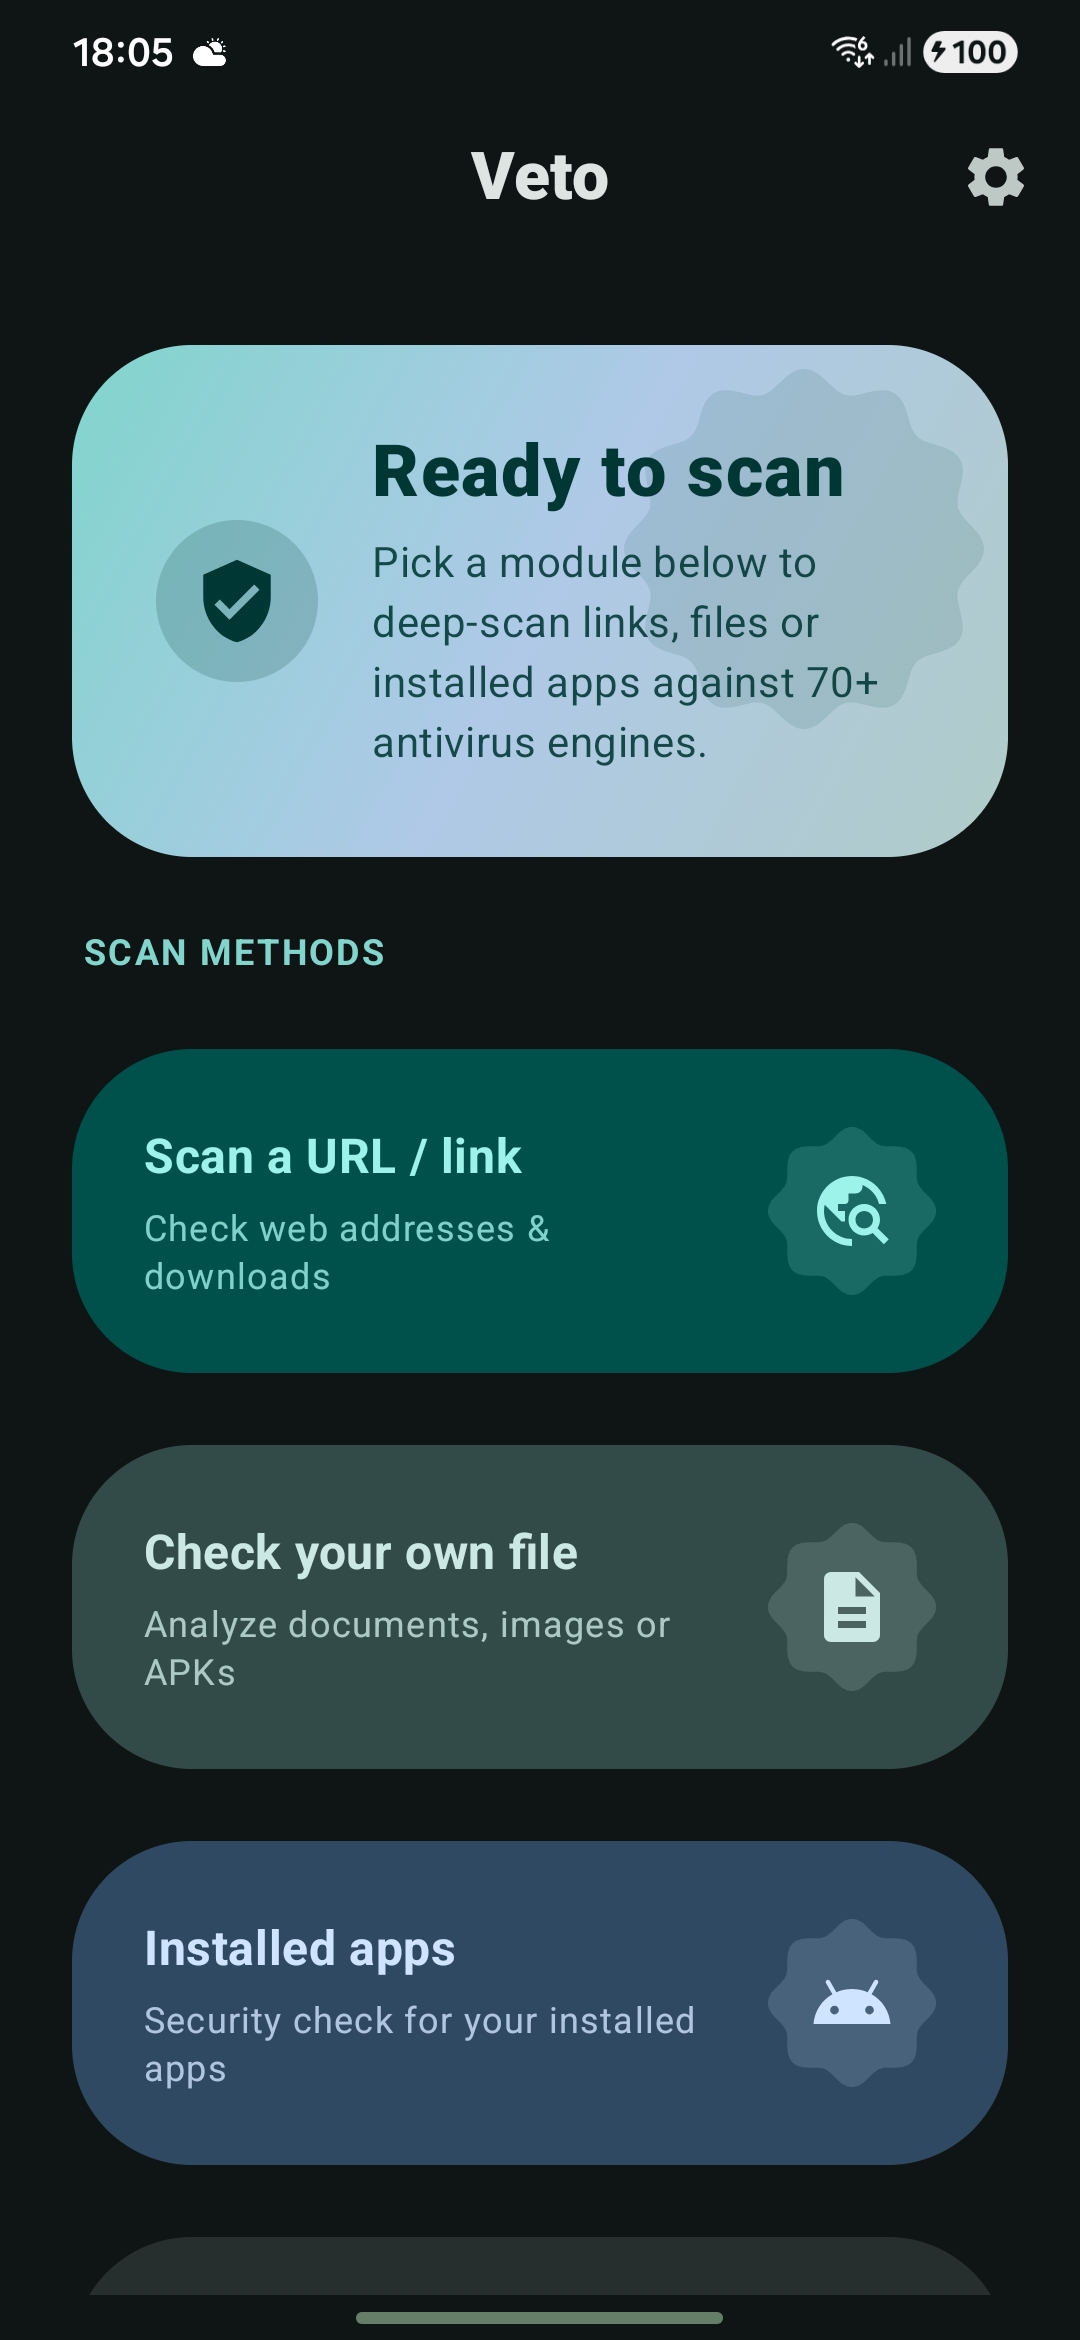

Capturas de pantalla

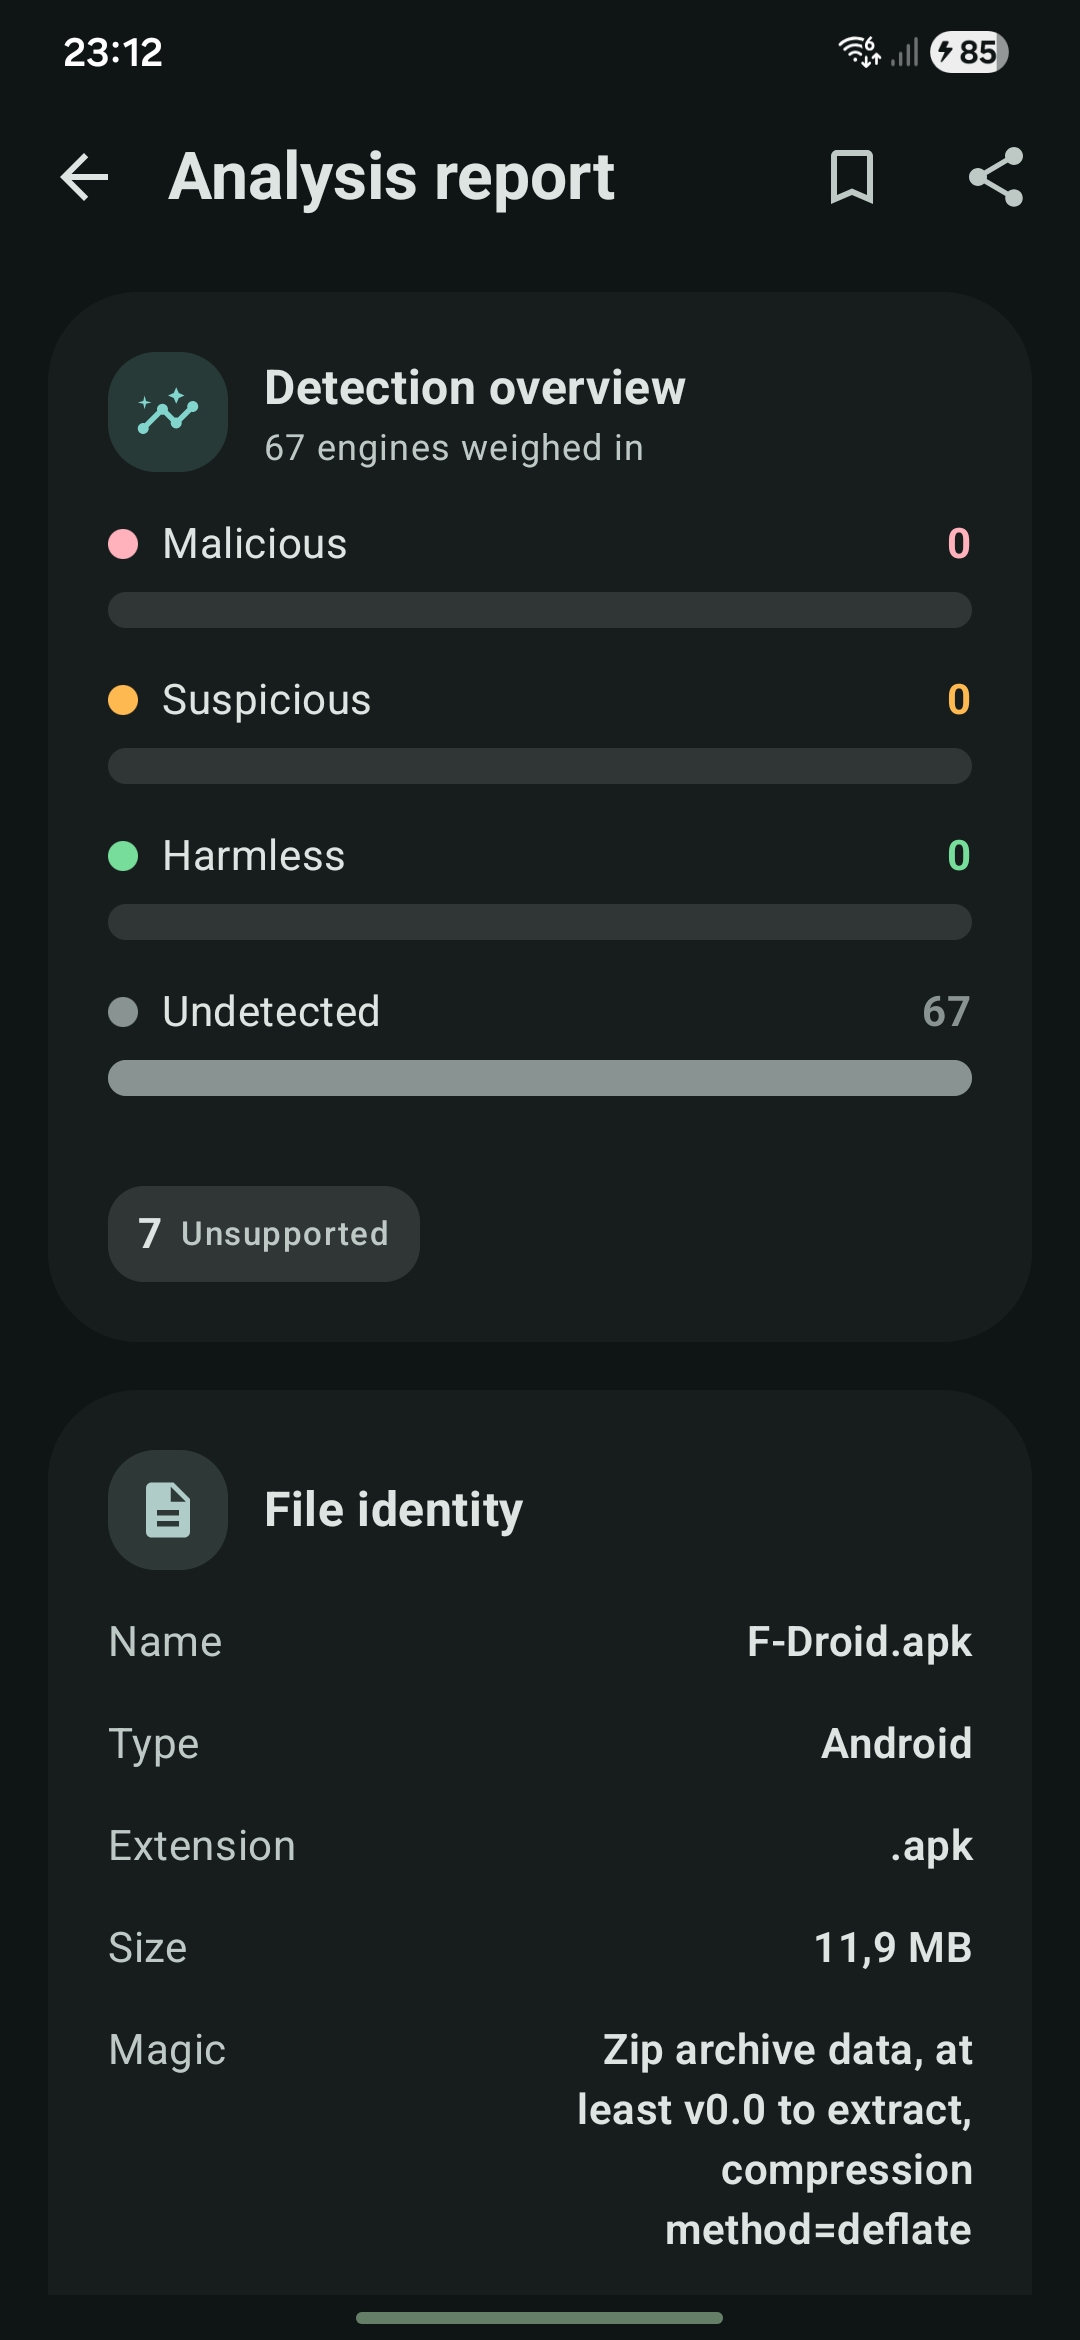
Pantalla de panel principal Pantalla de resultados limpios Pantalla de informe detallado
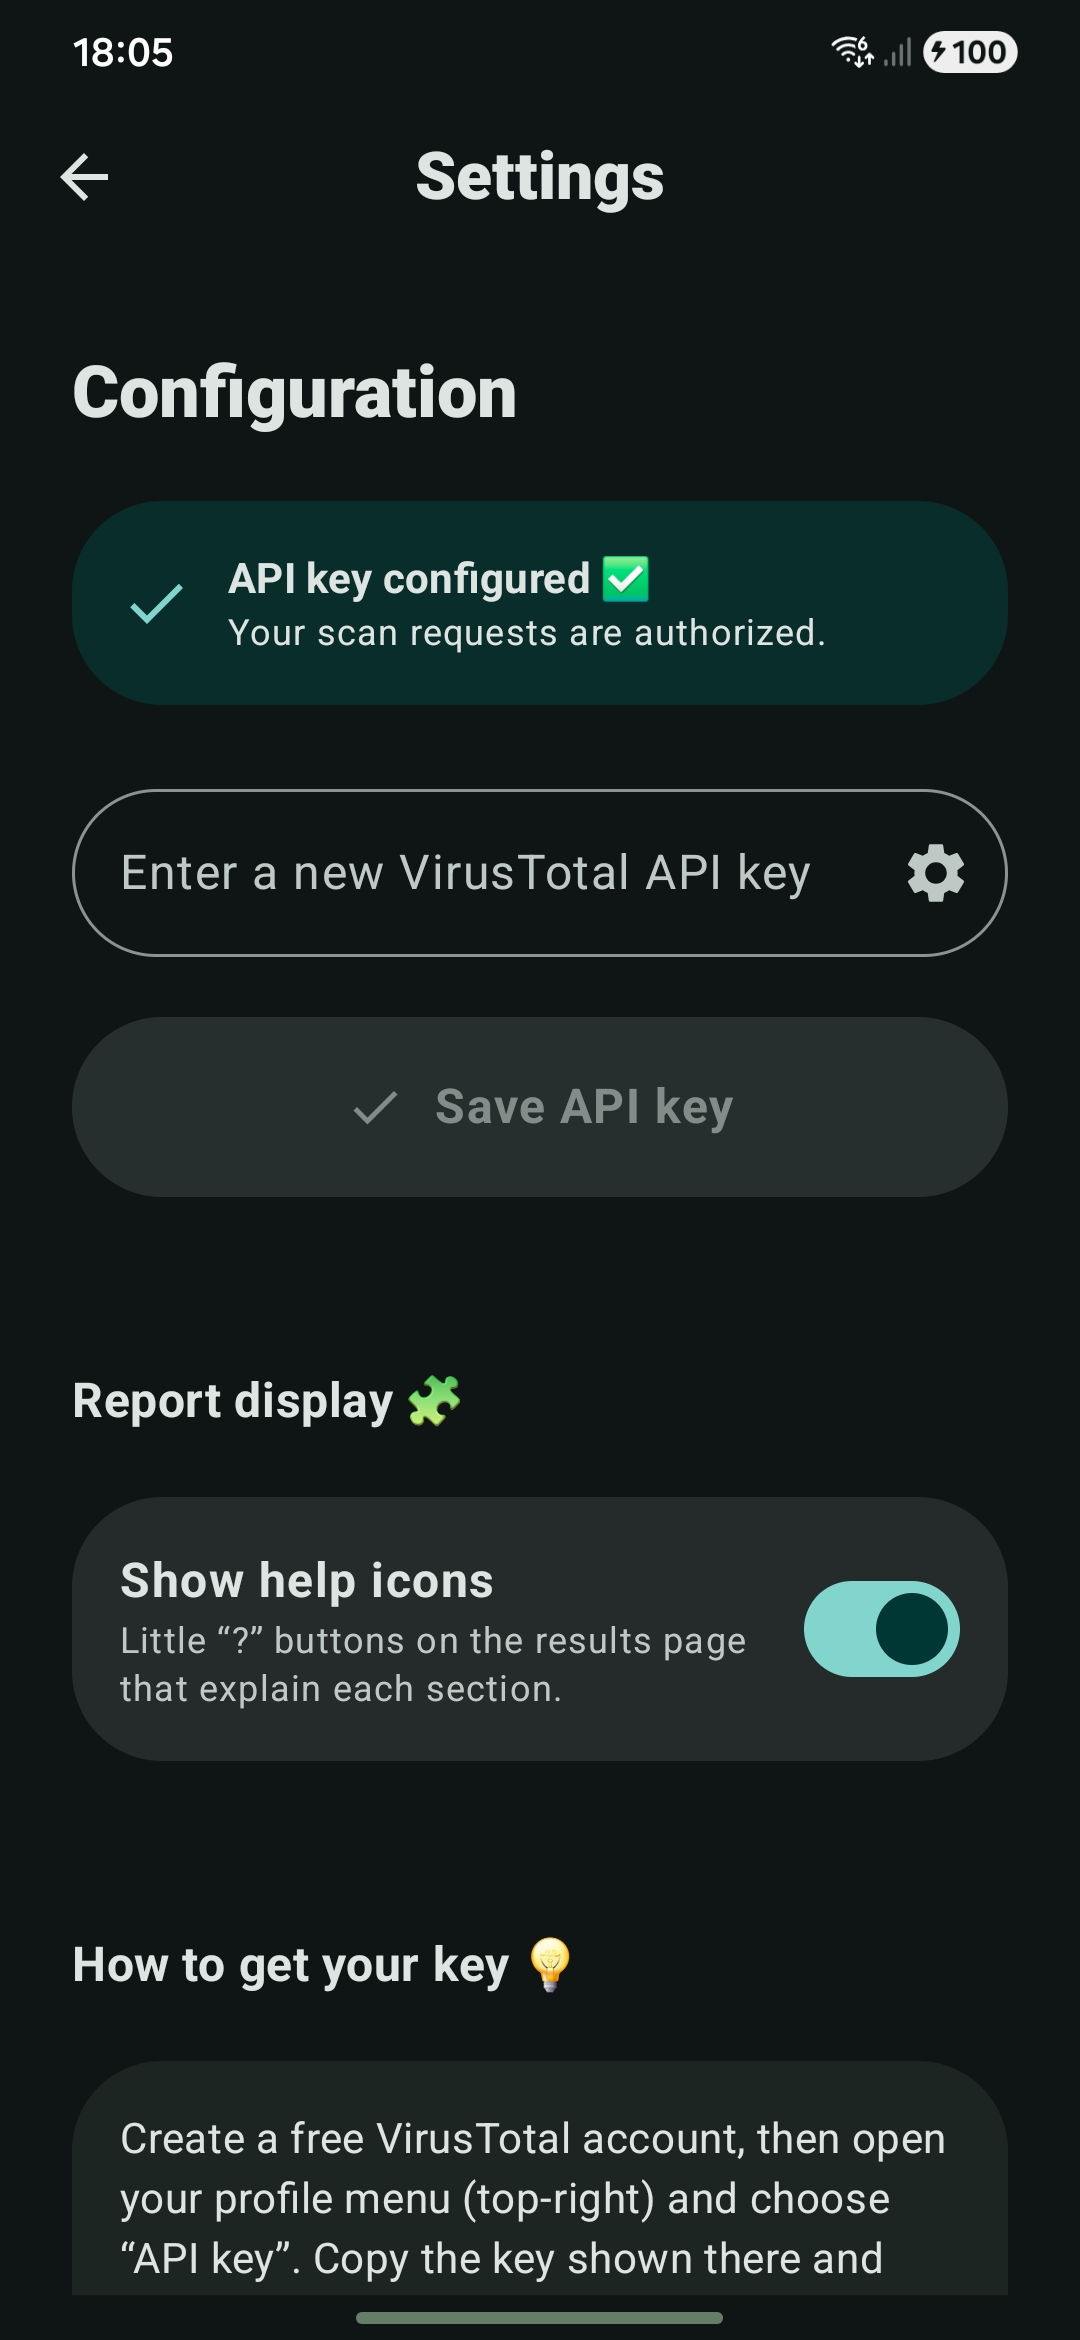
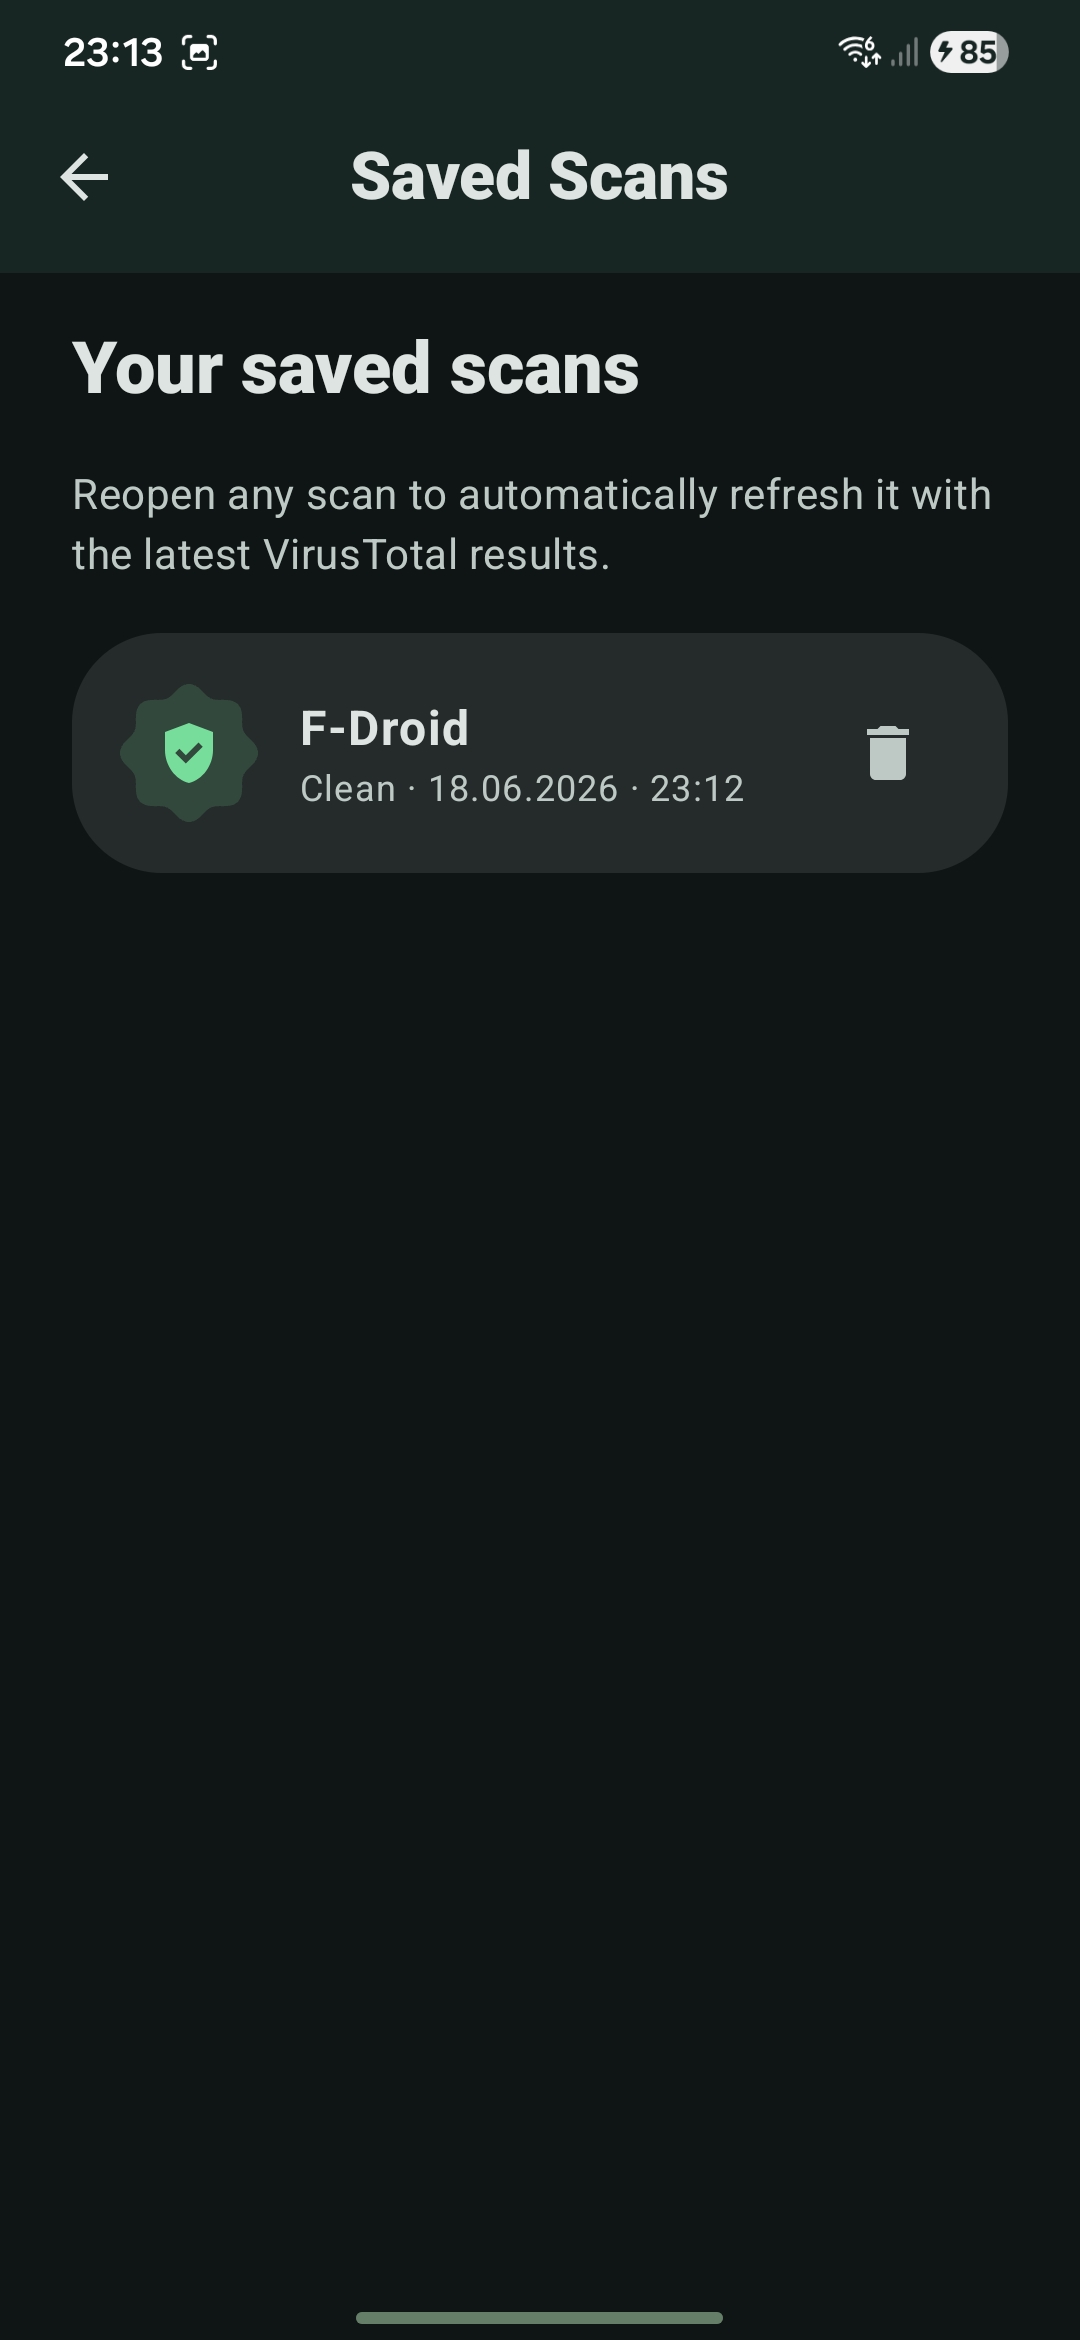
Pantalla de configuración Pantalla de análisis guardados

Conjunto de funciones

  • Capacidad de análisis: Analiza aplicaciones instaladas, archivos locales o URL objetivo.
  • Agregación multi-motor: Combina diagnósticos de más de 70 motores antivirus.
  • Modos de informe duales: Modo rápido para resúmenes de verificación ágiles y modo detallado para inspección profunda.
  • Explicaciones contextuales: Hay texto explicativo disponible para cada sección, con una opción para ocultar las explicaciones si se desea.
  • Informes de alta fidelidad: Muestra hashes de archivos, clasificaciones de amenazas, historial, votos de la comunidad, comportamientos de sandbox, coincidencias YARA, internals de aplicaciones Android y todos los campos adicionales del payload de la API.
  • Ejecución en segundo plano: Seguimiento del progreso de carga y análisis en tiempo real que persiste dentro de un servicio en segundo plano.
  • Acceso sin conexión: Guarda los informes localmente para poder revisarlos más tarde, incluso sin conexión a internet.
  • Avisos de límite de tasa: Muestra notificaciones claras cuando la clave de API local alcanza su límite de tasa.
  • Temas: Soporte completo de Material 3 con colores dinámicos del sistema, compatible con temas claros y oscuros.

Detalles de implementación de la arquitectura principal

  • Sincronización de estado: El ScanManager con ámbito de aplicación actúa como la fuente centralizada de verdad para todos los estados de análisis. Esto garantiza que la interfaz de usuario permanezca sincronizada tanto si la aplicación está activa en primer plano, suspendida en segundo plano o destruida por el sistema operativo.
  • Sondeo resiliente: La aplicación consulta el endpoint /analyses/{id} con un límite de reloj de pared de seis minutos. Si se encuentra una respuesta de límite de tasa, el proceso espera en lugar de fallar. El informe se vuelve a obtener hasta que los resultados se completan, devolviendo un estado de fallo estructurado si se alcanza el límite de tiempo.
  • Ciclo de vida del proceso: Mientras que el ScanState reside dentro del ScanManager para sobrevivir a la destrucción de la Activity, ScanService mantiene el ciclo de vida del proceso durante las operaciones activas y gestiona las notificaciones en curso y de finalización.
  • Análisis de fidelidad completa: Los campos comunes se capturan mediante modelos tipados, mientras que el JSON completo de attributes sin procesar se conserva mediante un serializador personalizado. Esto permite que la vista de informe detallado muestre todos los campos devueltos, incluidos los nuevos campos que se añadan al payload de la API con el tiempo.

Pila tecnológica

CapaTecnologíaRol en el proyecto
LenguajeKotlinLenguaje de programación principal
Framework de UIJetpack ComposeEstructura de UI declarativa
Sistema de diseñoMaterial 3Estilo visual, colores dinámicos del sistema e iconos extendidos
Inyección de dependenciasHiltGestión de dependencias
RedRetrofit y OkHttpComunicación HTTP con la API de VirusTotal
Serializaciónkotlinx.serializationAnálisis JSON seguro por tipos y conservación de atributos personalizados
AsincroníaKotlin CoroutinesProgramación asíncrona y procesamiento en segundo plano
PersistenciaJetpack DataStoreAlmacenamiento de configuración dinámica e informes de análisis guardados
CompatibilidadSDK 30 a 36Compilado con JDK 17, minSdk 30, targetSdk 36

Estructura del proyecto

└── app/src/main/java/com/quantum_prof/vtscansuite/
    ├── data/          # Modelos, API remota e implementación del repositorio
    ├── domain/        # Interfaz del repositorio y casos de uso de negocio
    ├── di/            # Módulos de inyección de dependencias de Hilt
    ├── scan/          # ScanManager, ScanService y notificaciones del sistema
    └── ui/            # Componentes de UI y capas de presentación
        ├── intro/     # Pantalla de inicio y configuración de la clave de API
        ├── dashboard/ # Centro de navegación: módulos de análisis de enlaces, archivos y aplicaciones
        ├── results/   # Visualizadores de informes rápidos y detallados
        ├── components/# Elementos y diseños de UI reutilizables
        ├── theme/     # Configuraciones de color, formas, tipografía y movimiento
        └── util/      # Utilidades de retroalimentación háptica, gestos y enlaces profundos
  • Los recursos de texto y activos de la ficha de la tienda están disponibles en fastlane/metadata/android/en-US/.
  • Los SVG de maquetas editables se encuentran en docs/store/svg/.
  • Las maquetas se pueden exportar a formato PNG mediante docs/store/export.html.

Primeros pasos

Requisitos previos

  • Android Studio (última versión estable)
  • JDK 17
  • Una clave de API de VirusTotal gratuita, que se puede obtener en: https://www.virustotal.com/gui/my-apikey

Compilar y ejecutar

Clona el repositorio y compila la versión de depuración usando la línea de comandos:

Descargar herramienta