
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit

 bombinisecurity/bombini
Agente de Monitoreo de Seguridad y Sandboxing eBPF Basado en Aya
 ait-aecid/logdata-anomaly-miner
Esta herramienta analiza datos de registro y permite definir pipelines de análisis para la detección de anomalías. Fue diseñada para ejecutar el…
 malwaretech/citrixhoneypot
Detecta y registra los intentos de escaneo y explotación de CVE-2019-19781.
 mthcht/purpleteam
Purpleteam scripts de simulación y detección: activa eventos para detecciones de SOC
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 huntresslabs/threat-intel
Este repositorio contiene elementos complementarios, incluidos IOCs y firmas analizados en publicaciones del blog de Huntress y otros medios.
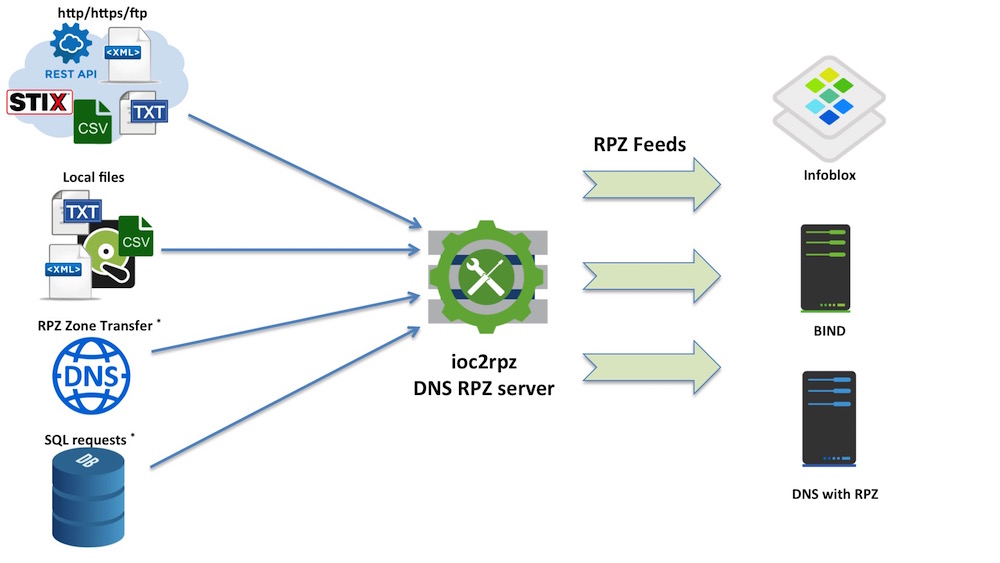 homas/ioc2rpz
ioc2rpz es un lugar donde la inteligencia de amenazas se encuentra con el DNS.
 t3l3m3try/threat_hunting
Algunas consultas de Threat Hunting útiles para los equipos azules
 randomuserid/tylium
Tuberías de datos primarias para detección de intrusiones, análisis de seguridad y búsqueda de amenazas
 whitebeamsec/whitebeam
Agente de seguridad de endpoints basado en Rust con listas blancas de aplicaciones, detección y prevención de ataques. Soporta múltiples plataformas…
 csalab-id/csaf
Marco de Concienciación sobre Ciberseguridad (CSAF)
 tsale/sigma_rules
Reglas Sigma para compartir con la comunidad
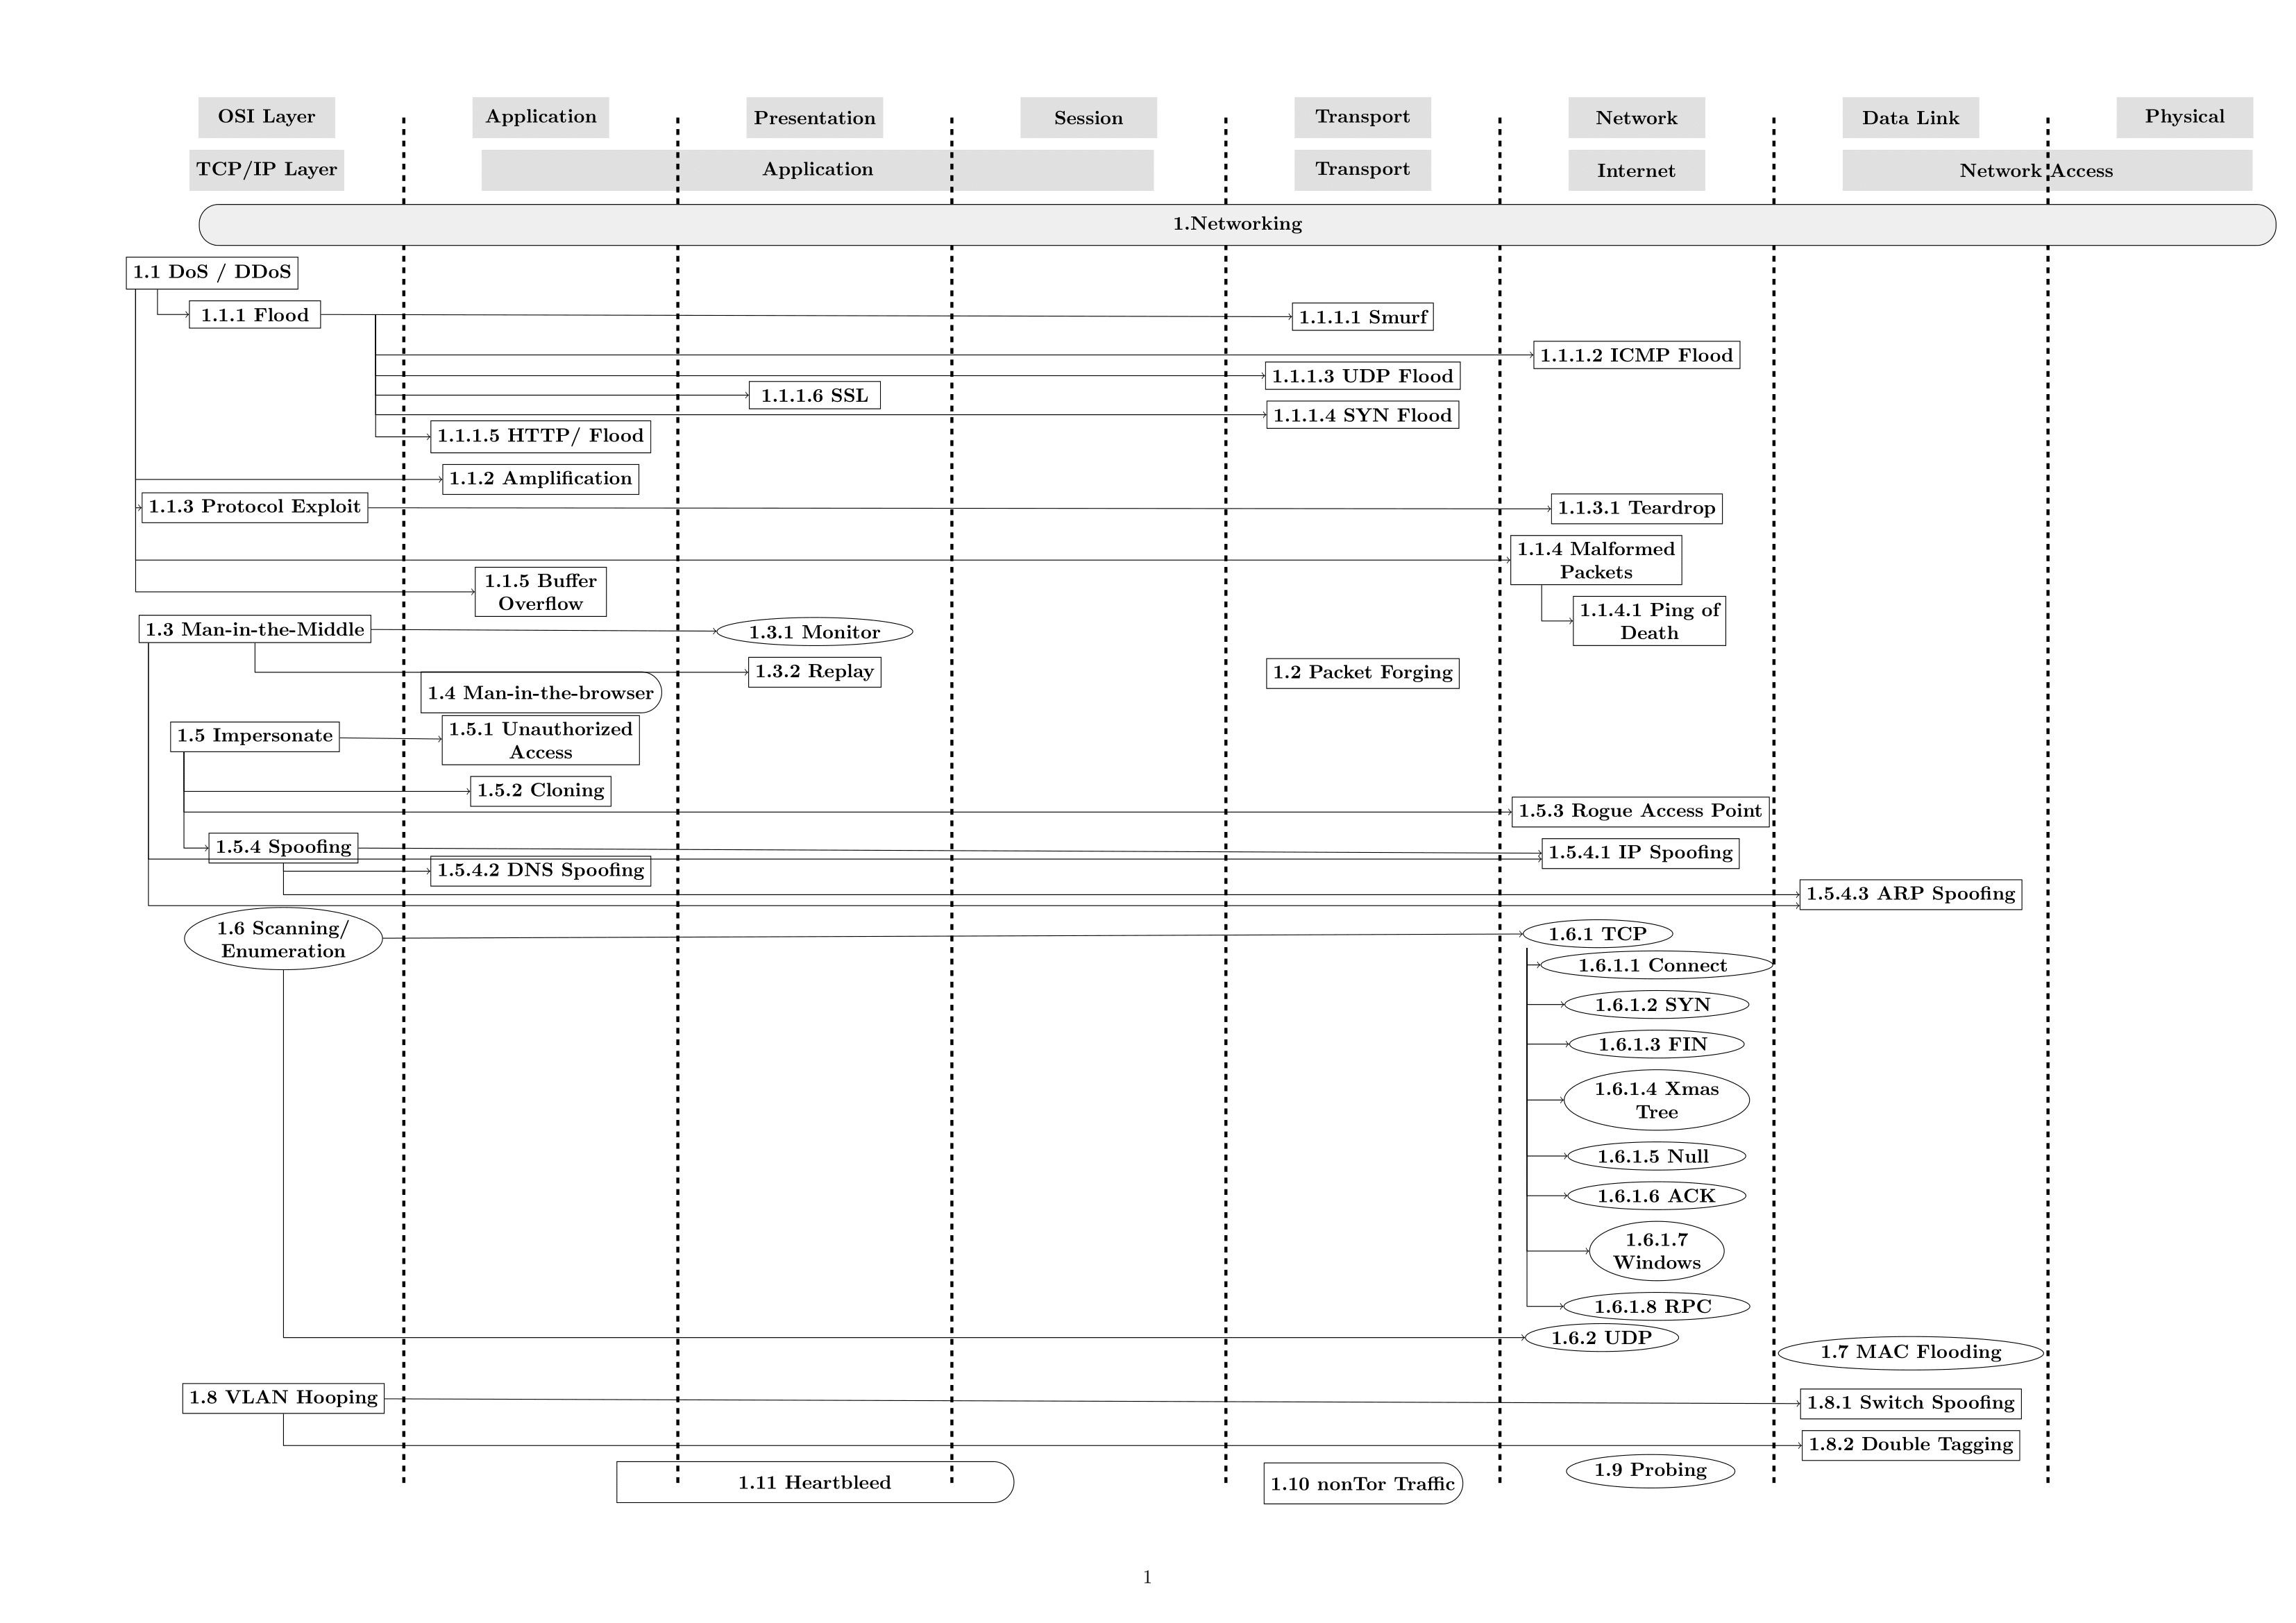 abertaymachinelearninggroup/network-threats-taxonomy
Los Sistemas de Detección de Intrusiones basados en Aprendizaje Automático son difíciles de evaluar debido a la escasez de conjuntos de datos que…
 kevin-robertson/conveigh
Conveigh es una herramienta de Windows PowerShell para la detección de suplantación (spoofing) LLMNR/NBNS.
 thomaspatzke/log4pot
Un honeypot para la vulnerabilidad Log4Shell (CVE-2021-44228).
 andreicscs/honeywire
Plataforma de engaño de código abierto que convierte cualquier máquina Linux en un canario de alta señal. Despliega sensores tripwire en archivos,…
 ethan-andrews/exploitarium-detections
Reglas de detección KQL para Microsoft Sentinel y Defender XDR que cubren la divulgación anónima bikini/exploitarium — un archivo de investigación…
 raxe-ai/raxe-ce
Protección en tiempo de ejecución para agentes de IA








