
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit

 stackrox/stackrox
La Plataforma de Seguridad Kubernetes de StackRox realiza un análisis de riesgos del entorno de contenedores, ofrece visibilidad y alertas en tiempo…
 bert-janp/open-source-threat-intel-feeds
Este repositorio contiene fuentes de Threat Intel de código abierto y de uso libre que pueden utilizarse sin requisitos adicionales. Incluye…
 digitalruby/ipban
Servicio automatizado de bloqueo de IP que detecta intentos de inicio de sesión fallidos a partir de registros de eventos y archivos, bloqueando…
 cyb3rmik3/kql-threat-hunting-queries
Un repositorio de consultas KQL centradas en la caza de amenazas y la detección de amenazas para Microsoft Sentinel y Microsoft XDR (anteriormente…
 neo23x0/auditd
Configuración de Auditd según las mejores prácticas
 withsecurelabs/doublepulsar-detection-script
Un script de python2 para barrer una red y encontrar sistemas Windows comprometidos con el implante DOUBLEPULSAR.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
Escáner de malware para Linux con múltiples motores y cinco etapas de detección (MD5, patrón HEX, YARA, ClamAV, estadística), monitorización inotify…
 certtools/intelmq
IntelMQ es una solución para equipos de seguridad informática para recopilar y procesar feeds de seguridad utilizando un protocolo de cola de…
 nfstream/nfstream
NFStream: un marco flexible de análisis de datos de red.
 gendigitalinc/ioc
IoCs de inteligencia de amenazas + pedazos y fragmentos de materia oscura. Publicado por Gen Threat Labs.
 trustedsec/sysmoncommunityguide
Guía comunitaria de TrustedSec Sysinternals Sysmon
 jsitech/jshielder
Script de endurecimiento para servidores Linux/ Desplegador seguro LAMP-LEMP/ Punto de referencia CIS
 travisfsmith/sweetsecurity
Monitoreo de seguridad de red en dispositivos tipo Raspberry Pi
 echowei/deeptraffic
Modelos de aprendizaje profundo para la clasificación de tráfico de red
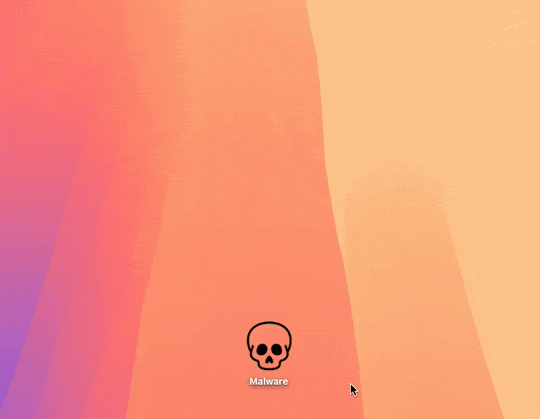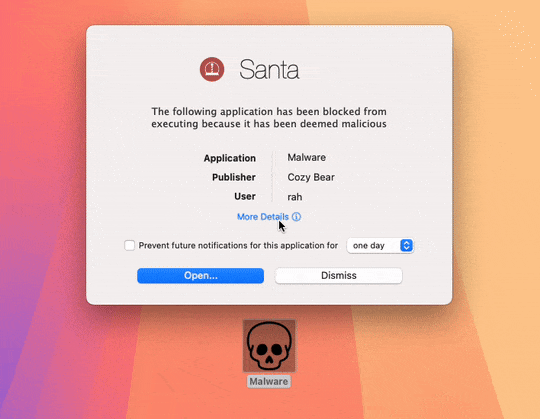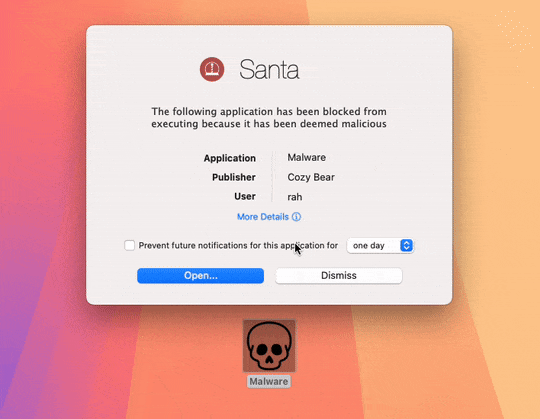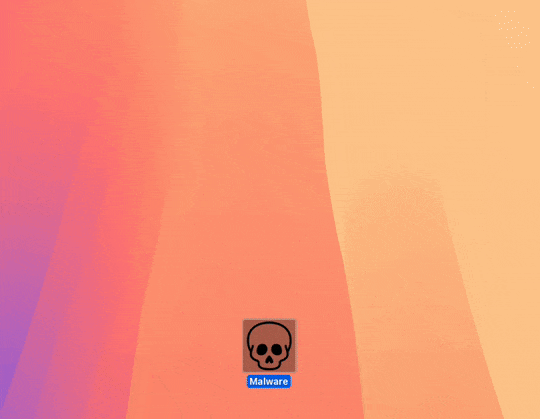 northpolesec/santa
Un sistema de autorización de acceso a binarios y archivos para macOS.
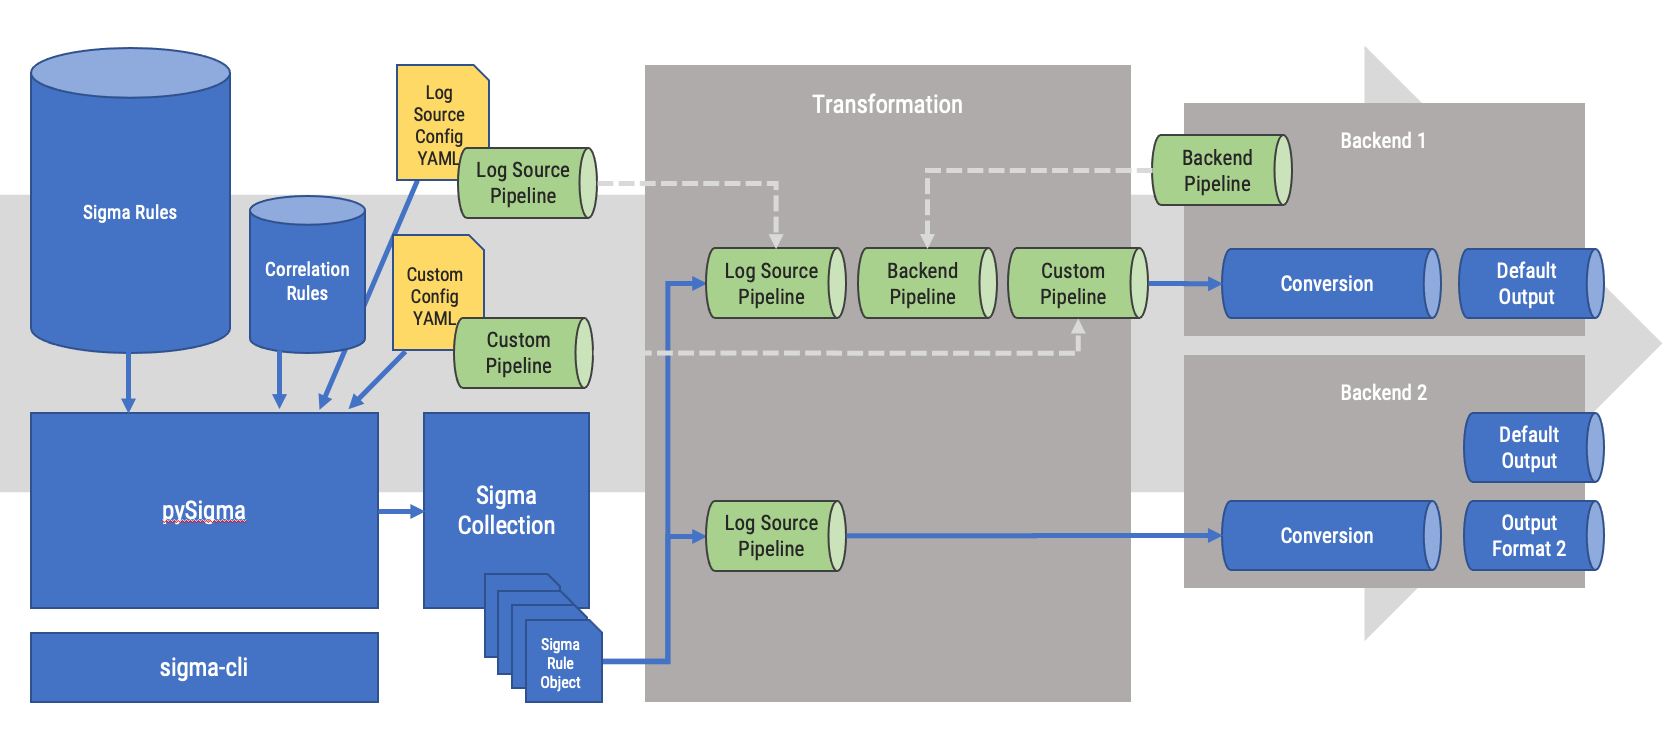 sigmahq/pysigma
Biblioteca de Python para analizar y convertir reglas Sigma en consultas (y cualquier otra cosa que puedas imaginar)








