
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit

 ion-storm/sysmon-config
Configuración avanzada de Sysmon ATT&CK que se centra en detectar la mayoría de las técnicas por fuente de datos en MITRE ATT&CK, proporcionar…
 gossithedog/threathunting
Herramientas para la caza de amenazas.
 volexity/threat-intel
Firmas e IoCs de publicaciones públicas del blog de Volexity.
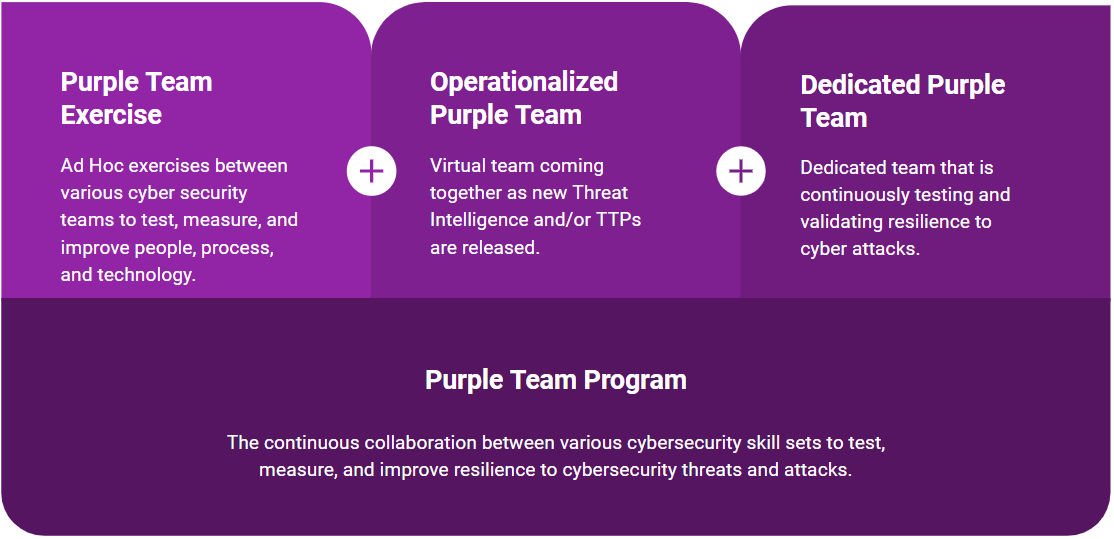 scythe-io/purple-team-exercise-framework
Marco de Ejercicios de Equipo Púrpura
 bfuzzy/auditd-attack
Un conjunto de reglas de Linux Auditd mapeado al marco de ataque de MITRE
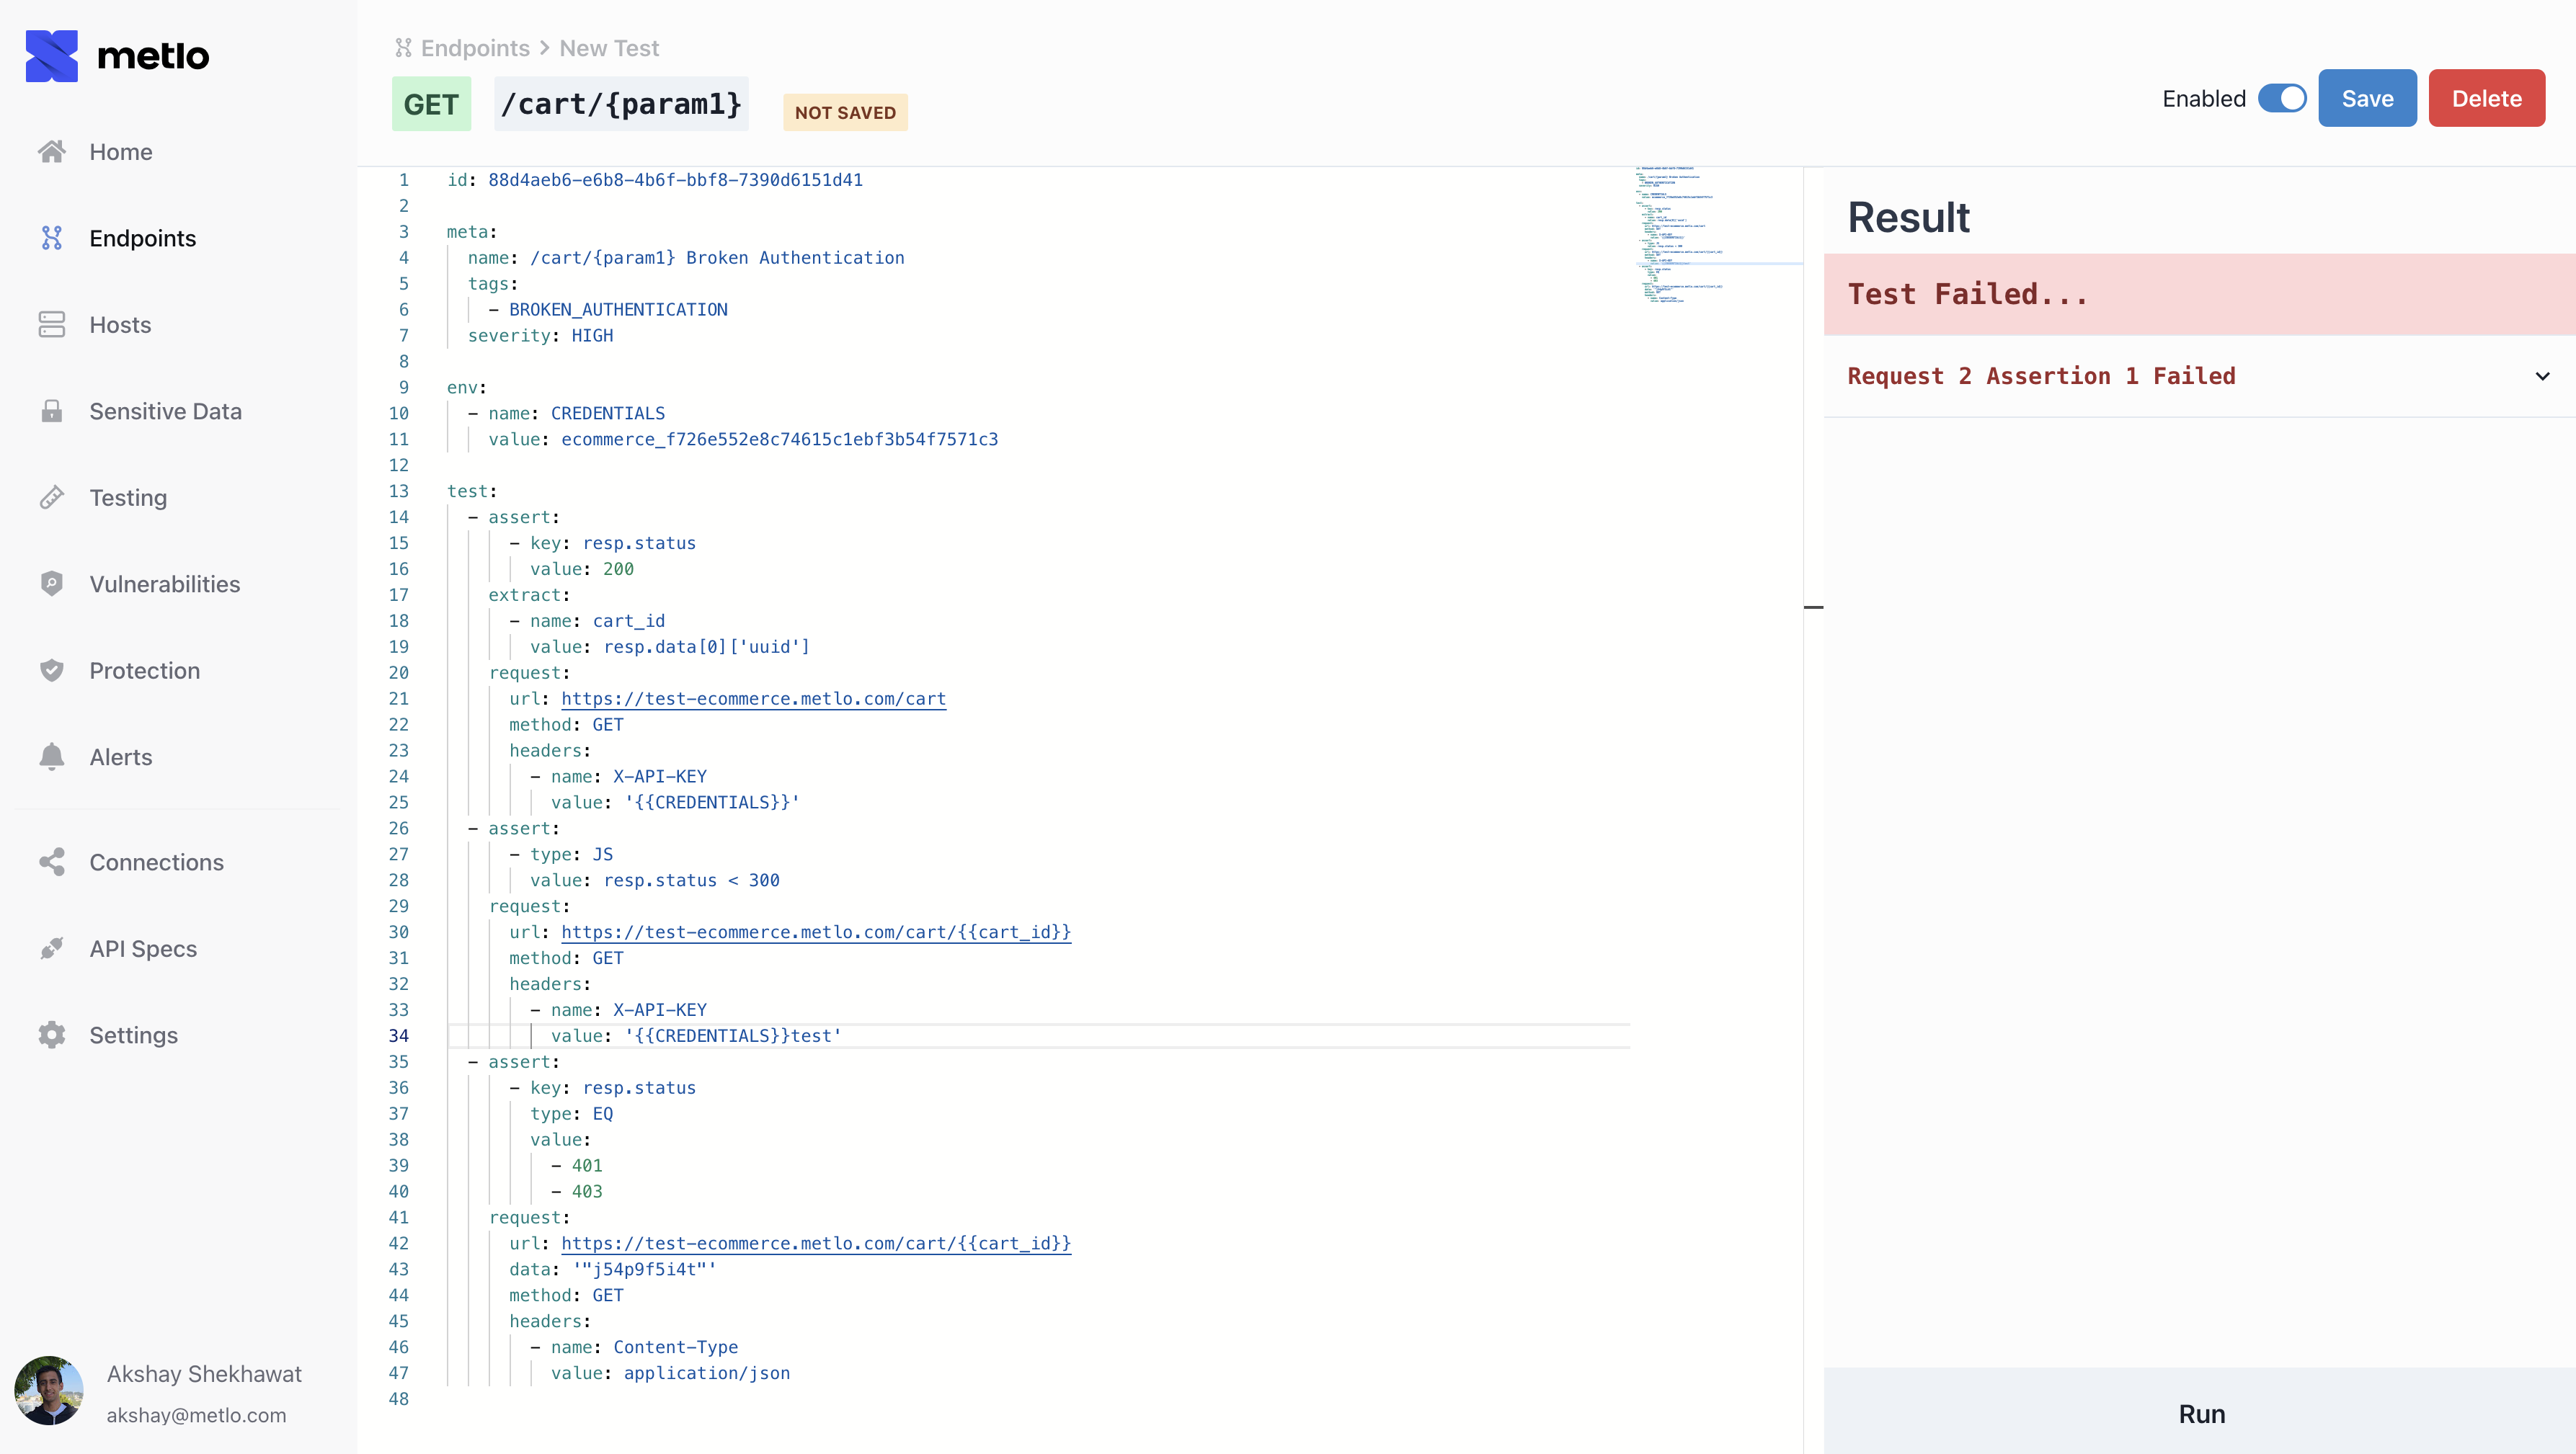 metlo-labs/metlo
Metlo es una plataforma de seguridad de API de código abierto.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Una utilidad para generar de forma segura patrones de tráfico de red malicioso y evaluar controles.
 snorby/snorby
Aplicación Ruby On Rails para Monitoreo de Seguridad de Red
 pedramamini/threatingestor
Herramienta automatizada de agregación de inteligencia de amenazas que extrae y normaliza indicadores de múltiples fuentes (fuentes OSINT, informes…
 idaholab/malcolm
Malcolm es un potente y fácilmente desplegable conjunto de herramientas de análisis de tráfico de red para artefactos de captura completa de paquetes…
 dinotools/dionaea
Honeypot de baja interacción que emula servicios de red vulnerables para capturar malware, shellcode e intentos de explotación, con soporte para IPv6…
 thinkst/canarytokens-docker
Configuración de Docker para montar rápidamente tus propios Canarytokens.
 syworks/waidps
Auditoría Inalámbrica, Sistema de Detección y Prevención de Intrusiones
 neo23x0/raccine
Una vacuna simple contra ransomware
 cyberdefenders/detectionlabelk
DetectionLabELK es un fork de DetectionLab con el stack ELK en lugar de Splunk.
 mfthomps/labtainers
Labtainers: Un marco de laboratorio cibernético basado en Docker
 stamusnetworks/scirius
Interfaz web para la gestión de conjuntos de reglas de Suricata, caza de amenazas y ajuste de reglas con agregación de fuentes múltiples,…








