
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit

 vudala/cve-2021-42013
Explorando CVE-2021-42013, usando Suricata y OpenVAS para recopilar información
 garethmsheldon/cve-2026-22557-unifi-detection
Detección de contenido para CVE-2026-22557 — aplicación de red UniFi con traversal de ruta no autenticado (CVSS 10.0). Incluye YARA, Sigma, KQL,…
 streghstreek/cve-2020-1938
Reglas de detección para la vulnerabilidad CVE-2020-1938 (Ghostcat) en el conector AJP de Apache Tomcat, con firmas de Suricata y Bro para la…
 abdom.seada/security-checks
comprobaciones de seguridad en linux
 garethmsheldon/fortinet-fortiweb-fabric-connector-cve-2025-25257-detection
Este repositorio proporciona contenido de ingeniería de detección listo para producción para **CVE-2025-25257**, una vulnerabilidad de inyección SQL…
 nerium-security/cve-2025-55182
Reglas de detección basadas en host para la vulnerabilidad RCE en el framework JavaScript React.
 17patmaks/my-sigma-rule-collection
Regla Sigma para CVE-2025-49666
 arisharazakhan-cpu/dod-blue-team-network-lab
Laboratorio de seguridad defensiva de alta fidelidad que simula una red empresarial alineada con el DoD, con Active Directory, segmentación VLAN,…
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
Repositorio de investigación defensiva para CVE-2025-55182 (RCE sin autenticación en React Server Components/Next.js). Incluye análisis técnico,…
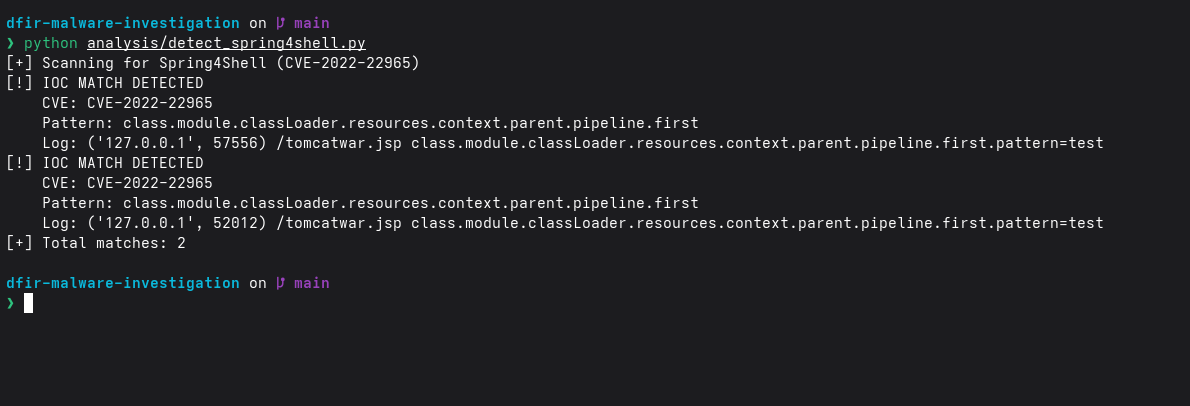 suyash-r-k/dfir-malware-investigation
Laboratorio DFIR de Spring4Shell (CVE-2022-22965) con simulación de exploits, WAF en Python, detección basada en IOC y análisis de PCAP.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
Reglas de detección y firmas YARA/KQL para CVE-2025-60787, un RCE no autenticado en motionEye mediante inyección de configuración, con monitoreo de…
 spanwich/sel4-ics-gateway-demo
Demostración de seguridad defensiva: puerta de enlace del micronúcleo seL4 protegiendo ICS vulnerables de CVE-2019-14462
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Regla-para-CVE-2021-40438-Ataque-Intento
 salo-404/firewall
🔒 Defensa de Firewall Spring4Shell — Simulación de Incidentes de Ciberseguridad Este proyecto forma parte de una simulación de trabajo en…
 adarkst/honeypot_smart_infrastructure
Este repositorio incluye archivos de manifiesto de Kubernetes para la configuración de un sistema Honeypot y Falco IDS en un entorno K8s. También hay…
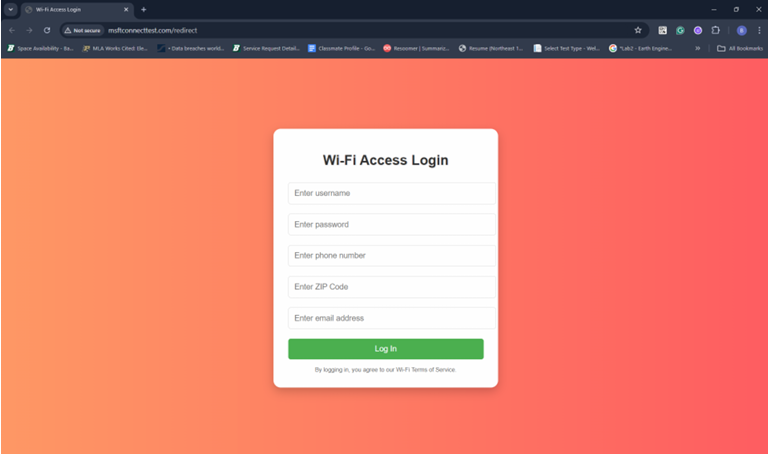 yashubitra/evil_twin_attack
Ataque y defensa de punto de acceso rogue en Kali Linux: deauth con aireplay-ng, un gemelo malvado con airbase-ng y un portal cautivo, además de…
 owasp/intrusion-alert-educational-network-ids
IDS ligero basado en Python que monitorea el tráfico de red en tiempo real usando Scapy, detectando ataques DoS/DDoS mediante análisis de tasa de…
 mcastens/alycon-threat-landscape
Marco de detección de anomalías sin entrenamiento que utiliza la entropía de Shannon, la información de Fisher y la distancia de Wasserstein para…








