
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Kit de detección en capas para LPE del kernel Linux CVE-2026-31431 (Copy Fail). Proporciona eBPF, auditd, reglas Sigma, diff de page-cache y guías de…
 g0thamrabb1t/cve-2026-46331-pedit-cow-detection
Validación defensiva de CVE-2026-46331 / pedit COW con auditd, AppArmor, comparación de mitigaciones y lógica de detección.
 ashok523/cve-2026-31431
# Libro de jugadas de IR defensivo y paquete de detección para CVE-2026-31431 (Copy Fail) LPE del kernel de Linux, que incluye consultas de búsqueda…
 jhatchi/nexacorp-dfir-inc-2026-001
Investigación DFIR + 7 reglas de Suricata sobre una intrusión simulada de NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + C2 de MITRE Caldera). Compromiso en…
 anuththara2007-w/cve-2026-20127-exploit-extension
Extensión de navegador sin conexión que proporciona análisis defensivo y guía de detección para CVE-2026-20127, con visualización de paquetes,…
 techwithorgito/cve-2025-55182-researching-process
Repositorio de investigación defensiva para CVE-2025-55182 (Pre-Auth RCE en React Server Components/Next.js). Incluye análisis técnico, reglas de…
 reyjesusq/sentinel-mcp
Sistema autónomo de ciberdefensa impulsado por IA que utiliza MCP, Gemini 2.0 Flash, observabilidad de Dynatrace y MongoDB. Participación en el…
 u1tr0nex/cve-2022-30190-follina-lab
Laboratorio completo de cadena de exploits y detección de IDS Suricata para CVE-2022-30190 (Follina) - MSDT RCE
 azdevops143/fragnesia-charan-cve-2026-46300
Marco de trabajo de preparación de contenedores endurecido con listas blancas de llamadas al sistema seccomp y telemetría eBPF para detectar y…
 nstcyber/cve-2023-24488-siem-sigma-rule
Detectar intentos de explotación de CVE-2023-24488
 limo57640-crypto/cpanel-cve-41940-detector
Detector de IOC de solo lectura de cPanel CVE-2026-41940 para ransomware .sorry, backdoors de Mr_Rot13 Filemanager, callbacks C2, cron, SSH y logs.
 te0rwx/cve-2025-32433-detection
Regla YARA personalizada para detectar artefactos de CVE-2025-32433, una vulnerabilidad de RCE previa a la autenticación en SSH de Erlang/OTP.…
 unfold-security/cve-2026-41940-detection
Firmas de detección para CVE-2026-41940 y esquemas para registros de cPanel
 cross-samuel1/soc-analyst-hub
Centro de analista de SOC gratuito y sin conexión para el Nivel 1: listas de verificación de IR, manuales de triaje de alertas, consultas de caza de…
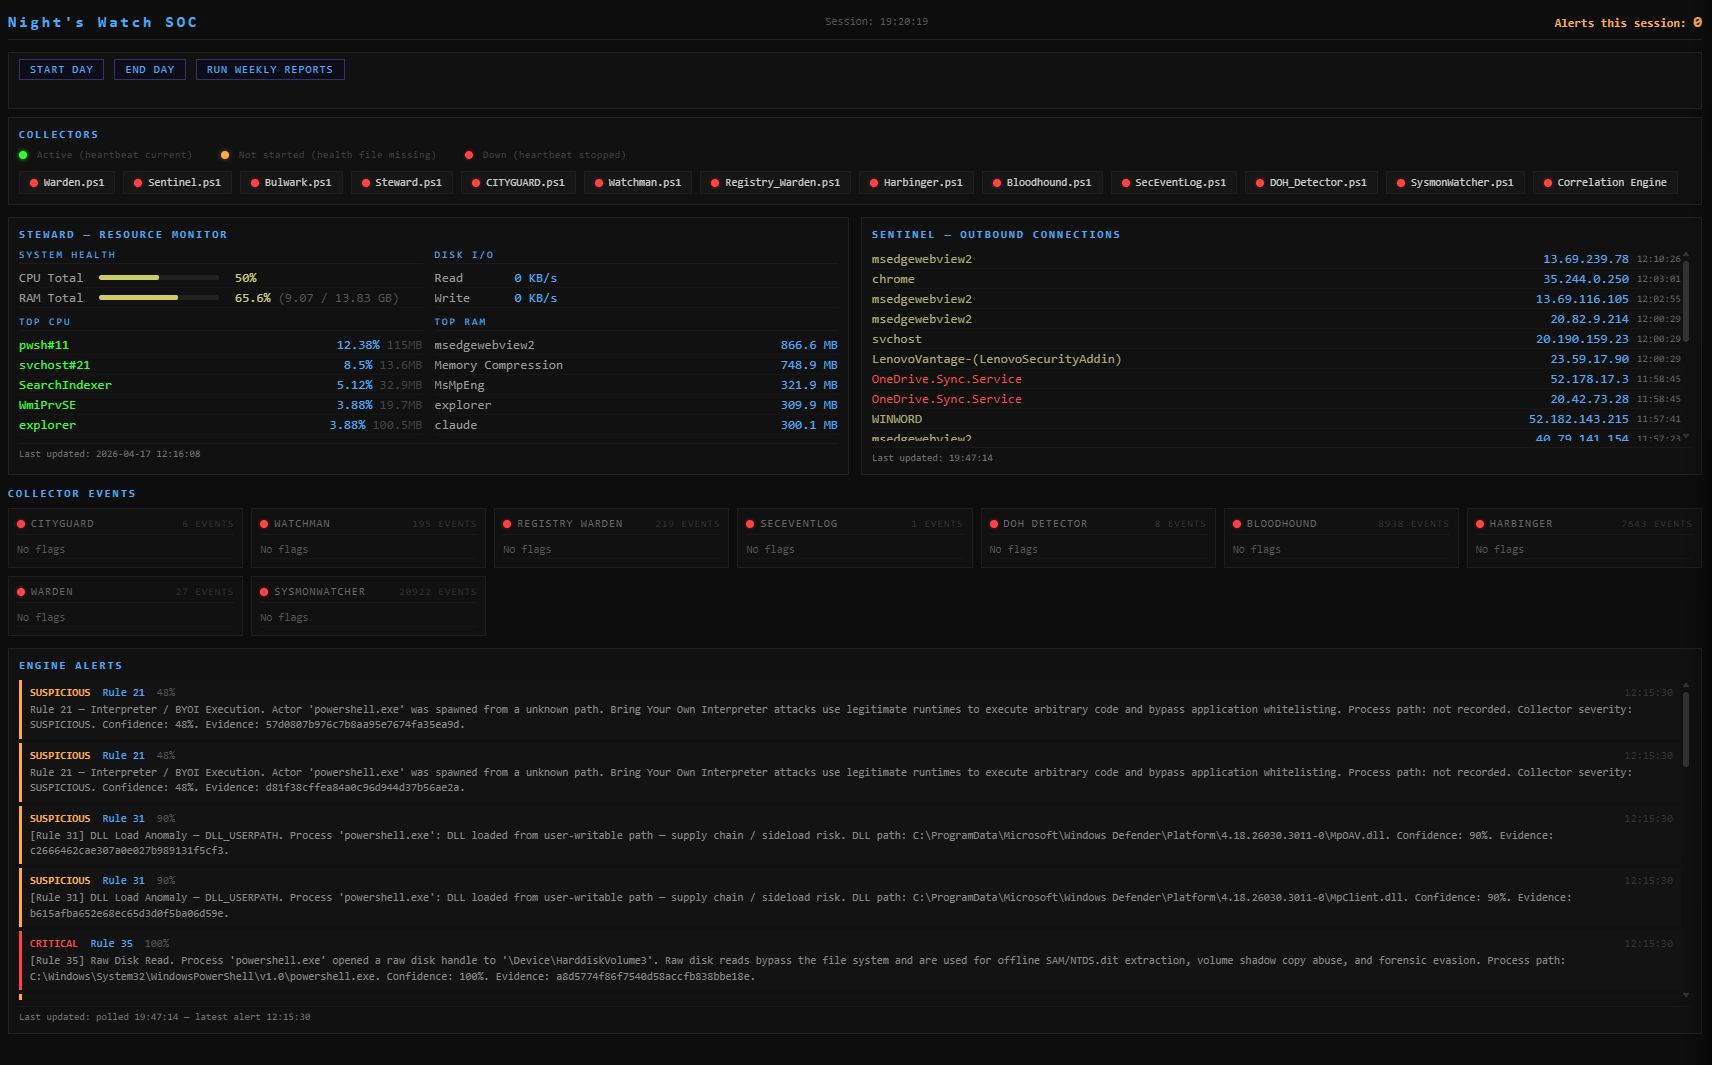 nate-ryan-7690/home_soc_suite
Un conjunto personal de suite de SOC para Windows construido en PowerShell — monitorea conexiones de red, uso de recursos, tareas programadas y…
 orgito1015/cve-2025-55182-researching-process
Repositorio de investigación defensiva para CVE-2025-55182 (RCE sin autenticación en React Server Components/Next.js). Incluye análisis de…
 orevic21/wazuh-home-soc
Laboratorio SOC Wazuh + Suricata que detecta exploits reales (CVE-2011-2523) y ataques de fuerza bruta, con reglas de detección personalizadas para…
 corelight/cve-2022-30216
Paquete de Zeek que detecta ataques de retransmisión NTLM CVE-2022-30216 contra Windows Server. Genera avisos para intentos de explotación y…








