
 #1
Sistemas IDS/IPS, monitoreo de red, detección basada en anomalías y herramientas de alerta de amenazas.
Recomendado por Kitploit
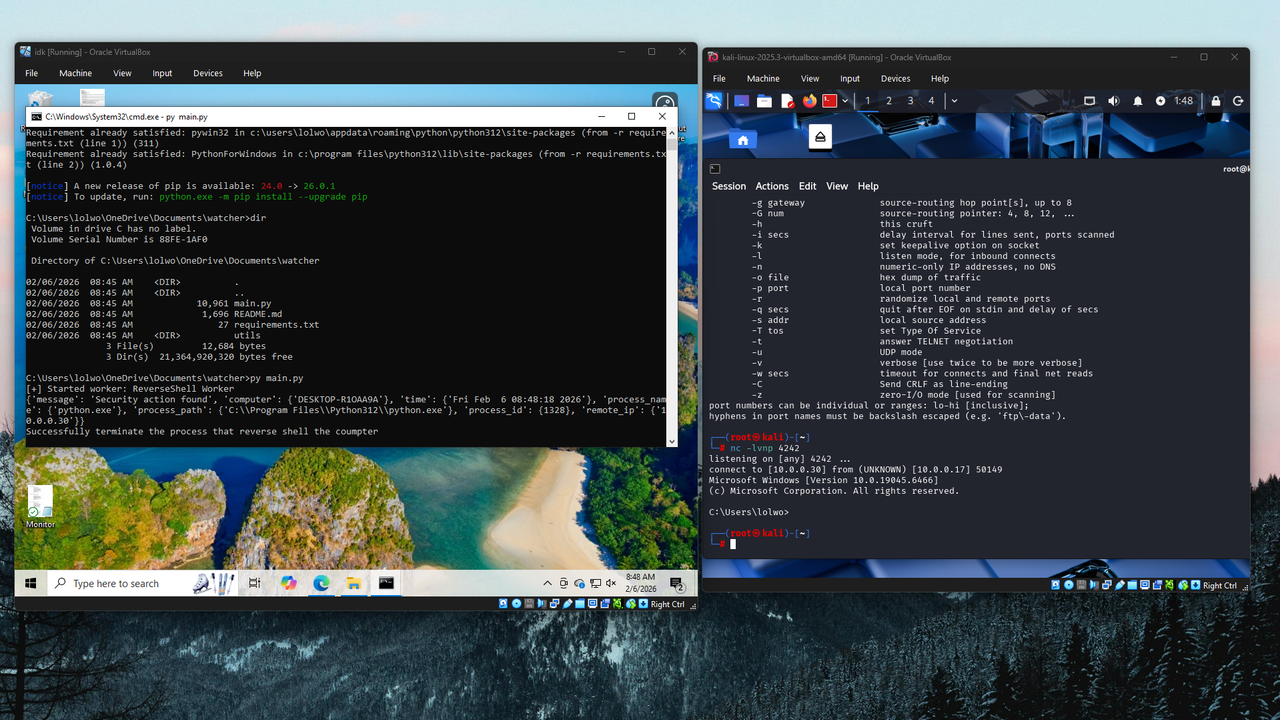
 themoonsir/watcher
Detección de reverse shell y elimínalo antes de intentar el shell.
 vasyapokemon/cve-2026-31431
Toolkit de investigación y detección para LPE CVE-2026-31431 del kernel de Linux, que incluye análisis de exploits, reglas YARA, detección con…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
# Bypass crítico de validación de búfer en deserialize_tensor() (llama.cpp < b8492) El búfer de tensor nulo omite la comprobación de límites, lo que…
 corelight/cve-2022-23270-pptp
Un paquete de Zeek para detectar CVE-2022-23270, una vulnerabilidad PPTP en Windows.
 jenderal92/ddos-traffic-monitor
Una herramienta de monitoreo de tráfico en tiempo real que detecta y muestra el volumen de tráfico de red por dirección IP para identificar posibles…
 tungduongnt/cve-2014-0160.
Entorno de laboratorio basado en Docker para explotar CVE-2014-0160 (Heartbleed) y filtrar memoria sensible de servidores web nginx, con reglas de…
 detect-defenselab/cve-2026-31431-detection-defense
Investigación y guía de detección para CVE-2026-31431, una evasión basada en io_uring del monitoreo de llamadas al sistema. Proporciona reglas de…
 gkdgkd123/cve-2026-29145-everything
Entorno PoC reproducible para CVE-2026-29145 Apache Tomcat CLIENT_CERT + omisión de fallo suave OCSP, incluidos scripts de explotación, respondedor…
 paolokappa/sharepointsecuritymonitor
Una solución integral de monitoreo de seguridad para SharePoint basada en PowerShell, con protección contra CVE-2025-53770, análisis avanzado de DLL,…
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Informe de validación en laboratorio y artefactos de detección para CVE-2026-43284 (DirtyFrag) LPE en Linux. Proporciona telemetría de auditd, reglas…
 deckhouse/d8-copy-fail-mitigation
Mitigación nativa de Kubernetes para CVE-2026-31431 con bloqueo automatizado de módulos del kernel, reglas de detección de Falco en tiempo de…
 corelight/petitpotam
Detecta ataques de retransmisión NTLM mediante la explotación de PetitPotam usando Zeek, distinguiendo intentos exitosos y fallidos al analizar los…
 tieupham267/log4shell-coraza
Laboratorio de defensa contra Log4Shell (CVE-2021-44228) — nginx + módulo dinámico de Coraza WAF + OWASP CRS v4. Solo para uso educativo.
 offseckit/cve-2026-23813
CVE-2026-23813 — Bypass de pre-autenticación en AOS-CX mediante regex de nginx. Script de detección, demostración de bypass, PoC de divulgación de…
 ne0zer01/cve-2024-27198_lab
Laboratorio basado en Docker para la omisión de autenticación CVE-2024-27198 de TeamCity. Incluye reproducción del exploit, búsqueda de IoC con…
 taisa456/network-security-snort
Laboratorio de Snort 3 IDS → IPS en Kali. Reglas de detección personalizadas + aplicación de iptables contra reconocimiento ICMP, escaneos SYN de…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Kit de detección en capas para LPE del kernel Linux CVE-2026-31431 (Copy Fail). Proporciona eBPF, auditd, reglas Sigma, diff de page-cache y guías de…
 g0thamrabb1t/cve-2026-46331-pedit-cow-detection
Validación defensiva de CVE-2026-46331 / pedit COW con auditd, AppArmor, comparación de mitigaciones y lógica de detección.








